Oui, ISO 27001 exige un parrainage exécutif visible. La clause 5.1 oblige la direction à démontrer un leadership actif, et les auditeurs le vérifient à travers un sponsor nommément désigné, une politique signée par un membre de la direction, des comptes rendus de revues de direction et un budget SMSI approuvé. L'absence de l'un de ces éléments bloque la certification ou entraîne une non-conformité relevée par l'auditeur. Les mettre en place rapidement simplifie considérablement votre calendrier et vos demandes de ressources.
En résumé :
- Un parrainage exécutif efficace implique des politiques signées, des revues de direction documentées et un financement clairement défini, que les auditeurs vérifient à travers des preuves spécifiques et des listes de présence.
- Construire un solide argumentaire économique avec des chiffres concrets, des plans par phases et des points de décision clairs facilite l'obtention d'une approbation rapide de la direction.
- Maintenir un parrainage durable nécessite des revues de gouvernance régulières, un suivi des KPI et l'intégration des responsabilités dans les fiches de poste pour garantir la continuité de la responsabilisation lors des changements organisationnels.
- Des outils comme le calculateur SMSI permettent de transformer les données organisationnelles en estimations prêtes à soumettre, réduisant ainsi les blocages d'approbation causés par des demandes vagues.
- Corriger les erreurs courantes — absence de sponsor nommé, revues de direction non structurées et décisions verbales non documentées — peut accélérer significativement les efforts de certification ISO 27001.
Table des matières
- Pourquoi le parrainage exécutif détermine votre résultat ISO 27001
- La checklist de preuves d'audit que tout sponsor doit connaître
- Comment construire un argumentaire économique que les dirigeants signeront vraiment
- Maintenir l'engagement de la direction après la réunion de lancement
- Transformer des estimations budgétaires vagues en chiffres auxquels la direction fait confiance
- À quoi ressemble concrètement un parrainage exécutif efficace
- Erreurs courantes et gains rapides pour les responsables de mise en œuvre
- Laissez le calculateur SMSI transformer votre demande de parrainage en chiffres
- Sources
- FAQ
Pourquoi le parrainage exécutif détermine votre résultat ISO 27001
La clause 5.1 d'ISO/IEC 27001 ne se contente pas de demander une signature sur une note de service. Elle exige que la direction démontre son leadership et son engagement par des actions qu'un auditeur peut vérifier de manière indépendante : définir la politique, allouer des ressources et intégrer la sécurité dans les décisions métier. La clause 9.3 s'appuie sur cette exigence en imposant une revue de direction, une session récurrente au cours de laquelle la direction examine les performances du SMSI et prend des décisions documentées. Ces deux clauses constituent le socle de l'implication des dirigeants dans les normes ISO, et les évaluateurs les considèrent comme indissociables.
L'argumentaire économique pour prendre cela au sérieux dépasse la simple conformité de façade. La certification peut accélérer les cycles d'achat et de vente, renforcer la résilience opérationnelle et favoriser de meilleures décisions basées sur les risques lorsque la direction s'approprie réellement les résultats au lieu de tout déléguer à la DSI. Les grands comptes traitent de plus en plus ISO 27001 comme un prérequis à tout achat, et une équipe sécurité capable de pointer une véritable responsabilisation exécutive conclut des contrats plus rapidement qu'une équipe présentant un classeur que personne de haut rang n'a lu.
Un parrainage insuffisant se manifeste de manière prévisible :
- Les revues de direction sont ignorées ou déléguées à quelqu'un sans pouvoir budgétaire.
- Les auditeurs demandent des preuves de l'implication de la direction et se voient remettre une politique que personne de haut rang n'a signée.
- Les actions correctives sont bloquées parce que personne disposant du pouvoir financier n'est propriétaire du registre des risques.
- Les délais de certification glissent de plusieurs mois pendant que l'équipe sécurité court après des approbations informelles.
Rien de tout cela n'est théorique.
La checklist de preuves d'audit que tout sponsor doit connaître
Les organismes de certification ne prennent pas votre parole concernant l'engagement exécutif. Ils demandent des engagements documentés sur les ressources et des comptes rendus de revues de direction prouvant que la direction était présente, a pris des décisions et a financé les travaux. L'absence de preuves à ce stade est l'une des non-conformités les plus fréquemment relevées lors des audits de phase 1 et de phase 2.
Voici ce que doit contenir votre dossier de preuves, dans l'ordre où les auditeurs le demandent généralement :
- Une politique de sécurité de l'information signée avec un historique des versions et, idéalement, une préface d'un dirigeant expliquant pourquoi l'organisation a recherché la certification.
- Des comptes rendus de revues de direction indiquant les dirigeants présents, les décisions prises et le responsable de chaque action en résultant.
- Des enregistrements du budget SMSI approuvé liés à des objectifs spécifiques, et non à un poste budgétaire vague noyé dans le budget informatique.
- Des matrices de rôles et de responsabilités indiquant qui est responsable de l'acceptation des risques, de l'approbation des politiques et de l'escalade.
- Des communications exécutives documentées, comme un e-mail à l'ensemble du personnel ou un article sur l'intranet, témoignant d'un soutien visible au-delà de la salle d'audit.
Conseil pratique : Maintenez un dossier unique (numérique, horodaté) regroupant chaque ordre du jour de revue de direction, liste de présence et journal des décisions depuis le premier jour. Les auditeurs demandent systématiquement l'historique d'au moins deux cycles de revue avant la certification, et reconstituer ces éléments après coup est bien plus difficile que de les consigner au fur et à mesure.
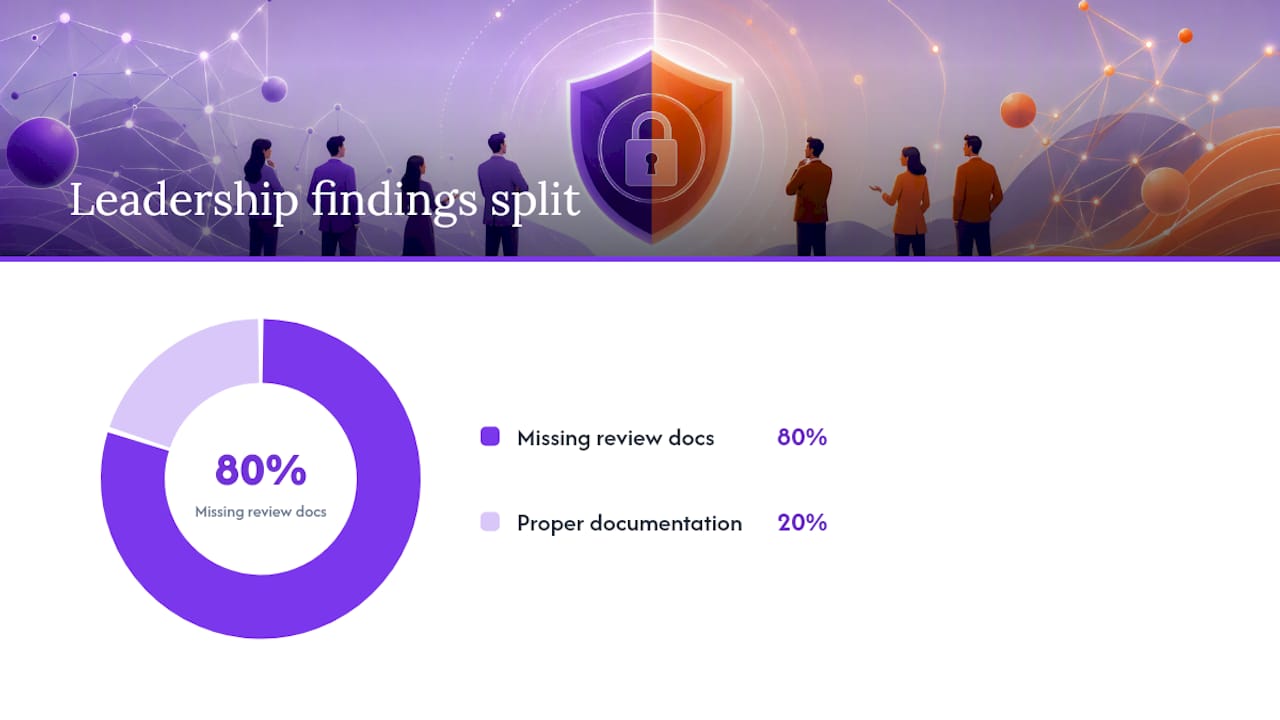
Environ 80 % des constats d'audit ISO 27001 liés au leadership sont imputables à une documentation de revue de direction manquante ou informelle, plutôt qu'à une véritable absence d'implication exécutive. Autrement dit, l'engagement de la direction est souvent réel. Il n'est simplement écrit nulle part où un évaluateur puisse le vérifier.
Comment construire un argumentaire économique que les dirigeants signeront vraiment
Obtenir l'adhésion de la direction à ISO 27001 ne consiste pas à quémander de l'attention lors d'une réunion budgétaire. Il s'agit de fournir aux décideurs un dossier qu'ils peuvent approuver en quinze minutes.
Commencez par un cadrage stratégique, et non par un cadrage conformité. ISO 27001 raccourcit les cycles d'achat avec les grands comptes, réduit les frictions liées aux questionnaires de sécurité et offre à la direction une réponse crédible lorsqu'un client ou un régulateur demande comment l'organisation gère ses risques. C'est l'angle de l'actif stratégique, et il passe bien mieux auprès d'un DAF que « la norme nous y oblige ».
Avant de formuler une demande, cartographiez vos parties prenantes :
- Le sponsor — le dirigeant disposant du budget et de l'autorité organisationnelle pour lever les obstacles.
- Le décideur — parfois la même personne, parfois un conseil d'administration ou un comité des risques qui a besoin d'une recommandation formelle.
- Les influenceurs — les responsables juridiques, commerciaux et opérationnels qui soutiendront l'initiative ou la ralentiront discrètement selon ce qu'ils pensent qu'elle leur coûte.
Chacune de ces personnes a besoin d'un argument différent pour dire oui. Un sponsor a besoin de voir le risque de ne rien faire. Les responsables commerciaux ont besoin de voir les contrats bloqués par l'absence de certification. Le service juridique a besoin de voir la réduction de la responsabilité en cas de violation.
Construisez une seule diapositive de présentation, pas un jeu de diapositives complet. Une seule diapositive, trois sections : la demande (nommer un sponsor, approuver le budget initial), le calendrier (par phases, avec un premier jalon à 60-90 jours) et les points de décision recommandés (ce qui doit être approuvé aujourd'hui versus plus tard). Les dirigeants survolent les présentations. Ils lisent attentivement une seule diapositive.
Proposez une approche par phases plutôt qu'un déploiement à périmètre complet. Un projet pilote couvrant une seule unité opérationnelle ou un système critique génère des résultats visibles en semaines plutôt qu'en trimestres, et maintient la demande initiale de ressources suffisamment faible pour qu'un seul dirigeant puisse l'approuver sans comité. Les cabinets spécialisés dans le déploiement ISO 27001 désignent systématiquement la limitation du périmètre du pilote et la désignation d'un sponsor nommé comme les deux facteurs qui distinguent les programmes qui s'enlisent de ceux qui prennent de l'élan.
Demandez quelque chose de précis dans la présentation elle-même : un sponsor nommé, une première revue de direction planifiée et une fourchette budgétaire définie. Les engagements vagues (« on réglera les détails plus tard ») ont tendance à s'évaporer une fois la réunion terminée.
Enfin, préparez-vous aux trois objections que vous entendrez à chaque fois. Le coût se contrebalance avec les données sur les marchés gagnés et la vélocité commerciale. La perturbation se contrebalance avec le plan pilote par phases. Le calendrier se contrebalance en soulignant que le retard lui-même a un coût, généralement mesuré en cycles de vente bloqués ou en constats d'audit renouvelés de l'année précédente.
Maintenir l'engagement de la direction après la réunion de lancement
Le parrainage obtenu au lancement a tendance à s'évaporer discrètement d'ici le sixième mois s'il n'est pas intégré à une structure récurrente. La gouvernance est ce qui maintient l'engagement exécutif envers ISO 27001 au-delà de l'enthousiasme initial.
Le mécanisme qui assure ce travail est la revue de direction exigée par la clause 9.3. La supervision de la gouvernance clarifie la responsabilisation exécutive en liant explicitement la stratégie, l'acceptation des risques, l'approbation des politiques et le suivi des performances à des dirigeants nommément désignés, plutôt que de les laisser comme des responsabilités partagées et diffuses.
Un calendrier de gouvernance opérationnel se présente ainsi :
- Définissez un rythme de revue adapté au profil de risque. Trimestriel pour les organisations à risque élevé ou réglementées, semestriel pour celles à risque plus faible, mais jamais moins de deux fois par an si vous souhaitez une piste d'audit crédible.
- Suivez un ensemble restreint de KPI que les dirigeants peuvent réellement utiliser : exposition aux risques actuelle, nombre de constats critiques actifs, vélocité des actions correctives et dépenses du budget SMSI par rapport au plan. Quatre indicateurs, pas quarante.
- Construisez un tableau de bord d'une page, non un rapport technique. Les dirigeants ont besoin de suffisamment de détails pour prendre une décision, pas pour auditer la file de tickets de l'équipe SOC.
- Intégrez la responsabilité du SMSI dans les fiches de poste du sponsor et de tout responsable conformité délégué, afin que la responsabilité survive à une réorganisation ou à un départ.
- Définissez des seuils d'escalade explicites pour l'acceptation des risques et les dépenses. En dessous d'un certain montant ou d'un certain niveau de risque, le responsable conformité décide. Au-delà, c'est automatiquement renvoyé au sponsor.
C'est la différence entre un parrainage qui survit à un changement de direction et un parrainage qui disparaît avec celui qui l'avait initialement porté.
Transformer des estimations budgétaires vagues en chiffres auxquels la direction fait confiance
Les dirigeants ne signent pas « ça dépend ». Ils signent des fourchettes liées à des spécificités : taille de l'entreprise, secteur d'activité, maturité actuelle en matière de sécurité et périmètre. Ces quatre paramètres expliquent la majeure partie de la variance du financement des programmes ISO 27001, et leur associer de vrais chiffres change complètement le ton d'une conversation de parrainage.
Une évaluation de la maturité sur les quatre thèmes de contrôle de l'Annexe A, associée à des comparaisons avec des référentiels modèles, vous donne un score de préparation initial plutôt qu'une estimation à l'aveugle. À partir de là, un calendrier de mise en œuvre de type Gantt transforme un vague « plusieurs mois » en un planning par phases avec des jalons nommés, et une fourchette budgétaire donne à votre sponsor quelque chose de concret à approuver plutôt qu'une demande ouverte.
- Un diagnostic rapide et gratuit peut produire un document à laisser immédiatement, à remettre à un dirigeant avant la demande budgétaire formelle.
- Un résumé PDF sauvegardé peut servir d'artefact d'une page pour la présentation de parrainage elle-même, sans jeu de diapositives requis.
- Plusieurs estimations sauvegardées permettent de montrer comment les changements de périmètre affectent le budget et le calendrier côte à côte.
Considérez chaque estimation comme une entrée de planification, non comme une garantie. Le coût et la durée réels dépendent toujours fortement du périmètre et de la maturité réels de votre organisation, ce qui explique précisément pourquoi un plan par phases, fondé sur des preuves, est supérieur à un seul chiffre fixe présenté comme certain.
À quoi ressemble concrètement un parrainage exécutif efficace
Le modèle qui revient encore et encore dans les programmes ISO 27001 réussis n'est pas compliqué : un sponsor exécutif nommément désigné, disposant d'une véritable autorité budgétaire, associé à un responsable conformité ayant un accès direct à cette personne plutôt que de travailler à travers trois niveaux hiérarchiques.
Les cabinets qui suivent les résultats des mises en œuvre désignent cette structure sponsor-plus-champion comme l'un des meilleurs prédicteurs d'un programme terminé dans les délais par rapport à un programme qui s'étire sur dix-huit mois. Le rôle du sponsor n'est pas technique ; il consiste à lever les obstacles, à approuver rapidement les budgets et à se présenter aux revues de direction avec suffisamment de régularité pour que le reste de l'organisation prenne le SMSI au sérieux.
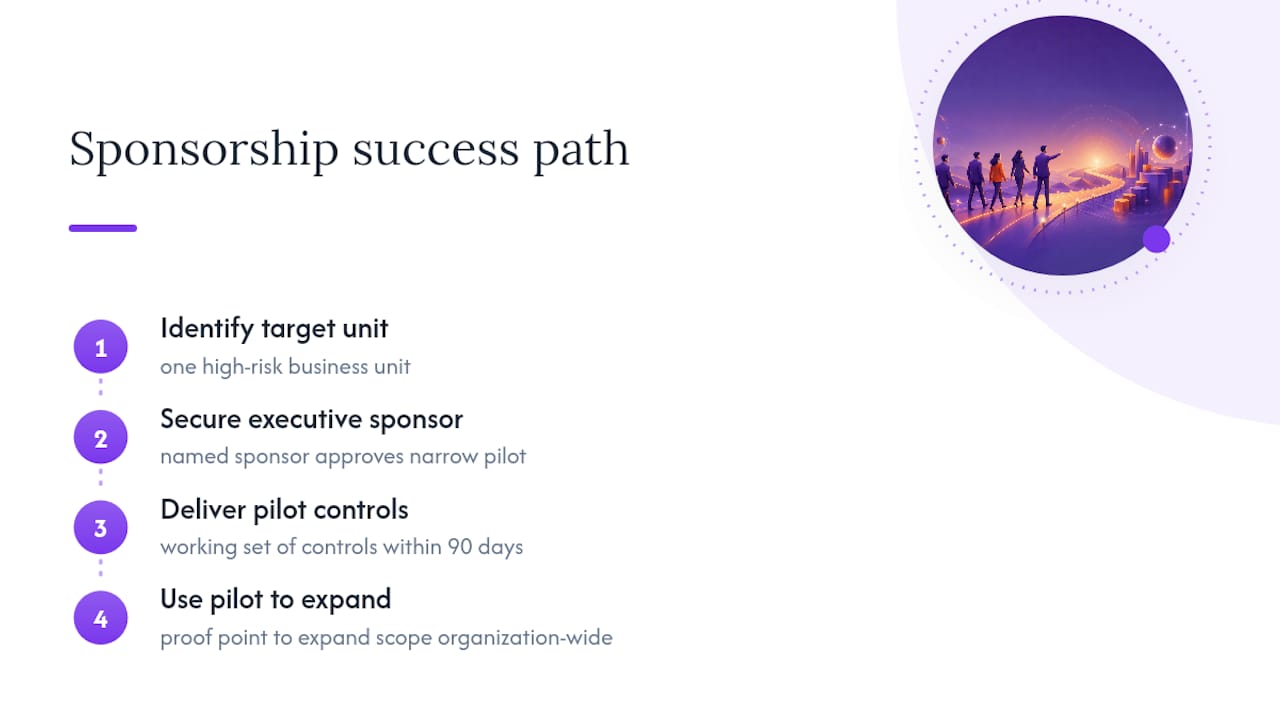
Un gain rapide courant ressemble à ceci : un responsable conformité identifie une seule unité opérationnelle à risque élevé, obtient d'un sponsor nommément désigné l'approbation d'un projet pilote à périmètre restreint, et met en place un ensemble opérationnel de mesures de sécurité dans cette unité en 90 jours. Ce pilote devient la preuve utilisée pour élargir le périmètre au reste de l'organisation, car le sponsor dispose désormais d'un résultat concret à présenter lors du prochain cycle budgétaire plutôt que d'une promesse.
Comparez cela avec les programmes où le parrainage n'existe que sur le papier. La politique est signée une fois au départ et n'est jamais mentionnée à nouveau. Les revues de direction se tiennent de manière sporadique, sans listes de présence, sans actions assignées. Lorsque l'audit de phase 2 arrive, la documentation raconte une histoire d'implication de la direction que personne de haut rang ne peut réellement corroborer en salle d'entretien. Cet écart entre l'engagement déclaré et l'engagement démontré est exactement ce qu'un bon auditeur est formé à détecter.
Erreurs courantes et gains rapides pour les responsables de mise en œuvre
Trois erreurs expliquent la majorité des parrainages bloqués : l'absence de sponsor nommément désigné (juste un « soutien de la direction » dans l'abstrait), l'absence de calendrier fixe de revues de direction, et des décisions prises verbalement sans rien d'écrit. N'importe laquelle de ces erreurs finira par apparaître comme un constat d'audit.
Corrigez-les dans les 60 premiers jours. Nommez un sponsor spécifique par titre et par nom, obtenez une signature d'un dirigeant sur la politique de sécurité, et planifiez la première revue de direction avant qu'on vous la réclame. Pour un premier indicateur, suivez le pourcentage de mesures de sécurité critiques avec un responsable de remédiation nommé et une date cible. C'est un chiffre simple, et il met en évidence les lacunes de responsabilisation plus rapidement que presque tout ce que vous pourriez mesurer au cours du premier trimestre.
— Martin
Laissez le calculateur SMSI transformer votre demande de parrainage en chiffres
La plupart des conversations de parrainage échouent à cause du flou, non de la résistance. Les dirigeants disent rarement non catégoriquement à ISO 27001. Ils tergiversent lorsque la demande ne comporte aucun chiffre. Le calculateur SMSI résout ce problème en transformant la taille de l'entreprise, le secteur d'activité et la maturité actuelle en un score de préparation, un calendrier Gantt par phases et une fourchette budgétaire que vous pouvez présenter à un sponsor sans approximation.

Effectuez le diagnostic gratuit de 2 minutes avant votre prochaine présentation à la direction. Il produit un résumé instantané que vous pouvez sauvegarder en PDF et joindre directement à votre demande de parrainage, offrant au dirigeant quelque chose de concret à approuver plutôt qu'un engagement ouvert. Si vous souhaitez une comparaison approfondie et sauvegardée entre plusieurs options de périmètre avant cette réunion, l'évaluation complète de préparation parcourt les quatre thèmes de contrôle de l'Annexe A de manière plus détaillée et vous permet de sauvegarder et de comparer les estimations côte à côte.
Sources
- Cinq façons dont la certification ISO 27001 peut constituer un actif stratégique — Smithers (2026)
- ISO 27001 Clause 5.1 : Leadership et engagement expliqués — URM Consulting
FAQ
La certification ISO 27001 est-elle difficile à obtenir ?
Elle est gérable avec une bonne préparation, mais un parrainage exécutif insuffisant est l'une des raisons les plus courantes pour lesquelles les programmes s'enlisent ou échouent à leur première tentative d'audit. Les organisations dotées d'un sponsor nommé, de revues de direction documentées et d'un financement approuvé progressent généralement vers la certification bien plus facilement que celles qui s'appuient uniquement sur la DSI.
Combien coûte la certification ISO 27001 ?
Le coût varie considérablement en fonction de la taille de l'entreprise, du périmètre, du secteur d'activité et de la maturité actuelle en matière de sécurité, il n'existe donc pas de chiffre fixe universel. Des outils comme le calculateur SMSI génèrent une fourchette budgétaire adaptée en utilisant ces facteurs spécifiques plutôt qu'une estimation générique.
Qui peut obtenir la certification ISO 27001 ?
Toute organisation, quelle que soit sa taille ou son secteur d'activité, peut rechercher la certification ISO 27001, la norme s'appliquant à tout système de management de la sécurité de l'information. Ce qui varie, c'est le périmètre, c'est-à-dire les systèmes, équipes et processus couverts par le SMSI certifié.
La certification ISO 27001 est-elle gratuite ?
Non. La certification implique des honoraires d'auditeur, du temps de ressources internes et souvent des coûts de conseil ou d'outillage, bien qu'un diagnostic de préparation comme l'auto-évaluation gratuite de 2 minutes ne coûte rien et aide à estimer ce que le processus complet nécessitera.
Quel est le rôle du dirigeant dans la mise en œuvre d'ISO 27001 ?
Le sponsor exécutif approuve le budget, participe aux revues de direction, signe la politique de sécurité et lève les obstacles organisationnels, jouant le rôle de décideur responsable plutôt que de contributeur technique.
Recommandé
- Calendrier de mise en œuvre ISO 27001 : ce à quoi s'attendre
- Checklist de certification ISO 27001 : 80 étapes vers la certification
- Plan de projet ISO 27001 sur 12 semaines : livrables semaine par semaine, à copier
- Rôles ISO 27001 pour les responsables de mise en œuvre : évitez trois constats d'audit