La plupart des organisations dépensent entre 8 000 $ et 50 000 $ par an pour maintenir leur certification ISO 27001 active, le temps des équipes internes et les audits de surveillance constituant l'essentiel de cette dépense. En règle générale, le maintien annuel représente environ 25 % à 40 % du coût total de la certification initiale, réparti sur trois points fixes d'un cycle triennal récurrent : deux audits de surveillance et un audit de recertification.
En résumé :
- Les frais d'audit varient selon la localisation, le périmètre et la nature de l'audit (à distance ou sur site), les audits à distance offrant des économies potentielles de 15 % à 25 %.
- Le temps des équipes internes reste le coût caché le plus important, impliquant souvent des heures provenant de plusieurs départements pour la préparation des audits et les activités de conformité continues.
- Les abonnements aux outils et aux plateformes coûtent généralement entre 3 000 $ et 15 000 $ par an, l'automatisation réduisant le nombre de jours de consultant nécessaires.
- Le coût total sur trois ans des audits de surveillance et de recertification pour une certification initiale à 10 000 $ se situe généralement entre 17 000 $ et 22 000 $, en fonction des sites physiques et de la complexité de l'audit.
- La budgétisation doit inclure le TCO complet sur trois ans, des devis écrits des organismes de certification et des hypothèses documentées afin d'éviter les mauvaises surprises et de s'assurer que les coûts de conformité sont correctement prévisionnés.
Table des matières
- Quels sont les facteurs déterminants du coût de maintien ISO 27001 chaque année ?
- Surveillance ou recertification : qu'est-ce qui change chaque année ?
- Quel est le coût de maintien ISO 27001 selon la taille de l'entreprise ?
- Comment construire un budget de maintien ISO 27001 ?
- Comment les organismes de certification fixent-ils les frais d'audit ?
- Transformer ces fourchettes en votre propre chiffre
- Les erreurs des responsables conformité sur les budgets de maintien
- Obtenez un budget de maintien adapté à votre organisation
- Sources
- FAQ
Quels sont les facteurs déterminants du coût de maintien ISO 27001 chaque année ?
Cinq postes de dépenses composent presque tous les budgets de maintien, et ils se comportent de manière suffisamment différente pour que les regrouper soit la principale source de mauvaises surprises pour les équipes financières.
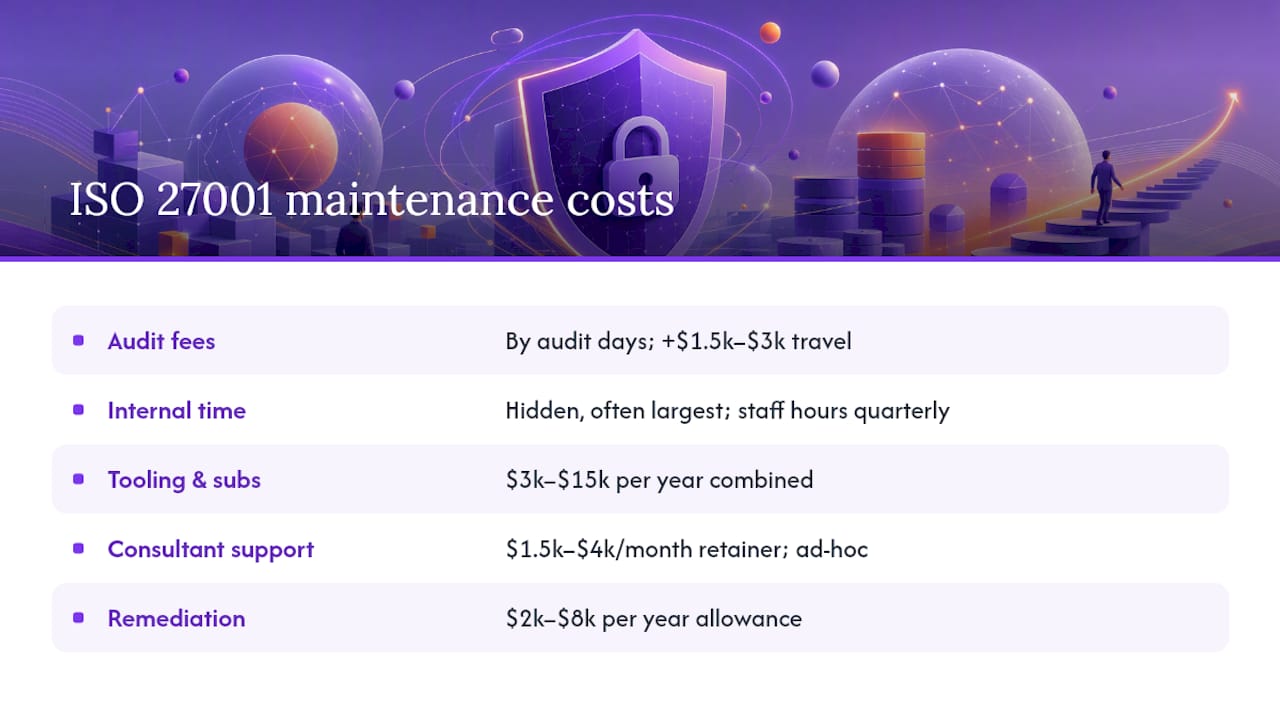
Les frais d'audit sont le coût le plus prévisible, car les organismes de certification les calculent à partir de jours d'audit, une unité fixe de temps d'auditeur définie par l'ISO/IEC 27006. La formule est la suivante : nombre de jours d'audit multiplié par le tarif journalier, auquel s'ajoutent les frais de déplacement et de séjour si l'auditeur se déplace sur site. Un audit de surveillance à distance pour une entreprise logicielle de 40 personnes peut représenter deux jours. Le même audit réalisé sur site, avec hôtel et billets d'avion, peut ajouter à lui seul entre 1 500 $ et 3 000 $ de frais annexes. Demandez à votre organisme de certification de décomposer le devis en frais d'audit de base d'une part, et frais de déplacement d'autre part, afin de pouvoir comparer les offres à conditions équivalentes.
Le temps des équipes internes est le coût que personne ne chiffre avant qu'il ne soit trop tard. Le temps interne est systématiquement le poste caché le plus important dans le maintien ISO 27001, car quelqu'un doit mener les audits internes, mettre à jour les registres des risques, assurer le suivi des actions correctives et préparer les preuves avant chaque visite externe. Ce rôle fait généralement appel à l'aide des équipes informatiques, RH et juridiques pour quelques heures par trimestre chacune, et ces heures empruntées doivent figurer dans le budget, même si aucune facture n'en rend compte.
Les abonnements aux outils et aux plateformes constituent un poste annuel stable. Les plateformes GRC, les scanners de vulnérabilités, les licences de sensibilisation à la sécurité et les outils de gestion des journaux coûtent communément entre 3 000 $ et 15 000 $ par an au total, selon les effectifs et le degré d'automatisation par rapport au suivi sur tableur. L'automatisation présente un réel avantage : les outils GRC peuvent réduire le nombre de jours de consultant nécessaires à la préparation des audits, même si le logiciel lui-même nécessite sa propre ligne budgétaire.
Le soutien des consultants se décline en deux modèles. Un contrat de prestations régulières, souvent compris entre 1 500 $ et 4 000 $ par mois, convient aux organisations ne disposant pas d'une fonction de conformité interne mature. Le recours ponctuel, facturé à l'heure ou par mission, convient aux organisations qui n'ont besoin d'un spécialiste que pour des évaluations des risques complexes ou avant la recertification. La plupart des entreprises de taille intermédiaire se situent entre les deux : une couverture légère en mode forfait, complétée par un volume plus important d'heures de consultant avant chaque audit de surveillance.
Les coûts de remédiation et de renouvellement technique couvrent la correction des écarts identifiés lors de l'audit, le renouvellement des certificats ou licences arrivant à expiration, et la mise à jour des mesures de sécurité au fil de l'évolution de l'infrastructure. Prévoyez une provision annuelle modeste — souvent entre 2 000 $ et 8 000 $ — pour les corrections qui font inévitablement surface.
Un moyen rapide d'évaluer le poste outils et remédiation : mettez-le en regard du coût d'une violation de données pour votre organisation. Le coût des violations varie fortement selon la région et le secteur, et c'est précisément cet écart qui conduit les directions générales à approuver des dépenses de sécurité récurrentes plutôt que de traiter la certification comme une dépense ponctuelle.
Conseil pratique : *Suivez les heures SMSI internes dans un tableur partagé pendant un trimestre complet avant de construire le budget de l'année suivante.
Surveillance ou recertification : qu'est-ce qui change chaque année ?
La certification initiale se déroule en deux étapes : l'étape 1 examine votre documentation, et l'étape 2 vérifie que vos mesures de sécurité fonctionnent effectivement en pratique. Une fois l'étape 2 passée et la certification obtenue, un cycle triennal démarre avec un rythme d'audit différent chaque année.
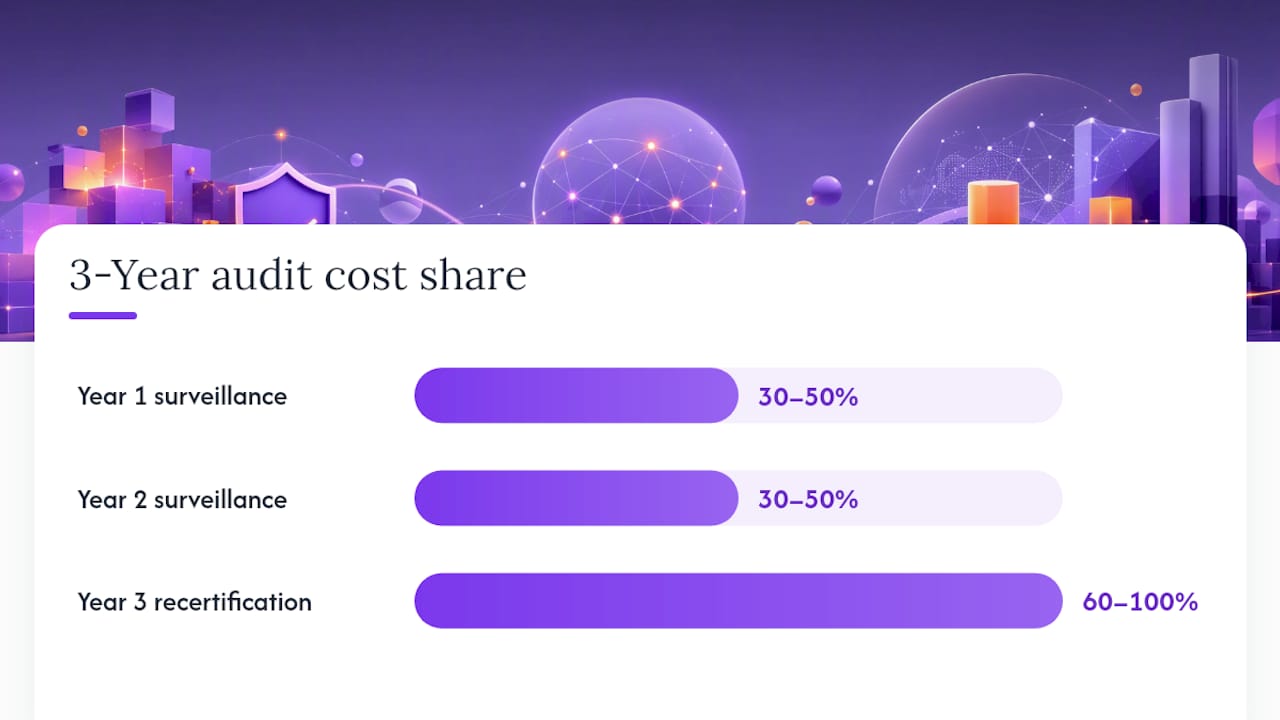
- Audit de surveillance en année 1. Il s'agit d'une vérification plus ciblée, portant généralement sur un échantillon de mesures plutôt que sur l'intégralité du SMSI. Il représente habituellement 30 % à 50 % des jours d'audit utilisés lors de votre étape 2, et les coûts se situent généralement entre 5 000 $ et 12 000 $ selon la taille de l'organisation et la localisation de l'audit.
- Audit de surveillance en année 2. Périmètre et coût similaires à ceux de la première année, bien que les auditeurs examinent souvent plus attentivement les mesures ayant présenté des faiblesses auparavant. Comptez la même fourchette de 5 000 $ à 12 000 $, sauf si votre périmètre s'est élargi.
- Audit de recertification en année 3. Il s'agit d'un réexamen complet du SMSI, d'une profondeur proche de l'audit d'étape 2 initial. Le coût représente généralement 60 % à 100 % de vos frais d'étape 2 initiaux, l'auditeur vérifiant à nouveau l'ensemble du système plutôt qu'en effectuer un échantillonnage.
En additionnant les trois années, le total des frais d'audit sur le cycle se situe souvent à 1,7 à 2,2 fois le coût de votre étape 2 initiale. Une organisation ayant payé 10 000 $ pour l'étape 2 peut raisonnablement anticiper entre 17 000 $ et 22 000 $ de frais cumulés de surveillance et de recertification sur les trois années suivantes, avant même de comptabiliser les outils ou le temps interne.
La localisation et le format de l'audit influencent ces chiffres de manière significative. Une entreprise éligible aux audits entièrement à distance — courant pour les entreprises SaaS 100 % cloud sans locaux physiques à inspecter — peut économiser 15 % à 25 % sur les frais d'audit en supprimant totalement les jours de déplacement. Un industriel disposant de trois sites physiques se situera en haut de chaque fourchette, les auditeurs facturant leur temps sur chaque site.
Conseil pratique : Lorsque vous recevez votre devis pour l'étape 2, demandez à l'organisme de certification de chiffrer également les années 1 à 3 par écrit. Un montant de première année attractif qui dissimule une recertification coûteuse est l'une des façons les plus courantes dont les entreprises se retrouvent surprises par leur coût réel sur trois ans.
Quel est le coût de maintien ISO 27001 selon la taille de l'entreprise ?
Les recommandations budgétaires se répartissent clairement en trois tranches, chacune reposant sur des hypothèses différentes concernant le périmètre et les effectifs.
- Petites organisations (10 à 50 salariés) : le maintien annuel représente généralement entre 8 000 $ et 18 000 $, couvrant un responsable de la conformité à temps partiel, un outil GRC allégé ou un suivi sur tableur, et des audits de surveillance principalement à distance.
- Organisations de taille intermédiaire (50 à 250 salariés) : le maintien annuel représente généralement entre 18 000 $ et 40 000 $, reflétant un rôle de conformité quasi à temps plein, une plateforme GRC payante, des interventions ponctuelles de consultants et des audits combinant travail à distance et visites sur site.
- Grandes organisations (plus de 250 salariés) : le maintien annuel dépasse souvent 40 000 $, atteignant parfois 80 000 $ ou plus, sous l'effet des audits multi-sites, d'équipes de conformité dédiées, d'une panoplie d'outils de sécurité et d'un périmètre étendu à plusieurs entités métier.
Quatre variables poussent une organisation donnée vers le haut ou le bas de sa tranche. L'étendue du périmètre est la plus déterminante : maintenir la certification d'une seule ligne de produits coûte bien moins cher que de certifier l'ensemble de l'entreprise dans tous ses départements. La multiplicité des sites physiques augmente directement le nombre de jours d'audit, l'ISO/IEC 27006 imposant un échantillonnage sur chaque site. Un parc cloud étendu avec des dizaines d'intégrations SaaS génère des évaluations des risques fournisseurs et des revues des accès qu'un environnement plus simple, sur plateforme unique, n'impose pas. Les obligations réglementaires croisées — comme la combinaison ISO 27001 avec SOC 2 ou HIPAA — alourdissent le temps de préparation des audits, même lorsque les mesures de sécurité sous-jacentes se recoupent.
Une entreprise de taille intermédiaire se situant au milieu de sa tranche pourrait voir un total sur trois ans se présenter ainsi : 28 000 $ en année 1 (audit de surveillance, renouvellement des outils et environ 0,15 ETP de temps interne), 27 000 $ en année 2 (structure similaire, légères hausses de prix des outils) et 38 000 $ en année 3 (audit de recertification, auquel s'ajoute le même temps interne et la même base d'outils). Cela représente un total sur trois ans d'environ 93 000 $, soit un chiffre annualisé proche de 31 000 $ — un montant qui s'inscrit confortablement dans les références publiées pour les entreprises de taille intermédiaire et fournit aux équipes financières une ligne défendable pour leur planification.
Comment construire un budget de maintien ISO 27001 ?
Le calcul est plus simple que la plupart des équipes de conformité ne le pensent, dès lors que l'on sépare les coûts directs des coûts salariaux.
- Calculez votre coût total de possession sur trois ans. Additionnez les frais d'audit sur les trois années, les abonnements aux outils sur trois ans, les dépenses de conseil et les provisions pour remédiation. Divisez par trois pour obtenir votre coût de maintien annualisé — le chiffre qui appartient réellement à un budget d'exploitation annuel.
- Convertissez les heures internes en coûts financiers. Prenez le salaire global de votre responsable de la conformité (rémunération de base plus charges, divisé par le nombre d'heures travaillées annuellement), multipliez par l'estimation en ETP pour la taille de votre organisation, et ajoutez les contributions des équipes informatiques, juridiques et RH qui participent à la préparation des audits.
- Exigez des devis transparents des organismes de certification. Demandez le nombre exact de jours d'audit — pas seulement un montant forfaitaire —, la répartition par étape, si l'audit est à distance ou sur site, et une estimation écrite couvrant les trois années, pas seulement la première.
- Réduisez les coûts sans rogner sur la qualité. Maintenez un périmètre de certification resserré plutôt que de certifier des départements qui n'en ont pas besoin, privilégiez les audits à distance là où votre organisme de certification le permet, échelonnez les travaux de remédiation plutôt que de tout corriger d'un coup, et formez vos équipes internes à la collecte de preuves de routine afin de ne pas payer un consultant pour des tâches que vos propres collaborateurs peuvent apprendre à réaliser.
Conseil pratique : Construisez votre demande budgétaire autour du total sur trois ans, et non du montant de la première année. Les équipes financières approuvent plus facilement les engagements pluriannuels lorsqu'elles voient le coût du cycle complet dès le départ, plutôt que d'être confrontées à une surprise de recertification en année 3.
Comment les organismes de certification fixent-ils les frais d'audit ?
Les jours d'audit sont l'unité à partir de laquelle tout le reste est construit, et ils sont déterminés par trois facteurs : le nombre de personnes dont l'activité entre dans le périmètre de votre SMSI, le nombre de sites physiques que vous exploitez, et la complexité de votre environnement (plusieurs entités métier, nombreuses intégrations tierces, types de données réglementées).
Lorsque vous comparez des devis, posez à chaque organisme de certification le même ensemble de questions :
- Combien de jours d'audit allouez-vous à l'étape 1, à l'étape 2 et à chaque année de surveillance ?
- L'audit est-il à distance, sur site ou mixte, et comment cela affecte-t-il le nombre de jours ?
- Quels sont les frais de déplacement et de séjour estimés, détaillés séparément des frais d'audit ?
- Pouvez-vous fournir une attestation écrite d'accréditation confirmant que vous êtes accrédité pour ISO 27001 dans notre secteur ?
- Pouvez-vous chiffrer le cycle complet sur trois ans, et pas seulement la certification initiale ?
Soyez attentif à certains signaux d'alerte. Un devis qui ne couvre que les étapes 1 et 2 sans mentionner la tarification de la surveillance est incomplet par construction. Un tarif journalier nettement inférieur à celui des concurrents signifie souvent moins de jours d'audit que ce que votre périmètre nécessite réellement — ce qui risque de produire un audit superficiel dont la recertification ultérieure révélera les lacunes à vos dépens. Et un organisme de certification qui refuse de préciser par écrit son nombre de jours d'audit est un partenaire avec lequel vous devriez être prudent.
L'ISO/IEC 27006 existe précisément pour que les calculs de jours d'audit ne soient pas arbitraires. Les organismes de certification qui rechignent à partager leur méthode de calcul des jours ne la respectent généralement pas de près — et c'est un levier que vous pouvez utiliser pour exiger un devis plus transparent ou vous tourner vers un concurrent qui le fournira.
Transformer ces fourchettes en votre propre chiffre
Les fourchettes de référence constituent un point de départ, pas votre budget réel. L'écart entre une start-up de 30 personnes et une entreprise de 200 salariés répartis sur trois sites est trop important pour qu'un seul chiffre convienne aux deux situations. Entrer vos données spécifiques dans le calculateur de coûts ISO 27001 transforme les fourchettes ci-dessus en un chiffre propre à votre organisation.
Les paramètres les plus déterminants sont : les effectifs, le périmètre de certification, le niveau de maturité actuel en sécurité, le fait que votre infrastructure soit hébergée dans le cloud ou sur site, et le nombre de sites physiques inclus dans le périmètre d'audit. Renseignez ces éléments et le résultat se décompose en TCO sur trois ans, en coût de maintien annualisé transmissible directement aux équipes financières, et en répartition par catégorie entre frais d'audit, outils et temps des équipes internes.
Chaque hypothèse sous-jacente à l'estimation est documentée et exportable, ce qui vous permet de joindre un PDF à une demande d'achat ou à une présentation au conseil d'administration sans avoir à reconstituer le calcul vous-même. Si vous n'êtes pas encore prêt pour une estimation complète, le diagnostic gratuit en 2 minutes vous donne rapidement un chiffre indicatif avant d'investir du temps dans un modèle détaillé.
Les erreurs des responsables conformité sur les budgets de maintien
L'erreur la plus fréquente consiste à traiter la certification comme un projet ponctuel plutôt que comme un coût d'exploitation récurrent. Les équipes budgétisent soigneusement l'audit initial, puis se retrouvent prises de court en année 2 lorsque le temps interne en ETP et les renouvellements d'outils s'imposent sans ligne budgétaire prévue pour les accueillir.
Un budget présentable au conseil d'administration nécessite quatre éléments : un TCO sur trois ans, pas seulement le chiffre de l'année suivante ; deux scénarios côte à côte, l'un avec périmètre réduit et l'autre avec périmètre complet ; une confirmation écrite de votre organisme de certification sur le nombre de jours d'audit pour chaque année du cycle ; et des hypothèses documentées derrière chaque estimation, afin que les équipes financières puissent les questionner plutôt que de les accepter par défaut. Ne faites appel à un consultant sur une base régulière que si votre équipe interne manque de ressources pour la préparation habituelle des audits ; pour la plupart des programmes SMSI matures, un soutien ponctuel avant la recertification est suffisant.
— Martin
Obtenez un budget de maintien adapté à votre organisation
Les fourchettes de référence génériques vous indiquent ce que paient des entreprises similaires. Elles ne vous disent pas ce que vous paierez, vous — et c'est précisément dans cet écart que les demandes budgétaires se heurtent au refus des équipes financières. Ismscalculator comble cet écart grâce à un calculateur qui prend en compte vos effectifs réels, votre périmètre et votre niveau de maturité, et les transforme en une estimation de maintien spécifique sur trois ans plutôt qu'en une fourchette à défendre manuellement.

Commencez par le diagnostic gratuit en 2 minutes si vous souhaitez un chiffre indicatif rapide, ou accédez directement au calculateur complet pour une décomposition détaillée entre frais d'audit, outils et temps des équipes internes. Chaque hypothèse sous-jacente au résultat peut être documentée et exportée en PDF, de sorte que le chiffre que vous présentez aux achats ou au conseil d'administration s'appuie sur une méthodologie vérifiable, et non sur une approximation habillée en données. Si vous souhaitez comprendre exactement le fonctionnement du modèle avant de vous y fier, la page méthodologie détaille chaque paramètre et chaque calcul. Lancez vos simulations, puis comparez le résultat avec tout devis que vous recevrez d'un organisme de certification.
Sources
- Certification — Organisation internationale de normalisation (ISO)
- Iso27001cost
- Coût de la certification ISO 27001 en 2026 — Ce que paient vraiment les entreprises de taille intermédiaire | Reepa Solutions
- Combien coûte ISO 27001 en 2026 ? Décomposition complète | SecureSlate
FAQ
Combien coûte ISO 27001 ?
La certification initiale pour une organisation de petite à moyenne taille représente généralement entre 10 000 $ et 50 000 $ ou plus, selon le périmètre, les effectifs et le niveau de maturité actuel en sécurité.
Est-il difficile d'obtenir la certification ISO 27001 ?
La certification est accessible à la plupart des organisations, mais elle exige un effort interne soutenu sur l'évaluation des risques, la documentation et la mise en œuvre des mesures de sécurité — bien plus qu'une simple liste de vérification à cocher. Pour de nombreux responsables de la conformité, la partie la plus difficile n'est pas tant de réussir l'audit que de maintenir la rigueur interne (audits internes réguliers, registres des risques à jour, formation du personnel) qui garantit que le SMSI est prêt pour l'audit année après année.
Quel est le coût de l'examen ISO 27001 ?
Il n'existe pas de frais d'« examen » unique pour la certification ISO 27001 elle-même. La structure de coûts repose sur les frais d'audit des organismes de certification, calculés à partir du nombre de jours d'audit multiplié par le tarif journalier, couvrant l'étape 1, l'étape 2 ainsi que les audits de surveillance et de recertification continus sur le cycle triennal.
Combien coûte ISO 22000 ?
L'ISO 22000 est une norme distincte de management de la sécurité des denrées alimentaires, avec son propre processus de certification, et ses coûts ne sont pas couverts par les données tarifaires ISO 27001 présentées dans ce guide. Les organisations souhaitant obtenir une certification en sécurité alimentaire doivent demander des devis basés sur les jours d'audit auprès d'organismes de certification accrédités pour cette norme spécifique.