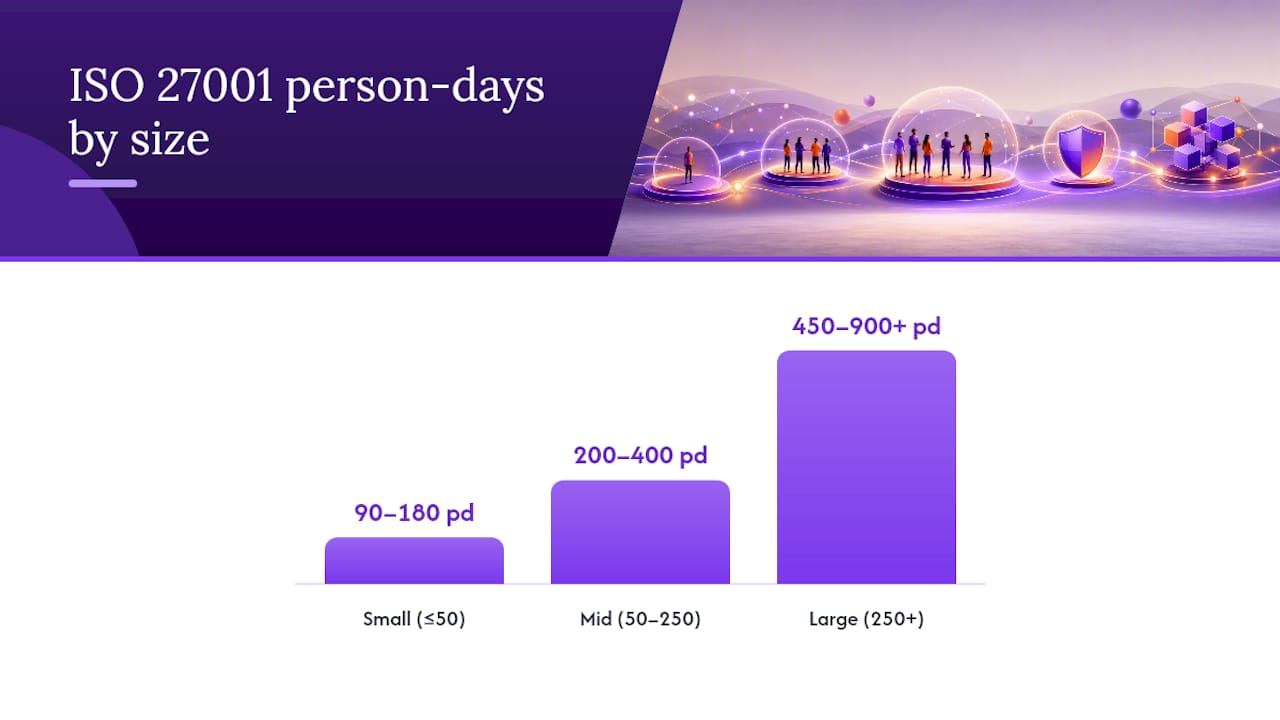
Prévoyez 90 à 180 jours-personnes pour une petite organisation, 200 à 400 pour une entreprise de taille intermédiaire, et 450 à 900 ou plus pour une grande entreprise ou une entreprise complexe. Ces fourchettes supposent un niveau de maturité initial modéré et un périmètre mono-site ; un faible niveau de maturité ou des environnements multi-sites vous poussent vers le haut de chaque fourchette. Effectuez un diagnostic de maturité personnalisé avant de vous engager sur un budget, puis consultez la ventilation ci-dessous pour comprendre où ces jours sont réellement consacrés.
En résumé :
- Le périmètre et la maturité organisationnelle influencent considérablement l'effort total ; les environnements multi-sites ou traitant des données réglementées nécessitent bien plus de jours-personnes.
- La mise en œuvre des contrôles et la collecte des preuves sont les flux de travail les plus chronophages, représentant souvent jusqu'à la moitié de l'effort total.
- Un premier projet ISO 27001 prend généralement environ neuf mois, mais la durée calendaire est surtout déterminée par la collecte des preuves et la disponibilité des responsables.
- L'effort interne représente habituellement 0,3 à 0,6 équivalent temps plein (ETP) sur la durée du projet, ce qui rend indispensables un portage dédié et une planification interne rigoureuse.
- L'utilisation d'outils tels que les diagnostics de maturité et les calculateurs d'effort permet d'élaborer des budgets plus précis et défendables, adaptés à la taille et au niveau de maturité de votre organisation.
Table des matières
- Combien de jours-personnes nécessite ISO 27001 selon la taille et la maturité ?
- À quoi sont réellement consacrés les jours-homme ISO 27001 ?
- Quelle est la durée réelle d'un projet ISO 27001 ?
- Autogéré, hybride ou entièrement géré : quel modèle choisir ?
- Traduire ces fourchettes en chiffre pour votre organisation
- Ce qui fait vraiment dérailler les budgets ISO 27001
- Sources
- FAQ
Combien de jours-personnes nécessite ISO 27001 selon la taille et la maturité ?
La réponse honnête dépend de deux variables qui comptent bien plus que le seul effectif : le nombre d'employés qui interagissent avec les actifs informationnels, et le niveau de maturité de vos contrôles de sécurité existants. Une entreprise de 40 personnes dans le secteur du logiciel, disposant de contrôles d'accès documentés et d'un rapport SOC 2 existant, consommera bien moins de jours-personnes qu'un fabricant de 40 personnes qui repart d'une feuille blanche.
Trois tranches de taille couvrent la plupart des mises en œuvre :
- Petites organisations (jusqu'à 50 employés) : 90 à 180 jours-personnes au total. Un faible niveau de maturité (absence de politiques formelles, gestion des accès ad hoc) approche les 180 jours. Un niveau de maturité élevé (référentiels existants tels que SOC 2 ou un programme de sécurité documenté) peut descendre près de 90 jours.
- Organisations de taille intermédiaire (50 à 250 employés) : 200 à 400 jours-personnes. C'est dans cette tranche que l'amplitude est la plus grande, car le périmètre y est le plus variable : un seul département contre l'ensemble de l'entreprise, un site contre trois.
- Grandes organisations (plus de 250 employés) : 450 à 900+ jours-personnes. Les opérations multi-sites, les unités opérationnelles multiples ou les types de données réglementées (dossiers de santé, données de cartes de paiement) dépassent régulièrement 900 jours.
Le périmètre est le facteur multiplicateur qui surprend souvent. Une entreprise mono-site certifiant une seule gamme de produits reste proche du bas de sa fourchette. Ajoutez un deuxième bureau, une filiale ou une directive de la direction de type « tout certifier », et le calendrier du projet ISO 27001 s'étend en conséquence, car chaque site supplémentaire implique généralement des évaluations des risques distinctes, une collecte de preuves séparée et des formations distinctes pour le personnel.
La maturité est le second levier. Les organisations disposant d'un système de management de la qualité existant, d'une expérience préalable en conformité (HIPAA, PCI DSS, SOC 2) ou d'une équipe informatique sensibilisée à la sécurité terminent régulièrement dans le bas de leur fourchette. Les organisations qui construisent un système de management de la sécurité de l'information (SMSI) de zéro — sans registre des risques, sans inventaire des actifs ni processus de gestion des incidents documenté — doivent planifier pour le haut de la fourchette.
Conseil pratique : Ne comparez pas votre organisation à une « entreprise de taille typique ». Une entreprise de 90 personnes répartie sur trois bureaux internationaux se comporte comme une grande organisation dans l'estimation, et non comme une organisation de taille intermédiaire. C'est le périmètre, et non l'effectif, qui détermine dans quelle tranche vous vous situez réellement.
À quoi sont réellement consacrés les jours-homme ISO 27001 ?
L'effort total se répartit en huit flux de travail, et cette répartition ressemble rarement à ce que les équipes anticipent. La documentation a mauvaise réputation, mais l'évaluation des risques et la collecte des preuves consomment généralement davantage de temps calendaire.
- Planification et cadrage du périmètre (5 à 10 % des jours totaux). Définition des frontières du SMSI, désignation d'un responsable et obtention de l'engagement de la direction. Porté par le responsable conformité ou le DSI, concentré sur le premier mois.
- Évaluation des risques (15 à 20 %). Identification des actifs, des menaces et des vulnérabilités, puis cotation et traitement de chaque risque. Porté conjointement par l'informatique et la conformité ; c'est ici que les projets sous-dotés en ressources se bloquent.
- Documentation (15 à 20 %). Politiques, procédures, Déclaration d'Applicabilité (DdA) et plan de traitement des risques. Porté par la conformité, mais nécessite les contributions de chaque département mentionné dans une politique.
- Mise en œuvre des contrôles (20 à 25 %). Contrôles techniques et organisationnels couvrant les 93 mesures de l'Annexe A, de la gestion des accès aux revues de sécurité des fournisseurs. Il s'agit du flux de travail le plus important et celui qui implique le plus souvent simultanément l'informatique, les RH et les services généraux.
- Formation et sensibilisation (5 à 8 %). Intégration des heures de formation ISO 27001 dans le parcours d'intégration et organisation de sessions de rappel annuelles pour le personnel existant.
- Collecte des preuves (10 à 15 %). Rassemblement des journaux, captures d'écran et enregistrements prouvant que les contrôles fonctionnent réellement en pratique, et pas seulement sur le papier.
- Audit interne (5 à 8 %). Répétition générale face au référentiel avant l'arrivée de l'organisme de certification, idéalement réalisée par une personne extérieure à l'équipe de mise en œuvre.
- Revue de direction et remédiation (5 à 10 %). Traitement des écarts identifiés lors de l'audit interne, ainsi que la revue formelle de la direction requise par ISO 27001.
Les puits de temps cachés se trouvent dans les flux de travail quatre et six. Les revues de sécurité des fournisseurs se multiplient rapidement dès lors que vous commencez à recenser chaque outil SaaS ayant accès aux données clients, et la mise en forme des preuves (transformation de journaux bruts en documentation prête pour l'audit) prend systématiquement plus de temps que ce que les équipes budgétisent. Un plan de projet bien défini et un responsable interne dédié raccourcit presque tous les flux de travail ci-dessus, selon les recommandations de mise en œuvre de l'ISACA, car l'ambiguïté sur la responsabilité est ce qui bloque l'évaluation des risques et la mise en œuvre des contrôles en cours de projet.
Quelle est la durée réelle d'un projet ISO 27001 ?
Les jours-personnes et les mois calendaires ne sont pas équivalents, et l'écart entre les deux fait dérailler plus de budgets que le nombre de jours lui-même. Une durée de référence de 9 mois est réaliste pour une première mise en œuvre à maturité modérée, selon les recherches de Xiligent sur le calendrier de certification, et elle correspond approximativement à trois scénarios de planification :
- Parcours accéléré (5 à 6 mois) : Nécessite un responsable interne quasiment à temps plein et des preuves existantes réutilisables issues d'un référentiel antérieur comme SOC 2. Correspond au bas de la fourchette de jours-personnes pour chaque tranche de taille.
- Parcours standard (8 à 10 mois) : Un responsable à mi-temps partageant son attention entre ISO 27001 et d'autres fonctions, maturité initiale modérée, périmètre mono-site.
- Parcours prudent (12 à 18 mois) : Faible maturité, périmètre multi-sites, ou responsable gérant le SMSI en parallèle d'un poste à temps plein existant.
Le facteur bloquant que la plupart des équipes sous-estiment est la période de fonctionnement opérationnel du SMSI. Les organismes de certification souhaitent généralement que le SMSI soit opérationnel pendant environ trois mois avant l'audit de phase 2, selon les recherches de Konfirmity sur le calendrier d'audit ; il est donc impossible de compresser cette fenêtre en mobilisant davantage de personnes. Les audits de phase 1 et de phase 2 eux-mêmes ne durent que quelques jours — un à trois pour la revue documentaire, trois à sept pour l'audit de mise en œuvre. La durée calendaire est déterminée par l'accumulation des preuves et la disponibilité du responsable, et non par la planification de l'auditeur.
Autogéré, hybride ou entièrement géré : quel modèle choisir ?
Le modèle de déploiement choisi influe sur les jours-personnes internes davantage que presque toute autre décision du projet.
- Autogéré (en interne) : Charge interne la plus élevée, souvent 150 à 250 jours-personnes internes supplémentaires par rapport à la base, selon l'analyse des coûts de Reepa Solutions, car votre équipe absorbe chaque flux de travail sans expertise externe pour accélérer l'évaluation des risques ou la documentation.
- Hybride (responsable interne + consultants) : Environ 80 à 150 jours internes plus 20 à 40 jours de consultants. Les consultants prennent généralement en charge les modèles de documentation et la préparation à l'audit, tandis que votre équipe reste responsable de l'évaluation des risques et de la mise en œuvre des contrôles, car cela requiert une connaissance institutionnelle qu'aucun prestataire externe ne possède.
- Entièrement géré : Nombre de jours internes le plus faible, mais dépense externe la plus élevée. Convient mieux lorsque les compétences internes en sécurité sont limitées et que la rapidité prime sur le coût à long terme.
Le choix repose sur trois facteurs : l'existence d'une expertise sécurité en interne, la préférence budgétaire entre salaires internes et honoraires de consultants, et l'existence d'une date de certification impérative fixée par la direction. Un outil comme Segua peut réduire la surcharge de réunions qui grève les budgets de jours-personnes quel que soit le modèle choisi, notamment lorsque l'évaluation des risques et la mise en œuvre des contrôles concernent plusieurs départements.
Traduire ces fourchettes en chiffre pour votre organisation
Les fourchettes génériques vous situent dans le bon périmètre. Une estimation personnalisée vous donne un chiffre que vous pouvez défendre auprès d'un directeur financier. Le calculateur de coûts ISO 27001 génère des projections de jours-personnes et de coûts en temps réel sur la base de la taille réelle de votre entreprise, de votre secteur d'activité et de votre niveau de maturité en sécurité, plutôt qu'une fourchette générique.
- Un diagnostic de maturité couvrant plusieurs domaines de contrôle pour identifier les axes susceptibles d'influencer votre effort.
- Des outils proposant des calendriers de projet personnalisables pour convertir votre estimation en jours-personnes en plan de mise en œuvre.
- Des fonctionnalités permettant d'enregistrer et de comparer plusieurs scénarios, utiles pour évaluer différentes approches de mise en œuvre.
- Des options d'export de rapports pour les présentations au conseil d'administration ou pour les demandes budgétaires.
| Point de départ | Prochaine étape recommandée |
|---|---|
| Incertain quant à votre niveau de maturité | Diagnostic de maturité gratuit en 2 minutes |
| Prêt pour un chiffre budgétaire détaillé | Calculateur complet de coûts et d'effort |
| Souhait de comprendre les hypothèses du modèle | Méthodologie du modèle de coûts |
Commencez par le diagnostic de maturité si vous êtes encore en phase de cadrage du projet. Passez au calculateur complet une fois que vous connaissez votre tranche de taille et votre niveau de maturité approximatif.
Ce qui fait vraiment dérailler les budgets ISO 27001
La plupart des projets ISO 27001 qui échouent ne le font pas parce que l'estimation était erronée. Ils échouent parce que les jours-personnes internes n'ont jamais été protégés en tant que vraie capacité de travail. Les équipes traitent le SMSI comme quelque chose que le personnel « intégrera » à ses fonctions habituelles, puis s'étonnent que l'évaluation des risques soit bloquée pendant six semaines parce que personne n'avait deux jours consécutifs libres pour la finaliser.
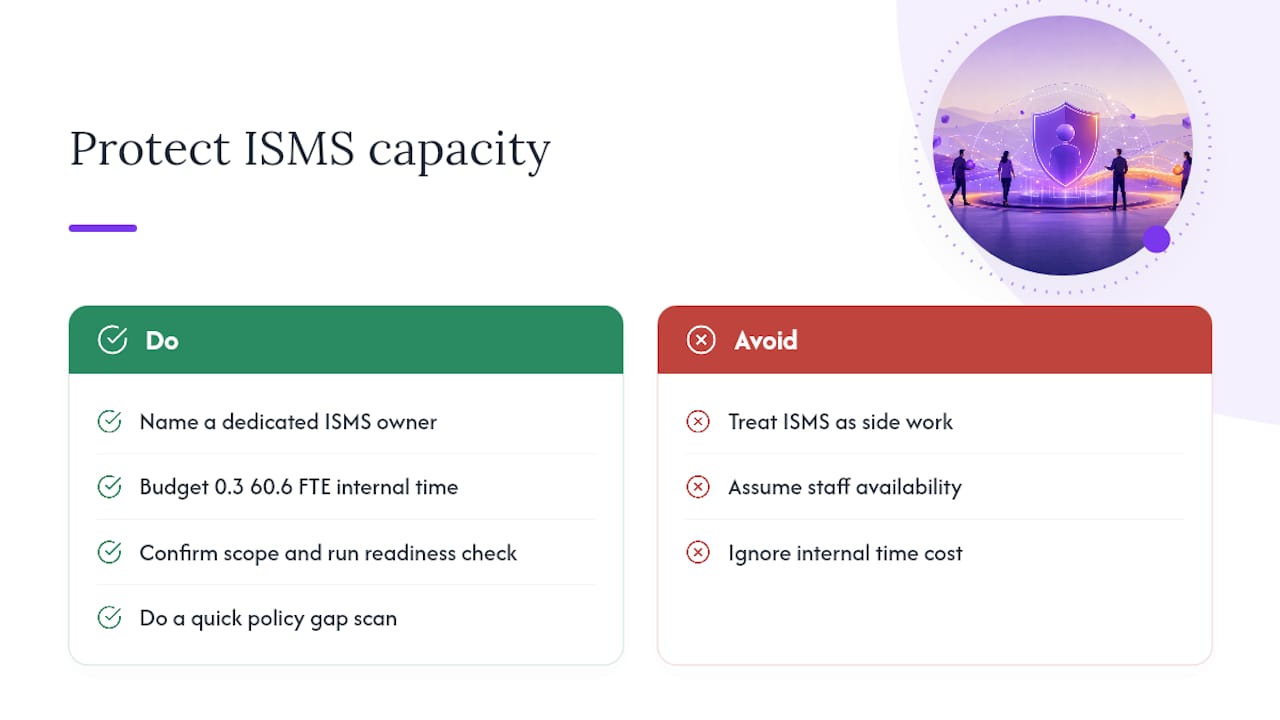
Deux règles comptent plus que n'importe quelle feuille de calcul. Premièrement, désignez un responsable SMSI dédié le plus tôt possible — même à mi-temps — car les projets portés par un responsable quasiment à temps plein qui réutilise des preuves de conformité existantes se terminent en une fraction du calendrier de référence. La disponibilité, et non l'effectif, est le principal accélérateur sur lequel on peut agir. Deuxièmement, budgétisez le temps interne comme votre poste de coût le plus important, et non comme un élément accessoire relégué derrière les factures des prestataires. L'effort interne représente régulièrement 0,3 à 0,6 ETP sur l'année de certification dans les cas de PME — un coût qui n'apparaît jamais sur une facture, mais qui fait échouer plus de projets que n'importe quel honoraire de conseil.
Pour les 30 prochains jours : confirmez votre périmètre, nommez un responsable, réalisez le diagnostic de maturité et effectuez une analyse rapide des écarts par rapport à vos politiques existantes.
— Martin
Sources
- ISACA — Planification et mise en œuvre d'ISO 27001 (article)
- Xiligent — Guide du calendrier de certification ISO 27001
- Reepa Solutions — Analyse des coûts de certification ISO 27001
FAQ
Combien de jours-personnes nécessite généralement ISO 27001 ?
Les petites organisations ont généralement besoin de 90 à 180 jours-personnes, les organisations de taille intermédiaire de 200 à 400, et les grandes organisations de 450 à 900 ou plus, selon le périmètre et le niveau de maturité initial. Les opérations multi-sites et les types de données réglementées poussent vers le haut de chaque fourchette.
Quel est le principal facteur déterminant des estimations en jours-homme pour ISO 27001 ?
Le périmètre et la maturité initiale comptent davantage que la taille de l'entreprise. Une entreprise mono-site disposant de référentiels de conformité existants (comme SOC 2) peut terminer près du bas de sa fourchette, tandis qu'une entreprise multi-sites à faible maturité peut dépasser le haut de la fourchette supérieure.
Comment convertir les jours-personnes en calendrier de projet ?
Une durée de référence de 9 mois est réaliste pour une première mise en œuvre typique, mais la période de fonctionnement opérationnel du SMSI (généralement environ trois mois avant l'audit de phase 2) conditionne souvent davantage le calendrier que le nombre de jours lui-même.
Faut-il faire appel à des consultants ou mettre en œuvre ISO 27001 en interne ?
Les mises en œuvre autogérées nécessitent le plus de jours-personnes internes ; les modèles hybrides équilibrent environ 80 à 150 jours internes avec 20 à 40 jours de consultants ; et les modèles entièrement gérés réduisent les jours internes mais augmentent les dépenses externes. Le bon choix dépend de l'expertise interne disponible, du budget et de la pression sur les délais.
Quel flux de travail consomme le plus de jours-personnes ?
La mise en œuvre des contrôles représente généralement 20 à 25 % de l'effort total, la part la plus importante, suivie de près par la documentation et l'évaluation des risques, à 15 à 20 % chacune.
Recommandé
- Calendrier de mise en œuvre ISO 27001 : à quoi s'attendre
- Check-list de certification ISO 27001 : 80 étapes vers la certification
- Plan de projet ISO 27001 en 12 semaines : livrables semaine par semaine prêts à copier
- Budget de projet ISO 27001 : un modèle de planification prêt pour la direction financière