Les mises en œuvre rapides durent 3 à 4 mois, les premiers projets typiques prennent 6 à 10 mois, et les déploiements complexes ou multi-sites s'étendent souvent sur 9 à 18 mois. Quelle que soit la tranche dans laquelle vous vous situez, le calendrier repose sur une règle : fixez d'abord la date de l'audit de Phase 2, puis travaillez à rebours en planifiant l'audit de Phase 1 quatre à six semaines avant et en finalisant votre audit interne et votre revue de direction avant cela. Tout le reste — analyse des écarts, évaluation des risques, déploiement des mesures — s'organise autour de ces deux points d'ancrage.
Résumé :
- Fixer d'abord la date de l'audit de Phase 2 permet de planifier l'audit de Phase 1 quatre à six semaines avant et de s'assurer que les audits internes sont réalisés au préalable.
- L'évaluation des risques et la validation de la Déclaration d'applicabilité (DdA) doivent être réalisées avant la documentation des mesures et la collecte des preuves.
- Les projets de plus grande envergure ou multi-sites prolongent les délais jusqu'à 9 à 18 mois, principalement en raison de la taille du périmètre, du niveau de maturité des mesures et de la disponibilité des responsables.
- Les mises en œuvre rapides, avec un responsable dédié à temps plein et un périmètre restreint, peuvent être menées à bien en 3 à 4 mois ; les projets réalisés pour la première fois prennent généralement 6 à 10 mois.
- Constituer un dossier de preuves organisé par mesure et planifier la collecte de preuves tôt réduit la précipitation de dernière minute et accélère la certification.
Table des matières
- Quels sont les principaux jalons et phases d'un projet ISO 27001 ?
- Liste de contrôle des jalons ISO 27001 : quelles preuves les auditeurs attendent-ils ?
- Comment planifier les audits de Phase 1 et de Phase 2 ?
- Combien de temps prend réellement la certification ISO 27001 ?
- Exemples de plannings de projet ISO 27001 à réutiliser
- Comment valider votre calendrier avant de vous y engager ?
- Ce que la plupart des équipes font mal dans la planification ISO 27001
- Sources
- FAQ
Quels sont les principaux jalons et phases d'un projet ISO 27001 ?
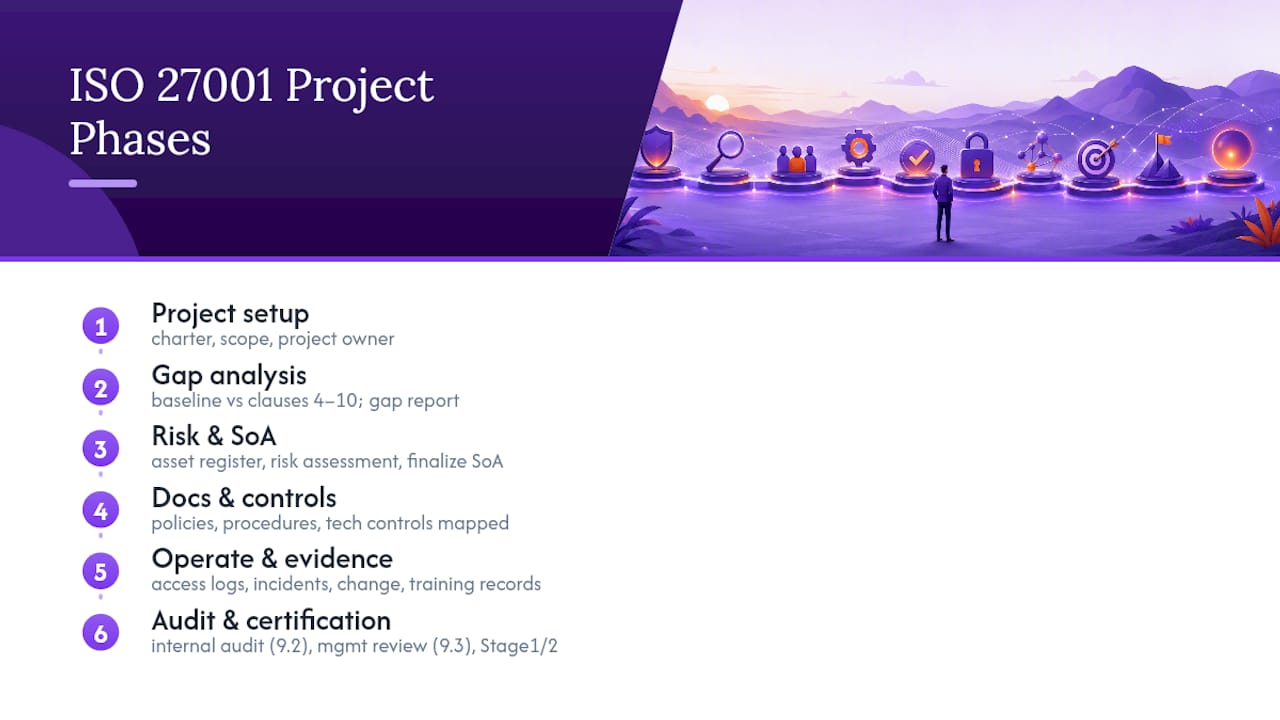
Tout processus de certification ISO 27001 suit la même séquence, que vous le terminiez en 12 semaines ou en 18 mois. L'ordre ne change pas ; seul le temps consacré à chaque phase varie.
1. Initialisation du projet et définition du périmètre. Vous avez besoin d'une charte, d'un énoncé de périmètre écrit et d'un responsable de projet désigné avant que quoi que ce soit ne commence. Faites l'impasse là-dessus et vous passerez le troisième mois à débattre de la question de savoir si les ordinateurs portables de l'équipe commerciale sont dans le périmètre.
2. Analyse des écarts. Elle établit votre état des lieux par rapport aux articles 4 à 10 de l'ISO/IEC 27001:2022, qui couvrent le contexte, le leadership, la planification, le support, le fonctionnement, l'évaluation et l'amélioration. Le résultat est un rapport d'écarts avec des actions priorisées, et non un vague sentiment que « tout va à peu près bien ».
3. Évaluation des risques et Déclaration d'applicabilité (DdA). Vous constituez un registre des actifs, réalisez une évaluation des risques selon la méthodologie retenue, puis produisez la DdA justifiant quelles mesures de l'Annexe A s'appliquent et lesquelles ne s'appliquent pas. Il s'agit d'un livrable bloquant : vous ne pouvez pas finaliser votre DdA tant que le registre des risques n'est pas complet, et vous ne pouvez pas finaliser la mise en œuvre des mesures tant que la DdA n'est pas validée.
4. Documentation et mise en œuvre des mesures. Les politiques, procédures et mesures techniques sont élaborées et associées directement aux entrées de la DdA. C'est généralement la phase la plus longue, car elle implique de véritables changements opérationnels et pas seulement de la paperasse.
5. Exploitation et collecte de preuves. Les mesures doivent fonctionner suffisamment longtemps pour produire de véritables enregistrements : revues des droits d'accès, journaux d'incidents, journaux de changements, validations de formations. Les organismes de certification s'attendent à pouvoir échantillonner ces preuves, et c'est la seule phase que vous ne pouvez pas compresser en ajoutant des ressources.
6. Audit interne et revue de direction. Un audit interne formel au titre de l'article 9.2 et une revue de direction documentée au titre de l'article 9.3 sont des jalons obligatoires. Les auditeurs souhaitent constater que le SMSI fonctionne comme une boucle d'amélioration — et pas seulement comme un classeur de politiques — avant que la certification ne soit accordée.
7. Audits de Phase 1 et de Phase 2. La Phase 1 est essentiellement une revue documentaire vérifiant que votre SMSI est correctement conçu et prêt à être évalué. La Phase 2 vérifie qu'il fonctionne réellement comme documenté, et les auditeurs prévoient généralement de réaliser la Phase 2 dans les six mois suivant la Phase 1.
Liste de contrôle des jalons ISO 27001 : quelles preuves les auditeurs attendent-ils ?
Les auditeurs n'évaluent pas les intentions. Ils évaluent les preuves, et chaque jalon mentionné ci-dessus nécessite un artefact spécifique avant que vous ne réserviez une date d'audit.
- Périmètre et charte : énoncé de périmètre signé précisant les systèmes, les sites et les exclusions
- Inventaire des actifs : registre à jour des actifs informationnels avec des responsables désignés
- Registre des risques : risques documentés, décisions de traitement et niveaux de risque résiduel
- Déclaration d'applicabilité : chaque mesure de l'Annexe A marquée comme applicable ou exclue, avec justification
- Validation des politiques : enregistrements d'approbation datés pour la politique de sécurité de l'information et les politiques associées
- Preuves de mise en œuvre des mesures : captures d'écran de configurations, journaux d'accès, règles de pare-feu, paramètres de chiffrement associés à des entrées spécifiques de la DdA
- Enregistrements de formation : journaux de validation attestant que la sensibilisation du personnel a bien eu lieu, et pas seulement qu'elle était prévue
- Rapport d'audit interne : constats, non-conformités et actions correctives issus de l'audit au titre de l'article 9.2
- Compte-rendu de revue de direction : enregistrements de réunion datés attestant que la direction a examiné les performances du SMSI au titre de l'article 9.3
L'ordonnancement est aussi important que la liste elle-même. L'évaluation des risques doit être finalisée avant la DdA, la DdA doit exister avant que vous puissiez pointer vers des mesures « mises en œuvre », et l'audit interne ainsi que la revue de direction doivent tous deux avoir lieu avant la Phase 1 — et non être intercalés entre la Phase 1 et la Phase 2. Les auditeurs ont vu toutes les tentatives de raccourcis, et une revue de direction datée de trois jours avant la Phase 1 est perçue pour ce qu'elle est.
Conseil pratique : Créez un dossier de preuves par mesure de la DdA, nommé d'après le numéro de la mesure, et déposez-y chaque artefact correspondant au fur et à mesure. Lorsque la Phase 1 arrive, vous remettez à l'auditeur une structure de dossiers référencée plutôt que de fouiller frénétiquement dans des fils de messagerie la veille au soir à 23 h. Pour une présentation complète de tous les livrables, la liste de contrôle de certification ISO 27001 détaille les 80 étapes dans l'ordre.
Comment planifier les audits de Phase 1 et de Phase 2 ?
Travaillez à rebours à partir de votre objectif de certification, et non à partir de votre date de lancement. Planifier à partir du premier jour, c'est ce qui conduit les équipes à se retrouver avec une date de Phase 2 qui glisse silencieusement trois fois.
- Choisissez d'abord votre date de Phase 2. C'est la date à laquelle vous avez réellement besoin du certificat, imposée par un contrat client, une échéance d'appel d'offres ou un engagement pris auprès de la direction.
- Planifiez la Phase 1 quatre à six semaines avant. Cet écart vous laisse le temps de clore les observations soulevées lors de la Phase 1 avant que la Phase 2 n'arrive.
- Placez votre audit interne et votre revue de direction avant la Phase 1, sans les coller contre elle. Les deux doivent être véritablement achevés — avec des comptes-rendus signés et un rapport d'audit clôturé — avant que l'organisme de certification n'arrive.
- Définissez votre période de fonctionnement et de collecte de preuves comme une donnée fixe, non variable. Vous pouvez accélérer la rédaction des politiques. Vous ne pouvez pas accélérer trois mois de journaux de revue des droits d'accès qui n'existent pas encore.
- Prévoyez une marge de remédiation après la Phase 1. La Phase 1 soulève généralement des observations plutôt que des non-conformités majeures, et les projets qui prévoient une fenêtre de 4 à 6 semaines pour les clore réussissent presque toujours la Phase 2 du premier coup.
Cette méthode de planification à rebours a un effet secondaire utile : elle expose immédiatement les hypothèses erronées. Si travailler à rebours depuis la date de Phase 2 place le lancement du projet dans le passé, c'est votre date cible qui est mauvaise, et non votre plan. C'est une leçon bien moins coûteuse à tirer en semaine 1 qu'au mois 8. Il vaut également la peine de confirmer rapidement la disponibilité de l'organisme de certification. Les créneaux se remplissent vite, et un organisme qui ne peut pas planifier la Phase 1 avant dix semaines ruinera un calendrier serré quelle que soit la rigueur de votre travail interne.
Combien de temps prend réellement la certification ISO 27001 ?
Trois tranches couvrent presque tous les projets réels, et la différence entre elles ne tient pas à la chance. Elle tient à la discipline de périmètre et aux ressources allouées.
- Rapide (3 à 4 mois) : petite organisation, périmètre clairement délimité, base de sécurité existante et responsable dédié travaillant à temps plein sur le projet.
- Typique (6 à 10 mois) : première mise en œuvre, périmètre modéré, responsable partageant son temps avec d'autres missions et documentation construite majoritairement de zéro.
- Long (9 à 18 mois) : périmètre multi-sites ou multi-entités, faible niveau de maturité en sécurité au départ, responsabilité partagée entre plusieurs personnes ou environnement très réglementé nécessitant un niveau de profondeur supplémentaire pour les mesures.
Les organisations qui définissent un périmètre restreint dès le départ, allouent un temps dédié réaliste et résistent à l'élargissement du périmètre pendant la phase de construction affichent des mises en œuvre 30 à 50 % plus rapides que les équipes qui laissent le périmètre dériver.
Les variables qui vous font passer d'une tranche à l'autre sont prévisibles. La taille du périmètre est la plus déterminante : certifier une ligne de produits est un projet très différent de la certification de cinq filiales. Le niveau de maturité des mesures existantes compte presque autant. Une entreprise qui gère déjà correctement les droits d'accès et la journalisation est à mi-chemin avant même que le projet ne commence. Le taux d'affectation du responsable SMSI est le facteur silencieux qui tue les projets. Un responsable SMSI qui gère ce projet en parallèle d'une charge informatique complète va étirer un projet de 6 mois à 12 sans que personne ne s'en aperçoive, jusqu'à ce que le calendrier le dise.
Si vous souhaitez raccourcir votre délai, les leviers sont concrets. Délimitez le périmètre avant de commencer plutôt qu'en cours de projet. Utilisez des modèles de documentation plutôt que de rédiger chaque politique à partir d'une page blanche. Consacrez de véritables heures — et non des heures « quand j'aurai le temps » — au rôle de responsable SMSI. Et commencez à faire fonctionner vos mesures tôt, car la fenêtre de collecte de preuves est la seule phase qui punit la procrastination sans pitié.
Exemples de plannings de projet ISO 27001 à réutiliser
Deux plannings couvrent la plupart des besoins de planification : un sprint accéléré de 12 semaines pour les périmètres restreints et bien préparés, et un plan réaliste de 6 à 10 mois pour les premières mises en œuvre typiques.
Le plan accéléré de 12 semaines suppose un périmètre restreint, une base de sécurité existante et un responsable dédié :
- Semaines 1 à 2 : périmètre, charte et analyse des écarts finalisés
- Semaines 3 à 4 : évaluation des risques et projet de DdA
- Semaines 5 à 7 : élaboration des politiques et mise en œuvre des mesures selon les entrées de la DdA
- Semaines 8 à 9 : exploitation des mesures, début de la collecte de preuves, réalisation de la formation du personnel
- Semaine 10 : audit interne et revue de direction, tous deux entièrement documentés
- Semaine 11 : audit de Phase 1
- Semaine 12 : remédiation des éventuelles observations, collecte finale de preuves, Phase 2 réservée pour les semaines suivantes
Le plan réaliste de 6 à 10 mois étale les mêmes phases avec une fenêtre de collecte de preuves plus longue : les mois 1 à 2 couvrent la définition du périmètre et l'analyse des écarts, les mois 2 à 4 couvrent l'évaluation des risques, la DdA et la construction des mesures, les mois 4 à 7 couvrent l'exploitation des mesures et la collecte de preuves concrètes, le mois 7 ou 8 couvre l'audit interne et la revue de direction, et la Phase 1 intervient au mois 8 ou 9 avec la Phase 2 quatre à six semaines plus tard.
Adaptez l'un ou l'autre plan à votre réalité. Les responsables à temps partiel devraient environ doubler le plan de 12 semaines plutôt que d'essayer de comprimer un planning à temps plein en moins d'heures. Les organisations multi-sites ont besoin de semaines supplémentaires dans les phases d'évaluation des risques et de collecte de preuves pour tenir compte des variations site par site. Pour une version livrable par livrable du plan rapide, le plan de projet ISO 27001 sur 12 semaines détaille les résultats de chaque semaine plus en profondeur.
Comment valider votre calendrier avant de vous y engager ?
Un exemple de planning est un point de départ, non une garantie que votre organisation y correspond. Le calculateur de coûts ISO 27001 d'Ismscalculator vous fournit une estimation en temps réel et propre à votre organisation, basée sur la taille de votre entreprise, votre secteur d'activité et votre niveau actuel de maturité en sécurité — afin que vous puissiez vérifier si « 6 mois » est réaliste pour votre périmètre réel avant de le promettre à la direction.
- Réalisez le diagnostic de maturité gratuit en 2 minutes pour obtenir rapidement un aperçu de votre niveau sans inscription préalable.
- Comparez vos hypothèses aux comparaisons de référence sur les quatre thèmes de mesures de l'ISO/IEC 27001:2022 pour identifier où votre plan sous-estime l'effort.
- Exportez un diagramme de Gantt personnalisable et comparez-le à l'un des exemples de plannings ci-dessus pour voir où votre calendrier diverge réellement.
- Enregistrez et comparez plusieurs estimations si vous évaluez un périmètre restreint par rapport à un périmètre plus large avant de valider votre charte.
Associer des outils de gestion de projet à une discipline de réunion aide également. Des plateformes comme Segua sont conçues pour maintenir le lien entre les exigences du projet et les réunions récurrentes — ce qui compte lorsque la cadence de revue des jalons est ce qui empêche un plan de 10 mois de dériver vers 14.
Ce que la plupart des équipes font mal dans la planification ISO 27001
Les erreurs sont prévisibles : des énoncés de périmètre vagues qu'aucun responsable ne peut défendre devant un auditeur, la responsabilité du SMSI partagée entre trois personnes de sorte que personne ne la détient réellement, et des fenêtres de collecte de preuves traitées comme flexibles alors qu'elles sont la seule partie du calendrier qui ne l'est pas. Le mantra à afficher au-dessus de votre bureau est simple. Fixez la Phase 2, travaillez à rebours, protégez la fenêtre de fonctionnement. Tout le reste dans le projet s'organise autour de ces trois actions.
— Martin
FAQ
Qu'est-ce que la liste de contrôle ISO 27001 ?
Une liste de contrôle ISO 27001 est la séquence de livrables que les auditeurs s'attendent à voir : documents de périmètre, analyse des écarts, registre des risques, Déclaration d'applicabilité, mesures mises en œuvre associées à cette DdA, enregistrements de formation, rapport d'audit interne et compte-rendu de revue de direction. La liste de contrôle de certification détaille l'ensemble en une liste complète étape par étape.
Quels sont les 10 articles de l'ISO 27001 ?
L'ISO/IEC 27001:2022 comporte 10 articles, mais seuls les articles 4 à 10 portent des exigences obligatoires : contexte, leadership, planification, support, fonctionnement, évaluation des performances et amélioration. Les articles 1 à 3 couvrent le domaine d'application, les références et les termes, et n'imposent pas d'obligations par eux-mêmes, conformément à la norme ISO 27001.
Qu'est-ce que l'audit de Phase 1 et de Phase 2 en ISO ?
La Phase 1 est une revue documentaire vérifiant que votre SMSI est correctement conçu et prêt à être évalué. La Phase 2 vérifie que ce SMSI fonctionne réellement comme documenté, en s'appuyant sur des preuves telles que des journaux, des enregistrements et des entretiens ; elle est généralement planifiée dans les six mois suivant la Phase 1.
Quelles sont les étapes clés de la mise en œuvre de l'ISO 27001 ?
Les étapes fondamentales sont : la définition du périmètre et l'analyse des écarts, l'évaluation des risques et la Déclaration d'applicabilité, la documentation et la mise en œuvre des mesures, l'exploitation de ces mesures suffisamment longtemps pour générer des preuves, puis la réalisation d'un audit interne et d'une revue de direction avant les audits de Phase 1 et de Phase 2. Chaque étape alimente directement la suivante, de sorte que sauter des étapes implique généralement de refaire du travail ultérieurement.
Combien de temps faut-il pour obtenir la certification ISO 27001 ?
Les mises en œuvre rapides et bien préparées prennent 3 à 4 mois, les projets typiques réalisés pour la première fois prennent 6 à 10 mois, et les déploiements complexes ou multi-sites s'étendent souvent sur 9 à 18 mois. Le plan de projet sur 12 semaines montre à quoi ressemble concrètement l'extrémité rapide de cette plage, semaine par semaine.
Recommandé
- Calendrier de mise en œuvre ISO 27001 : à quoi s'attendre
- Plan de projet ISO 27001 sur 12 semaines : livrables semaine par semaine à réutiliser
- Liste de contrôle de certification ISO 27001 : 80 étapes vers la certification
- Calendrier de certification ISO 27001 : ce à quoi s'attendre de manière réaliste