Une matrice de risques documentée — généralement une grille 5×5 croisant vraisemblance et impact — constitue une méthode acceptable et pratique pour hiérarchiser les risques liés à la sécurité de l'information dans le cadre d'ISO 27001. Les auditeurs ne se soucient pas de savoir si vous utilisez une matrice 5×5 ou 4×4 ; ce qui les intéresse, c'est que votre méthodologie soit consignée par écrit, appliquée de manière cohérente et traçable jusqu'aux contrôles de l'Annexe A et à la Déclaration d'applicabilité. Satisfaire ces trois exigences suffit à faire de la matrice elle-même la partie la plus simple.
En résumé :
- Une matrice de risques 5×5 documentée est suffisante pour la conformité ISO 27001 à condition d'être clairement définie, appliquée de manière cohérente et traçable jusqu'aux contrôles et à la déclaration d'applicabilité.
- Le choix d'échelles et de niveaux appropriés — généralement entre 4×4 et 5×5 — permet d'équilibrer la granularité et la concordance entre évaluateurs, notamment lorsque les critères d'impact sont adaptés aux risques propres au secteur.
- Le processus d'évaluation des risques doit préciser la taille de la matrice, les définitions de la vraisemblance et de l'impact, les critères d'acceptation des risques, la fréquence des évaluations, le propriétaire du risque et l'identification des menaces et vulnérabilités, avec des mises à jour régulières après tout changement significatif.
- La notation doit porter sur le risque inhérent avant application des contrôles ; le risque résiduel sert à justifier l'efficacité des contrôles et les décisions de traitement conformément aux seuils d'acceptation documentés.
- Les plans de traitement des risques et les correspondances avec les contrôles de l'Annexe A doivent garantir une traçabilité précise jusqu'aux risques, avec des approbations de la direction documentées pour tout risque résiduel dépassant les seuils d'acceptation, afin de satisfaire aux exigences d'audit.
Table des matières
- Qu'est-ce qu'une matrice de risques ISO 27001 et quand faut-il l'utiliser ?
- Choisir les échelles et la conception de la matrice : 5×5, 4×4 et au-delà
- Construire la matrice étape par étape selon le chapitre 6.1.2
- Transformer les scores en décisions de traitement et en correspondance avec l'Annexe A
- Structurer le registre des risques et le plan de traitement
- Un exemple de matrice 5×5 à adapter
- Où les calculateurs et les référentiels apportent une réelle valeur ajoutée
- Préparer la matrice pour l'audit : ce qui fait vraiment la différence
- Évitez les approximations sur tableur avec Ismscalculator
- Sources primaires et lectures complémentaires
- Sources
Qu'est-ce qu'une matrice de risques ISO 27001 et quand faut-il l'utiliser ?
Une matrice de risques ISO 27001 est une grille qui positionne la vraisemblance sur un axe et l'impact sur l'autre, produisant une carte thermique qui classe les risques de négligeable à critique. En multipliant les deux scores, on obtient une valeur de risque que l'on peut trier, comparer et suivre dans le temps. C'est la même logique que celle utilisée par les chefs de projet depuis des décennies, empruntée et formalisée pour les travaux de sécurité de l'information.
La matrice trouve toute sa place dans un programme ISO 27001 parce qu'elle oblige à évaluer chaque risque selon le même étalon. Sans cette discipline, un propriétaire de risque classe un scénario de phishing comme « élevé » selon son intuition, tandis qu'un autre classe un scénario quasi identique comme « moyen » parce qu'il a passé une bonne semaine. Une matrice avec des niveaux définis élimine cette incohérence, ou du moins la réduit à quelque chose de défendable.
La notation de l'impact s'inscrit naturellement dans la triade CIA : confidentialité, intégrité et disponibilité. Un scénario de ransomware, par exemple, affecte fortement la disponibilité (les systèmes tombent en panne) et peut également toucher l'intégrité (les données sont corrompues avant qu'on s'en aperçoive). Un compartiment de stockage cloud mal configuré constitue presque exclusivement une atteinte à la confidentialité. Évaluer selon les trois dimensions plutôt qu'un simple chiffre « à quel point c'est grave » permet de maintenir l'honnêteté de votre registre des risques quant à ce qui est réellement compromis lorsqu'une menace se concrétise.
Les matrices ne sont pas la seule méthode d'évaluation des risques qu'ISO 27001 autorise. La norme est explicite : elle ne prescrit pas une technique particulière. Les modèles quantitatifs utilisant la perte annualisée attendue, les simulations Monte Carlo et FAIR (Factor Analysis of Information Risk) satisfont tous au même chapitre. Alors pourquoi la plupart des organisations, notamment les PME, adoptent-elles quand même une matrice ?
- Elle s'adapte à un inventaire d'actifs croissant sans exiger de compétences statistiques de chaque propriétaire de risque.
- Elle produit des résultats lisibles en un coup d'œil par les parties prenantes non techniques et les auditeurs.
- Elle est reproductible d'une révision annuelle à l'autre, ce qui compte davantage pour un organisme certificateur que la précision brute.
- Elle est peu coûteuse à construire et à maintenir par rapport aux modèles quantitatifs qui nécessitent des données historiques de sinistres que la plupart des entreprises ne possèdent pas.
Optez pour une matrice lorsque votre portefeuille de risques est large (des dizaines à des centaines de scénarios couvrant l'informatique, les RH, la sécurité physique et les tiers) et que vous avez besoin d'une méthode qu'un responsable conformité, un directeur informatique et un auditeur externe peuvent tous interpréter de la même façon. Réservez la modélisation quantitative à la poignée de risques à enjeux élevés pour lesquels le conseil d'administration souhaite un chiffre en euros attaché à l'exposition.
Choisir les échelles et la conception de la matrice : 5×5, 4×4 et au-delà
La matrice 5×5 (cinq niveaux de vraisemblance sur cinq niveaux d'impact, notés de 1 à 5 sur chaque axe) est la valeur par défaut dans la plupart des mises en œuvre ISO 27001, et pour de bonnes raisons. Une approche 5×5 documentée avec des bandes d'acceptation définies offre aux auditeurs exactement ce qu'ils recherchent : une granularité suffisante pour différencier les risques de manière significative, sans autant de niveaux que deux évaluateurs ne parviendraient pas à se mettre d'accord sur le positionnement d'un scénario.
Les échelles numériques (de 1 à 5) et les échelles libellées (rare, peu probable, possible, probable, quasi certain) fonctionnent toutes les deux, mais elles résolvent des problèmes différents. Les échelles numériques se multiplient facilement en un score de risque unique, ce que la plupart des cartes thermiques et registres des risques attendent. Les échelles libellées se lisent mieux dans les présentations au conseil d'administration, mais nécessitent une table de correspondance vers des chiffres avant de pouvoir classer quoi que ce soit. La plupart des programmes matures utilisent les deux : les libellés pour le récit, les chiffres pour le calcul.
Voici un processus simple pour choisir et définir votre échelle :
- Décidez d'abord de la taille de la matrice. Une matrice 5×5 convient à la plupart des organisations de taille intermédiaire ; une 4×4 convient aux équipes plus petites qui peinent à distinguer cinq gradations avec assurance.
- Rédigez une définition d'une phrase pour chaque niveau sur les deux axes. « Vraisemblance 3 : pourrait raisonnablement survenir une fois dans les 12 prochains mois sur la base des données de sinistres du secteur ou d'événements internes passés » l'emporte systématiquement sur « modéré » dès qu'un auditeur demande à un propriétaire de risque de justifier un score.
- Ancrez les critères d'impact sur les conséquences métier, pas seulement techniques. Les seuils de perte financière, l'exposition aux amendes réglementaires, les pénalités contractuelles et les seuils d'heures d'indisponibilité traduisent le risque technique en un langage que la direction approuve réellement.
- Testez l'échelle sur dix risques réels avant de la déployer. Si trois évaluateurs différents notent le même scénario avec deux niveaux d'écart, vos définitions sont trop vagues.
- Figez l'échelle dans votre document de méthodologie des risques et ne la modifiez que par une révision formelle, jamais en cours de cycle.
Le compromis que chaque équipe doit gérer oppose granularité et cohérence. Une matrice 7×7 paraît impressionnante sur le papier, mais demandez à cinq propriétaires de risques de distinguer indépendamment « vraisemblance 4 » de « vraisemblance 5 » dans 49 cellules et vous obtiendrez plus de désaccords que de données. Des échelles plus grossières sacrifient la nuance mais gagnent quelque chose de plus précieux lors d'un audit : des évaluateurs qui appliquent les critères de la même façon à chaque fois.
Conseil pratique : Adaptez votre échelle d'impact à votre secteur avant toute autre adaptation. Le niveau d'impact « critique » d'un établissement de santé doit faire référence à la sécurité des patients et à l'exposition au RGPD ; celui d'un assureur doit faire référence aux données des assurés et aux exigences en capital réglementaire. Une échelle générique copiée depuis un modèle correspond rarement à ce qui préoccupe réellement votre conseil d'administration.
Construire la matrice étape par étape selon le chapitre 6.1.2
Le chapitre 6.1.2 d'ISO/IEC 27001 exige de définir et d'appliquer un processus documenté d'évaluation des risques liés à la sécurité de l'information, incluant les critères d'acceptation des risques et les critères de réalisation des évaluations elles-mêmes. Cette seule exigence conditionne presque tout ce qu'un auditeur vérifiera par la suite ; il convient donc de la traiter comme une liste de contrôle plutôt que comme une suggestion.
Avant de noter un seul risque, votre méthodologie documentée doit préciser :
- La taille de la matrice et la définition de chaque niveau de vraisemblance et d'impact.
- Les critères d'acceptation des risques (le score au-delà duquel un risque nécessite un traitement, et pas seulement une surveillance).
- La fréquence des évaluations (annuelle en standard ; plus fréquente pour les environnements à fort taux de changement).
- Qui est responsable du processus, qui est propriétaire des risques individuels et qui approuve les décisions d'acceptation.
- Comment vous identifierez les actifs, les menaces et les vulnérabilités.
Ce dernier point mérite une attention particulière, car c'est là que de nombreuses équipes SMSI débutantes s'enlisent. Commencez par un inventaire des actifs — informations, systèmes, personnes, installations, tiers — et progressez vers l'extérieur. Pour chaque actif, procédez à une identification par scénario : que pourrait-il raisonnablement se passer, et quel couple menace/vulnérabilité en est à l'origine ? Un parc d'ordinateurs portables associe la menace « vol » à la vulnérabilité « disques non chiffrés ». Une base de données clients associe « injection SQL » à « code applicatif non corrigé ». Inutile de recourir à des cadres de modélisation des menaces sophistiqués à ce stade ; une séance de réflexion structurée à partir de votre liste d'actifs, croisée avec un catalogue de menaces, couvre la grande majorité des organisations.
Une fois un scénario identifié, la notation suit une formule simple : risque inhérent = vraisemblance × impact, calculé comme si aucun contrôle n'existait encore. Cela est important car cela établit une base de référence. Passer directement à la notation en tenant compte des contrôles conduit à sous-estimer systématiquement l'exposition réelle, et il devient impossible de démontrer l'efficacité des contrôles par la suite.
Le risque résiduel est l'étape où les contrôles existants entrent en jeu. Si vous avez déjà déployé l'authentification multifacteur et la détection sur les terminaux de ce parc de portables, la vraisemblance d'une compromission réussie liée à un vol diminue — peut-être de 4 à 2. Recalculez le score avec la même formule, et l'écart entre le risque inhérent et le risque résiduel devient votre preuve que les contrôles produisent un effet mesurable. Cet écart est également ce que la plupart des responsables conformité sous-estiment : c'est l'artefact le plus clair que vous puissiez remettre à un auditeur pour prouver que vos contrôles ne sont pas seulement documentés, mais qu'ils fonctionnent.
Avec un score résiduel en main, l'étape d'évaluation est une comparaison, non un jugement : le score résiduel se situe-t-il au-dessus ou en dessous de vos critères d'acceptation documentés ? S'il est en dessous, vous pouvez accepter le risque et passer à la suite. S'il est au-dessus, vous choisissez une voie de traitement, et les options de traitement courantes se répartissent en quatre catégories :
- Réduire en mettant en œuvre des contrôles supplémentaires de l'Annexe A.
- Transférer l'exposition via une assurance ou une externalisation.
- Éviter le risque en abandonnant l'activité qui le génère.
- Accepter l'exposition résiduelle, documentée et formellement approuvée par la direction générale.
Chacune de ces décisions nécessite une trace documentaire. Une méthode de matrice documentée et reproductible réduit les constats d'audit non pas parce qu'un modèle de notation particulier est supérieur, mais parce que les auditeurs vérifient la cohérence et les preuves, non l'élégance mathématique. Ce sont votre entrée dans le registre des risques, le document d'approbation et les notes de révision qui font l'objet de l'inspection. La matrice n'est que le mécanisme qui a produit le chiffre.
Transformer les scores en décisions de traitement et en correspondance avec l'Annexe A
Un score de risque ne signifie rien tant que vous n'avez pas décidé quoi faire au-dessus et en dessous de ce seuil. La plupart des organisations définissent trois ou quatre bandes d'acceptation, par exemple : les scores de 1 à 4 sont faibles et font l'objet d'une surveillance, de 5 à 9 sont moyens et sont réexaminés au cycle suivant, de 10 à 15 sont élevés et nécessitent un plan de traitement dans les 90 jours, et de 16 à 25 sont critiques et exigent une action dans les 30 jours ainsi qu'une notification immédiate de la direction.
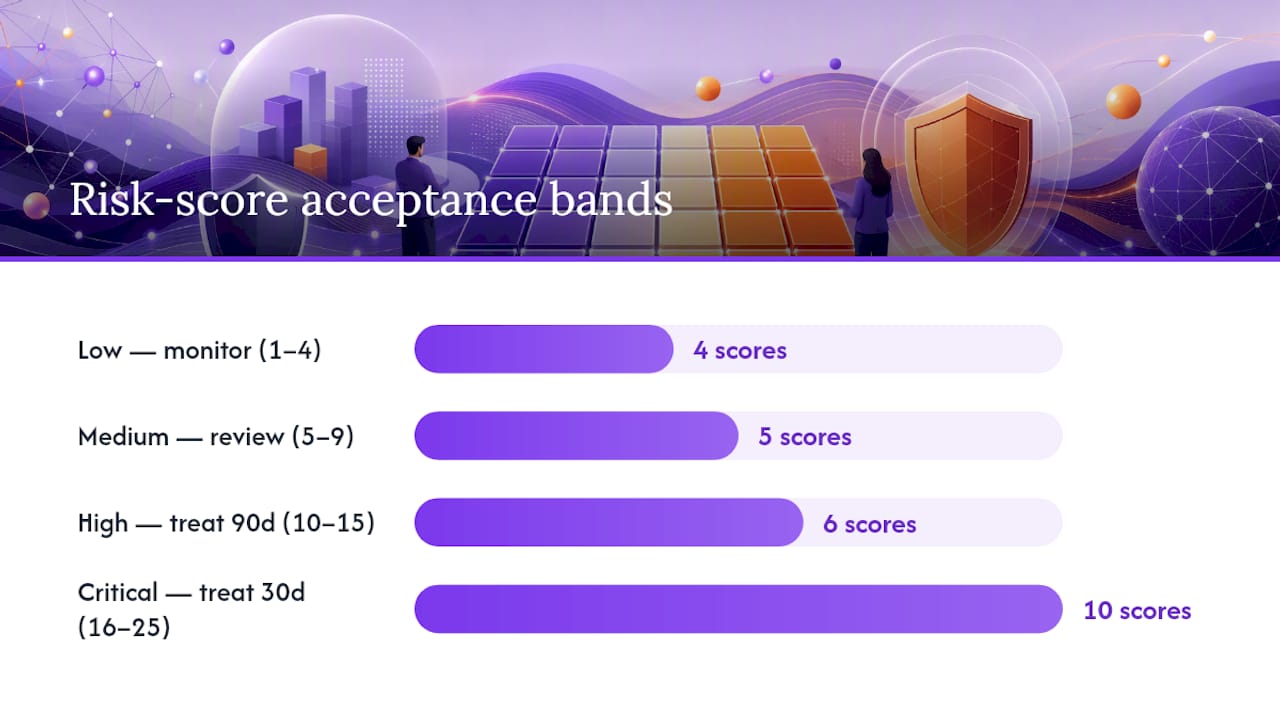
Ces seuils exacts ne sont pas sacrés. Ce qui importe, c'est de les définir avant de commencer à noter les risques, de les inscrire dans votre méthodologie et de les appliquer sans exception. Une erreur fréquente consiste à ajuster le seuil d'acceptation après coup parce que le risque d'un projet favori se retrouve juste au-dessus. Ce type de rationalisation après les faits correspond exactement à ce qui apparaît comme une non-conformité lorsqu'un auditeur retrace vos décisions jusqu'aux critères que vous avez documentés.
Dès qu'un risque dépasse votre seuil de traitement, l'étape suivante consiste à le mettre en correspondance avec l'Annexe A. L'Annexe A d'ISO 27001 répertorie 93 contrôles répartis en quatre thèmes : organisationnels, liés aux personnes, physiques et technologiques. Pour chaque risque élevé ou critique, vous sélectionnez le ou les contrôles qui y répondent, et vous consignez cette sélection — ainsi que votre justification d'inclusion ou d'exclusion — dans la Déclaration d'applicabilité.
La DdA est là où beaucoup de programmes SMSI par ailleurs solides perdent des points. Les auditeurs attendent une traçabilité de chaque contrôle de l'Annexe A vers au moins un risque du registre, et un décalage entre les deux est l'une des non-conformités les plus fréquemment citées lors des audits de certification. Si votre DdA indique que A.8.24 (utilisation de la cryptographie) est applicable mais que votre registre des risques ne mentionne jamais un scénario que la cryptographie permettrait d'atténuer, c'est un écart qu'un auditeur repérera immédiatement.
La solution est procédurale, non ingénieuse : construisez la DdA directement à partir du registre des risques plutôt que comme un exercice distinct. Pour chaque risque ayant nécessité un traitement, notez quel(s) contrôle(s) de l'Annexe A vous mettez en œuvre et référencez l'identifiant du risque dans la colonne de justification de la DdA. Travailler dans l'autre sens — compléter a posteriori les justifications d'un modèle de DdA générique — est précisément ce qui crée l'écart de traçabilité.
Les vérifications des auditeurs sur ce point suivent généralement un parcours prévisible :
- Sélectionner plusieurs risques du registre classés élevés ou critiques et demander à voir l'entrée correspondante dans la DdA.
- Sélectionner plusieurs contrôles « applicables » dans la DdA et demander quel risque a motivé cette sélection.
- Vérifier si les contrôles exclus disposent d'une justification documentée liée à un vrai résultat d'évaluation des risques, et non d'un simple « non applicable à notre contexte » générique.
- Confirmer que les acceptations de risques résiduels dépassant votre seuil documenté sont accompagnées d'une approbation de la direction, datée et attribuable à un approbateur nommément désigné.
Ce dernier point surprend plus d'organisations qu'il ne le devrait. Si vos critères d'acceptation stipulent que tout risque au-dessus d'un score de 15 requiert une approbation de la direction, et qu'un risque noté 20 figure dans le registre sans aucune signature, ce n'est pas une erreur de documentation anodine. C'est une rupture dans la chaîne de responsabilité sur laquelle toute la norme est fondée.
Structurer le registre des risques et le plan de traitement
Votre registre des risques est le document de travail vers lequel tout le reste de ce processus converge, et il doit contenir bien plus qu'une description du risque et un score. Au minimum, prévoyez des colonnes pour :
- Un identifiant de risque unique (pour les références croisées dans la DdA et le plan de traitement)
- La description du risque et l'actif concerné
- Le couple menace/vulnérabilité à l'origine du scénario
- La vraisemblance inhérente, l'impact inhérent et le score inhérent
- Les contrôles existants déjà en place
- La vraisemblance résiduelle, l'impact résiduel et le score résiduel
- La décision de traitement (réduire, transférer, éviter, accepter)
- Le propriétaire du risque (une personne nommément désignée, non un département)
- Le statut et la date de prochaine révision
Le champ « propriétaire du risque » mérite qu'on s'y arrête. « Le département informatique » n'est pas un propriétaire de risque ; c'est une case dans l'organigramme sans responsabilité attachée. Les auditeurs commencent à demander explicitement qui est personnellement responsable du suivi d'un risque jusqu'à sa clôture, et « le département informatique » ne survit pas à cette question. Désignez une personne.
Pour chaque risque dépassant votre seuil d'acceptation, l'entrée dans le registre doit alimenter un plan de traitement doté de sa propre structure : le contrôle spécifique à mettre en œuvre, une date jalonnée, la personne validant que le contrôle fonctionne réellement une fois déployé (pas seulement qu'il a été installé), ainsi que la preuve de cette validation — captures d'écran, résultats de tests, approbation d'une politique, selon ce qui correspond au type de contrôle.
La cadence de révision doit correspondre au rythme de changement de votre environnement de risques. Les révisions annuelles complètes sont la base que tout le monde respecte, mais un SMSI réellement mature déclenche également des révisions ad hoc après des événements majeurs : mise en service d'un nouveau système, acquisition, incident significatif ou nouvelle exigence réglementaire. Attendre une année entière pour réévaluer les risques après un changement matériel dans votre environnement est un écart que les auditeurs repèrent rapidement, car cela suggère que le processus de gestion des risques fonctionne selon un calendrier plutôt qu'en fonction des conditions réelles.
Conseil pratique : Maintenez un journal des changements allégé à côté de votre registre des risques — non enfoui dans des comptes rendus de réunion — qui consigne chaque événement ayant déclenché une révision hors cycle et ce qui en a résulté. Cela transforme « nous révisons annuellement » en un schéma démontrable de surveillance continue, ce qui constitue un récit d'audit bien plus solide qu'une simple photographie annuelle.
Un exemple de matrice 5×5 à adapter
Voici une carte thermique 5×5 standard avec la vraisemblance sur l'axe vertical et l'impact en abscisse. Multipliez les deux pour obtenir le score de risque dans chaque cellule.
| Vraisemblance ↓ / Impact → | 1 (Négligeable) | 2 (Mineur) | 3 (Modéré) | 4 (Majeur) | 5 (Sévère) |
|---|---|---|---|---|---|
| 1 (Rare) | 1 | 2 | 3 | 4 | 5 |
| 2 (Peu probable) | 2 | 4 | 6 | 8 | 10 |
| 3 (Possible) | 3 | 6 | 9 | 12 | 15 |
| 4 (Probable) | 4 | 8 | 12 | 16 | 20 |
| 5 (Quasi certain) | 5 | 10 | 15 | 20 | 25 |
Une structure de bandes couramment utilisée traite les scores de 1 à 4 comme faibles, de 5 à 9 comme moyens, de 10 à 15 comme élevés, et de 16 à 25 comme critiques. Ce sont ces bandes que vous documenteriez dans votre méthodologie et que vous appliqueriez de manière cohérente dans l'ensemble du registre.
Voici un exemple entièrement développé qui illustre l'ensemble du processus :
Actif : Base de données de gestion de la relation client (contient des noms, coordonnées et historiques d'achats). Menace/vulnérabilité : Un attaquant externe exploite une vulnérabilité applicative non corrigée pour exfiltrer des enregistrements. Notation inhérente : Vraisemblance 4 (les systèmes non corrigés sont un constat récurrent dans les analyses de vulnérabilités) × Impact 5 (amendes réglementaires, coûts de notification de violation, atteinte à la réputation) = 20, critique. Contrôles existants et ajoutés : Pare-feu applicatif web, cycle de gestion des correctifs trimestriel, chiffrement au repos, journalisation des accès avec alertes sur anomalies. Notation résiduelle : La vraisemblance passe à 2 (les contrôles réduisent significativement l'exploitabilité) × L'impact reste à 4 (une violation reste coûteuse même si elle est contenue plus rapidement) = 8, moyen. Décision de traitement : Accepter le risque résiduel avec une révision documentée tous les six mois, approuvée par le RSSI, car il se situe désormais dans la bande d'acceptation moyenne.
Adapter ce modèle selon les secteurs revient principalement à modifier les critères d'impact, non la mécanique de la matrice. Un assureur évaluant le même scénario de base de données pondèrerait l'impact par rapport au capital réglementaire et aux obligations de notification des assurés, ce qui pousse souvent les scores d'impact plus haut qu'une entreprise du commerce de détail ne le ferait pour une violation équivalente. Une startup de cinq personnes pourrait raisonnablement utiliser une version 4×4 de ce même tableau si une matrice 5×5 apporte plus de granularité que l'équipe n'est pas en mesure d'appliquer de façon cohérente.
Où les calculateurs et les référentiels apportent une réelle valeur ajoutée
Les tableurs permettent de faire fonctionner une matrice de risques sans problème, mais ils atteignent leurs limites dès qu'il faut comparer les scores de cette année avec ceux de l'année précédente, comparer votre maturité avec une référence de modèle transparente, ou exporter une DdA propre sans devoir traquer les erreurs de formule dans quarante onglets. Les outils dédiés comblent cet écart, et les données des éditeurs sur les logiciels d'évaluation des risques mettent systématiquement en avant les mêmes gains opérationnels : moins d'erreurs manuelles, comparaison de scénarios plus rapide, et rapports qui n'exigent pas de reconstruire des tableaux croisés dynamiques chaque trimestre.
Quelques fonctionnalités font réellement la différence en pratique :
- Des calculateurs de maturité en temps réel qui estiment le coût et l'effort de mise en œuvre en fonction de la taille de votre entreprise et de votre secteur.
- Des évaluations de maturité couvrant les quatre thèmes de contrôles de l'Annexe A, afin de savoir où votre programme est faible avant qu'un auditeur le découvre à votre place.
- Des exports normalisés qui transforment directement un registre des risques en documentation prête pour la DdA.
- Des évaluations sauvegardées et comparables — utiles lorsque la direction souhaite voir les progrès accomplis d'un trimestre à l'autre.
Rien de tout cela ne remplace la méthodologie documentée exigée par le chapitre 6.1.2, et aucun outil ne signe à votre place l'acceptation du risque résiduel. Les outils accélèrent la mécanique ; le jugement, les désignations de propriétaires et les approbations de la direction restent l'affaire de votre équipe.
Préparer la matrice pour l'audit : ce qui fait vraiment la différence
La plupart des programmes SMSI qui passent la certification sans encombre ne sont pas ceux dotés du modèle de notation le plus sophistiqué. Ce sont ceux qui ont défini leurs bandes d'acceptation par écrit avant de noter un seul risque, et ne les ont jamais déplacées discrètement par la suite. Cette seule discipline prévient plus de non-conformités que toute sophistication matricielle.
La simplicité l'emporte sur la précision plus souvent qu'on ne le croit. Une matrice 5×5 bien définie, appliquée de la même façon chaque trimestre, surpassera un modèle élaboré 10×10 que trois propriétaires de risques différents interprètent de trois façons différentes. La cohérence est ce que les auditeurs peuvent réellement vérifier ; la granularité ne fait généralement qu'impressionner dans un diaporama.
Le dernier élément que les praticiens sous-estiment est la cadence liée aux événements réels, non au calendrier. Un propriétaire nommément désigné, une révision déclenchée par un vrai changement dans votre environnement et un enregistrement de ce qui a évolué entre deux évaluations racontent une histoire d'audit bien plus convaincante qu'une unique photographie annuelle soignée.
— Martin
Évitez les approximations sur tableur avec Ismscalculator
Construire une matrice à la main est faisable, mais estimer la durée totale d'un projet ISO 27001 — et son coût — est un problème distinct que la plupart des tableurs n'ont jamais été conçus pour résoudre. Ismscalculator vous fournit une estimation en temps réel adaptée à la taille de votre entreprise, à votre secteur et à votre niveau de maturité en sécurité, comparée à une référence de modèle transparente.

La plateforme réalise une évaluation de maturité couvrant les quatre thèmes de contrôles de l'Annexe A, afin que vous sachiez exactement où en sont vos pratiques de gestion des risques avant qu'un auditeur vous le signale. À partir de là, un diagramme de Gantt personnalisable présente vos phases de mise en œuvre, et vous pouvez exporter les résultats en PDF ou sauvegarder plusieurs estimations pour comparer des scénarios à mesure que votre périmètre évolue. L'outil est conçu pour compléter le registre des risques et le plan de traitement que vous assemblez déjà, non pour remplacer les jugements qui y entrent.
Commencez par le diagnostic gratuit de 2 minutes pour obtenir une première estimation, ou lancez l'évaluation complète de maturité ISO 27001 si vous êtes prêt à planifier coût, délai et charge de travail en détail.
Sources primaires et lectures complémentaires
Pour la terminologie propre à la norme sur les exigences documentées d'évaluation des risques, consultez directement ISO/IEC 27001:2022. Pour les détails de mise en œuvre et d'audit, voir le guide de traitement des risques ISO 27001 et le guide complet de méthodologie.
Sources
- ISO/IEC 27001:2022 - Systèmes de management de la sécurité de l'information
- Méthodologie d'évaluation des risques ISO 27001 : un guide complet
- ISO 27001:2022 GUIDE DE MISE EN ŒUVRE DE LA SÉCURITÉ DE L'INFORMATION