Le traitement des risques ISO 27001 est le processus formel défini à la clause 6.1.3 de la norme, par lequel votre organisation sélectionne et met en œuvre des contrôles pour traiter chaque risque de sécurité de l'information identifié. Lors des audits de Phase 1 et de Phase 2, les auditeurs souhaitent constater une chaîne documentée et traçable reliant chaque risque du registre à une décision de traitement, des contrôles nommés, un responsable, une date cible et des preuves que les actions ont été réalisées.
Avant d'aller plus loin, vérifiez ces cinq éléments pour chaque risque dépassant votre seuil d'acceptation :
- Décision de traitement enregistrée : éviter, atténuer, transférer ou accepter — formulée explicitement, non implicite.
- Responsable du risque nommé : une personne précise (et non une équipe ou un département) ayant formellement accepté la responsabilité.
- Contrôles référencés à l'Annex A : chaque mesure d'atténuation fait référence au(x) numéro(s) de contrôle pertinent(s) de l'Annex A ou justifie un contrôle personnalisé.
- Dates d'échéance cibles : réalistes, documentées et non déjà dépassées.
- Preuves identifiées : l'artefact qui démontrera que le contrôle est mis en œuvre (ticket, rapport de test, contrat, attestation de formation).
Si l'un de ces cinq éléments est absent pour un risque dépassant le seuil, vous avez une non-conformité potentielle qui attend d'être relevée lors de l'audit.
Points clés
Un traitement des risques ISO 27001 efficace requiert une chaîne documentée et traçable reliant chaque risque à une décision de traitement, des contrôles nommés, un responsable, des preuves et un score résiduel, le tout réconcilié dans une Déclaration d'Applicabilité (DdA) à jour.
| Point | Détails |
|---|---|
| La clause 6.1.3 définit l'exigence | Le traitement doit produire un plan de traitement des risques (PTR) documenté, une DdA et une acceptation formelle du risque résiduel par les responsables désignés. |
| Quatre options, chacune avec ses exigences probatoires | Éviter, atténuer, transférer et accepter requièrent chacune une documentation spécifique ; une acceptation sans enregistrement signé par le responsable est insuffisante pour l'audit. |
| La DdA et le PTR doivent rester cohérents | Chaque contrôle de l'Annex A inclus doit avoir une action PTR correspondante ; chaque action PTR doit avoir une référence à l'Annex A ou un contrôle personnalisé justifié. |
| Les scores résiduels sont incontournables | Une colonne de score résiduel vide est l'une des non-conformités les plus fréquentes en Phase 2 ; réévaluez chaque risque après la mise en œuvre. |
| Ismscalculator accélère la mise en place du PTR | Le diagnostic gratuit et l'évaluation complète génèrent des lignes PTR structurées, des correspondances Annex A et un export Gantt calibré à la taille et au secteur de votre organisation. |
Table des matières
- Pourquoi ISO 27001 exige-t-elle le traitement des risques, et que demande réellement la clause 6.1.3 ?
- Quelles sont les quatre options de traitement des risques ISO 27001 ?
- Comment fonctionne le processus de traitement des risques ISO 27001, étape par étape ?
- Comment construire un plan de traitement des risques prêt pour l'audit ?
- Comment associer les traitements des risques à l'Annex A et construire la DdA ?
- Quelles preuves les auditeurs attendent-ils de votre processus de surveillance et de revue ?
- Quelles erreurs les équipes commettent-elles dans le traitement des risques, et comment les corriger ?
- Comment Ismscalculator vous aide-t-il à dimensionner l'effort et à produire un PTR prêt pour l'audit ?
- Quels critères utiliser pour choisir une option de traitement au-delà des quatre types standard ?
- Comment le traitement des risques diffère-t-il selon les secteurs et la taille des organisations ?
- Pourquoi la communication et la formation ne sont pas optionnelles dans le traitement des risques
- Ce que les auditeurs saluent et signalent systématiquement dans les plans de traitement des risques
- Ismscalculator vous fournit un point de départ structuré pour votre PTR
- Sources
Pourquoi ISO 27001 exige-t-elle le traitement des risques, et que demande réellement la clause 6.1.3 ?
ISO/IEC 27001:2022 définit un système de management de la sécurité de l'information (SMSI) et exige une approche basée sur les risques, adaptée au contexte, à la taille et aux objectifs propres de l'organisation. La norme est délibérément non prescriptive : elle indique quoi faire, non pas exactement comment le faire. Cette flexibilité est une fonctionnalité, non une lacune, mais elle signifie que les auditeurs évalueront votre processus au regard de votre propre justification documentée.
La séquence des clauses est importante. La clause 6.1.2 exige un processus d'évaluation des risques documenté produisant un registre des risques avec des scores. La clause 6.1.3 prend le relais et exige de :
- Sélectionner des options de traitement pour chaque risque.
- Déterminer les contrôles nécessaires à la mise en œuvre de ces options.
- Comparer les contrôles choisis avec l'Annex A pour vérifier qu'aucun contrôle nécessaire n'a été omis.
- Produire une Déclaration d'Applicabilité (DdA) listant chaque contrôle de l'Annex A, indiquant s'il s'applique et justifiant la décision dans les deux sens.
- Formuler un plan de traitement des risques (PTR) documentant les actions, les responsables, les dates et les preuves attendues.
- Obtenir l'acceptation formelle du risque résiduel par les responsables de risques désignés.
La clause 8.2 exige de réaliser l'évaluation des risques à intervalles planifiés ou lors de changements significatifs. La clause 8.3 exige de mettre en œuvre le plan de traitement des risques. Ces deux clauses sont les points sur lesquels les auditeurs recherchent des preuves que le plan a été réellement exécuté, et pas seulement rédigé.
Ce que les auditeurs vérifient lors des phases 1 et 2 :
- Un registre des risques existe et chaque entrée comporte un score, une décision de traitement et un responsable.
- Le PTR référence des contrôles spécifiques de l'Annex A par numéro et correspond à la DdA.
- La DdA couvre chaque contrôle de l'Annex A de l'édition 2022 avec une justification d'inclusion ou d'exclusion.
- Les scores de risque résiduel apparaissent après le traitement, pas seulement avant.
- Les responsables de risques ont signé l'acceptation du risque résiduel par écrit.
- Les artefacts probatoires sont nommés, accessibles et datés.
Un score résiduel manquant ou une DdA mentionnant un contrôle comme « applicable » sans action correspondante dans le PTR sont les deux non-conformités les plus fréquentes en Phase 2.
Quelles sont les quatre options de traitement des risques ISO 27001 ?
La norme reconnaît quatre options de traitement. Le choix de la bonne option pour chaque risque relève du jugement, mais ce doit être un jugement documenté et défendable.
Éviter (éliminer le risque) : Cesser l'activité qui génère le risque. Une entreprise qui décide de ne pas stocker de données de cartes bancaires évite entièrement les risques associés à la conformité PCI. Les auditeurs souhaitent voir une décision documentée et la preuve que l'activité a été abandonnée. Cette option est souvent sous-utilisée car elle donne l'impression de renoncer à une capacité, mais pour les risques à score inhérent très élevé sans bénéfice commercial proportionné, c'est la réponse la plus nette.
Atténuer (réduire le risque) : Appliquer des contrôles pour réduire la probabilité ou l'impact. C'est l'option la plus courante, qui génère le plus grand nombre d'entrées dans le PTR. Par exemple, déployer l'authentification multifacteur (MFA) pour réduire la probabilité d'accès non autorisé, ou chiffrer les données au repos pour réduire l'impact d'une violation. Chaque mesure d'atténuation doit faire référence à un contrôle spécifique de l'Annex A.
Transférer (partager le risque) : Reporter les conséquences financières ou opérationnelles sur un tiers, généralement via une assurance cyber ou une clause d'indemnisation contractuelle avec un fournisseur. Le transfert n'élimine pas le risque ; il modifie qui en supporte le coût. Les auditeurs demanderont l'attestation d'assurance ou la clause contractuelle comme preuve. Le transfert est approprié lorsque le coût de l'atténuation dépasse la perte attendue et qu'une contrepartie acceptante existe.
Accepter (conserver le risque) : Reconnaître formellement que le risque s'inscrit dans l'appétit pour le risque de votre organisation et qu'aucun traitement supplémentaire n'est justifié. L'acceptation requiert la signature écrite d'un responsable désigné. Les auditeurs signalent les entrées d'acceptation dépourvues de signature, ou qui acceptent des risques dont le score dépasse largement le seuil d'acceptation déclaré sans explication.
Facteurs de décision et comparaison rapide
| Option de traitement | Cas d'usage idéal | Preuves exigées par l'auditeur | Risque principal |
|---|---|---|---|
| Éviter | Score inhérent élevé, faible valeur métier de l'activité | Décision documentée, preuve de l'arrêt de l'activité | Perte de capacité opérationnelle |
| Atténuer | La plupart des risques opérationnels ; coût du contrôle proportionné | Correspondance Annex A, preuves de mise en œuvre, score résiduel | Mise en œuvre incomplète |
| Transférer | Événements à fort impact et faible fréquence ; marché de l'assurance disponible | Police/contrat avec périmètre de couverture confirmé | Lacunes résiduelles non couvertes par la police |
| Accepter | Risques à faible score dans l'appétit déclaré | Signature du responsable désigné, enregistrement d'acceptation daté | Dérive progressive des acceptations |
Les facteurs de décision au-delà des quatre options elles-mêmes comprennent l'appétit pour le risque documenté de votre organisation (défini par la direction en vertu de la clause 5.2), les obligations légales ou contractuelles pouvant imposer des contrôles spécifiques indépendamment du score de risque, une analyse coût-bénéfice comparant le coût du contrôle à la réduction de perte attendue, et la faisabilité opérationnelle du contrôle dans votre environnement.
Comment fonctionne le processus de traitement des risques ISO 27001, étape par étape ?
Le processus est séquentiel et chaque étape produit une documentation. Sauter une étape ne fait pas gagner du temps ; elle crée une lacune qu'un auditeur trouvera.
-
Réaliser l'évaluation des risques (clause 6.1.2). Attribuez un score à chaque risque en termes de probabilité et d'impact selon votre méthodologie documentée. Produisez un registre des risques avec des scores inhérents. C'est l'entrée du traitement.
-
Appliquer vos critères d'acceptation des risques. Séparez les risques dépassant le seuil d'acceptation de ceux en dessous. Les risques en dessous du seuil peuvent être acceptés dans le registre sans entrée PTR complète. Les risques au-dessus du seuil nécessitent un traitement.
-
Sélectionner une option de traitement pour chaque risque dépassant le seuil (clause 6.1.3). Documentez la justification. « Nous avons choisi l'atténuation car le coût du contrôle est inférieur à la perte annuelle attendue » est auditable. « Nous avons choisi l'atténuation » ne l'est pas.
-
Déterminer les contrôles spécifiques et les associer à l'Annex A. Pour chaque mesure d'atténuation, identifiez le ou les contrôles de l'Annex A qu'elle satisfait. Utilisez la référence des contrôles Annex A d'ISO 27001 pour confirmer qu'aucun contrôle pertinent n'a été omis. Si vous avez besoin d'un contrôle absent de l'Annex A, documentez-le et justifiez pourquoi il est nécessaire.
-
Produire la Déclaration d'Applicabilité. Chaque contrôle de l'Annex A figure dans la DdA. Pour chacun : indiquez s'il est inclus ou exclu, reliez-le au(x) risque(s) ou à l'(aux) exigence(s) légale(s) justifiant l'inclusion, et pour les exclusions, confirmez qu'aucun risque du registre ne resterait sans traitement.
-
Construire le plan de traitement des risques. Affectez des responsables, fixez des dates cibles et nommez l'artefact probatoire pour chaque action. Les modèles praticiens traitent le PTR comme un mini plan de projet avec des champs pour l'action, le responsable, les dates de début/fin, le statut, les preuves et le score résiduel.
-
Mettre en œuvre le plan (clause 8.3). Exécutez les actions. Collectez et conservez les preuves au fur et à mesure, et non rétroactivement.
-
Évaluer le risque résiduel. Après la mise en œuvre, réévaluez chaque risque. Le score résiduel doit refléter l'état réel des contrôles, non l'état espéré.
-
Obtenir l'acceptation formelle du risque. Les responsables de risques signent l'acceptation du risque résiduel. Cela peut prendre la forme d'une signature numérique sur le document PTR, d'une décision enregistrée lors de la revue de direction, ou d'un formulaire d'acceptation formel.
-
Revoir à intervalles planifiés (clause 8.2). Réévaluez lors de changements significatifs et au moins annuellement. Mettez à jour le PTR et la DdA en conséquence.
Qui fait quoi : rôles et responsabilités
| Rôle | Responsabilités |
|---|---|
| Responsable SMSI | Pilote le processus ; tient à jour le registre des risques, le PTR et la DdA ; coordonne les revues |
| Responsable du risque | Responsable du traitement des risques qui lui sont attribués ; signe l'acceptation du risque résiduel |
| Responsable IT | Met en œuvre les contrôles techniques ; fournit les preuves (tickets, résultats de tests) |
| Juridique / Conformité | Examine les obligations contractuelles et réglementaires influençant les choix de traitement |
| Direction générale / Conseil d'administration | Définit l'appétit pour le risque ; examine et approuve le PTR lors de la revue de direction (clause 9.3) |
Remontez à la direction lorsqu'un risque dépassant le seuil ne peut être traité dans le budget alloué, lorsqu'une décision de traitement implique d'accepter un risque excédant l'appétit déclaré, ou lorsqu'un nouveau risque émerge d'un changement organisationnel significatif.
Comment construire un plan de traitement des risques prêt pour l'audit ?
Le PTR n'est pas un tableur que l'on remplit une fois et que l'on classe. Les auditeurs le traitent comme un document vivant et vérifieront l'historique des versions, les dates de validation et si les liens vers les preuves sont réels et accessibles.
Champs obligatoires pour chaque entrée du PTR
Chaque ligne de votre PTR doit contenir :
- Identifiant du risque : correspond exactement à l'entrée du registre des risques.
- Énoncé du risque : une description en une phrase de la menace, de la vulnérabilité et de l'impact potentiel.
- Score de risque inhérent : probabilité × impact avant contrôles.
- Décision de traitement : éviter, atténuer, transférer ou accepter.
- Actions spécifiques : étapes concrètes et vérifiables (pas « améliorer la sécurité » — voir la section sur les erreurs ci-dessous).
- Référence(s) au contrôle Annex A : le(s) numéro(s) de contrôle de l'édition 2022.
- Responsable du risque : personne nominativement désignée.
- Dates de début et d'achèvement cible.
- Artefact probatoire : le document, ticket ou enregistrement spécifique qui prouve la réalisation.
- Score de risque résiduel : réévalué après la mise en œuvre.
- Validation de l'acceptation : nom, date et modalité de la signature.
Exemple d'entrée PTR
| Champ | Valeur exemple |
|---|---|
| Identifiant du risque | R-014 |
| Énoncé du risque | Un compte administrateur privilégié sans MFA pourrait être compromis, exposant l'ensemble des données de production |
| Score inhérent | 16 |
| Décision de traitement | Atténuer |
| Actions spécifiques | Déployer le MFA pour tous les comptes administrateurs via Okta ; revoir et supprimer les comptes privilégiés inactifs chaque trimestre |
| Référence Annex A | A.8.2 (Droits d'accès privilégiés), A.9.4 (Authentification sécurisée) |
| Responsable du risque | Jane Smith, Directrice IT |
| Date d'achèvement cible | 31 mars 2026 |
| Artefact probatoire | Ticket de déploiement MFA Okta ; rapport de revue d'accès trimestriel |
| Score résiduel | 6 (probabilité 2 × impact 3) |
| Validation de l'acceptation | Jane Smith, signé le 31 mars 2026 |
Les guides praticiens recommandent un seuil de score d'environ 10 ou plus pour déclencher une entrée PTR à part entière. Les risques en dessous de ce seuil peuvent être mentionnés dans le registre des risques avec une brève justification du traitement et acceptés sans entrée PTR complète.
Gestion des versions et validation : datez chaque version du PTR, enregistrez qui l'a approuvée, et conservez les versions antérieures. Les auditeurs demandent parfois à voir la version précédente pour confirmer que le plan a été mis à jour après un cycle de revue, et pas seulement avant l'audit.
Comment associer les traitements des risques à l'Annex A et construire la DdA ?
La DdA est le document qui relie tous les éléments entre eux. C'est aussi le document sur lequel les auditeurs passent le plus de temps lors de la Phase 2, car c'est le seul endroit où les décisions de traitement, les sélections de contrôles et les justifications d'exclusion doivent être cohérentes avec le PTR et le registre des risques.
L'édition 2022 d'ISO 27001 a réorganisé l'Annex A en 93 contrôles répartis en quatre thèmes : organisationnels, humains, physiques et technologiques. Chacun de ces 93 contrôles doit figurer dans votre DdA avec un statut d'inclusion ou d'exclusion clair.
Exemples de lignes de correspondance DdA
Justifier les exclusions est là où de nombreuses organisations rencontrent des difficultés. « Non applicable » n'est pas une justification. La DdA doit expliquer pourquoi le contrôle ne s'applique pas : l'organisation ne dispose pas des actifs concernés, la menace n'existe pas dans le contexte opérationnel, ou un contrôle compensatoire traite le même risque. Un auditeur qui trouve dans le registre un risque qu'un contrôle prétendument exclu aurait permis de traiter soulevera immédiatement une non-conformité.
Les recommandations ISO confirment que l'Annex A n'est pas exhaustive. Si votre évaluation des risques identifie une menace qu'aucun contrôle de l'Annex A n'adresse directement, vous pouvez concevoir un contrôle personnalisé. Documentez-le dans la DdA comme contrôle additionnel avec une justification claire.
Liste de contrôle de réconciliation que les auditeurs testeront :
- Chaque action du PTR référence au moins un numéro de contrôle de l'Annex A.
- Chaque contrôle de l'Annex A marqué « inclus » dans la DdA dispose d'au moins une action PTR ou d'une entrée dans le registre des risques correspondante.
- Aucun contrôle de l'Annex A n'est marqué « exclu » si un risque du registre l'exige.
- Les contrôles personnalisés au-delà de l'Annex A sont documentés avec une justification.
- La date de version de la DdA correspond ou est postérieure à la dernière mise à jour du PTR.
Conseil pratique : Numérotez les lignes de votre DdA pour qu'elles correspondent exactement aux numéros de contrôle de l'Annex A (A.5.1 à A.8.34 dans l'édition 2022). Les auditeurs travaillent à partir de la norme ; une DdA utilisant la même numérotation leur permet de faire des recoupements en quelques minutes plutôt que de chercher dans une mise en page personnalisée.
Quelles preuves les auditeurs attendent-ils de votre processus de surveillance et de revue ?
Un PTR complété n'est pas la fin du processus. Les auditeurs souhaitent constater que le SMSI fonctionne, pas seulement qu'il est documenté. La bibliothèque de preuves que vous constituez pendant la mise en œuvre est ce qui résiste aux sondages d'audit.
Fréquence de revue par niveau de criticité du risque
- Risques critiques et élevés (score supérieur à 15) : revue mensuelle jusqu'à ce que le score résiduel descende sous le seuil ; puis trimestrielle.
- Risques moyens (score 8–15) : revue trimestrielle.
- Risques faibles (score inférieur à 8) : revue annuelle, ou lors de la prochaine revue de direction planifiée.
- Déclencheurs ponctuels : changement organisationnel significatif (nouveau système, acquisition, changement majeur de processus), incident de sécurité, quasi-incident, ou évolution du paysage des menaces.
Liste de contrôle des preuves pour chaque traitement réalisé
- Ticket de gestion des changements ou tâche de projet attestant de la réalisation de l'action.
- Résultat de test technique ou rapport de configuration (pour les contrôles techniques).
- Attestations de complétion de formation (pour les contrôles humains).
- Contrat ou attestation d'assurance (pour les décisions de transfert).
- Rapport de test de sauvegarde ou de restauration (pour les contrôles de disponibilité).
- Compte-rendu de revue de direction faisant référence au statut du PTR.
- Formulaire d'acceptation du risque résiduel signé ou enregistrement équivalent.
KPI et journaux communément vérifiés par les auditeurs
| KPI / Journal | Ce que les auditeurs recherchent |
|---|---|
| Taux de réalisation des traitements | Pourcentage d'actions PTR réalisées dans les délais ; les actions en retard nécessitent une explication |
| Tendance du risque résiduel | Les scores diminuent-ils dans le temps, ou les mêmes risques réapparaissent-ils à des scores élevés ? |
| Journal des actions en retard | Toute action dépassant sa date cible sans prolongation documentée et approuvée par le responsable |
| Journal des incidents vs registre des risques | Les incidents renvoient-ils à des risques connus ? Les risques non enregistrés ayant causé des incidents constituent une non-conformité |
| Compte-rendus de revue de direction | Preuves que la direction a examiné le statut du PTR à intervalles planifiés (clause 9.3) |
Signaux d'alarme générant des non-conformités : un score de risque résiduel identique au score inhérent (suggère que les contrôles n'ont pas été réellement mis en œuvre), des actions PTR sans responsable désigné, des contrôles marqués « mis en œuvre » dans la DdA sans preuve à l'appui, et un compte-rendu de revue de direction qui ne mentionne pas le PTR.
Quelles erreurs les équipes commettent-elles dans le traitement des risques, et comment les corriger ?
Les erreurs les plus préjudiciables ne sont pas techniques. Ce sont des défaillances de documentation qui rendent un travail réel invisible pour un auditeur.
Actions de traitement vagues. « Améliorer les contrôles d'accès » n'est pas une action auditable. « Déployer le MFA pour tous les comptes disposant de privilèges d'administration sur les systèmes de production d'ici le 31 mars 2026, attesté par un rapport de configuration Okta » l'est. Chaque action doit répondre à : quoi exactement, par qui, pour quand, et prouvé comment.
Scores résiduels manquants. Les auditeurs le constatent constamment. Le PTR comporte une colonne de score inhérent et une colonne de traitement, mais la colonne de score résiduel est vide ou indique « À déterminer ». Un score résiduel vide signifie que vous ne pouvez pas démontrer que le contrôle a réduit le risque, ce qui rend le traitement invérifiable.
DdA et PTR désynchronisés. La DdA indique que certains contrôles sont inclus, mais le PTR n'a pas d'action les mettant en œuvre ; ou inversement. Dans les deux cas, la chaîne de traçabilité est rompue et les auditeurs le signaleront.
Pas d'acceptation formelle du risque. L'acceptation est une option de traitement, mais elle requiert une signature documentée d'un responsable désigné. Une entrée indiquant « accepté » sans signature, sans date et sans référence aux critères d'appétit pour le risque n'est pas une acceptation valide.
Acceptation sans date d'expiration. L'acceptation d'un risque ne devrait pas être permanente par défaut. Fixez une date d'expiration (généralement 12 mois) afin que les risques acceptés soient revus lors du prochain cycle plutôt que de reconduire silencieusement indéfiniment.
Conseil pratique : Créez une convention de nommage pour les artefacts probatoires incluant l'identifiant du risque, la référence du contrôle et la date (par exemple, R-014_A8.2_MFA_2026-03-31). Lorsqu'un auditeur demande la preuve d'un contrôle spécifique, vous pouvez la retrouver en quelques secondes plutôt que de chercher dans un répertoire partagé.
- Reformulez chaque action de traitement pour inclure un verbe, un périmètre, une date et un artefact probatoire.
- Effectuez une vérification mensuelle de réconciliation DdA-PTR avant l'ouverture de votre fenêtre d'audit.
- Configurez des rappels calendrier pour les dates d'expiration des acceptations afin qu'aucun risque accepté ne dépasse sa date de revue sans être remarqué.
- Stockez toutes les preuves dans une structure de dossiers organisée par identifiant de risque, et non par contrôle ou par date.
Comment Ismscalculator vous aide-t-il à dimensionner l'effort et à produire un PTR prêt pour l'audit ?
Savoir quoi documenter représente la moitié du problème. Savoir quelle quantité de travail cela impliquera et disposer d'une structure pour le capturer constitue l'autre moitié. C'est là qu'Ismscalculator s'intègre dans le processus.
Le flux de travail est simple :
- Réalisez le diagnostic gratuit. L'autoévaluation en 2 minutes évalue votre maturité actuelle selon les quatre thèmes de contrôle de l'Annex A, y compris la gestion des risques. Les risques dépassant votre seuil apparaissent immédiatement avec des priorités de traitement suggérées.
- Générez des lignes PTR à partir des résultats de l'évaluation. La plateforme produit des entrées PTR structurées avec des champs pré-renseignés (énoncé du risque, références Annex A, actions suggérées) que vous pouvez modifier pour correspondre à votre contexte spécifique.
- Exportez la correspondance DdA. L'export inclut les références aux contrôles de l'Annex A alignées sur vos décisions de traitement, prêtes à intégrer dans votre document DdA.
- Utilisez l'export Gantt pour la planification du calendrier. Chaque action PTR est associée à une tâche de projet avec une durée suggérée basée sur des comparaisons de référence pour votre taille d'organisation et votre secteur.
- Liez les éléments exportés à votre bibliothèque de preuves. L'export PDF inclut des espaces réservés pour les artefacts (numéro de ticket, rapport de test, date de signature) que vous renseignez au fur et à mesure de la mise en œuvre.
Conseil pratique : Utilisez les comparaisons de référence d'Ismscalculator pour valider votre calendrier de traitement par rapport à cette référence avant de présenter le PTR à la direction. Un plan significativement plus long ou plus court que le référentiel pour votre secteur et votre taille suscite des questions ; disposer des données de référence permet d'y répondre avant qu'elles soient posées.
La plateforme propose également des mises en relation avec des consultants ISO 27001 indépendants si votre équipe a besoin d'une revue externe du PTR avant l'audit de certification. Pour les entreprises SaaS et technologiques en particulier, les modèles de risques spécifiques au cloud réduisent le temps nécessaire pour constituer le registre des risques initial de zéro.
Quels critères utiliser pour choisir une option de traitement au-delà des quatre types standard ?
Les quatre options (éviter, atténuer, transférer, accepter) couvrent la plupart des scénarios, mais le choix entre elles n'est pas toujours évident. Plusieurs critères doivent éclairer le choix de manière systématique.
Alignement sur l'appétit pour le risque. L'appétit pour le risque documenté de votre organisation (défini au niveau du conseil d'administration ou de la direction générale) détermine la limite entre risque résiduel acceptable et inacceptable. Une option de traitement laissant un risque résiduel au-dessus de l'appétit n'est pas un choix valide, quelle que soit la question des coûts.
Proportionnalité coût-bénéfice. Le coût d'un contrôle doit être proportionné au risque qu'il traite. Un coût de contrôle annuel de 50 000 € pour un risque avec une perte annuelle attendue de 5 000 € est difficile à justifier, sauf si des exigences réglementaires l'imposent. Documentez l'analyse, pas seulement la conclusion.
Obligations légales et contractuelles. Certains contrôles ne sont pas optionnels. La directive NIS2, le RGPD, le DORA, les réglementations sectorielles et les contrats clients peuvent exiger des contrôles spécifiques indépendamment de votre score de risque interne. Ces obligations supplantent le calcul coût-bénéfice et doivent figurer dans la DdA comme inclusions légalement requises.
Faisabilité opérationnelle. Un contrôle qui ne peut pas être mis en œuvre dans votre environnement dans un délai réaliste n'est pas un traitement réel. Si le contrôle techniquement correct n'est pas faisable, documentez pourquoi et sélectionnez un contrôle compensatoire transitoire pendant que la solution à long terme est planifiée.
Traitements combinés. Un même risque peut faire l'objet de plusieurs options de traitement simultanément. Un risque d'exposition de données chez un fournisseur peut être partiellement atténué (chiffrement, contrôles d'accès), partiellement transféré (indemnité contractuelle), et le résidu accepté. Documentez chaque composante séparément dans le PTR afin que l'effet combiné sur le score résiduel soit traçable.
Cible de risque résiduel. Travaillez à rebours à partir du score résiduel que vous devez atteindre pour ramener le risque dans l'appétit. Si l'atténuation seule ne suffit pas à y parvenir à un coût proportionné, une approche de transfert ou combinée peut s'avérer nécessaire.
Comment le traitement des risques diffère-t-il selon les secteurs et la taille des organisations ?
Le processus est identique ; en revanche, les contrôles, les seuils et les preuves varient considérablement selon le contexte.
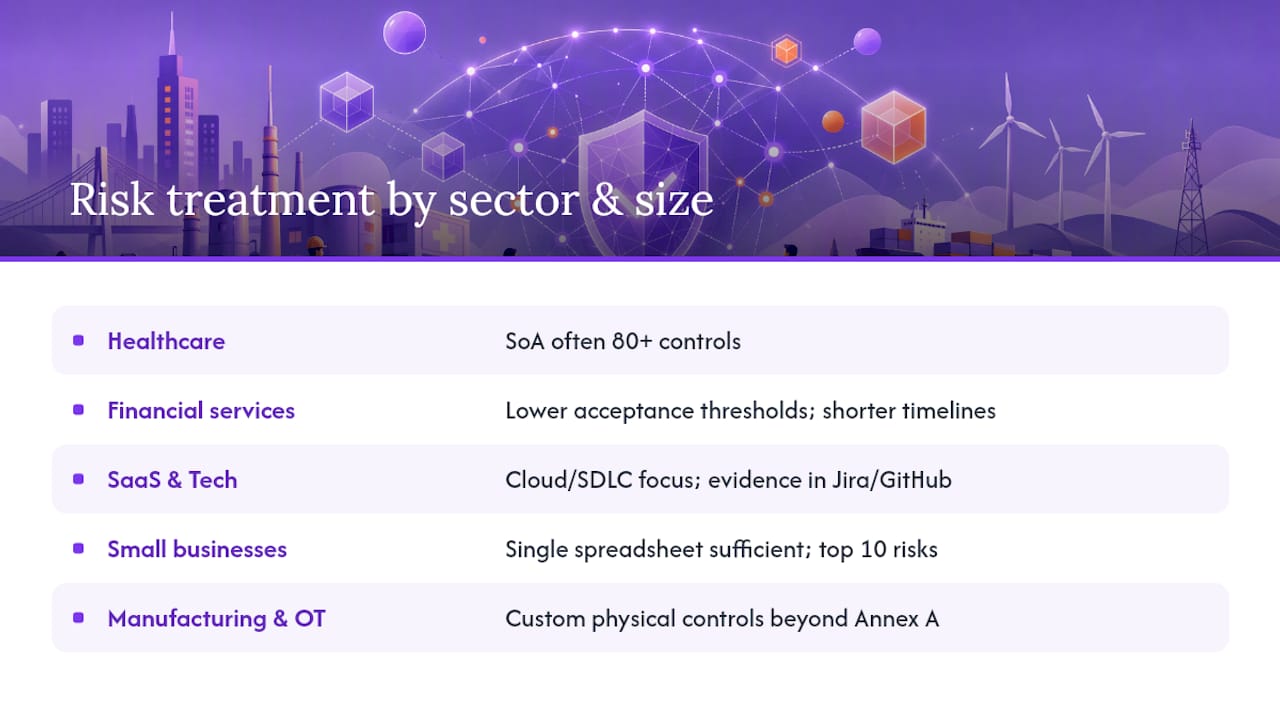
Les organisations du secteur de la santé sont soumises à des obligations qui imposent effectivement certains contrôles indépendamment du score de risque. Un hôpital traitant des risques d'exposition de données patients atténuera généralement via le chiffrement (A.8.24), les contrôles d'accès (A.8.2) et la journalisation des audits (A.8.15), et transférera le risque résiduel via une assurance cyber. La bibliothèque de preuves comprend la documentation réglementaire aux côtés des artefacts ISO. Pour la gestion des risques cloud dans la finance de santé, la DdA compte souvent plus de 80 contrôles inclus.
Les établissements financiers opèrent sous des exigences réglementaires créant des inclusions de contrôles obligatoires. Les seuils d'acceptation des risques tendent à être plus bas que dans d'autres secteurs, car les régulateurs attendent un traitement actif de la plupart des risques identifiés. Les délais de traitement sont également plus courts ; un établissement financier acceptant un risque à score élevé pendant 12 mois sans plan de traitement documenté est susceptible de faire l'objet d'un examen réglementaire avant qu'un auditeur ISO n'intervienne.
Les entreprises SaaS et technologiques font souvent face à une concentration de risques dans les domaines de l'infrastructure cloud et du cycle de développement logiciel. Les actions de traitement font fréquemment référence à A.8.25 (cycle de développement sécurisé), A.8.9 (gestion de la configuration) et A.8.23 (filtrage web). Les preuves se trouvent généralement dans des systèmes de ticketing comme Jira ou GitHub, ce qui facilite la liaison des artefacts aux entrées PTR.
Les petites entreprises de moins de 50 employés peuvent simplifier la structure du PTR sans sacrifier l'auditabilité. Un tableur unique avec les champs obligatoires est suffisant ; la norme n'exige pas d'outil ou de format spécifique. Le guide ISO 27001 pour les petites entreprises recommande de prioriser les 10 risques les plus élevés par score et de les traiter entièrement avant d'étendre le registre. Un auditeur examinant un SMSI de petite entreprise attend de la proportionnalité ; un PTR de 200 lignes pour une entreprise de 20 personnes soulève des questions quant à la réalité du management du processus par rapport à sa simple documentation.
Les environnements industriels et de technologie opérationnelle (OT) introduisent des risques physiques et de processus que les contrôles technologiques de l'Annex A n'adressent pas entièrement. Les contrôles personnalisés au-delà de l'Annex A sont courants ici, notamment pour l'accès physique aux systèmes de contrôle (A.7.1, A.7.2) et le risque fournisseur (A.5.19, A.5.20). La DdA d'un environnement OT comprend généralement davantage de contrôles physiques et de contrôles personnalisés que dans un environnement purement informatique.
Pourquoi la communication et la formation ne sont pas optionnelles dans le traitement des risques
Un plan de traitement des risques qui réside dans un répertoire partagé et n'est connu que du responsable SMSI n'est pas un SMSI fonctionnel. Les personnes chargées de mettre en œuvre les contrôles, de collecter les preuves et de signaler les incidents doivent comprendre ce qu'elles font et pourquoi.
Sensibilisation des responsables de risques. Les responsables de risques qui ne comprennent pas leur responsabilité ne collecteront pas les preuves, ne signaleront pas les retards dans le traitement et ne signeront pas les formulaires d'acceptation du risque résiduel avec une réelle compréhension de ce qu'ils acceptent. Un briefing de 30 minutes au début de chaque cycle de traitement, couvrant les risques spécifiques du responsable et les preuves qu'il doit produire, est plus efficace qu'un e-mail de sensibilisation à la sécurité envoyé à l'ensemble de l'entreprise.
Formation des responsables de la mise en œuvre des contrôles. Le personnel technique mettant en œuvre les contrôles doit connaître la configuration ou le processus spécifique requis, pas seulement une directive générale. « Activer le MFA » produit des résultats incohérents. Une procédure documentée avec captures d'écran, un protocole de test et un relecteur désigné produisent un résultat auditable.
Communication avec la direction. La direction générale doit recevoir des mises à jour sur le statut du PTR lors de la revue de direction (clause 9.3). Le format compte : un tableau de bord avec indicateurs visuels (vert/orange/rouge) montrant le taux de réalisation des traitements, les actions en retard et la tendance du risque résiduel communique davantage en deux minutes qu'un rapport de 40 pages. Les auditeurs demanderont à voir les comptes-rendus de revue de direction ; ces comptes-rendus devraient référencer des métriques PTR spécifiques, pas seulement confirmer que la réunion a eu lieu.
Communication des changements. Lorsqu'un changement organisationnel significatif survient (nouvelle plateforme cloud, fusion, modification des activités de traitement de données), l'évaluation des risques et le PTR doivent être mis à jour. Les personnes au fait du changement — généralement les chefs de projet IT et les responsables d'unités métier — doivent disposer d'un canal clair pour en informer le responsable SMSI. Sans ce canal, les risques liés aux nouvelles activités restent non enregistrés jusqu'à ce qu'un incident ou un auditeur les découvre.
Les attestations de formation sont des preuves. Conservez les enregistrements de complétion des formations de sensibilisation à la sécurité, des formations spécifiques aux rôles pour les contrôles, et de tout exercice sur table dans la même bibliothèque de preuves que vos artefacts techniques. Les auditeurs examinent les contrôles humains aussi attentivement que les contrôles techniques.
Ce que les auditeurs saluent et signalent systématiquement dans les plans de traitement des risques
Trois éléments que les auditeurs commentent positivement : un registre des risques et un PTR utilisant des identifiants de risques identiques tout au long du document (aucune couche de traduction nécessaire), des scores résiduels visiblement inférieurs aux scores inhérents avec une explication claire des contrôles ayant conduit à la réduction, et des comptes-rendus de revue de direction faisant référence à des lignes PTR spécifiques par identifiant plutôt que de traiter des « risques de sécurité » dans l'abstrait.
Trois schémas qui génèrent presque systématiquement des non-conformités : des actions de traitement rédigées comme des intentions plutôt que comme du travail achevé (« nous prévoyons de mettre en œuvre le MFA » dans un document daté de six mois avant l'audit), des inclusions DdA sans action PTR ni lien vers des preuves correspondants, et des entrées d'acceptation de risque signées par une personne n'ayant pas l'autorité pour accepter des risques au nom de l'organisation.
L'écart entre un PTR satisfaisant et un PTR défaillant concerne rarement la qualité des contrôles de sécurité. Il est presque toujours lié à la rigueur de la documentation. Une organisation disposant d'une sécurité réellement bonne mais d'un PTR mal documenté recevra plus de non-conformités qu'une organisation avec des contrôles moyens et une documentation méticuleuse. Ce n'est pas un défaut du processus d'audit ; c'est précisément le but. La norme exige de démontrer que les risques sont gérés de manière systématique, et la documentation est le seul moyen de le prouver.
Trois priorités pour toute équipe préparant un PTR pour un audit : combler tous les scores résiduels ouverts avant la fenêtre d'audit, réconcilier la DdA et le PTR en une seule session à l'aide de la liste de contrôle de la section sur la correspondance DdA ci-dessus, et confirmer que chaque responsable de risque peut localiser et décrire son artefact probatoire sans l'aide du responsable SMSI.
Ismscalculator vous fournit un point de départ structuré pour votre PTR
Produire un PTR prêt pour l'audit de toutes pièces prend un temps dont la plupart des équipes de conformité ne disposent pas. Ismscalculator réduit le temps de mise en place en vous fournissant un cadre PTR pré-structuré calibré à la taille, au secteur et au niveau de maturité actuel de votre organisation, vous permettant de consacrer votre temps au fond plutôt qu'à la forme.

Réalisez le diagnostic gratuit en 2 minutes pour obtenir une vue instantanée de votre maturité en matière de traitement des risques sur les quatre thèmes de contrôle d'ISO/IEC 27001:2022. À partir de là, l'évaluation complète génère des lignes PTR avec des correspondances Annex A, un calendrier de mise en œuvre basé sur un Gantt et un export PDF que vous pouvez partager avec les auditeurs ou la direction. Les comparaisons de référence vous permettent de valider votre calendrier de traitement par rapport à ce référentiel avant de le présenter. Si vous souhaitez une revue indépendante avant votre audit de certification, la plateforme peut vous mettre en relation directement avec un consultant ISO 27001. Vos données restent confidentielles ; les résultats vous appartiennent et peuvent être modifiés.
Sources
Les sources suivantes ont été utilisées pour construire ce guide et méritent d'être mises en favoris pour le libellé des clauses, la préparation à l'audit et les modèles de référence :
- ISO/IEC 27001:2022 - Systèmes de management de la sécurité de l'information
- ISO/IEC 27001:2022 (PDF complet de la norme)
- ISO 27001 Risk Treatment Plan: Clause 6.1.3, SoA Traceability, and What Auditors Expect | ComplyKit
- ISO 27001 Risk Management: Assessment, Treatment & Best Practices
- ISO 27001 Risk Treatment Plan Examples That Pass Audits
Recommandé
- Évaluation des risques ISO 27001 : Guide complet de méthodologie | ISMS Calculator
- Types de risques projet ISO 27001 : Guide 2026 | ISMS Calculator
- Liste de contrôle de certification ISO 27001 : 80 étapes vers la certification | ISMS Calculator
- Préparation à l'audit ISO 27001 pour les entreprises financières : Guide 2026 | ISMS Calculator