La gestion des risques cloud dans un ISMS financier est le processus structuré d'identification, d'évaluation et de maîtrise des menaces spécifiques au cloud au sein d'un Système de Management de la Sécurité de l'Information, aligné sur ISO 27001 et les attentes des régulateurs financiers. Pour les responsables conformité des banques, assureurs et fintechs, il ne s'agit pas d'un exercice théorique. L'externalisation vers le cloud introduit un risque de concentration, des complications liées à la résidence des données, des lacunes dans le modèle de responsabilité partagée et des dépendances vis-à-vis de prestataires de quatrième rang que les référentiels standard de gestion des risques informatiques n'ont jamais été conçus pour traiter.
Les composantes essentielles à adresser :
- Identification des risques spécifiques au cloud : dépendance à l'externalisation, verrouillage fournisseur, localisation des données et exposition aux sous-traitants
- Modèle de responsabilité partagée : délimitation claire de ce que votre établissement contrôle par rapport à ce que contrôle le fournisseur de services cloud (CSP)
- Alignement réglementaire : orientations FFIEC, exigences prudentielles de la BCE dans le cadre de DORA, et cadres contractuels SIFMA/ABA
- Intégration ISO 27001 : cartographie des risques cloud vers les contrôles de l'Annexe A et intégration dans votre plan de traitement des risques
- Surveillance continue : monitoring indépendant, droits d'audit et réponse aux incidents au-delà des outils fournis par le CSP
Le lien entre le risque cloud et votre ISMS est direct. ISO 27001 exige que vous définissiez le périmètre et le contexte de votre environnement de sécurité de l'information. Chaque service cloud utilisé par votre établissement qui touche des données réglementées ou des fonctions critiques appartient à ce périmètre, avec des contrôles documentés et des preuves à l'appui.
Table des matières
- Quelles exigences réglementaires encadrent le risque cloud dans les établissements financiers ?
- Pourquoi le modèle de responsabilité partagée crée de véritables problèmes de surveillance
- Comment le risque cloud s'intègre dans votre référentiel ISMS ISO 27001
- Bonnes pratiques pour l'évaluation et l'atténuation des risques cloud en finance
- Comment Ismscalculator soutient la gestion des risques cloud dans votre programme ISO 27001
- Points clés à retenir
Quelles exigences réglementaires encadrent le risque cloud dans les établissements financiers ?
Les régulateurs financiers des deux côtés de l'Atlantique sont allés bien au-delà des orientations générales sur le risque lié aux tiers. Le guide prudentiel de la BCE dans le cadre de DORA et de la Directive sur les exigences de fonds propres impose aux entités supervisées de procéder à une évaluation formelle des risques ex ante avant de s'engager dans tout accord d'externalisation vers le cloud, couvrant le risque de concentration, la résilience, la résidence des données et le verrouillage fournisseur. La norme explicite est de traiter les services cloud externalisés avec le même niveau de diligence que les services internes.
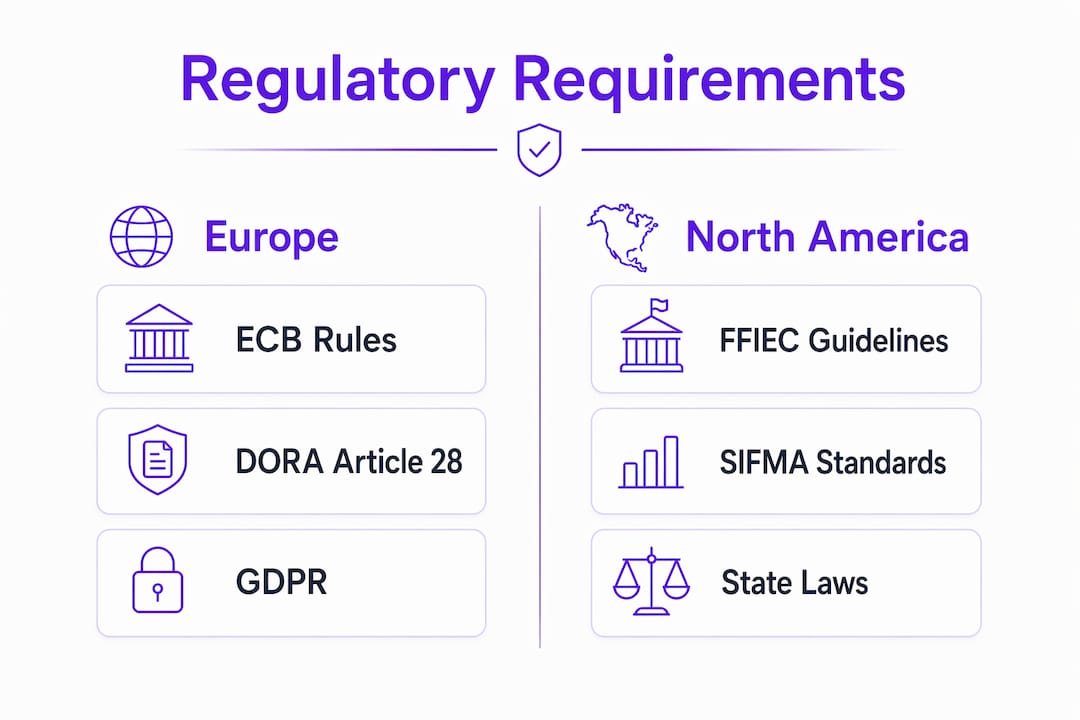
La déclaration conjointe du FFIEC sur la gestion des risques liés au cloud computing fixe des attentes parallèles pour les établissements américains : diligence raisonnable avant la sélection, protections contractuelles, surveillance continue et tests réguliers des contrôles. La mauvaise configuration des ressources cloud est explicitement citée comme une vulnérabilité répandue susceptible d'exposer les données clients et de déclencher des constats réglementaires.
Obligations clés dans ces référentiels :
- Évaluation des risques ex ante couvrant la concentration, la résilience et la résidence des données avant tout nouvel accord cloud
- Intégration dans le cadre de gestion des risques TIC : le risque d'externalisation cloud traité comme une composante à part entière, non comme un flux de travail distinct
- Mesures de continuité d'activité spécifiques aux solutions cloud, incluant l'évaluation du plan de reprise d'activité du CSP
- Droits d'audit et d'accès sécurisés contractuellement, avec vérification indépendante au-delà des rapports fournis par le CSP
- Réévaluation périodique du risque de concentration à mesure que les pratiques des fournisseurs et les périmètres de service évoluent
Le livre blanc SIFMA et ABA sur l'externalisation cloud ajoute une approche par cycle de vie : planification des achats, diligence raisonnable et négociation contractuelle, surveillance continue des fournisseurs, et résiliation de la relation avec une stratégie de sortie définie. Les régulateurs attendent désormais que les quatre étapes soient documentées et auditables.
Conseil pratique : Associez chaque obligation réglementaire (article 28 de DORA, orientations FFIEC, exigences locales applicables) à un responsable de contrôle ISMS identifié et à une fréquence de révision. Un simple tableau associant réglementation, contrôle et responsable de la preuve évite la lacune d'audit la plus fréquente : connaître la règle sans savoir qui est chargé de la démontrer.
Pourquoi le modèle de responsabilité partagée crée de véritables problèmes de surveillance
Le FFIEC souligne que le fait pour la direction de ne pas définir et documenter clairement les responsabilités dans le cadre du modèle de responsabilité partagée est un facteur direct de défaillances opérationnelles et de violations de la sécurité. Il ne s'agit pas d'une mise en garde théorique. Les établissements financiers supposent régulièrement que, puisque le CSP sécurise l'infrastructure sous-jacente, les charges de travail et les applications qui y sont exécutées sont automatiquement protégées. Ce n'est pas le cas.
La répartition des responsabilités varie selon le modèle de service. En IaaS, votre établissement gère le système d'exploitation, les applications et les données. En SaaS, le CSP prend en charge la majeure partie de la pile, mais la gestion des identités, la configuration des accès et la classification des données restent de votre ressort. C'est dans la méconnaissance de cette frontière que les violations se produisent.
SIFMA et ABA recommandent que les CSP fournissent une matrice de responsabilité partagée associée à un référentiel de contrôles commun, mise à jour régulièrement et dans un délai défini à chaque modification de service. La plupart des CSP ne le font pas automatiquement. Vous devez l'imposer dans le contrat.
La transparence de la chaîne d'approvisionnement aggrave le problème. Les CSP font appel à des sous-traitants pour certaines parties de leur prestation, et ces dépendances de quatrième rang sont rarement visibles pour l'établissement financier. La BCE recommande une réévaluation périodique du risque de concentration précisément parce que les pratiques des fournisseurs évoluent, et ce qui semblait être une dépendance gérable à la signature du contrat peut paraître très différent deux ans plus tard.
Conseil pratique : Demandez une matrice de responsabilité partagée complète à chaque CSP avant l'exécution du contrat. Si le CSP ne peut pas en fournir une associée à un référentiel reconnu, tel que le Cloud Profile du Cyber Risk Institute, traitez cette lacune comme un risque contractuel nécessitant des contrôles compensatoires de votre côté.
Comment le risque cloud s'intègre dans votre référentiel ISMS ISO 27001
ISO 27001 exige que vous définissiez le contexte de votre organisation et le périmètre de votre ISMS. Tout environnement cloud hébergeant des données financières réglementées ou soutenant une fonction critique appartient à ce périmètre. Le travail concret consiste à cartographier les risques spécifiques au cloud vers les contrôles de l'Annexe A et à constituer des preuves que ces contrôles fonctionnent efficacement.
Intégrer les risques cloud dans votre processus de traitement des risques ISO 27001 signifie traiter chaque service cloud comme un actif disposant d'un responsable, d'une classification des données et d'un ensemble de contrôles applicables. Le résultat d'une analyse CSPM ou d'un scan de vulnérabilités n'est pas en soi une preuve de gestion des risques. La constatation doit être associée au responsable de l'actif, au service métier qu'il supporte et à l'obligation de contrôle qu'il affecte pour pouvoir constituer une preuve prête pour l'audit.
| Domaine de risque cloud | Domaine de contrôle Annexe A ISO 27001 | Exigence clé en matière de preuves |
|---|---|---|
| Identité et accès | — | Application de l'AMF, journaux de revue des accès basés sur les rôles |
| Résidence des données et chiffrement | A.8.24 | Politique de chiffrement, enregistrements de gestion des clés |
| Concentration et verrouillage fournisseur | A.5.19–A.5.22 | Registre des fournisseurs, documentation de la stratégie de sortie |
| Réponse aux incidents | — | Playbooks d'incidents spécifiques au cloud, enregistrements de tests |
| Surveillance continue | — | Résultats des outils de monitoring indépendants, fréquence de révision |
| Continuité d'activité | — | Évaluation du plan de reprise d'activité du CSP, validation RTO/RPO |
La méthodologie d'évaluation des risques ISO 27001 pour les environnements cloud exige d'aller au-delà des simples résultats de scanner. La mise en contexte des constats de sécurité par rapport aux processus métier et aux responsables d'actifs est ce qui distingue une preuve de conformité d'une pile de tickets non résolus.
Conseil pratique : Passez votre registre des risques cloud en revue au regard de la définition du périmètre de votre ISMS chaque année. Les environnements cloud s'étendent discrètement, et un nouvel outil SaaS adopté par une unité métier peut introduire un risque de résidence des données ou de concentration que votre dernière évaluation des risques n'avait jamais identifié.
Bonnes pratiques pour l'évaluation et l'atténuation des risques cloud en finance
L'approche par cycle de vie que les régulateurs et les organisations professionnelles recommandent systématiquement s'étend de la planification des achats à la stratégie de sortie. Chaque étape comporte des obligations spécifiques en matière de gestion des risques.
Achats et diligence raisonnable : Évaluez le risque de concentration, la résidence des données et les capacités de résilience avant de signer. Analysez le bilan du CSP en matière de disponibilité de service et d'incidents de sécurité. Négociez les droits d'audit, les exigences de notification des sous-traitants et l'assistance à la sortie dans le contrat avant d'en avoir besoin.
Contrôles techniques : La compromission des identités est la principale cause de violations cloud, ce qui fait de l'authentification multifacteur résistante au phishing et des cadres d'accès Zero Trust les investissements techniques prioritaires pour les environnements cloud financiers. Les règles de pare-feu permissives, les permissions IAM surprivilégiées et les politiques de sécurité incohérentes entre environnements hybrides figurent parmi les erreurs de configuration les plus fréquentes qui créent une exposition réglementaire.
Au second semestre 2025, 44,5 % des vecteurs d'accès initiaux observés dans les environnements cloud étaient exploités via des logiciels tiers, tandis que des identifiants faibles ou absents représentaient 27,2 %. Les défenses automatisées, notamment les proxys centrés sur l'identité, traitent les deux vecteurs de manière plus fiable que le triage manuel de la sécurité.
Priorisation des vulnérabilités : Les établissements financiers suivent souvent le volume des vulnérabilités plutôt que leur impact. L'approche la plus utile associe chaque constatation au responsable de l'actif, au flux de travail réglementé qu'il affecte et à l'ancienneté de la preuve. Une constatation vieille de trois ans sur un système de paiement en production représente un risque différent d'une nouvelle constatation sur un environnement sandbox, même si le score de criticité brut est identique.
Contrôles de la chaîne d'approvisionnement : Les protections contractuelles pour la supervision des sous-traitants, la notification des changements significatifs et le droit de résilier si un sous-traitant devient interdit par un régulateur ne sont pas optionnelles. Le cadre SIFMA/ABA couvre les droits d'audit, la sous-traitance, les données et la sécurité, les SLA, la notification, la continuité d'activité et la sortie comme périmètre contractuel minimal pour tout accord d'externalisation cloud.
La surveillance automatisée continue surpasse les audits annuels statiques, en particulier pour les risques liés aux sous-traitants de quatrième rang qui évoluent sans préavis. L'expertise des équipes constitue également un facteur de risque réel : les compétences développées sur l'architecture d'un CSP ne se transfèrent pas directement à un autre, ce qui signifie que la capacité de votre équipe à surveiller et à réagir dépend des fournisseurs que vous utilisez effectivement.
Conseil pratique : Lorsque vous révisez les contrôles de sécurité des données financières, traitez votre stratégie de sortie cloud comme un document vivant, non comme une annexe contractuelle. Testez-la. Un risque de verrouillage dont vous ne pouvez pas sortir est un risque de concentration que vous ne pouvez pas atténuer.
Comment Ismscalculator soutient la gestion des risques cloud dans votre programme ISO 27001
Ismscalculator est conçu spécifiquement pour le défi de planification de la conformité que la plupart des établissements financiers rencontrent rapidement : ne pas savoir quel effort la mise en œuvre d'ISO 27001 requiert réellement, ni où le risque cloud s'inscrit dans le périmètre global de l'ISMS.
L'estimateur de coûts et d'efforts en temps réel de la plateforme prend en entrée la taille de votre organisation, votre secteur d'activité et votre maturité actuelle en matière de sécurité, et restitue des estimations de mise en œuvre personnalisées avec des comparaisons de référence par modèle. Pour un responsable conformité qui cherche à construire un dossier d'affaires pour des contrôles de risques cloud, ces données de référence font la différence entre une proposition crédible et un chiffre sorti du chapeau.
Fonctionnalités clés pertinentes pour la gestion des risques cloud :
- Évaluation de la maturité sur les quatre thèmes de contrôle ISO/IEC 27001:2022, notamment les relations fournisseurs (A.5.19–A.5.22) et la cryptographie (A.8.24), qui couvrent directement l'externalisation cloud et les contrôles de chiffrement
- Diagrammes de Gantt personnalisables pour planifier les phases de mise en œuvre, y compris le déploiement des contrôles spécifiques au cloud et les calendriers de préparation à l'audit
- Vérification de l'état de préparation gratuite en 2 minutes pour identifier les lacunes avant de s'engager dans un plan de mise en œuvre complet
- Estimations sauvegardées et comparables pour modéliser différents scénarios de traitement des risques cloud en fonction des contraintes budgétaires
Les guides de conformité 2026 de Martin sur la plateforme Ismscalculator traitent directement des défis ISMS spécifiques au cloud, notamment la façon de délimiter les environnements cloud, de constituer des pistes de preuves satisfaisant les attentes de DORA et du FFIEC, et de structurer votre feuille de route de conformité ISO 27001 pour les fintechs autour de calendriers réglementaires réels plutôt que de listes de contrôle génériques de bonnes pratiques.

Si vous intégrez pour la première fois les risques cloud dans votre ISMS, ou si vous souhaitez éprouver un programme existant au regard des attentes réglementaires 2026, l'évaluation de l'état de préparation ISO 27001 sur Ismscalculator vous offre un point de départ structuré dont les résultats peuvent être directement intégrés dans un plan de traitement des risques.
Points clés à retenir
La gestion des risques cloud dans un ISMS financier nécessite d'intégrer les menaces spécifiques au cloud dans le périmètre, les contrôles et les pistes de preuves d'ISO 27001, soutenue par des protections contractuelles et une surveillance indépendante continue.
| Point | Détails |
|---|---|
| L'évaluation des risques ex ante est obligatoire | Procéder à une évaluation formelle des risques cloud avant tout nouvel accord d'externalisation, couvrant la concentration, la résilience et la résidence des données. |
| La responsabilité partagée doit être documentée | Négocier une matrice de contrôles fournie par le CSP et associée à un référentiel commun avant l'exécution du contrat. |
| Le périmètre ISO 27001 doit inclure le cloud | Tout service cloud touchant des données réglementées ou des fonctions critiques appartient au périmètre de votre ISMS avec un responsable d'actif et une piste de preuves. |
| Les contrôles d'identité sont la priorité technique numéro un | L'AMF résistante au phishing et les cadres d'accès Zero Trust traitent la principale cause de violations cloud dans les environnements financiers. |
| La surveillance continue surpasse les audits annuels | Le monitoring automatisé et continu est plus efficace que les revues statiques, en particulier pour les risques liés aux sous-traitants de quatrième rang. |
Recommandé
- Construire un ISMS pour la protection des données financières : Guide 2026 | ISMS Calculator
- Plan de mise en œuvre d'un ISMS pour le secteur financier : Guide 2026 | ISMS Calculator
- Contrôles de sécurité des données pour les entreprises financières : Guide 2026 | ISMS Calculator
- Évaluation de la maturité ISMS : Guide 2026 pour les équipes conformité | ISMS Calculator