En vertu de l'ISO/IEC 27001, l'organisation conserve toujours la responsabilité du SMSI, même lorsqu'un fournisseur cloud met en œuvre le contrôle sous-jacent. La responsabilité opérationnelle peut être déléguée dans la pratique, mais jamais juridiquement. Si vous utilisez des services cloud dans le périmètre de votre SMSI, votre tâche immédiate est de mapper chaque contrôle applicable à un responsable nommé et de lister le type de preuve à obtenir auprès de ce fournisseur — dès aujourd'hui, et non au moment de l'audit.
En résumé :
- La responsabilité des contrôles ISO 27001 incombe à l'organisation, même lorsque les fournisseurs cloud exécutent les tâches ou contrôles de sécurité sous-jacents.
- Les catégories de responsabilité cloud — appartenant au fournisseur, au client, ou partagée — ne réduisent pas votre responsabilité globale en matière de gestion des risques.
- Plus vous utilisez de services cloud à des niveaux élevés de la pile, plus le contrôle est transféré au fournisseur, ce qui nécessite un mapping détaillé et une collecte de preuves pour chaque contrôle.
- Les preuves telles que la documentation des contrôles, les journaux et les rapports de tests doivent être collectées auprès des fournisseurs et liées à votre Déclaration d'Applicabilité, et non simplement présumées à partir de certificats.
- Des matrices de responsabilité efficaces exigent des enregistrements détaillés et gérés en versions, reliant chaque contrôle, responsable, preuve et clause contractuelle pour résister à l'examen d'un auditeur.
Table des matières
- Que signifie concrètement la « responsabilité partagée ISO 27001 » ?
- Comment la responsabilité évolue-t-elle entre IaaS, PaaS et SaaS ?
- Mapper les contrôles Annex A aux fournisseurs, clients et responsables partagés
- Construire une matrice de responsabilité qui résiste à un audit
- Quelles preuves collecter auprès des fournisseurs cloud ?
- Où se situent les lacunes à plus haut risque dans les interfaces cloud ?
- Les outils de planification peuvent-ils aider à estimer l'effort ISO 27001 ?
- Les auditeurs valorisent la traçabilité, pas le volume de documents
- Démarrez plus rapidement votre planification cloud ISO 27001
- Où vérifier ces normes par vous-même
- Sources
- FAQ
Que signifie concrètement la « responsabilité partagée ISO 27001 » ?
Cette expression n'apparaît jamais dans la norme. L'ISO/IEC 27001:2022 ne vous propose pas une répartition universelle cloud indiquant quelle partie est responsable du chiffrement ou des correctifs. Elle exige quelque chose de plus contraignant : vous gérez les risques liés aux informations que vous possédez ou traitez, un point c'est tout, quelle que soit la partie qui opère les serveurs en dessous. C'est l'aspect normatif que la plupart des responsables conformité connaissent déjà. L'écart apparaît dans la façon dont les gens l'appliquent aux services cloud, où « partagé » est mal interprété comme « en partie le problème de quelqu'un d'autre ».
Voici le vocabulaire normalisé que vous devriez utiliser plutôt que les raccourcis informels. Les rôles de conformité ISO 27001 se déclinent en trois catégories pour tout contrôle donné : appartenant au fournisseur, appartenant au client, ou partagé. Aucune de ces catégories ne réduit votre responsabilité quant au résultat. Vous pouvez déléguer l'exécution d'un contrôle. Vous ne pouvez pas déléguer la responsabilité du risque.
L'ISO/IEC 27017 existe précisément pour combler cet écart. C'est le complément spécifique au cloud du catalogue de contrôles ISO/IEC 27002, rédigé à la fois pour les fournisseurs de services cloud et leurs clients, et il vous donne le vocabulaire pour traduire un contrôle Annex A générique (par exemple, « les droits d'accès doivent être révisés ») en une responsabilité cloud concrète (« le fournisseur gère la console ; vous révisez et révoquez les accès au niveau locataire chaque trimestre »). Si vous effectuez aujourd'hui des travaux de gestion des risques fournisseurs ISO 27001 sans référencer l'ISO/IEC 27017, vous le faites avec un bras dans le dos.
Le point qui piège les équipes conformité moins expérimentées : le rapport SOC 2 ou le certificat ISO 27001 d'un fournisseur ne transfère pas votre responsabilité. Il indique que le fournisseur dispose d'un SMSI fonctionnel pour son propre périmètre. Il ne dit rien sur le fait que la configuration de leurs contrôles correspond à ce que votre plan de traitement des risques exige, ni si vous avez vérifié qu'il fonctionne comme leur page marketing le prétend. Le guide de conformité d'AWS l'explicite clairement : les clients doivent quand même définir leur propre périmètre SMSI, mettre en œuvre leurs propres contrôles côté client et démontrer leur conformité de manière indépendante lors de leur audit de certification.
Trois points que tout responsable conformité devrait intégrer concernant la gestion des risques ISO 27001 dans un contexte cloud :
- Un certificat prouve que l'environnement de contrôle du fournisseur existe. Il ne prouve pas qu'il correspond à votre périmètre.
- Chaque contrôle exécuté en externe nécessite toujours une ligne dans votre Déclaration d'Applicabilité, avec des preuves associées.
- « Partagé » est un spectre, pas une valeur binaire. La plupart des contrôles se divisent en sous-tâches, et chaque sous-tâche a besoin de son propre responsable.
Ce dernier point est celui où la plupart des matrices de responsabilité s'effondrent avant même d'être construites.
Comment la responsabilité évolue-t-elle entre IaaS, PaaS et SaaS ?
Les frontières de responsabilité évoluent considérablement selon la couche de la pile que vous achetez. Le cadre de responsabilité partagée d'AWS est le modèle public le plus cité à cet égard, et bien qu'il soit construit autour de la terminologie d'un seul fournisseur, le schéma sous-jacent est valable dans l'ensemble du secteur : plus vous achetez de la pile en version préassemblée, plus le contrôle remonte vers le fournisseur, et plus votre rôle se réduit à la configuration, la gouvernance et la vérification.
1. Infrastructure as a Service (IaaS)
Vous louez du calcul, du stockage et du réseau. Le fournisseur sécurise le centre de données physique, l'hyperviseur et le fabric réseau sous-jacent. Vous êtes propriétaire de presque tout ce qui se situe au-dessus de cette ligne :
- Application des correctifs et durcissement du système d'exploitation invité
- Sécurité applicative et code
- Configuration des groupes de sécurité et des règles de pare-feu
- Gestion des identités et des accès pour tout ce que vous provisionnez
- Choix de chiffrement, y compris si vous gérez vos propres clés ou utilisez celles du fournisseur par défaut
Preuves à collecter : les certifications de centre de données du fournisseur et les attestations de sécurité physique, ainsi que vos propres journaux de gestion des correctifs, exports de configuration IAM et documentation de politique de clés de chiffrement. Rien de tout cela ne vient du fournisseur. Cela provient de votre propre système de gestion des changements.
2. Platform as a Service (PaaS)
Le fournisseur gère désormais le runtime, le système d'exploitation et souvent le middleware. L'application des correctifs sur la plateforme sous-jacente n'est plus de votre ressort. Ce qui vous incombe, c'est tout ce qui concerne la façon dont vous utilisez la plateforme : la logique applicative, la gouvernance des données et le provisionnement des accès pour les personnes qui touchent ces données.
Preuves à collecter : la documentation de sécurité spécifique au service de la plateforme (pas le certificat global de la société mère, mais la page décrivant concrètement cette offre PaaS spécifique), ainsi que vos propres enregistrements indiquant qui dispose d'un accès au déploiement et comment les secrets applicatifs sont stockés.
3. Software as a Service (SaaS)
Le fournisseur opère essentiellement la totalité de la pile. Vos responsabilités se réduisent à la classification des données, le provisionnement des utilisateurs, les paramètres de configuration du locataire et la décision sur quelles données sont intégrées dans l'outil. C'est également là que les organisations se montrent les moins rigoureuses, car on a l'impression qu'il ne reste rien à posséder. Il reste beaucoup à posséder. Si votre périmètre ISO 27001 pour le SaaS inclut un outil dont vous n'avez jamais examiné les paramètres de sécurité locataire, c'est une lacune qu'un auditeur trouvera en quelques minutes.
Preuves à collecter : listes de sous-traitants, exports de configuration du locataire, journaux de révision des accès utilisateurs et documentation du fournisseur SaaS indiquant quels paramètres de sécurité sont configurables par opposition à fixes.
Conseil pratique : Ne résumez pas la responsabilité d'un fournisseur par une expression unique comme « le fournisseur gère le chiffrement ». Décomposez-la en : qui fournit le mécanisme, qui le configure, qui possède les clés, qui examine les preuves, et qui restaure le service en cas de défaillance. Cinq sous-questions, cinq responsables potentiellement différents.
Mapper les contrôles Annex A aux fournisseurs, clients et responsables partagés
La partie mécanique de ce travail est plus répétable que la plupart des gens ne le pensent. Pour chaque contrôle de votre Annex A applicable (ou jeu de contrôles ISO/IEC 27002:2022) qui touche un service cloud, appliquez la même conversion : quelle est l'activité concrète derrière ce libellé de contrôle, qui l'exécute, et quelle preuve démontrerait qu'elle a eu lieu. Le jeu de contrôles Annex A se lit comme un langage de politique abstraite jusqu'à ce que vous le fassiez passer par ce filtre.
Voici six mappings que les équipes conformité rencontrent constamment, avec le responsable, le type de preuve et la façon dont un auditeur vérifie généralement chacun d'eux.
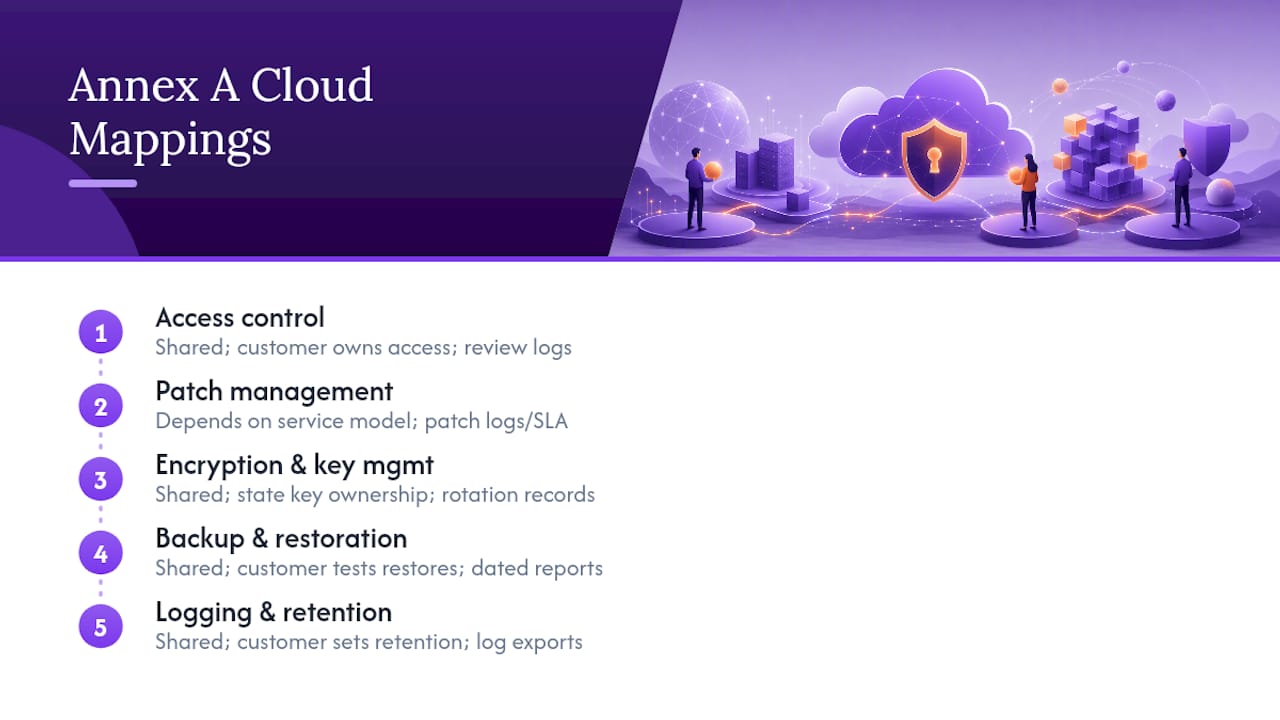
Contrôle d'accès (A.5.15, A.8.2, A.8.3). Dans un contexte SaaS ou PaaS, le fournisseur construit et maintient le mécanisme d'authentification. Vous êtes responsable de qui obtient l'accès et de la révocation. Responsable : partagé, plutôt côté client. Preuves : journaux de révision des accès utilisateurs, tickets de départ, captures d'écran de configuration de l'authentification unique. Vérification : les auditeurs sondent les employés ayant quitté l'entreprise et vérifient les horodatages de révocation par rapport aux dossiers RH.
Gestion des correctifs (A.8.8). En IaaS, c'est entièrement votre responsabilité pour le système d'exploitation invité et les applications. En PaaS et SaaS, elle est transférée au fournisseur pour la plateforme sous-jacente. Responsable : dépend entièrement du modèle de service, alors indiquez-le par service dans votre matrice plutôt que sous forme d'une déclaration globale. Preuves : votre politique de cadence de correctifs et journaux de changements, ou le SLA de correction publié par le fournisseur. Vérification : les auditeurs vérifient les horodatages des correctifs par rapport aux dates de divulgation des vulnérabilités connues.
Chiffrement et gestion des clés (A.8.24). Le fournisseur fournit presque toujours le mécanisme. La propriété des clés est la vraie question. Si vous utilisez des clés gérées par le fournisseur, celui-ci constitue une part beaucoup plus importante de ce contrôle que si vous apportez vos propres clés. Responsable : partagé, et la répartition exacte doit être consignée par écrit, pas présumée. Preuves : votre politique de gestion des clés, les enregistrements de rotation des clés et la documentation de chiffrement au repos du fournisseur pour ce service spécifique. Vérification : les auditeurs demandent qui peut accéder au matériel de clé et dans quelles conditions.
Sauvegarde et restauration (A.8.13). Les fournisseurs sauvegardent fréquemment l'infrastructure de manière automatique. Presque aucun ne teste votre processus de récupération à votre place. Responsable : partagé, avec les tests de restauration qui incombent presque toujours au client. Preuves : paramètres de configuration des sauvegardes et vos propres rapports de tests de restauration, datés et répétés selon un calendrier. Vérification : les auditeurs demandent le dernier test de restauration réussi, pas seulement la planification des sauvegardes.
Journalisation et conservation (A.8.15). Le fournisseur génère les journaux ; vous décidez ce qui est conservé, pendant combien de temps et qui les examine. Responsable : partagé. Preuves : politique de conservation des journaux, exemples d'exports de journaux et cadence de révision documentée. Vérification : les auditeurs vérifient si quelqu'un a effectivement consulté les journaux, pas seulement s'ils existent.
Relations avec les fournisseurs (A.5.19, A.5.20, A.5.23). C'est le contrôle qui régit l'ensemble de l'exercice. Il exige que vous identifiiez les exigences de sécurité pour les services cloud, que vous les formalisiez contractuellement et que vous surveilliez les performances du fournisseur par rapport à celles-ci. Responsable : client, toujours, même si les services sous-jacents sont gérés par le fournisseur. Preuves : votre programme de gestion des fournisseurs, clauses contractuelles référençant les obligations de sécurité et enregistrements de révision périodique des fournisseurs. Vérification : les auditeurs souhaitent constater que vous avez évalué la posture de sécurité du fournisseur lors de l'intégration et à intervalles réguliers, pas seulement une fois à la signature.
Notez le schéma : presque rien n'est une répartition nette à 100 %. Responsable : partagé est la réponse honnête pour la plupart des contrôles une fois qu'on dépasse la surface. L'exception, qui mérite d'être nommée explicitement, est A.5.19 à A.5.23. Cette famille est intrinsèquement à la charge du client, car aucun fournisseur ne peut gérer votre obligation de supervision des fournisseurs à votre place.
Construire une matrice de responsabilité qui résiste à un audit
Un tableur avec deux colonnes intitulées « nous » et « eux » ne résistera pas à un auditeur expérimenté. Ce qui tient la route, c'est une matrice construite avec suffisamment de granularité pour remonter chaque affirmation jusqu'à un document, et avec suffisamment de gestion des versions pour montrer qu'il s'agit d'un artefact vivant plutôt que de quelque chose assemblé la semaine précédant la certification.
Procédez dans cet ordre :
- Définissez le périmètre. Confirmez quels services cloud relèvent réellement de votre périmètre SMSI. Un outil qui ne touche aucune donnée dans le périmètre n'a pas besoin d'une ligne.
- Cataloguez les services et les contrôles. Listez chaque service cloud dans le périmètre par rapport à chaque contrôle Annex A ou ISO/IEC 27002 qui pourrait plausiblement lui être applicable.
- Attribuez des responsables. Pour chaque paire contrôle-service, indiquez fournisseur, client ou partagé, en utilisant la méthode des sous-tâches granulaires décrite ci-dessus plutôt qu'une seule étiquette.
- Enregistrez les preuves et la méthode de vérification. Chaque ligne doit mentionner un type de preuve et la façon de le vérifier, pas seulement qu'il existe quelque part.
- Reconciliez avec les contrats et la DdA. Vérifiez que ce que votre matrice affirme correspond à ce que votre Déclaration d'Applicabilité indique et à ce que votre contrat fournisseur les oblige réellement à faire.
- Versionnez et révisez selon un calendrier. Les services cloud modifient constamment leur configuration. Une matrice vieille d'un an est un passif, pas un atout.
Les orientations du comité ISO sur la propriété des contrôles sont explicites sur ce point : une organisation externe qui exécute un contrôle ne le supprime pas de votre DdA. Il nécessite toujours une ligne, un responsable et des preuves, même lorsque votre organisation n'intervient jamais directement dans le mécanisme.
| Champ | Ce qu'il capture |
|---|---|
| Identifiant du contrôle | Le numéro de référence Annex A ou 27002 |
| Activité du contrôle | La tâche concrète derrière le libellé du contrôle |
| Responsable | Fournisseur, client ou partagé (avec détail des sous-tâches) |
| Preuves | Type de document prouvant que le contrôle fonctionne |
| Méthode de vérification | Comment vous ou l'auditeur confirmez qu'il fonctionne |
| Référence contractuelle | La clause du contrat fournisseur couvrant ce point |
| Cadence de révision | À quelle fréquence cette ligne est reconfirmée |
Les relations multicloud et avec les prestataires de services managés (MSP) ajoutent une couche que la plupart des matrices ignorent. Si votre organisation est à la fois cliente cloud et fournisseur SaaS pour ses propres clients, vous avez besoin de deux matrices liées : l'une pour ce que vous recevez en amont de vos fournisseurs, et l'autre pour ce que vous vous engagez à fournir en aval à vos propres clients. Connectez-les aux points de preuve où le contrôle d'un fournisseur en amont devient la preuve étayant vos propres assurances en aval. Les traiter comme un seul document plat au lieu de deux documents croisés est une source fréquente de confusion lors des audits, surtout lorsqu'un client en aval pose une question à laquelle votre fournisseur en amont était censé répondre.
Quelles preuves collecter auprès des fournisseurs cloud ?
Un certificat est un point de départ, pas une ligne d'arrivée. Les auditeurs s'attendent de plus en plus à une documentation spécifique au service, pas à un logo de société mère sur une page de conformité. La distinction est importante car le certificat ISO 27001 d'un fournisseur cloud peut couvrir ses opérations de centre de données sans rien dire sur la façon dont un service de base de données managée spécifique configure le chiffrement par défaut.
Documents à demander à tout fournisseur cloud substantiel :
- Les propres rapports d'audit du fournisseur (SOC 2 de type II, certificats ISO et toutes lettres de transition couvrant les écarts entre les périodes d'audit)
- Descriptions des contrôles spécifiques au service, pas seulement les pages marketing à l'échelle de l'organisation
- Une liste de sous-traitants à jour, incluant les localisations d'hébergement
- Les conditions de notification d'incident, notamment le délai dans lequel ils s'engagent à vous informer
- Les conditions d'accès à la journalisation et à la télémétrie, c'est-à-dire si vous pouvez réellement extraire les journaux pertinents pour votre évaluation des risques
- Les conditions de suppression et de portabilité des données en cas de résiliation ou de nécessité de purger des données
Évaluer la pertinence signifie mapper chaque contrôle fournisseur vers l'entrée spécifique de la DdA qu'il est censé satisfaire, puis se demander si vous pouvez vérifier de manière indépendante qu'il fonctionne comme annoncé. Là où vous pouvez extraire vous-même des journaux ou de la télémétrie, faites-le plutôt que de vous fier uniquement à la parole du fournisseur. Là où vous ne pouvez pas, notez explicitement cette limitation plutôt que de faire semblant que la lacune n'existe pas. Il s'agit d'un point de responsabilité réel et courant : même lorsqu'un fournisseur exécute bien un contrôle, conservez un enregistrement montrant que vous avez évalué sa pertinence et vérifié son fonctionnement dans la mesure du possible, plutôt que d'accepter le contrôle sur parole parce que le fournisseur est renommé.
La négociation contractuelle est là où une grande partie de tout ceci se cristallise ou disparaît discrètement. Insistez sur des droits d'accès aux preuves explicites, un SLA de notification d'incident défini (pas « promptement », mais un nombre d'heures), et des droits de surveillance vous permettant d'auditer ou de demander des résultats d'audit selon un calendrier. Un modèle de questionnaire de sécurité fournisseur vous offre un moyen structuré d'extraire ces informations de manière cohérente auprès de plusieurs fournisseurs, plutôt que d'improviser à chaque fois.
Où se situent les lacunes à plus haut risque dans les interfaces cloud ?
Le guide NIST sur le cloud computing soulève un point méritant d'être répété à tout comité d'audit : les zones les plus risquées dans tout dispositif cloud se situent aux interfaces — les zones de jonction où la responsabilité du fournisseur se termine et celle du client commence. Cinq interfaces concentrent la plupart des constats rencontrés par les équipes conformité :
- Cycle de vie des identités. Signes d'une lacune : comptes obsolètes pour des employés partis, comptes de service partagés dont personne n'est responsable. Preuve minimale pour y remédier : enregistrements de révision trimestrielle des accès liés aux tickets de départ RH.
- Propriété des clés. Signes d'une lacune : absence de politique documentée sur qui peut demander l'accès aux clés. Preuve minimale : une politique écrite de garde des clés et des journaux de rotation.
- Sauvegarde et restauration. Signes d'une lacune : des sauvegardes existent mais personne n'a testé une restauration depuis plus d'un an. Preuve minimale : rapports de tests de restauration datés, pas seulement des captures d'écran de succès des jobs de sauvegarde.
- Journalisation et conservation. Signes d'une lacune : les journaux sont générés mais les durées de conservation sont en contradiction avec votre propre politique, ou personne ne les examine. Preuve minimale : une cadence de révision avec des enregistrements de validation.
- Réponse aux incidents. Signes d'une lacune : votre plan et celui du fournisseur n'ont jamais été testés ensemble. Preuve minimale : un test conjoint des interfaces couvrant la détection, les délais de notification et la préservation des preuves.
Conseil pratique : Ne considérez pas « nous avons un plan de réponse aux incidents » et « le fournisseur a un plan de réponse aux incidents » comme suffisants en eux-mêmes. Effectuez un véritable test d'interface : qui détecte en premier, à quelle vitesse vous êtes notifié, quel accès légal et technique vous obtenez, et comment les preuves sont préservées des deux côtés.
La mitigation à court terme pour l'une de ces lacunes consiste généralement à planifier la révision ou le test manquant ce trimestre. Le correctif à long terme consiste à intégrer la cadence dans la colonne de révision de votre matrice afin qu'elle ne soit plus jamais négligée.
Les outils de planification peuvent-ils aider à estimer l'effort ISO 27001 ?
Mapper chaque contrôle sur chaque service cloud prend de véritables heures, et la plupart des équipes conformité sous-estiment ce temps jusqu'à ce qu'elles soient en plein milieu du projet. Un outil d'évaluation comparative peut vous donner une estimation de départ : des projections de coût et d'effort adaptées à la taille de votre entreprise, à votre secteur d'activité et à votre maturité en sécurité actuelle, ainsi qu'une évaluation de la maturité couvrant plusieurs domaines ISO et un calendrier Gantt personnalisable pour séquencer les travaux.
Bien utilisé, cette estimation vous aide à dimensionner spécifiquement l'effort de mapping des responsabilités, plutôt que de deviner combien de semaines prendront réellement la matrice et la collecte des preuves. Un bilan de préparation gratuit peut offrir une vue initiale de votre niveau de maturité avant d'engager un budget pour une évaluation plus complète. Ce qu'il ne fera pas, c'est négocier vos contrats fournisseurs ni extraire vos journaux d'accès à votre place. Traitez le benchmark comme la couche de planification qui se situe au-dessus du travail manuel de matrice et de documentation fournisseur, pas comme un substitut à l'un ou à l'autre.
Les auditeurs valorisent la traçabilité, pas le volume de documents
L'erreur que je vois le plus souvent n'est pas un contrôle manquant. C'est une matrice construite pour paraître complète plutôt que pour résister aux questions. Un auditeur se fiche du nombre de lignes que vous avez. Ce qui compte pour lui, c'est de pouvoir remonter une affirmation de la DdA à une clause contractuelle jusqu'à un fichier journal réel en moins de deux minutes.
Gérez les versions de votre matrice de responsabilité comme vous géreriez du code. Reliez-la aux contrats et à votre journal de gestion des changements, afin que lorsqu'un fournisseur met à jour une configuration de service, ce changement apparaisse quelque part dans votre piste de preuves plutôt que d'invalider silencieusement une ligne que vous avez écrite il y a dix-huit mois. Et traitez la coopération du fournisseur elle-même comme quelque chose que vous mesurez : à quelle vitesse il répond à un questionnaire de sécurité, s'il accorde l'accès à la télémétrie sans résistance, à quelle vitesse il a historiquement respecté les SLA de notification après un incident. Ce sont des contrôles aussi, même s'ils n'ont pas de numéro Annex A associé.
Les organisations qui peinent lors de la certification ne manquent généralement pas totalement de preuves. Elles ont des preuves dispersées dans des fils d'e-mails, d'anciens PDF de contrats et dans la mémoire de quelqu'un d'un appel avec le fournisseur trois mois auparavant. La traçabilité est tout le jeu.
— Martin
Démarrez plus rapidement votre planification cloud ISO 27001
Ismscalculator est l'alternative à la conjecture sur le périmètre du projet avant même d'avoir ouvert une matrice de responsabilité. Au lieu de démarrer votre mise en œuvre ISO 27001 avec un tableur vierge et une vague idée du temps que pourrait prendre la collecte des preuves fournisseurs, vous obtenez une estimation en temps réel, spécifique à votre organisation, basée sur la taille de votre entreprise, votre secteur d'activité et votre maturité en sécurité actuelle, avec des hypothèses entièrement visibles et modifiables plutôt qu'enfouies dans une boîte noire.

Effectuez le bilan de préparation gratuit en 2 minutes pour voir où se situe votre maturité avant de vous engager dans un effort de mapping complet, ou passez directement au calculateur de coût ISO 27001 pour une estimation instantanée que vous pouvez comparer à des modèles de référence. Enregistrez plusieurs scénarios si vous évaluez différentes architectures cloud les unes par rapport aux autres, et utilisez le calendrier Gantt résultant pour séquencer votre travail de matrice de responsabilité aux côtés du reste de votre projet de certification. Aucune inscription n'est requise pour obtenir votre premier chiffre.
Où vérifier ces normes par vous-même
Chaque affirmation de ce guide renvoie à une source primaire que vous pouvez vérifier directement. Commencez par l'ISO/IEC 27001:2022 pour les exigences fondamentales du SMSI, et l'ISO/IEC 27017 pour les orientations de contrôle spécifiques au cloud. Pour une illustration pratique de la façon dont la responsabilité se répartit selon les modèles de service, la documentation de responsabilité partagée d'AWS reste l'exemple public le plus largement référencé. Le guide NIST sur le cloud computing couvre l'aspect praticien du risque d'interface, et les orientations du comité ISO traitent de la façon dont la propriété des contrôles doit être justifiée dans votre DdA.
Sources
- ISO/IEC 27001:2022 - Systèmes de management de la sécurité de l'information
- Nouveau guide de conformité disponible : ISO/IEC 27001:2022 sur le guide de conformité AWS
- Orientations du comité ISO sur la propriété des contrôles et les preuves
FAQ
Qui est responsable de la conformité ISO 27001 ?
L'organisation certifiée est toujours responsable de sa propre conformité ISO 27001, même lorsque des fournisseurs cloud exécutent des contrôles spécifiques. Un fournisseur peut exploiter des infrastructures ou des logiciels en votre nom, mais votre organisation doit quand même définir le périmètre du SMSI, documenter la répartition des responsabilités dans votre DdA et fournir des preuves lors de votre propre audit de certification, conformément à l'ISO/IEC 27001:2022.
Quel est un exemple de responsabilité partagée dans ISO 27001 ?
Le chiffrement et la gestion des clés en sont un exemple courant. Un fournisseur cloud fournit généralement le mécanisme de chiffrement, mais c'est souvent le client qui décide d'utiliser des clés gérées par le fournisseur ou d'apporter les siennes, et ce choix détermine qui révise et fait tourner les accès aux clés. Le modèle de responsabilité partagée d'AWS illustre ce même schéma de répartition pour d'autres contrôles comme les correctifs et la configuration réseau.
Qu'est-ce que le modèle de responsabilité de sécurité partagée ?
C'est un cadre, popularisé par les grands fournisseurs cloud, qui répartit les obligations de sécurité entre le fournisseur et le client en fonction de la couche de la pile que chaque partie contrôle. Dans la version d'AWS, le fournisseur sécurise l'infrastructure tandis que le client sécurise ce qu'il configure et déploie par-dessus. ISO 27001 n'impose pas une version spécifique de ce modèle, mais exige que vous documentiez votre propre répartition et en apportiez la preuve.
Le certificat ISO 27001 d'un fournisseur couvre-t-il mon organisation ?
Non. Le certificat d'un fournisseur confirme que son propre SMSI satisfait à la norme pour son périmètre, mais il ne s'étend pas à la certification de votre organisation. Comme le guide de conformité d'AWS le précise, vous devez quand même définir votre propre périmètre et démontrer votre propre conformité, y compris pour les contrôles que le fournisseur exécute en votre nom.
Comment commencer à mapper les responsabilités ISO 27001 pour les services cloud ?
Commencez par cataloguer chaque service cloud dans votre périmètre SMSI, puis passez en revue les contrôles Annex A applicables un par un, en attribuant un responsable, un type de preuve et une méthode de vérification pour chacun. Un outil comme le calculateur de coût ISO 27001 d'Ismscalculator peut aider à dimensionner l'effort que ce mapping représentera avant de commencer, en fonction de la taille de votre organisation et de votre niveau de maturité actuel.