Ce que fait réellement un CISO pour la planification de la sécurité d'une startup
Le Chief Information Security Officer (CISO) est le dirigeant responsable de la construction, du pilotage et de la communication du programme de sécurité d'une organisation. Dans le contexte d'une startup, cette définition n'effleure à peine la surface. La véritable mission du CISO est de faire de la sécurité un atout métier, et non un frein à la vélocité des équipes d'ingénierie.
La plupart des fondateurs perçoivent la direction de la sécurité comme une fonction technique. Ce n'est pas le cas, ou du moins pas principalement. Le rôle du CISO dans la planification de la sécurité d'une startup se situe à l'intersection de la gestion des risques, de la gouvernance et de la stratégie d'entreprise. Un CISO décide quels risques méritent d'être acceptés, quels référentiels de conformité ouvrent l'accès à de nouveaux clients, et comment communiquer la posture de sécurité à des investisseurs qui y accordent une importance croissante dans leurs due diligences.
Voici à quoi cela ressemble concrètement dans une startup :
- Gouvernance stratégique : Piloter la feuille de route sécurité et l'aligner sur les jalons de financement, les lancements produits et les cycles de vente aux entreprises
- Gestion des risques : Identifier et prioriser les menaces en fonction de la surface d'attaque spécifique de la startup, et non d'une liste de contrôle générique destinée aux grandes entreprises
- Communication auprès des dirigeants : Traduire l'exposition technique en langage de risque financier et réputationnel compréhensible par les conseils d'administration et les investisseurs
- Pilotage de la conformité : Conduire l'adoption de référentiels tels que SOC 2, ISO 27001, HIPAA ou PCI-DSS selon le marché et les exigences des clients de la startup
- Leadership culturel : Ancrer l'idée que la sécurité est la responsabilité de tous, et non du seul département sécurité
La ligne hiérarchique est plus importante que la plupart des fondateurs ne le réalisent. Un CISO rattaché directement au CEO dispose de l'autorité organisationnelle nécessaire pour s'opposer aux raccourcis pris en ingénierie. Un CISO placé sous la tutelle du CTO est souvent mis en minorité lorsque la vitesse de livraison entre en conflit avec les contrôles de sécurité. Pour les entreprises en phase de démarrage qui ne peuvent pas encore justifier un CISO à temps plein, un CISO virtuel (vCISO) ou un ingénieur sécurité senior peut assumer une partie de ce rôle — une distinction abordée en détail plus loin.
Table des matières
- Responsabilités fondamentales qui définissent le quotidien d'un CISO en startup
- Comment un CISO aligne la sécurité sur les objectifs métier et construit une culture de sécurité
- Quand votre startup doit-elle recruter un CISO, et quelles sont les alternatives ?
- Modèles de direction de la sécurité évolutifs qui fonctionnent réellement pour les startups
- Points clés à retenir
- Évaluez le niveau de maturité sécurité de votre startup
Responsabilités fondamentales qui définissent le quotidien d'un CISO en startup
L'écart entre la fiche de poste d'un CISO et son agenda réel est considérable dans les startups. Il n'y a pas de grande équipe à qui déléguer, ni de processus matures à hériter. Le CISO en startup est simultanément l'architecte et le bâtisseur.
Les responsabilités opérationnelles se répartissent sur plusieurs domaines :
- Élaboration des politiques et des standards : Rédiger des politiques de sécurité réellement utilisables, et non des documents de 80 pages que personne ne lit. Les politiques d'une startup doivent être légères, applicables et rattachées à des contrôles concrets.
- Gestion du programme de conformité : Piloter la préparation aux audits SOC 2 Type II, ISO 27001 ou HIPAA. Cela comprend la collecte de preuves, les évaluations des fournisseurs et la coordination avec les auditeurs externes.
- Évaluation des risques et gestion des menaces : Conduire des analyses de risques périodiques, maintenir un registre des risques et mettre à jour les plans de réponse aux incidents à mesure que le produit et l'infrastructure évoluent.
- Pilotage de la réponse aux incidents : Détenir le plan d'action en cas d'incident, incluant les protocoles de communication, les procédures de confinement et les retours d'expérience post-incident.
- Programmes de sensibilisation à la sécurité : Animer des formations qui modifient réellement les comportements, et non des vidéos de conformité à cocher. Les simulations de phishing, les ateliers de développement sécurisé et les modules de sécurité à l'intégration en font partie.
- Reporting auprès du conseil d'administration et des investisseurs : Préparer des indicateurs de sécurité et des points de situation pour les audiences dirigeantes. C'est là que de nombreux CISOs à forte compétence technique peinent, et que les meilleurs se distinguent.
- Collaboration avec l'ingénierie et le produit : Intégrer la sécurité dans le cycle de développement via la modélisation des menaces, la participation aux revues de code et l'intégration d'exigences de sécurité dans la planification des sprints.
Un point mérite d'être souligné concernant les responsabilités du CISO en startup : le ratio entre travail stratégique et travail opérationnel évolue en permanence. En Série A, un CISO peut consacrer 60 % de son temps à des tâches concrètes. En Série C, ce rapport devrait s'inverser en faveur de la gouvernance, de la gestion des fournisseurs et du management d'équipe. Un candidat incapable d'opérer dans ces deux modes ne convient pas à l'environnement d'une startup.
Comment un CISO aligne la sécurité sur les objectifs métier et construit une culture de sécurité
Une sécurité qui ne soutient pas l'entreprise finira tôt ou tard par être définancée ou ignorée. Les meilleurs CISOs en startup le comprennent instinctivement. Ils formulent chaque initiative de sécurité en termes de ce qu'elle rend possible, et non seulement de ce qu'elle prévient.
Les CISOs efficaces jouent le rôle d'accélérateurs métier, faisant de la sécurité un avantage concurrentiel plutôt qu'un centre de coûts. Dans la vente aux entreprises, un audit SOC 2 complété peut faire la différence entre gagner ou perdre un contrat. Une page dédiée à la posture de sécurité sur votre site web réduit les frictions lors des revues d'achat. Ce sont des résultats commerciaux directs, et un CISO capable d'établir ce lien avec des investissements sécurité spécifiques gagne sa place à la table de la croissance.
La dimension culturelle est tout aussi importante, et plus difficile à mesurer. La culture de sécurité ne se résume pas à un programme de formation. Elle est le résultat cumulé de la façon dont la direction réagit lorsque la sécurité entre en conflit avec la vitesse, de la manière dont les développeurs sont récompensés pour avoir détecté des vulnérabilités, et de la perception du CISO comme partenaire ou comme gardien.
Approches pratiques qui fonctionnent dans les environnements startup :
- Faire des comportements sécurisés la voie de moindre résistance. Si les développeurs doivent sauter des obstacles pour agir de manière non sécurisée, la plupart n'en prendront pas la peine.
- Célébrer publiquement les succès en matière de sécurité. Lorsqu'un ingénieur détecte une mauvaise configuration avant la mise en production, valorisez-le dans le même canal où les lancements produits sont annoncés.
- Relier les indicateurs de sécurité aux résultats métier. Le délai moyen de détection, le nombre de vulnérabilités critiques ouvertes et le taux de couverture de la conformité racontent une histoire qui intéresse les investisseurs et les clients.
Conseil pratique : Structurez votre premier rapport d'indicateurs de sécurité autour de la confiance des clients et de l'aide à la vente, et non autour des contrôles techniques. Montrez au conseil d'administration combien de contrats avec des entreprises ont nécessité de la documentation sécurité, et ce que l'obtention de SOC 2 ou d'ISO 27001 permettrait de débloquer. Ce cadrage obtient l'approbation budgétaire bien plus rapidement que n'importe quelle matrice de risques.
Le soutien des dirigeants n'est pas optionnel. Un CISO sans soutien visible du CEO ou du conseil d'administration perdra chaque conflit transversal. Le programme de sécurité a besoin de la même autorité organisationnelle que la finance ou le juridique, et cette autorité vient du sommet. Le rôle du CISO dans la conformité financière ISO 27001 illustre comment cette structure de gouvernance se concrétise dans les environnements réglementés, où les enjeux d'un désalignement sont les plus élevés.
KPI utiles pour mesurer l'efficacité du CISO dans une startup :
- Pourcentage de vulnérabilités critiques corrigées dans les délais contractuels
- Délai d'obtention et de maintien des certifications de conformité
- Taux de réalisation des revues de sécurité dans le cycle de développement produit
- Nombre de blocages commerciaux liés à la sécurité résolus par trimestre
- Évolution des taux de clics lors des simulations de phishing employés au fil du temps
Quand votre startup doit-elle recruter un CISO, et quelles sont les alternatives ?
Mal timing le recrutement d'un CISO, dans un sens ou dans l'autre, est coûteux. Recruter trop tôt revient à payer un salaire de dirigeant à six chiffres pour rédiger des politiques destinées à une équipe de cinq personnes sans infrastructure à gouverner. Recruter un CISO à temps plein trop tôt conduit généralement à une sous-utilisation et à des lacunes techniques, car les startups en phase de démarrage ont davantage besoin d'exécution opérationnelle en matière de sécurité que de rédaction de politiques au niveau dirigeant.
Recruter trop tard, c'est se retrouver à courir pour réussir un audit SOC 2 pendant qu'un contrat majeur avec une entreprise est bloqué en phase d'achat — ou, pire, gérer une violation de données sans plan établi.
Les signaux indiquant qu'il est temps d'intégrer un responsable sécurité dédié :
- Contrats commerciaux bloqués : Les clients entreprises envoient des questionnaires de sécurité et votre équipe d'ingénierie passe des journées entières à y répondre
- Échéances de conformité : Une exigence client ou réglementaire impose une certification spécifique dans un délai défini
- Travaux de sécurité récurrents : Les tâches de sécurité occupent de manière constante plus de 20 % du temps d'un ingénieur
- Jalons de financement : Les investisseurs de Série B et au-delà réalisent systématiquement une due diligence sécurité ; disposer d'un responsable sécurité crédible devient déterminant
Pour la plupart des startups, la bonne séquence n'est pas « recruter un CISO ». C'est :
-
L'ingénieur sécurité en premier (Seed à Série A) : Un ingénieur senior maîtrisant la sécurité cloud, l'expérience SOC 2 et la réponse aux incidents gère les travaux opérationnels. Le premier responsable sécurité idéal en Série A combine expertise AWS ou GCP, exécution de la conformité et capacité à communiquer avec les dirigeants.
-
CISO fractionné ou virtuel (Série A à Série B) : Un vCISO apporte un pilotage stratégique du programme, le développement des politiques, la supervision de la conformité, la gestion des fournisseurs et le leadership en matière de réponse aux incidents, pour une fraction du coût d'un poste à temps plein. Les missions de vCISO coûtent généralement entre 60 000 € et 180 000 € par an, contre 250 000 € à 400 000 € de rémunération totale pour un CISO à temps plein. Cet écart est significatif pour une startup gérant sa trésorerie.
-
CISO à temps plein (Série B et au-delà) : Dès lors que le programme de sécurité est suffisamment complexe, qu'une équipe dédiée doit être managée et que des exigences de reporting au niveau du conseil d'administration se font sentir, un recrutement à temps plein devient pertinent.
La transition d'une sécurité portée par l'ingénierie vers un responsable sécurité dédié est généralement marquée par une augmentation soudaine des travaux de conformité récurrents, des contrats bloqués en raison de revues de sécurité et des exigences d'audit croissantes. Ces trois signaux réunis constituent un déclencheur fiable.
Un modèle qui fonctionne bien aux stades de croissance intermédiaires : associer un ingénieur sécurité senior à temps plein pour l'exécution technique quotidienne à un CISO fractionné pour la gouvernance stratégique et la direction de la feuille de route. Vous bénéficiez d'une couverture sur les deux niveaux sans les coûts d'un dirigeant à temps plein.
Concernant la ligne hiérarchique, la direction sécurité dans les startups est généralement rattachée au CEO ou au CTO. Le rattachement au CEO confère au CISO une autorité organisationnelle plus large et une indépendance vis-à-vis des priorités de l'ingénierie. Le rattachement au CTO fonctionne lorsque celui-ci est véritablement sensible aux enjeux de sécurité et que le profil de risque de la startup est principalement technique. Dans tous les cas, l'accès direct au niveau exécutif n'est pas négociable. La cybersécurité comme priorité métier est de plus en plus l'attente des clients entreprises et des investisseurs, et un CISO enfoui dans l'organigramme ne peut pas répondre à cette attente.
Modèles de direction de la sécurité évolutifs qui fonctionnent réellement pour les startups
Les études sur la sécurité des startups convergent sur un point : des actions ciblées, même avant la constitution d'une équipe sécurité complète, font significativement évoluer la situation. La mise en œuvre de pratiques de sécurité clés — MFA, principe de moindre privilège et plans de réponse aux incidents — peut ramener le délai médian de détection de plusieurs semaines à quelques heures, même avant qu'un CISO soit en poste. Ce n'est pas un argument contre le recrutement d'un responsable sécurité. C'est un argument pour ne pas attendre d'avoir un CISO pour commencer.
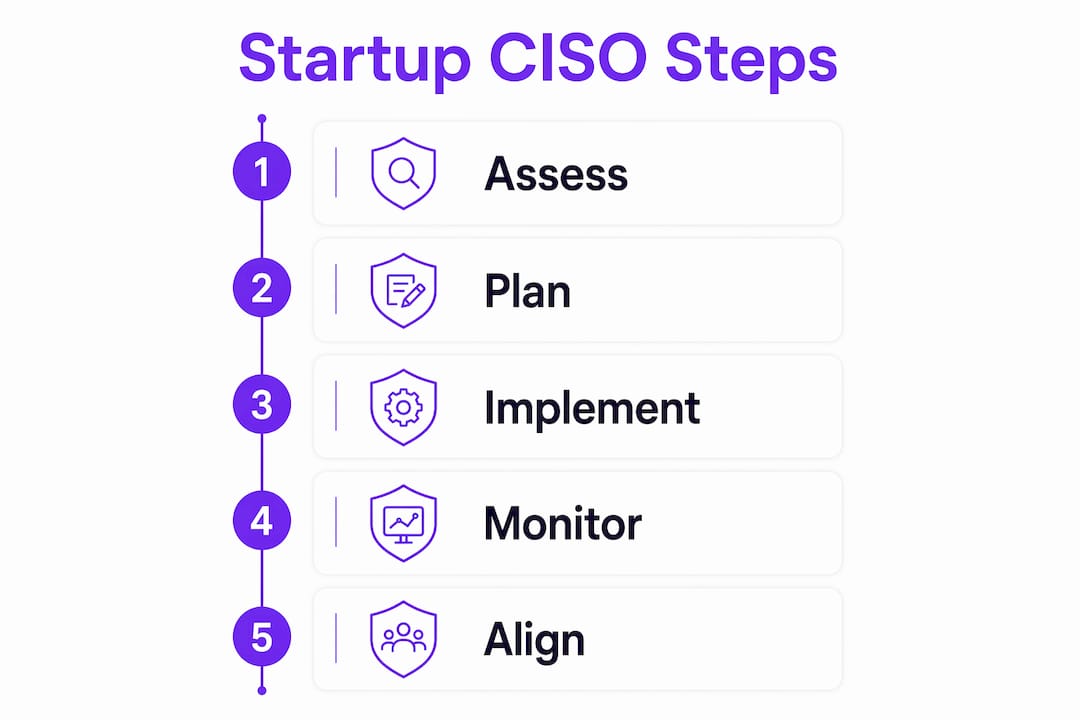
Le modèle évolutif le plus aligné sur la façon dont les startups qui réussissent construisent réellement leurs programmes de sécurité ressemble à ceci :
Stade Seed : Pas de recrutement dédié à la sécurité. Les fondateurs et les ingénieurs mettent en œuvre les contrôles de base : MFA partout, gestion des secrets, journalisation minimale et une liste de contrôle simple pour la réponse aux incidents.
Série A : Recrutement d'un ingénieur sécurité senior. Début de la préparation au SOC 2 Type I. Engagement d'un vCISO pour la direction stratégique, la planification de la feuille de route de conformité et la communication sécurité auprès des investisseurs.
Série B : La relation avec le vCISO s'approfondit ou évolue vers un CISO fractionné à temps partiel. L'effectif des ingénieurs sécurité augmente. Un programme formel de gestion des risques est lancé.
Série C et au-delà : Recrutement d'un CISO à temps plein. Équipe sécurité dédiée. Programme mature de gouvernance, de risques et de conformité avec un rythme de reporting au niveau du conseil d'administration.
L'argument économique en faveur de cette approche par phases est simple. Une startup qui passe d'un budget sécurité nul à une mission de vCISO en Série A dépense une fraction de ce que coûterait un CISO à temps plein, tout en bénéficiant d'une gouvernance au niveau dirigeant. Les économies réalisées financent les travaux d'ingénierie opérationnels qui réduisent concrètement les risques au quotidien.
Insight clé : Le rôle du CISO dans la planification de la sécurité d'une startup n'est pas un recrutement unique à un moment précis. C'est une fonction qui évolue avec l'entreprise, débutant comme une couche stratégique à temps partiel et se développant vers un poste de dirigeant à part entière à mesure que le programme gagne en maturité.
Défis courants auxquels les startups font face dans cette progression :
- Résistance des fondateurs à l'investissement sécurité avant une violation : Le coût de la prévention est visible ; le coût d'une violation est hypothétique jusqu'au moment où il ne l'est plus.
- Conflits culturels avec l'ingénierie : Des développeurs qui perçoivent les revues de sécurité comme des blocages plutôt que comme des points de contrôle qualité. Un CISO ou vCISO compétent recadre cela grâce à des outils adaptés aux développeurs et à des SLA clairs sur les revues de sécurité.
- Fatigue de conformité : Poursuivre simultanément SOC 2, ISO 27001 et HIPAA sans feuille de route priorisée. Le bon responsable sécurité les séquence en fonction de la demande clients et de l'impact sur le chiffre d'affaires, et non d'une exhaustivité théorique.
- Recrutement du mauvais profil : Faire venir un CISO issu d'une grande entreprise qui n'a jamais travaillé sans équipe, sans budget, ni sans processus établis. Les CISOs en startup doivent être à l'aise pour construire de zéro.
Les compétences les plus importantes pour un responsable sécurité en startup, quel que soit le stade : maîtrise de la sécurité cloud native (AWS, GCP ou Azure), exécution pratique de la conformité, communication claire avec les dirigeants et le jugement pour savoir quels risques accepter versus lesquels remédier immédiatement. Les certifications CISM et CISSP de l'ISACA signalent des connaissances fondamentales, mais l'expérience pratique en startup prime sur les diplômes dans la plupart des décisions de recrutement aux stades précoces.
Points clés à retenir
Le rôle du CISO dans la planification de la sécurité d'une startup est le plus efficace lorsqu'il évolue avec le stade de développement de l'entreprise, en débutant par de l'ingénierie sécurité opérationnelle et en progressant vers une gouvernance stratégique à mesure que la complexité et les exigences de conformité augmentent.
| Point | Détails |
|---|---|
| Recrutement adapté au stade | Commencer par un ingénieur sécurité au stade Seed/Série A avant d'investir dans un CISO à temps plein. |
| Avantage coût du vCISO | Les missions de vCISO coûtent généralement entre 60 000 € et 180 000 € par an, contre 250 000 € à 400 000 € de rémunération totale pour un CISO à temps plein. |
| La sécurité comme accélérateur métier | Les CISOs qui cadrent la sécurité autour de l'aide à la vente et de la confiance des clients obtiennent plus rapidement des budgets et le soutien du conseil d'administration. |
| L'action précoce réduit les risques | La mise en œuvre du MFA, du principe de moindre privilège et des plans de réponse aux incidents peut ramener le délai de détection de plusieurs semaines à quelques heures. |
| La ligne hiérarchique détermine l'autorité | Un responsable sécurité rattaché directement au CEO ou au CTO obtient l'autorité organisationnelle nécessaire pour faire appliquer les politiques transversales. |
Évaluez le niveau de maturité sécurité de votre startup

Si votre startup travaille sur des exigences de conformité ou se prépare à un audit de sécurité, l'évaluation de préparation ISO 27001 d'Ismscalculator vous fournit une estimation personnalisée des coûts et des efforts en fonction de la taille de votre entreprise, de votre secteur d'activité et de votre maturité sécurité actuelle. La plateforme couvre les quatre thèmes de contrôle d'ISO/IEC 27001:2022, inclut des calendriers de mise en œuvre personnalisables et vous permet de comparer votre plan à des valeurs de référence. Vous pouvez également réaliser un diagnostic gratuit en 2 minutes pour identifier immédiatement vos lacunes avant de vous engager dans une évaluation complète.
Recommandé
- Pourquoi les fondateurs de startups devraient comprendre le SMSI | ISMS Calculator
- Construire un SMSI de zéro : guide pour les startups | ISMS Calculator
- ISO 27001 pour les entreprises SaaS et tech : guide pratique | ISMS Calculator
- Le rôle du CISO dans la conformité financière ISO 27001 | ISMS Calculator