Le principal facteur déterminant votre position dans cette fourchette n'est pas la taille de l'entreprise. C'est la façon dont vous définissez le périmètre de certification et le niveau de maturité de vos contrôles existants. Si vous souhaitez un chiffre lié à votre environnement réel plutôt qu'à une règle empirique, faites-le passer par un contrôle de maturité avant de présenter quoi que ce soit à la direction financière.
En bref :
- La maturité organisationnelle et le périmètre de certification sont les facteurs les plus déterminants sur les coûts de certification, davantage que la taille de l'entreprise seule.
- Les coûts de la première année vont généralement de 8 000 $ à 80 000 $ selon la taille et la maturité des contrôles ; un périmètre étendu et une faible maturité font augmenter les dépenses.
- Les estimations budgétaires doivent porter sur les heures de travail, les honoraires d'audit, les outils, la remédiation et les imprévus, les heures internes étant souvent sous-estimées.
- Répartir les coûts sur un cycle de trois ans, y compris les audits de surveillance, garantit une planification précise et évite les dépassements budgétaires.
- L'utilisation d'un calculateur de coûts adapté aux spécificités de l'entreprise produit une estimation plus fiable et plus défendable que les règles empiriques génériques.
Table des matières
- Quelle part de votre budget doit aller à la certification sécurité ?
- Comment calculer votre pourcentage budgétaire ISO 27001 ?
- Quels postes de coûts inclure dans votre pourcentage ?
- Que vous apporte votre budget sur trois ans ?
- Pourquoi les estimations traçables surpassent les règles empiriques
- Obtenez un pourcentage personnalisé plutôt que d'estimer à l'aveugle
- Sources
- FAQ
Quelle part de votre budget doit aller à la certification sécurité ?
Le pourcentage budgétaire sécurité d'un projet ISO 27001 n'est pas un chiffre unique. C'est une fourchette qui évolue en fonction de trois éléments : le nombre de collaborateurs, le niveau de maturité de vos contrôles actuels et la façon dont vous délimitez le périmètre de certification. La plupart des recommandations confondent « dépenses de sécurité » et « coût du projet de certification », mais pour la budgétisation, c'est ce dernier qu'il vous faut, isolé de votre budget opérationnel de sécurité courant.
Voici comment se répartissent les fourchettes selon la taille de l'organisation :
- Micro-organisations (1 à 10 collaborateurs) : Les coûts de certification pour la première année s'élèvent souvent de 8 000 $ à 20 000 $, ce qui pour une petite société de conseil ou une startup SaaS peut représenter 1,5 % à 3 % d'un budget annuel modeste. Le périmètre tend à être restreint, ce qui joue en faveur de ces structures.
- Petites organisations (10 à 50 collaborateurs) : Attendez-vous à une fourchette de première année plus proche de 15 000 $ à 40 000 $. La décomposition des coûts par Factorial situe la plupart des petites et moyennes entreprises entre environ 8 000 $ et 54 000 $, la maturité faisant varier sensiblement la position dans cette fourchette.
- Organisations de taille intermédiaire (50 à 250 collaborateurs) : Les budgets se situent généralement entre 30 000 $ et 60 000 $ pour le premier cycle de certification, selon les chiffres rapportés par l'analyse des coûts de Safeguard, qui place la plupart des premières certifications dans un corridor de 20 000 $ à 80 000 $ au total.
- Grandes organisations (250+ collaborateurs) : Les coûts peuvent dépasser 80 000 $ dès lors que l'on tient compte de plusieurs entités, de périmètres d'audit plus larges et d'un plus grand nombre de parties prenantes internes impliquées dans la collecte de preuves.
Le facteur de maturité compte davantage que la tranche de taille. Une organisation dotée de politiques documentées, d'un registre des risques existant et de contrôles d'accès de base peut se situer en bas de sa fourchette. Une organisation qui part de zéro, sans processus formel d'évaluation des risques et sans programme de sensibilisation à la sécurité, doit budgétiser vers le haut de la fourchette, voire au-delà.
Comment calculer votre pourcentage budgétaire ISO 27001 ?
Pas besoin d'un diplôme en finance pour construire un chiffre défendable. Il vous faut cinq étapes et la volonté de consigner vos hypothèses pour que quelqu'un d'autre puisse les vérifier.
- Choisissez votre base budgétaire. Décidez si vous calculez le pourcentage par rapport au chiffre d'affaires annuel total, à votre budget informatique ou à une enveloppe de projet autonome. La plupart des équipes financières préfèrent un chiffre de projet autonome pour le premier cycle, puis intègrent les coûts récurrents dans le poste sécurité annuel par la suite.
- Estimez les heures de travail internes. C'est là que presque tout le monde sous-estime. Cartographiez les heures par rôle, et non par département : votre RSSI ou responsable sécurité, un ingénieur informatique en charge des contrôles techniques, les RH pour la politique d'intégration et de formation, et le responsable de la gestion documentaire. Appliquez un taux horaire chargé mixte sur ces rôles plutôt que d'estimer un chiffre forfaitaire.
- Chiffrez les honoraires de conseil externe et d'audit. Les frais de l'organisme certificateur pour les audits de Phase 1 et de Phase 2 constituent un poste prévisible, et les données de coûts de Blueprint montrent qu'ils s'étendent communément de quelques dizaines de milliers à quelques centaines de milliers de couronnes pour les PME. Le conseil en accompagnement s'y ajoute selon la part d'implémentation externalisée.
- Ajoutez les outils, la remédiation et la formation, puis intégrez une provision pour imprévus. Les abonnements aux plateformes de conformité, les tests d'intrusion, la remédiation technique et la sensibilisation du personnel font tous partie du total. Ajoutez 10 % à 15 % de provision pour imprévus liés à l'extension du périmètre, car cela arrive sur presque chaque premier cycle.
- Convertissez en pourcentage et testez sa robustesse. Divisez votre total par la base choisie, puis recalculez à plus ou moins 25 % de périmètre pour présenter à la direction financière une fourchette plutôt qu'un chiffre unique et fragile.
Conseil pratique : Réalisez une analyse des écarts payante avant de figer votre pourcentage. Elle coûte généralement une fraction du projet complet et transforme une fourchette approximative en un chiffre par poste que la direction financière peut réellement approuver — une étape que Blueprint signale comme pratique courante parmi les candidats à leur première certification.
Exemple chiffré : une entreprise de logiciels de 60 personnes à maturité intermédiaire estime 400 heures internes à un taux mixte chargé de 60 $ (24 000 $), 12 000 $ en frais d'audit Phase 1 et Phase 2, 10 000 $ en conseil d'accompagnement, 4 000 $ en outillage et 5 000 $ en remédiation et formation.
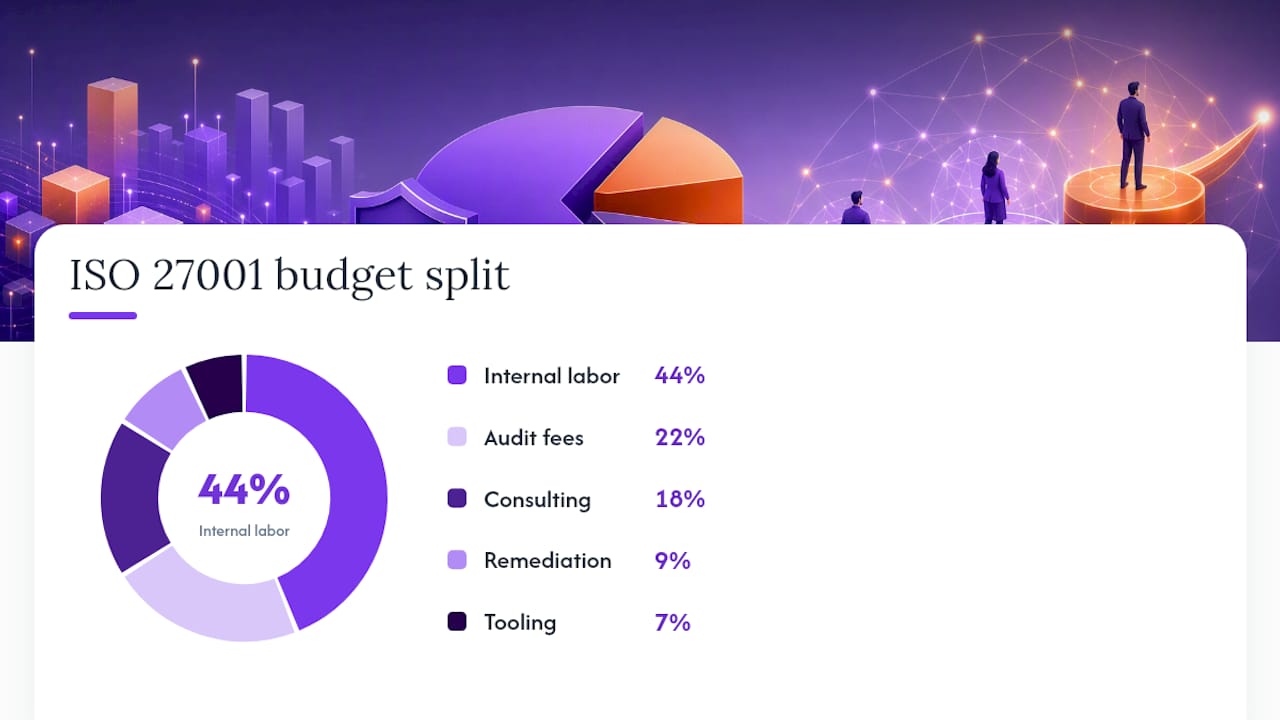
Quels postes de coûts inclure dans votre pourcentage ?
Un pourcentage budgétaire sécurité qui omet des postes de coûts n'est pas un budget. C'est une estimation qui dépassera son propre plafond dès le sixième mois. Avant de présenter un chiffre à votre directeur financier, vérifiez-le par rapport à cette liste.
- Frais d'audit de certification. Audits de Phase 1 et Phase 2, plus les audits de surveillance en années deux et trois, que Blueprint indique représenter généralement 30 % à 40 % des frais initiaux combinés.
- Conseil externe et analyse des écarts. Couvre le cadrage, l'aide à la rédaction des politiques et la gestion de projet si vous n'assurez pas l'implémentation entièrement en interne.
- Temps du personnel interne et coût d'opportunité. La catégorie que la plupart des équipes sous-estime, car les heures n'apparaissent pas sur une facture mais se traduisent par des retards sur les produits et des délais manqués ailleurs.
- Outillage et abonnements GRC. Les plateformes d'automatisation de la conformité réduisent la collecte manuelle de preuves mais ajoutent un poste annuel récurrent, déplaçant le coût des heures de travail vers les frais logiciels, selon l'analyse de Safeguard.
- Remédiation et tests d'intrusion. Corrections techniques ponctuelles mises en évidence lors de l'analyse des écarts, plus tout test d'intrusion requis pour les périmètres à risque élevé.
- Formation, exercices et provision pour imprévus. La sensibilisation du personnel est un poste distinct du conseil, et non une note de bas de page à l'intérieur de celui-ci ; chaque budget a besoin d'une marge pour faire face à l'extension du périmètre.
La réduction du périmètre est le levier que la plupart des équipes ignorent. Certifier uniquement le produit ou le service qui intéresse réellement vos clients, plutôt que l'ensemble de l'entreprise, réduit les jours d'audit et les heures de conseil d'une manière qui abaisse sensiblement le pourcentage recommandé.
Que vous apporte votre budget sur trois ans ?
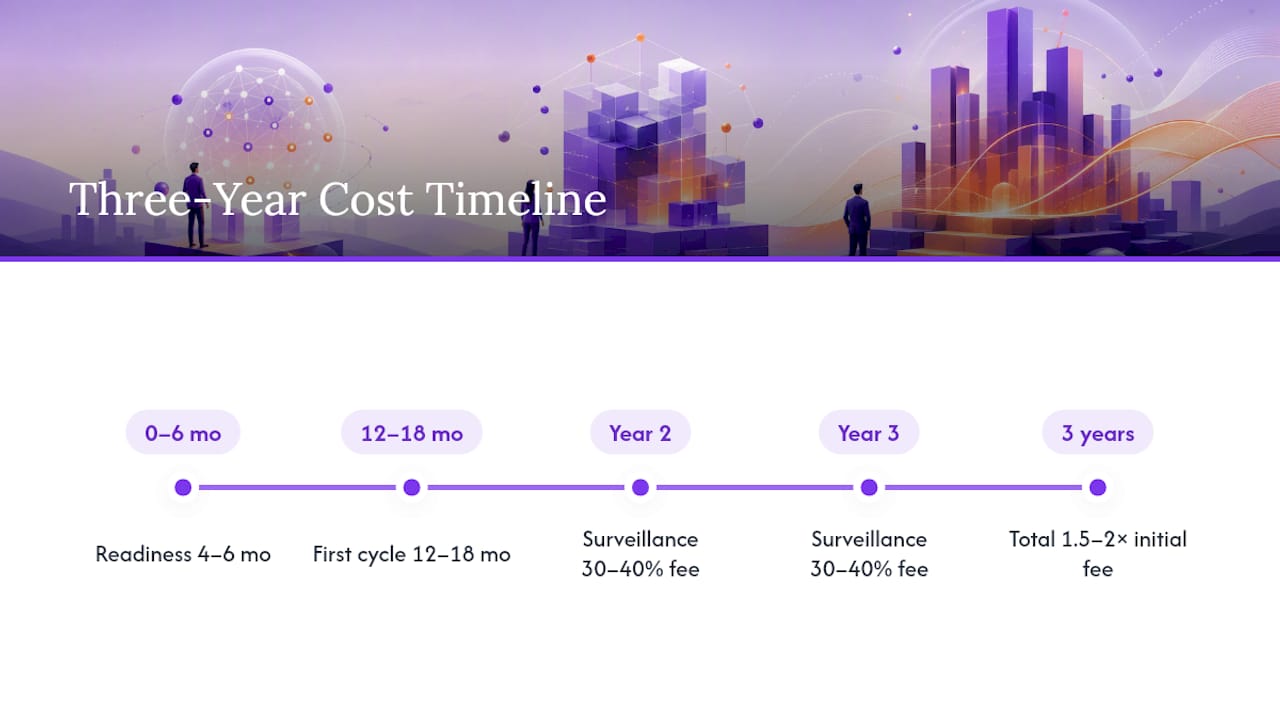
Une fenêtre de préparation typique s'étend sur quatre à six mois avant d'être prêt pour la Phase 1, le premier cycle complet — du lancement à la certification Phase 2 — prenant 12 à 18 mois pour la plupart des organisations de taille intermédiaire. C'est sur ce calendrier que se dépense votre pourcentage : de façon plus intense au cours des mois un à six sur les travaux de politique et la remédiation des écarts, puis en décroissant vers la préparation à l'audit.
Les audits de surveillance en années deux et trois coûtent environ 30 % à 40 % de vos frais de certification initiaux chacun, et la décomposition d'AuditFront suggère que les coûts annuels récurrents sur le cycle s'élèvent communément à 25 % à 40 % du total initial. Sur un cycle complet de trois ans, cela représente environ 1,5 à 2 fois vos frais d'audit initiaux. Lissez cela en répartissant les coûts de surveillance sur les exercices fiscaux dans votre budget annuel plutôt que de traiter la certification comme une dépense ponctuelle qui disparaît après la première année.
Pourquoi les estimations traçables surpassent les règles empiriques
Le travail interne est le coût que chaque équipe sous-estime, et de loin. Les gens supposent un pourcentage du chiffre d'affaires et s'arrêtent là, alors que le vrai moteur, ce sont les heures : heures consacrées à la rédaction des politiques, heures passées à rassembler des preuves, heures de réunions que personne n'avait budgétisées. Un pourcentage global masque tout cela.
Ce qui prévient réellement les litiges budgétaires, ce n'est pas une meilleure estimation. C'est consigner vos hypothèses, par rôle, par phase, afin que la direction financière puisse voir exactement d'où vient le chiffre et contester un poste précis plutôt que l'ensemble. C'est la différence entre un budget qui survit à une réunion du conseil d'administration et un qui se fait réécrire devant vous. Si vous n'avez pas encore cartographié vos propres lacunes en matière de maturité, un contrôle de maturité rapide vous indiquera quelles hypothèses sont les plus fragiles avant de les mettre par écrit.
— Martin
Obtenez un pourcentage personnalisé plutôt que d'estimer à l'aveugle
Chaque fourchette dans cet article est un point de départ, pas votre chiffre. Votre pourcentage budgétaire sécurité réel dépend de vos effectifs, de votre périmètre et du niveau de maturité de vos contrôles existants — et la façon la plus rapide de le déterminer est de faire passer ces paramètres dans un outil conçu exactement pour cela.

Le calculateur de coûts ISO 27001 transforme la taille de l'entreprise, le secteur d'activité et la maturité en une estimation en temps réel et modifiable, adossée à des comparaisons avec des références du modèle afin que vous puissiez voir comment votre chiffre se positionne par rapport à ces références. Il comprend une évaluation de maturité sur quatre thèmes de mesures, des diagrammes de Gantt personnalisables pour phasage des travaux, et la possibilité d'enregistrer et de comparer plusieurs scénarios côte à côte — vous permettant ainsi de présenter à la direction financière une fourchette plutôt qu'un chiffre unique et fragile. Chaque hypothèse derrière l'estimation est documentée sur la page de méthodologie du modèle de coûts, de sorte que rien dans le chiffre n'est opaque. Commencez par le contrôle de maturité gratuit en 2 minutes pour savoir où se situe votre organisation avant de construire l'estimation complète.
Sources
Les fourchettes de pourcentages et les postes de coûts dans cet article s'appuient sur les décompositions de coûts de Blueprint couvrant les données de frais d'audit au Royaume-Uni et aux Pays-Bas, l'analyse des coûts de certification de Safeguard, les fourchettes de coûts par taille de Factorial, et la décomposition réaliste des coûts d'AuditFront. Pour l'effet de l'automatisation sur les budgets d'outillage de sécurité au sens large, consultez ce guide de sécurité IA en entreprise.
- Coût ISO 27001 : chiffres réels pour le Royaume-Uni et les Pays-Bas (2026) | Blueprint
- Décomposition des coûts de certification ISO 27001 (2026)
- Combien coûte la certification ISO 27001 en 2026 ? | Factorial
- Coût de la certification ISO 27001 en 2026 : une décomposition réaliste - Blog AuditFront
FAQ
Quel pourcentage du chiffre d'affaires ISO 27001 devrait-il représenter ?
Les grandes organisations avec des périmètres de certification restreints se situent souvent en bas de cette fourchette.
Quel est le coût habituel d'une certification ISO 27001 ?
Les coûts de certification de la première année vont communément de 20 000 $ à 80 000 $, selon la décomposition des coûts de Safeguard, les petites entreprises pouvant parfois certifier pour aussi peu que 8 000 $ selon les données de Factorial. Votre chiffre réel dépend fortement des effectifs, du périmètre et du niveau de maturité de vos contrôles existants.
Quel est le coût caché le plus important dans les budgets ISO 27001 ?
Le temps du personnel interne est le coût que la plupart des organisations sous-estiment, car il n'apparaît jamais sur une facture mais consomme de véritables heures dans les fonctions sécurité, informatique et RH. Cartographier les heures par rôle en appliquant un taux horaire chargé mixte est le moyen le plus fiable de faire apparaître ce coût avant qu'il ne déstabilise votre budget.
Combien coûtent les audits de surveillance après la certification ?
Les audits de surveillance en années deux et trois représentent généralement 30 % à 40 % de vos frais combinés initiaux de Phase 1 et Phase 2, sur la base des chiffres de Blueprint. Sur un cycle complet de trois ans, les coûts récurrents totalisent souvent 1,5 à 2 fois les frais de certification initiaux.
Le calculateur SMSI est-il gratuit ?
Le calculateur de coûts ISO 27001 et le contrôle de maturité gratuit en 2 minutes sont tous deux disponibles sans engagement. Les détails tarifaires actuels pour les niveaux d'évaluation plus approfondis sont indiqués directement sur le site.