Een Information Security Management System, of ISMS, is een gedocumenteerd raamwerk van beleidsregels, processen en beheersmaatregelen dat de informatiemiddelen van een organisatie beschermt. Voor startups betekent het opbouwen van een ISMS vanaf nul het implementeren van ISO 27001, de internationale norm die bevestigt dat uw beveiligingsprogramma aantoonbaar en auditeerbaar is. De meeste startups bouwen een functioneel ISMS in 8–14 weken wanneer zij zich richten op een weloverwogen scope, gevolgd door een auditvenster van 4–6 weken. SaaS- en techondernemers hebben deze certificering steeds vaker nodig om enterprise-deals te sluiten en te voldoen aan due diligence-eisen van investeerders. Deze startupgids voor ISMS-ontwikkeling begeleidt u door elke stap, van scopeafbakening tot certificeringsdag.
Een ISMS vanaf nul opbouwen: de startup-roadmap
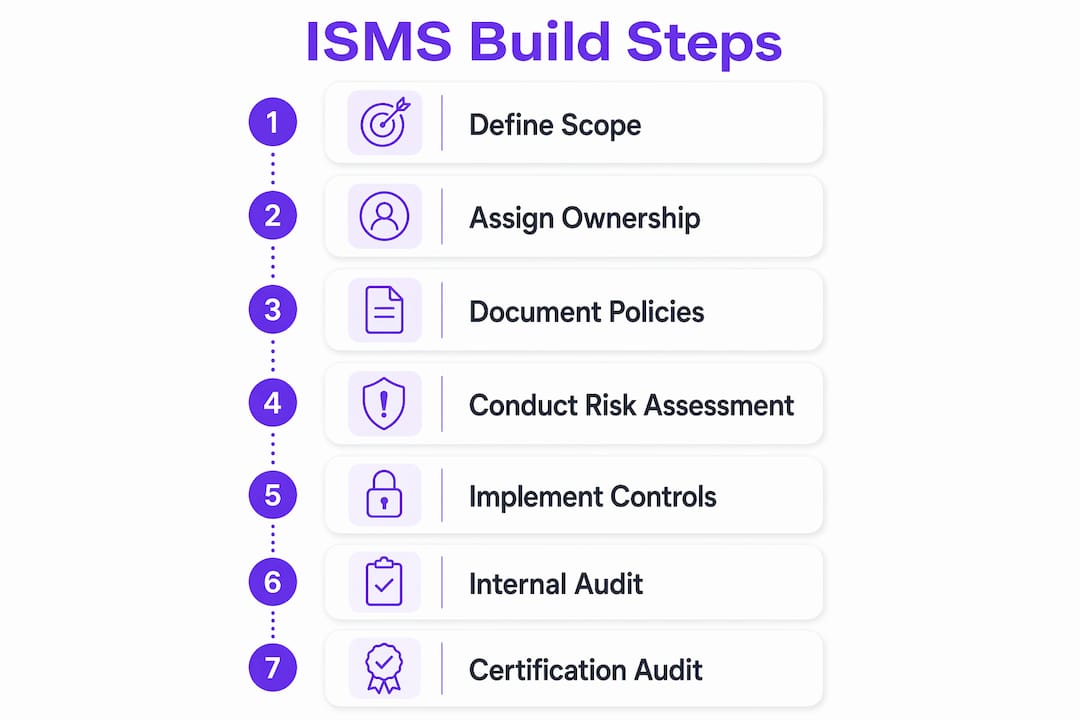
De snelste weg naar ISO 27001-certificering is een slanke, sequentiële aanpak. U bepaalt eerst de scope, wijst daarna eigenaarschap toe, schrijft vervolgens minimale documentatie en verzamelt doorlopend bewijsmateriaal. Stappen overslaan of parallel uitvoeren leidt tot herwerk. ISO 27001-certificeringen groeien jaarlijks met 20%, grotendeels gedreven door de vraag van startups naar aantoonbare beveiligingsvolwassenheid die enterprise-inkoopteams tevredenstelt. Die groeicijfers laten zien dat dit voor B2B SaaS-bedrijven geen optie meer is.
De volledige doorlooptijd voor een startup van 10–30 personen bedraagt ongeveer 5,5 tot 10,5 maanden vanaf nul, inclusief implementatie en audit. De grote bandbreedte weerspiegelt de complexiteit van de scope en de beschikbare capaciteit van het team. Oprichters die ISMS-ontwikkeling als nevenproject naast productontwikkeling aanpakken, komen dichter bij de 10 maanden. Oprichters die beschermde tijd reserveren, komen dichter bij de 5,5 maanden.
Hoe bepaalt u de juiste scope voor het ISMS van uw startup?
De scope is de afbakening die auditors precies vertelt welke systemen, medewerkers en processen uw ISMS omvat. Een te brede scope is de belangrijkste reden waarom startups de certificering niet halen of de implementatie vertragen. Dat gegeven moet elke scopebeslissing die u neemt sturen.
Een strakke scope voor een SaaS-startup omvat doorgaans:
- De productieapplicatie en de hostingomgeving (AWS, GCP of Azure)
- De coderepository en de CI/CD-pipeline
- Systemen voor verwerking en opslag van klantgegevens
- De teamleden die toegang hebben tot productiesystemen
Een scopeverklaring hoeft niet lang te zijn. Één pagina waarop de opgenomen systemen, fysieke locaties (of "uitsluitend cloudgebaseerd") en uitgesloten systemen worden beschreven, is voldoende. Voeg er een eenvoudig architectuurdiagram aan toe dat de gegevensstromen tussen in-scope componenten weergeeft. Auditors raadplegen dit diagram voortdurend tijdens de fase 1-review.
Het risico van een te nauwe scope is reëel maar beheersbaar. Als u een systeem uitsluit dat klantgegevens verwerkt, zal een auditor dit aanvechten. Controleer uw gegevensstroom voordat u de scope definitief vaststelt om voor de hand liggende hiaten op te sporen.
Pro Tip: Begin met uw SaaS-productieplatform en de teamleden die er directe toegang toe hebben. U kunt de scope in een latere certificeringscyclus uitbreiden zodra het kernprogramma operationeel is.
ISMS-eigenaarschap inrichten zonder extra personeel
ISO 27001 vereist geen toegewijde compliancemanager voor startups. Deeltijds eigenaarschap toegewezen aan bestaande medewerkers voldoet aan de norm. Dit is een van de meest misverstane feiten over ISMS-ontwikkeling voor nieuwe bedrijven.
De rollen die u moet invullen zijn:
- ISMS-eigenaar of -trekker: Coördineert het gehele programma, bewaakt het bewijsmateriaal en bereidt audits voor. Dit is doorgaans een CTO, technisch lead of operations manager.
- Risico-eigenaar: Beoordeelt en keurt het risicoregister goed. Meestal de CEO of CTO.
- Beheersmaatregel-eigenaren: Individuele teamleden die verantwoordelijk zijn voor specifieke beheersmaatregelen. Een ontwikkelaar is verantwoordelijk voor veilige ontwikkelpraktijken; een IT-lead voor toegangsbeheer.
- Management-reviewer: Een senior leider die kwartaalmatig de uitkomsten van de managementbeoordeling bekrachtigt.
Duidelijk eigenaarschap voorkomt de meest voorkomende faalfactor bij startups: iedereen gaat ervan uit dat iemand anders de compliance regelt. Wanneer een beheersmaatregel een benoemde eigenaar heeft, wordt bewijsmateriaal verzameld. Wanneer dat niet het geval is, wordt het overgeslagen.
Pro Tip: Geef uw ISMS-trekker minimaal vier uur per week beschermde tijd. ISMS-werk als bijzaak behandelen is de manier waarop startups auditdeadlines missen.
Welke kerndocumentatie heeft een startup-ISMS nodig?
ISO 27001 is risicogebaseerd, geen checklist. U past beheersmaatregelen toe die relevant zijn voor uw geïdentificeerde risico's en verantwoordt uitsluitingen in een Verklaring van Toepasselijkheid (Statement of Applicability). Dat principe houdt uw documentatieset beperkt.
De minimaal vereiste documentenset voor een startup-ISMS omvat:
| Document | Doel |
|---|---|
| Informatiebeveiligingsbeleid | Verwoordt de betrokkenheid van het management en de beveiligingsdoelstellingen |
| Risicobeoordeling en risicobehandelingsplan | Identificeert risico's, scoort ze en koppelt beheersmaatregelen |
| Verklaring van Toepasselijkheid (VvT) | Vermeldt alle Annex A-beheersmaatregelen met onderbouwing voor opname of uitsluiting |
| Toegangsbeheersbeleid | Bepaalt wie toegang heeft tot wat en hoe toegang wordt verleend of ingetrokken |
| Incidentresponsplan | Documenteert hoe beveiligingsincidenten worden gedetecteerd, afgehandeld en gerapporteerd |
| Leveranciersbeheerbeleid | Beschrijft beveiligingseisen voor externe leveranciers |
| Interne auditverslagen | Legt bevindingen en corrigerende maatregelen uit interne reviews vast |
Vermijd de enterprise-valkuil van het opstellen van beleidsboeken van 40 pagina's. Een toegangsbeheersbeleid van twee pagina's dat uw team daadwerkelijk naleeft, is effectiever dan een document van 20 pagina's dat niemand leest. Startups die bewijsmateriaal opslaan in vertrouwde tools zoals SharePoint of Notion handhaven compliance aanzienlijk consistenter dan startups die aparte complianceplatforms bouwen.
Cloudproviders beheren de infrastructuurbeveiliging op fysiek en netwerkniveau. Uw taak is deze services correct te configureren, toegang strikt te beheren en uw keuzes te documenteren. Die taakverdeling vermindert de implementatie-inspanning voor SaaS-startups aanzienlijk.
Pro Tip: Maak een gedeelde map "ISMS-bewijsmateriaal" aan in uw bestaande werkruimtetool. Elk beleid, elke schermafbeelding en elk logbestand komt daar terecht. Auditors waarderen georganiseerd en toegankelijk bewijsmateriaal veel meer dan uitgebreide compliancesoftware.
Hoe voert u een risicobeoordeling uit en verzamelt u doorlopend bewijsmateriaal?
Een voor startups geschikte risicobeoordelingsmethodologie scoort elk risico op twee dimensies: waarschijnlijkheid en impact. Gebruik een eenvoudige schaal van 1–5 voor elk. Vermenigvuldig de scores om een risicoscore te verkrijgen. Risico's boven een drempelwaarde worden behandeld met beheersmaatregelen; risico's eronder worden geaccepteerd en gedocumenteerd.
Uw risicoregister is een levend spreadsheet. Elke rij bevat een risicobeschrijving, waarschijnlijkheidsscore, impactscore, risicoscore, toegewezen beheersmaatregel, eigenaar van de beheersmaatregel en huidige status. Stel het eenmaal op en werk het elk kwartaal bij. Het register is een van de eerste documenten die een auditor opvraagt.
Het koppelen van beheersmaatregelen aan risico's sluit de keten tussen uw risicobeoordeling en uw VvT. Elke beheersmaatregel in uw VvT moet herleidbaar zijn naar ten minste één risico in uw register. Beheersmaatregelen zonder gekoppeld risico zijn kandidaten voor uitsluiting.
Bewijsverzameling werkt het beste als maandelijkse gewoonte in plaats van een haastige voorbereiding vlak voor de audit. Maandelijks bewijsmateriaal verzamelen in kleine batches is veel duurzamer dan last-minute documentatiedumps. Een praktische maandelijkse routine ziet er als volgt uit:
- Haal toegangsreviewlogboeken op en bevestig dat er geen ongeautoriseerde accounts bestaan.
- Maak een schermafbeelding van uw back-upcompletierapporten voor de maand.
- Leg eventuele beveiligingsincidenten of bijna-incidenten vast, ook als de uitkomst onschadelijk was.
- Bevestig de patchstatus van alle in-scope systemen.
- Beoordeel een of twee beheersmaatregelen uit uw VvT en noteer de huidige status ervan.
Beoordeel het volledige risicoregister elk kwartaal samen met uw risico-eigenaar en werk de scores bij op basis van eventuele wijzigingen in uw product of infrastructuur. Deze kwartaalreview voedt ook uw managementbeoordelingsvergadering.
Pro Tip: Automatiseer het verzamelen van bewijsmateriaal waar mogelijk. AWS CloudTrail-logs, GitHub-auditlogboeken en toegangsrapporten van identiteitsproviders kunnen automatisch worden geëxporteerd. Automatisering elimineert de afhankelijkheid van menselijk geheugen bij compliance.
Hoe bereidt u zich voor op interne en certificeringsaudits?
Interne audits dienen één doel: problemen opsporen voordat uw externe auditor dat doet. Maandelijks 6–10 beheersmaatregelen auditeren met gedocumenteerde corrigerende maatregelen houdt de werklast beheersbaar en spoort problemen vroegtijdig op. Deze micro-auditaanpak vervangt de traditionele jaarlijkse interne audit, die de neiging heeft om te veel bevindingen tegelijk aan het licht te brengen.
Een managementbeoordeling is een formele vergadering waarbij de directie de ISMS-prestaties beoordeelt. U heeft er minimaal één nodig vóór uw certificeringsaudit. De agenda dient auditbevindingen, de status van het risicoregister, beveiligingsincidenten en eventuele wijzigingen in de organisatie die van invloed zijn op de ISMS-scope te omvatten.
Certificeringsaudits verlopen in twee fasen. Fase 1 is een documentatiereview. De auditor controleert of uw beleidsregels, risicoregister, VvT en scopeverklaring volledig en coherent zijn. Fase 2 is een bewijsreview. De auditor neemt steekproeven van uw beheersmaatregelen en verifieert dat u daadwerkelijk doet wat uw beleidsregels voorschrijven.
Controlelijst voor auditvoorbereiding:
- Alle beleidsregels zijn goedgekeurd, gedateerd en versiebeheerd
- Het risicoregister is actueel en binnen het afgelopen kwartaal beoordeeld
- De VvT is volledig met onderbouwingen voor elke uitsluiting
- Interne auditverslagen tonen ten minste één volledige cyclus van beheersmaatregel-reviews
- Notulen van de managementbeoordeling zijn ondertekend en gearchiveerd
- Corrigerende maatregelen uit interne audits zijn afgesloten of beschikken over gedocumenteerde herstelplannen
- Bewijspakketten voor sleutelbeheersmaatregelen zijn georganiseerd en toegankelijk
Pro Tip: Verhelp alle nonconformiteiten uit uw interne audits vóór uw fase 2-datum. Auditors verwachten registraties van corrigerende maatregelen te zien. Een openstaande bevinding zonder actieplan is een alarmsignaal dat de certificering kan vertragen.
De ISO 27001-certificeringschecklist van Ismscalculator omvat 80 gesequentieerde stappen en is het bekijken waard voordat u uw fase 1-audit inplant. Het brengt volgordefouten aan het licht die oprichters vaak over het hoofd zien.
Belangrijkste conclusies
Het opbouwen van een startup-ISMS vereist een slanke, gesequentieerde aanpak: strakke scope, duidelijk eigenaarschap, minimale documentatie en doorlopende bewijsverzameling zijn de vier onmisbare grondslagen van ISO 27001-certificering.
| Punt | Details |
|---|---|
| Scope direct strak afbakenen | Beperk uw ISMS tot het productieplatform en het team met directe toegang om vertragingen te vermijden. |
| Benoemde beheersmaatregel-eigenaren aanwijzen | Elke beheersmaatregel heeft één verantwoordelijke nodig; gedeeld eigenaarschap betekent geen eigenaarschap. |
| Documentatie minimaal houden | Schrijf korte, bruikbare beleidsregels en sla bewijsmateriaal op in tools die uw team al gebruikt. |
| Maandelijks bewijsmateriaal verzamelen | Kleine maandelijkse batches zijn altijd beter dan last-minute auditvoorbereiding. |
| Doorlopend micro-audits uitvoeren | Maandelijks 6–10 beheersmaatregelen beoordelen spoort problemen op voordat uw externe auditor dat doet. |
Wat ik heb geleerd door startups hun ISMS te zien opbouwen
De meeste oprichters die ik heb gezien, benaderen ISMS-ontwikkeling met een van twee verkeerde aannames. De eerste is dat ze enterprise-waardige documentatie nodig hebben om auditors te imponeren. De tweede is dat ze compliance als een weekendproject kunnen behandelen. Beide aannames kosten tijd en geld.
De startups die het snelst certificeren, doen één ding anders: ze behandelen het ISMS als een product. Ze wijzen een eigenaar aan, stellen een roadmap op en leveren incrementeel. Ze wachten niet tot de documentatie perfect is voordat ze bewijsmateriaal gaan verzamelen. Ze beginnen op dag één met verzamelen.
Het andere inzicht dat het delen waard is, is dat een slank ISMS geen zwak ISMS is. Een risicogebaseerde aanpak gericht op daadwerkelijke werkprocessen voorkomt onnodige documentatieoverhead zonder de beveiliging te verminderen. Auditors geven erom dat uw beheersmaatregelen overeenkomen met uw risico's. Ze geven niet om de dikte van uw beleidsboek.
Het ISMS dat u nu opbouwt, groeit mee met uw bedrijf. Bouw het om onderhoudbaar te zijn, niet om indruk te maken. Oprichters die ISMS-gewoonten inbedden in dagelijkse engineering- en operationele werkprocessen merken dat certificeringsvernieuwingen een fractie vergen van de oorspronkelijke inspanning.
— Martin
Ismscalculator-tools die uw ISMS-opbouw versnellen
Een ISMS-opbouw starten zonder te weten waar u staat, verspilt weken aan inspanning. Ismscalculator biedt een gratis gereedheidscheck van 2 minuten die u precies laat zien welke ISO 27001-domeinen de meeste aandacht nodig hebben voordat u ook maar één beleid schrijft.

Voor oprichters die een dieper inzicht willen, biedt de volledige ISO 27001-gereedheidsbeoordeling op maat gemaakte schattingen op basis van uw bedrijfsomvang, branche en huidige beveiligingsvolwassenheid. Het platform bevat ook een onafhankelijke consultantsdirectory waar u ISO 27001-implementators kunt vinden die gespecialiseerd zijn in startups, waardoor u maanden bespaart door vallen en opstaan te vermijden. Als u serieus bent over certificering, nemen deze tools het giswerk weg uit planning en budgettering.
FAQ
Hoe lang duurt het om een ISMS vanaf nul op te bouwen?
De meeste startups ronden de implementatiefase af in 8–14 weken, gevolgd door een auditvenster van 4–6 weken. De totale doorlooptijd van nul tot certificering bedraagt doorgaans 5,5 tot 10,5 maanden, afhankelijk van scope en beschikbare teamcapaciteit.
Hebben startups een fulltime compliancemanager nodig voor ISO 27001?
Nee. ISO 27001 vereist geen toegewijde compliancemedewerkers. Deeltijds eigenaarschap toegewezen aan bestaande teamleden, met duidelijke verantwoordelijkheid en beschermde tijd, voldoet aan de norm.
Wat is de meest voorkomende reden waarom startups ISO 27001-certificering niet halen?
Een te brede ISMS-scope is de belangrijkste oorzaak van het mislukken of vertragen van certificering. De scope beperken tot het productieplatform en direct gerelateerde systemen geeft startups de beste kans om op schema te certificeren.
Hoeveel beheersmaatregelen moet een startup daadwerkelijk implementeren?
Focussen op 12 kritieke beheersmaatregelen dekt de meeste auditorvereisten voor de initiële certificering. ISO 27001 vereist dat u beheersmaatregelen implementeert die relevant zijn voor uw beoordeelde risico's, niet elke beheersmaatregel in Annex A.
Welke documenten controleert een auditor als eerste bij een fase 1-audit?
Auditors beoordelen doorgaans als eerste de scopeverklaring, het informatiebeveiligingsbeleid, het risicoregister en de Verklaring van Toepasselijkheid. Deze vier documenten stellen vast of uw ISMS coherent is voordat de bewijsreview begint.
Aanbevolen
- Waarom startup-oprichters ISMS moeten begrijpen | ISMS Calculator
- Een ISMS opbouwen voor bescherming van financiële gegevens: gids 2026 | ISMS Calculator
- Waarom banken een formeel ISMS nodig hebben: een compliancegids voor 2026 | ISMS Calculator
- ISMS-implementatieplan voor de financiële sector: gids 2026 | ISMS Calculator