De meest praktische structuur voor een intern auditrapport volgt deze volgorde: managementsamenvatting → reikwijdte en doelstellingen → methodologie → bevindingen (met standaard bevindingsblokken) → aanbevelingen → managementreactie → actieplan → bijlagen. Dit is het format dat wordt gebruikt door Amerikaanse federale instanties, staatsaccountants en grote universiteiten, en het sluit aan bij de IIA-rapportagevereisten.
Samenvatting: Kopieer het sectie-voor-sectie sjabloon in deze gids, vul uw bevindingen in via het blok Conditie / Criteria / Oorzaak / Effect / Aanbeveling, en download een bewerkbare DOCX-versie via de gereedheidsassessment van Ismscalculator om deze aan te passen aan uw organisatie.
Inhoudsopgave
- Wat bevat een volledig intern auditrapport voorbeeld?
- Een volledig, bewerkbaar intern auditrapport voorbeeld dat u kunt kopiëren
- Hoe classificeert u bevindingen en stelt u hersteldeadlines vast?
- Wat maakt het schrijven van auditrapporten daadwerkelijk effectief?
- Hoe verzamelt en bewaakt u managementreacties?
- Wat voegt u toe als bijlagen?
- Éénpagina memo-sjabloon en checklist vóór publicatie
- Belangrijkste conclusies
- Het onderdeel dat de meeste auditors overslaan — en waarom dat hen duur staat
- Ismscalculator versnelt de scoping van ISO 27001-audits
- Nuttige bronnen
Wat bevat een volledig intern auditrapport voorbeeld?
Elke onderstaande sectie is een verplicht onderdeel, geen optionele opvulling. Gebruik dit als uw conceptchecklist.
Verplichte secties en minimale inhoud
- Begeleidend memo / koptekst: — Audittitel, geauditeerde entiteit, beoordelingsperiode, rapportdatum, namen van auditors, distributielijst en classificatie (bijv. Vertrouwelijk).
- Managementreactie: — Verplicht op grond van IIA-normen. Moet instemming of bezwaar, beschrijving van corrigerende maatregel, verantwoordelijke eigenaar en beoogde afsluitdatum bevatten.
Het voorbeeldrapport van de Universiteit van Michigan maakt gebruik van overzichtstabellen om elk geauditeerd gebied te koppelen aan de bijbehorende doelstelling en het resultaat, wat de leesbaarheid voor auditcommissies aanzienlijk verbetert. Neem deze aanpak over wanneer u drie of meer bevindingen heeft.
Standaard bevindingsblok (kopieerbare tabel)
| Veld | Wat u schrijft |
|---|---|
| Criteria | De norm, het beleid of de regelgeving die gevolgd moet worden (bijv. "Conform Beleid 4.2 moeten alle leverancierscontracten jaarlijks worden beoordeeld.") |
| Conditie | Wat u daadwerkelijk heeft geconstateerd (bijv. "15 van de 40 bemonsterde leverancierscontracten waren meer dan 24 maanden niet beoordeeld.") |
| Oorzaak | Waarom de afwijking bestaat (bijv. "Er bestaat geen geautomatiseerde herinnering of eigenaarstoewijzing in het contractbeheersysteem.") |
| Effect / Impact | Het gecreëerde bedrijfsrisico (bijv. "Verlopen contracten stellen de organisatie bloot aan niet-afdwingbare voorwaarden en mogelijke wettelijke sancties.") |
| Aanbeveling | De specifieke corrigerende maatregel, met een meetbaar resultaat en een streefdeadline. |
| Managementreactie | Instemming of bezwaar van het management, geplande maatregel, eigenaar en streefdeadline. |
Het IIA-auditrapportsjabloon bevestigt dat de managementreactie — inclusief corrigerende maatregel, eigenaar en streefdeadline — een verplicht onderdeel is van elk bevindingsblok.
Richtlijnen voor opmaak en volgorde
Leidinggevenden lezen de managementsamenvatting en stoppen daar. Auditors en compliance-medewerkers lezen de bevindingen. Toezichthouders en juridische teams gaan direct naar de bijlagen. Structureer het rapport dienovereenkomstig: zet de meest materiële bevindingen vooraan, verplaats gevoelige personeelszaken naar een beperkt toegankelijke bijlage, en begraaf het algehele oordeel nooit aan het einde van het rapport.
Een volledig, bewerkbaar intern auditrapport voorbeeld dat u kunt kopiëren
Hieronder vindt u een volledig uitgeschreven voorbeeld dat u kunt aanpassen. Pas de velden tussen haakjes aan voor uw organisatie.
INTERN AUDITRAPPORT MEMORANDUM
Aan: [Auditcommissie / Raad van Bestuur] Van: [Chief Audit Executive / Interne Auditafdeling] Datum: [DD maand JJJJ] Betreft: Intern Auditrapport — [Auditnaam], [Auditperiode] Classificatie: Vertrouwelijk Distributie: [Zie Sectie 7]
Managementsamenvatting
De Interne Auditafdeling heeft een beoordeling uitgevoerd van [Proces/Afdeling] over de periode [Startdatum] tot en met [Einddatum]. De auditdoelstelling was het beoordelen van de adequaatheid en effectiviteit van de interne beheersmaatregelen voor [beheersgebied]. Er zijn drie bevindingen vastgesteld met uiteenlopende ernstgraden. Alles overwegende zijn de beheersmaatregelen gedeeltelijk effectief en vereisen gerichte herstelmaatregelen op het gebied van [specifiek gebied]. Het management heeft ingestemd met alle aanbevelingen, met streefdeadlines die zijn gesteld voor de komende maanden.
Achtergrond en reikwijdte
[Organisatienaam] vertrouwt op [Proces] om [beknopte beschrijving van het bedrijfsdoel]. Deze audit was opgenomen in het [Jaar] Jaarlijks Auditplan dat is goedgekeurd door de Auditcommissie. De reikwijdte omvatte [specifieke systemen, locaties, transacties of tijdsperioden]. Buiten reikwijdte: [lijst met uitsluitingen].
Auditdoelstellingen:
- Verifiëren dat [beheersdoelstelling 1]
- Bevestigen dat [beheersdoelstelling 2]
- Beoordelen van de naleving van [Beleid / Regelgeving / Norm]
Methodologie
Bewijs werd verzameld via gestructureerde interviews met [aantal] proceseigenaren, beoordeling van [documenttypen] en transactionele toetsing van een steekproef van [N] items geselecteerd via [aselecte / risicogebaseerde] steekproeftrekking. Het veldwerk werd uitgevoerd van [datum] tot [datum]. De audit werd uitgevoerd in overeenstemming met de International Standards for the Professional Practice of Internal Auditing (IIA-normen).
Bevindingen
Bevinding 1 — Proces voor beoordeling van leverancierscontracten (Hoog)
- Managementreactie: — Akkoord. De Inkoopmanager zal eigenaren toewijzen en meldingen configureren vóór [datum]. De volledige beoordeling van achterstallige contracten wordt voltooid vóór [datum].
Bevinding 2 — Beheersmaatregelen voor toegangsverlening (Gemiddeld)
Bevinding 3 — Documentatie declaraties (Laag)
- Oorzaak: — Het declaratieportaal accepteert inzendingen zonder bijgevoegd ontvangstbewijs voor bedragen onder $ 100 (een onjuist geconfigureerde drempel).
Auditoordeel
Op basis van het veldwerk en de beoordeelde bewijsstukken zijn de interne beheersmaatregelen voor [Proces] gedeeltelijk effectief. De Hoog-bevinding met betrekking tot het beheer van leverancierscontracten vereist snelle herstelmaatregelen. De beheersmaatregelen op [overige getoetste gebieden] functioneren zoals bedoeld.
Distributielijst
Definitief rapport: Auditcommissie, CFO, [Proceseigenaar], Chief Audit Executive. Concept voor managementreactie: [Proceseigenaar], [Afdelingshoofd].
Het EPA-voorbeeldauditrapport beveelt aan het formele rapport binnen twee weken na afronding van het veldwerk te distribueren — een tijdlijn die de moeite waard is om in uw auditplan op te nemen. Voor leidinggevend publiek kunt u het volledige rapport inperken tot de managementsamenvatting plus de bevindingstabel. Het Washington State Auditor's Office biedt sterke voorbeelden van gekwantificeerde bevindingen met managementreacties en tijdlijnen die u kunt gebruiken als aanvullende formuleringsmodellen.
Voor een bewerkbare DOCX-versie van dit sjabloon biedt het IA-rapportsjabloon van het Ministerie van Financiën een gestructureerde alternatieve indeling met kopvelden en bijlagenformat die het bekijken naast dit voorbeeld waard is.
Hoe classificeert u bevindingen en stelt u hersteldeadlines vast?
Ernstbeoordelingen geven het management een duidelijk signaal over waar ze als eerste op moeten focussen. Gebruik consequent een drie- of vierniveauschaal voor alle audits zodat de Auditcommissie trends in de tijd kan volgen.
Matrix voor ernstbeoordeling
| Ernst | Criteria | Aanbevolen hersteltermijn |
|---|---|---|
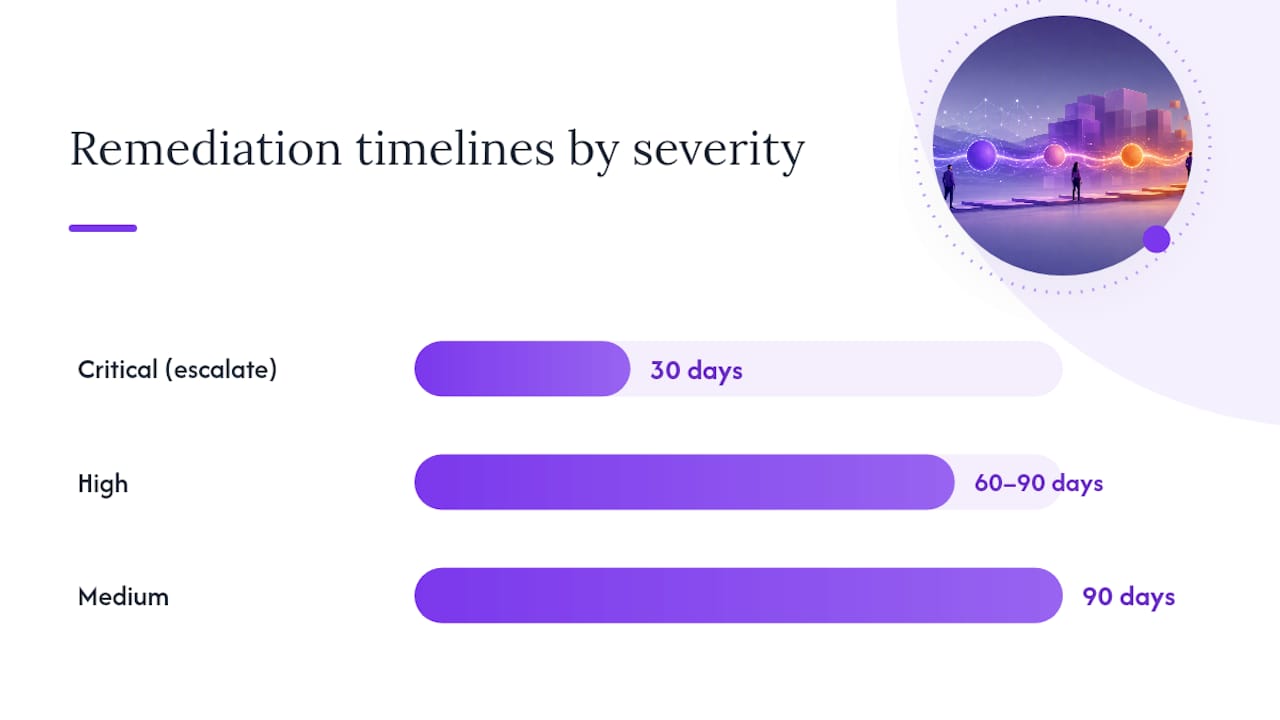
| Kritiek | Onmiddellijk financieel verlies, overtreding van regelgeving of materieel falen van beheersmaatregelen zonder compenserende maatregel | 30 dagen of directe escalatie |
| Hoog | Significante leemte in beheersmaatregelen; waarschijnlijk te resulteren in materiële fout, fraude-exposure of nalevingsschending indien niet aangepakt | 60–90 dagen |
| Gemiddeld | Zwakte in beheersmaatregel met matig risico; compenserende maatregelen bestaan maar zijn onvoldoende | 90 dagen |
| Laag | Kleine beleidsafwijking; geringe financiële of operationele impact; compenserende maatregelen zijn effectief | Opnemen in volgende auditcyclus |
Rapporten van het Washington State Auditor's Office koppelen gekwantificeerde bevindingen consequent aan specifieke tijdlijnen voor corrigerende maatregelen — dat is het model om te volgen bij het presenteren van bevindingen aan een bestuur of toezichthouder.
Pro tip: Vertaal technische impact naar bedrijfsimpact voordat u presenteert aan niet-technische leidinggevenden. In plaats van "de workflow voor toegangsverlening mist een goedkeuringsstap," schrijft u: "acht medewerkers kregen systeemtoegang zonder goedkeuring van hun manager, waardoor een risico op onbevoegde gegevensinzage ontstaat." De tweede versie leidt tot actie; de eerste leidt tot een lege blik."
Wat maakt het schrijven van auditrapporten daadwerkelijk effectief?
De meest effectieve structurele keuze is elke bevinding te beginnen met de conclusie, niet met de achtergrond. Leidinggevenden lezen niet lineair. Formuleer het probleem en de bedrijfsimpact in de eerste zin, en lever daarna het bewijs.
Hoe verzamelt en bewaakt u managementreacties?
Een managementreactie is niet optioneel. Conform de IIA-normen moet elke bevinding de instemming of het bezwaar van het management bevatten, de geplande corrigerende maatregel, de verantwoordelijke eigenaar en de streefdeadline.
Aanbevolen tijdlijn en proces
- Verstuur het conceptrapport — naar het management binnen twee weken na afronding van het veldwerk (in lijn met de EPA-voorbeeldrapportrichtlijnen).
- Rapporteer openstaande punten — aan de Auditcommissie per kwartaal, met vermelding van de leeftijd van de bevinding, de eigenaar en de huidige status.
Actieplansjabloon (kopieer naar uw rapport)
| Bevindingsnr. | Corrigerende maatregel | Eigenaar | Streefdeadline | Status |
|---|---|---|---|---|
| Bevinding 1 | Contracteigenaren toewijzen en verlengingsmeldingen configureren | Inkoopmanager | [Datum] | Open |
| Bevinding 2 | Goedkeuringsworkflow voor onboarding herconfigureren | IT-beveiligingsmanager | [Datum] | Open |
| Bevinding 3 | Drempel declaratieportaal corrigeren naar $ 25 | Controller | [Datum] | Open |
Pro tip: Wanneer het management het niet eens is met een bevinding, documenteer hun standpunt woordelijk en noteer het oordeel van de auditor in een apart veld. Verwijder een bevinding nooit omdat het management bezwaar maakt. Escaleer onopgeloste meningsverschillen naar de Auditcommissie met een beknopte samenvatting van beide standpunten.
Afsluiting vereist bewijs, niet slechts een statusupdate. Voordat u een bevinding als afgesloten markeert, verkrijgt en bewaart u documentatie waaruit blijkt dat de corrigerende maatregel is geïmplementeerd (een schermafdruk, een herzien beleid, een systeemconfiguratielogboek). De lijst met veelvoorkomende auditbevindingen van UNCW Internal Audit is een nuttige referentie voor het bepalen van vervolgtoetsstappen voor veelvoorkomende beheerscategorieën.
Wat voegt u toe als bijlagen?
Bijlagen bevatten het bewijs dat bevindingen onderbouwt zonder het hoofdrapport te belasten. Alles wat een beoordelaar nodig heeft om een bevinding te verifiëren, plaatst u hier; alles wat een lezer nodig heeft om de bevinding te begrijpen, blijft in de hoofdtekst.
Veelvoorkomende inhoud van bijlagen:
- Bijlage F: — Eerdere auditbevindingen en herstelstatus (voor herhaalde bevindingen)
Voorzie elke bijlage van een letter en een beschrijvende titel. Verwijs in de hoofdtekst naar bijlagen via de letter ("zie Bijlage B"). Het IA-rapportsjabloon van het Ministerie van Financiën toont een overzichtelijke bijlagenindeling met kruisverwijzende kopvelden.
Bewaar werkdossiers (het volledige bewijsdossier achter de bijlagen) conform het bewaarbeleid van uw organisatie, doorgaans drie tot zeven jaar. Beperk de toegang tot werkdossiers met gevoelige persoonsgegevens, PII of beveiligingsconfiguraties tot bevoegd auditpersoneel. Voor IT-gerelateerde audits behandelt de gids typen bewijs voor ISO 27001-audits bewijscategorieën en verwerkingspraktijken die het vermelden in uw methodologiesectie waard zijn.
Éénpagina memo-sjabloon en checklist vóór publicatie
Voor updates aan leidinggevenden of de Auditcommissie is een kort memo plus de bevindingstabel vaak effectiever dan het volledige rapport. Het voorbeeldsjabloon voor intern auditrapport toont zowel een volledig rapport als een kort memorandumformat dat geschikt is voor snelle beoordeling door leidinggevenden.
Éénpagina memo-sjabloon (plak in e-mail of Word):
MEMORANDUM Aan: [Auditcommissie / Opdrachtgever] Van: [Chief Audit Executive] Datum: [Datum] Betreft: [Auditnaam] — Samenvatting van bevindingen
Het veldwerk voor de audit [Auditnaam] is afgerond. Er zijn [N] bevindingen vastgesteld: [X] Hoog, [Y] Gemiddeld, [Z] Laag. Het meest significante aandachtspunt is [beschrijving van de belangrijkste bevinding in één zin en de bedrijfsimpact]. Het management heeft ingestemd met alle aanbevelingen. Volledige herstelmaatregelen worden verwacht vóór [datum]. Het volledige rapport is bijgevoegd.
Checklist vóór publicatie
Bevestig het volgende voordat u een auditrapport uitgeeft:
- Elke bevinding verwijst naar specifiek bewijs (bijlageletter of documentnaam)
- Elke aanbeveling heeft een genoemde eigenaar en een realistische streefdeadline
- Managementreacties zijn opgenomen voor alle bevindingen
- De managementsamenvatting stemt overeen met de bevindingssectie (geen tegenstrijdigheden)
- Ernstbeoordelingen zijn consistent met de goedgekeurde beoordelingsschaal van de organisatie
- De distributielijst is actueel en goedgekeurd
- Het rapport is gecontroleerd op spelling en beoordeeld door een tweede auditor
- Gevoelige gegevens (BSN's, wachtwoorden, PII) zijn geredigeerd uit bijlagen
Voor een pre-audit scopingchecklist die direct invoer levert voor de reikwijdte- en methodologiesecties, behandelt de gids voor pre-auditassessment ISO 27001-beheersgebieden in detail.
Belangrijkste conclusies
Een goed gestructureerd intern auditrapport hanteert de volgorde managementsamenvatting → bevindingen → managementreactie, waarbij elke bevinding wordt gedocumenteerd in het standaard vijfveldenblok Conditie / Criteria / Oorzaak / Effect / Aanbeveling.
| Punt | Details |
|---|---|
| Gebruik het standaard bevindingsblok | Elke bevinding heeft Conditie, Criteria, Oorzaak, Effect en Aanbeveling nodig om bruikbaar en verdedigbaar te zijn. |
| Classificeer bevindingen op ernst | Een drieniveauschaal (Kritiek / Hoog / Gemiddeld / Laag) correspondeert direct met hersteltermijnen van 30, 60–90 en 90 dagen. |
| Managementreactie is verplicht | Conform de IIA-normen moet elke bevinding instemming of bezwaar, corrigerende maatregel, eigenaar en streefdeadline bevatten. |
| Distribueer het concept binnen twee weken | Stuur het concept naar het management binnen twee weken na het veldwerk; geef 10 werkdagen voor reacties voordat u finaliseert. |
| Ismscalculator voor ISO 27001-scoping | Gebruik de gereedheidsassessment van Ismscalculator voor een domein-voor-domein volwassenheidsoverzicht van IT-beheersgebieden en een schatting van de herstelmoeite voordat u de methodologiesectie opstelt. |
Het onderdeel dat de meeste auditors overslaan — en waarom dat hen duur staat
De meeste interne auditrapporten falen niet omdat de bevindingen onjuist zijn, maar omdat het rapport is geschreven voor de auditor en niet voor de lezer. De bevindingssectie leest als een nalevingschecklist. De managementsamenvatting begraaft de kern van de boodschap. Het management ontvangt een document van 40 pagina's terwijl ze een éénpagina memo nodig hadden.
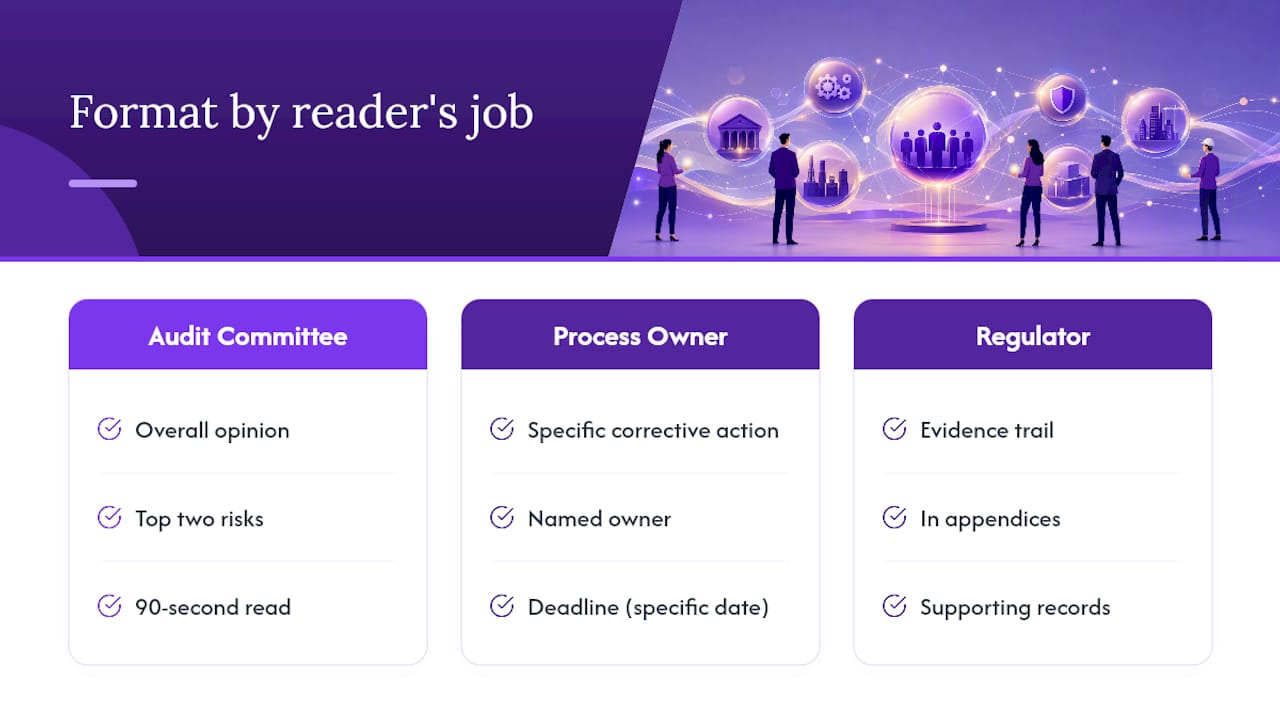
Het sjabloon in deze gids is gebaseerd op één principe: de functie van de lezer bepaalt het format. Een lid van de Auditcommissie heeft het algehele oordeel en de twee grootste risico's nodig binnen 90 seconden. Een proceseigenaar heeft de specifieke corrigerende maatregel en de deadline nodig. Een toezichthouder heeft het bewijsspoor in de bijlagen nodig. Eén document schrijven dat alle drie de doelgroepen bedient, betekent het in lagen structureren — niet als één doorlopend verhaal.
Iets anders dat auditors consequent onderwaarderen, is de managementreactie. Een bevinding zonder managementreactie is een observatie. Een bevinding met een specifieke eigenaar, een concrete corrigerende maatregel en een deadline is een toezegging. Dat onderscheid bepaalt of het rapport verandering bewerkstelligt of in een gedeelde schijf belandt.
Een praktische noot: de voorbeeldformuleringen in deze gids zijn bewust generiek gehouden. De meest gemaakte fout bij het aanpassen van een sjabloon is het laten staan van de generieke tekst. Elke conditioneringszin moet een specifiek getal, een specifiek systeem of een specifieke datum bevatten. "Meerdere contracten waren niet beoordeeld" is geen bevinding. "15 van de 40 bemonsterde contracten waren meer dan 24 maanden niet beoordeeld" is dat wel.
Ismscalculator versnelt de scoping van ISO 27001-audits
Wanneer uw audit IT-beheersmaatregelen of ISO 27001-naleving omvat, is het moeilijkste onderdeel vaak de scoping: welke van de 93 Annex A-beheersmaatregelen zijn van toepassing, en hoeveel herstelmoeite is realistisch? De ISO 27001-gereedheidsassessment van Ismscalculator geeft u binnen enkele minuten een domein-voor-domein volwassenheidsoverzicht over alle vier de beheeringsthema's van ISO/IEC 27001:2022, met referentievergelijkingen die u direct kunt citeren in uw methodologiesectie.

De assessment exporteert naar PDF, zodat de uitvoer direct in uw rapport kan worden opgenomen als ondersteunend bewijs voor de auditreikwijdte en risicoprioriteiten. Voor een snellere pre-audit invoer geeft de 2-minuten gereedheidscheck u een snelle basislijn voor beheersmaatregeldekking voordat het veldwerk begint. Voer deze uit voordat u de reikwijdte definitief vaststelt, en u zult tijdens het veldwerk minder tijd kwijt zijn aan het ontdekken van lacunes die u had kunnen voorzien.
Nuttige bronnen
De volgende gezaghebbende referenties onderbouwen de richtlijnen in dit artikel en zijn het waard om te bookmarken voor voortdurend gebruik:
- Auditrapportsjabloon — The IIA executive tool
- Voorbeeldrapport intern audit — Universiteit van Michigan (voorbeeldrapport)
- Veelvoorkomende aanbevelingen voor veelvoorkomende auditbevindingen — Universiteit van Minnesota Office of Internal Audit
- Voorbeeldauditrapport (EPA) — Bijlage A: Voorbeeldauditrapport (definitief 7/96)
- Staatsaccountantsrapport met gedetailleerde bevindingen en aanbevelingen — Washington State Auditor's Office
- Veelvoorkomende auditbevindingen — UNCW Internal Audit
- Voorbeeldrapport intern audit (sjabloon PDF)
- Sjabloon voor IA-rapport — Ministerie van Financiën (sjabloon PDF)