Annex A.8.32 vereist een formeel, gedocumenteerd proces voor elke wijziging aan informatieverwerkende faciliteiten of systemen, inclusief risicobeoordeling, gedefinieerde autorisatie, testen vóór implementatie, een rollbackplan en een schriftelijke registratie van de wijziging. De actie die u nu moet ondernemen: open uw Verklaring van Toepasselijkheid, bevestig dat A.8.32 als van toepassing is gemarkeerd en controleer of uw wijzigingsbeleid dit proces daadwerkelijk beschrijft of er slechts naar verwijst.
TL;DR:
- Een gedocumenteerd wijzigingsproces moet risicobeoordeling, goedkeuring, testen, rollback en registratie omvatten voor elke systeemupdate die informatieverwerkende faciliteiten raakt.
- Wijzigingsbeleid vereist een expliciete scope, doelstellingen, rollen, categorieën en escalatiepaden, met procedures die de stadia van aanvraag, impactbeoordeling, goedkeuring, testen en review beschrijven.
- Functiescheiding vereist onafhankelijke goedkeuring en verificatie, met bewijs gekoppeld aan specifieke tijdstempels, waardoor verantwoording wordt gewaarborgd via gedetailleerde wijzigingstickets.
- Noodwijzigingen zijn toegestaan met versnelde goedkeuring en een review na implementatie, maar moeten een getest rollbackplan en gedocumenteerde autorisatie binnen 48 uur bevatten.
- Reguliere meetwaarden zoals volledigheid van documentatie, rollbackfrequentie en doorlooptijden van wijzigingen moeten worden gevolgd om te waarborgen dat het proces effectief en proportioneel blijft.
Inhoudsopgave
- Wat Annex A.8.32 dekt en waarom auditors dit belangrijk vinden
- Kernelementen die elk conform wijzigingsbeleid moet bevatten
- Een wijziging uitvoeren van aanvraag tot review na implementatie
- Wie keurt wat goed: rollen, de CAB en functiescheiding
- Noodwijzigingen afhandelen zonder controle te verliezen
- Een auditdossier samenstellen dat auditors daadwerkelijk accepteren
- Meten of uw wijzigingsproces daadwerkelijk werkt
- Operationele tools die A.8.32-compliance versnellen
- Waar wijzigingsbeheerinspanningen doorgaans mislopen
- Bronnen
Wat Annex A.8.32 dekt en waarom auditors dit belangrijk vinden
Annex A.8.32 is van toepassing op wijzigingen die informatieverwerkende faciliteiten en systemen raken: softwarereleases, infrastructuurupdates, netwerkherconfiguraties, nieuwe integraties, wijzigingen in cloudomgevingen en zelfs significante proceswijzigingen die van invloed zijn op de manier waarop informatie wordt verwerkt. De maatregel is niet uitsluitend van toepassing op code-implementaties. Auditors hanteren een brede uitleg, en dat zou u ook moeten doen.
De maatregel maakt deel uit van een bredere structuur. ISO/IEC 27001 koppelt A.8.32 terug aan Clausule 6 planning, die vereist dat u risico's beoordeelt vóórdat u handelt, niet nadat er iets misgaat. Het sluit ook direct aan op A.8.31, de maatregel die scheiding van ontwikkel-, test- en productieomgevingen regelt. U kunt niet voldoen aan de testvereiste van A.8.32 zonder een geïsoleerde omgeving om in te testen, en dat is precies waarom auditors beide maatregelen vaak in hetzelfde gesprek controleren.
De beveiligingslogica is eenvoudig; het toepassen van netwerkwijzigingsbeheer-discipline helpt ongeautoriseerde wijzigingen te voorkomen die vertrouwelijkheid, integriteit of beschikbaarheid kunnen aantasten. Een niet-beoordeelde wijziging aan een firewallregel, een databaseschema of een toegangscontrolelijst kan stilletjes vertrouwelijkheid, integriteit of beschikbaarheid ondermijnen — de drie eigenschappen die uw gehele ISMS beoogt te beschermen. Één ongeautoriseerde wijziging, zonder testen geïmplementeerd, heeft bij organisaties geleid tot storingen en datalekken die op alle andere vlakken sterke technische maatregelen hadden. Wijzigingsbeheer is de gordel voor elke andere maatregel die u heeft gebouwd.
Wat auditors minimaal verwachten te zien:
- Een gedocumenteerde beleidsverklaring die wijzigingsbeheer als maatregel benoemt en de scope definieert
- Een procedure die de feitelijke workflow beschrijft, niet alleen principes
- Bewijs dat wijzigingen vóór goedkeuring op risico zijn beoordeeld
- Bewijs dat iemand anders dan de uitvoerder de wijziging heeft goedgekeurd
- Registraties waaruit blijkt dat testen heeft plaatsgevonden buiten de productieomgeving
Auditors verwachten geen perfectie. Ze verwachten consistentie tussen wat uw documenten vermelden en wat uw tickets laten zien dat er is gebeurd.
Kernelementen die elk conform wijzigingsbeleid moet bevatten
Een beleid dat alleen stelt "wijzigingen moeten worden goedgekeurd" overleeft een certificeringsaudit niet. Auditors willen de mechanismen zien, en de NQA-implementatiegids stelt expliciet dat impactbeoordeling, gedocumenteerde goedkeuringen, testen buiten productie, rollbackplannen en een review na de wijziging allemaal schriftelijk moeten zijn vastgelegd.
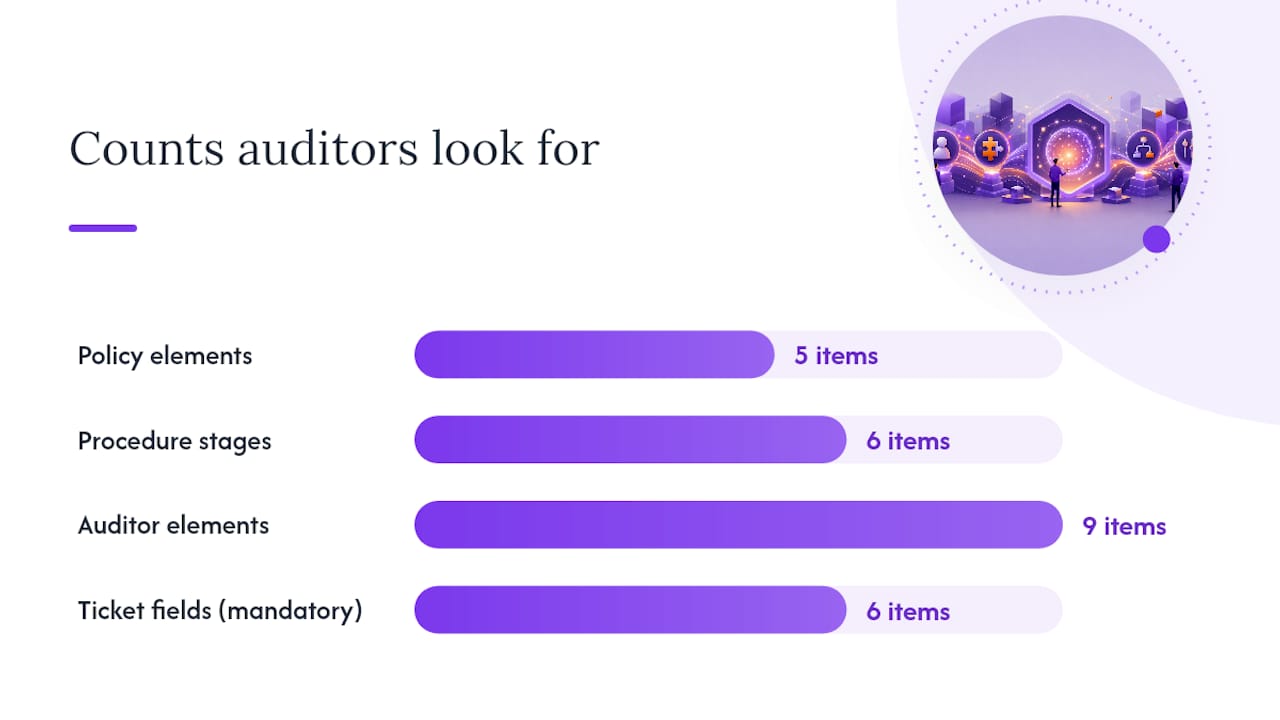
Begin met het beleid zelf. Dat heeft vijf elementen nodig:
- Scopeverklaring die exact definieert welke systemen, omgevingen en wijzigingstypes onder het beleid vallen.
- Doelstellingen die uitleggen waarom de maatregel bestaat (risicoreductie, bescherming van beschikbaarheid, auditconformiteit).
- Rollen en verantwoordelijkheden, met vermelding van wie aanvraagt, beoordeelt, goedkeurt, uitvoert en verifieert.
- Wijzigingscategorieën, doorgaans standaard, normaal en nood, elk met proportionele reviewvereisten.
- Escalatiepad voor geschillen of risicovolle wijzigingen die een bredere goedkeuring vereisen.
De procedure is waar het daadwerkelijke auditbewijs wordt gegenereerd. Een werkbare procedure doorloopt zes stadia: aanvraag, impactbeoordeling, goedkeuring, testen, implementatie en review na de wijziging. Konfirmity's uitwerking van de maatregel noemt negen elementen die auditors over deze stadia zoeken, waaronder een gedocumenteerd noodpad en een vereiste om gerelateerde documentatie bij te werken zodra de wijziging is doorgevoerd.
Functiescheiding verdient een eigen regel in de procedure, niet slechts een vermelding. De persoon die een wijziging aanvraagt, mag niet dezelfde zijn die hem goedkeurt, en in hogere-risicosituaties mag de uitvoerder ook niet de verificateur zijn. Kleine teams kunnen hieraan voldoen via peer review in plaats van een formeel overlegorgaan, maar de scheiding moet zichtbaar zijn in de registratie, niet slechts worden verondersteld.
Elke wijziging moet een specifiek bewijsspoor achterlaten:
- De oorspronkelijke aanvraag met zakelijke rechtvaardiging
- Een ingevulde risico- en impactbeoordeling
- Een benoemde goedkeurder en een tijdstempel
- Testresultaten of een verwijzing naar testbewijs
- Een rollbackplan, ook voor wijzigingen die er nooit gebruik van hoefden te maken
- Een afsluitingsnotitie die bevestigt dat de wijziging overeenkwam met het plan
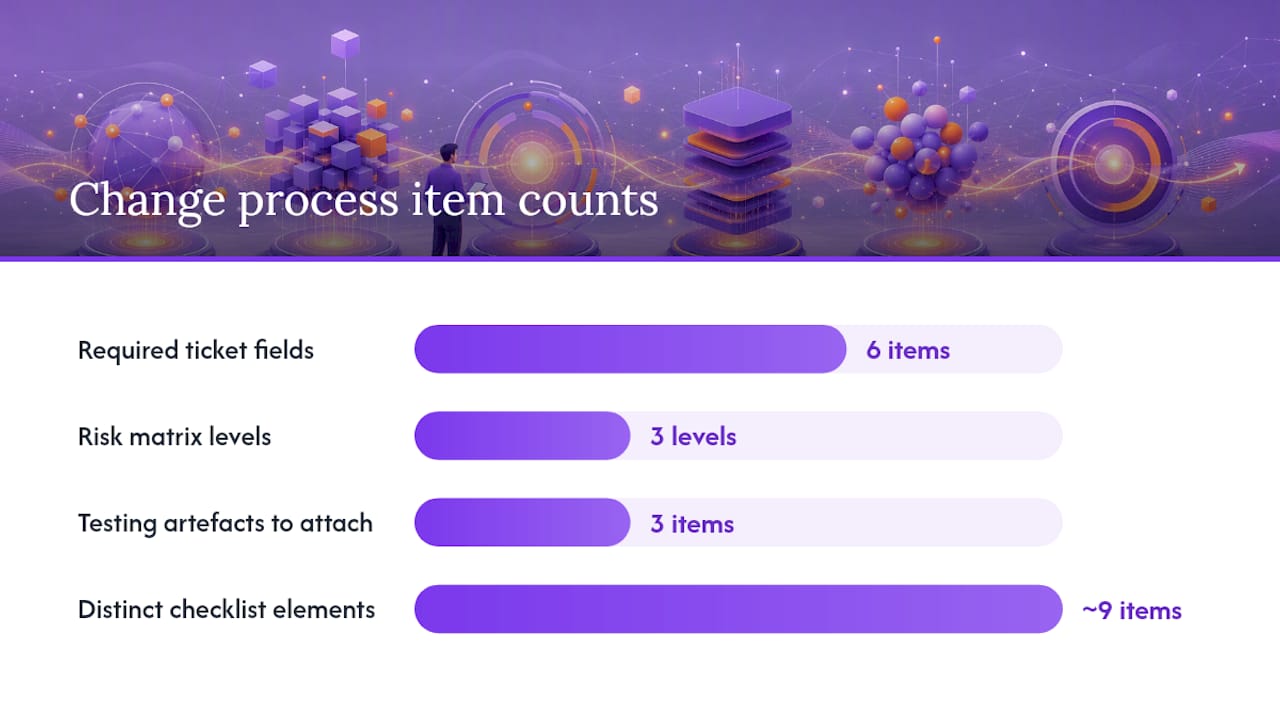
Pro Tip: Bouw uw wijzigingsticketsjabloon zo dat deze zes velden verplicht zijn, niet optioneel. Auditors samplen tickets at random, en een ticket dat ook maar één veld mist, oogt als een lacune in het hele proces, niet als een incident op zichzelf.
De richtlijn van ComplianceDocs over het schrijven van wijzigingsbeleid maakt een punt dat het herhalen waard is: proportionaliteit is het ontwerpprincipe, geen bijzaak. Standaard, laagrisico-wijzigingen (een routinepatching, een configuratieaanpassing die u al vijftig keer heeft doorgevoerd) kunnen via vooraf goedgekeurde sjablonen worden verwerkt. Hoogrisico-wijzigingen vereisen een volledige review door de change advisory board en een expliciet rollbackplan voordat iemand productie aanraakt.
Een wijziging uitvoeren van aanvraag tot review na implementatie
Het verschil tussen een beleid hebben en een werkend proces hebben, wordt doorgaans zichtbaar in de details van het ticket zelf. Een aanvraagformulier heeft specifieke velden nodig, geen vrij tekstveld: wijzigingstitel, aanvragend systeem of asset, zakelijke rechtvaardiging, voorgestelde datum, categorie (standaard, normaal of nood) en de naam van de aanvrager. Vage aanvragen leiden tot vage risicobeoordelingen, en vage risicobeoordelingen zijn het eerste wat een auditor markeert.
Risico- en impactbeoordeling heeft geen gecompliceerd model nodig. Een eenvoudige 3x3-matrix die waarschijnlijkheid afzet tegen impact op een schaal van laag, gemiddeld en hoog, volstaat doorgaans om auditors tevreden te stellen en tegelijkertijd snel genoeg te zijn zodat mensen het daadwerkelijk gebruiken. De uitkomst telt meer dan de methode: benoemt de beoordeling wat er kan kapotgaan, wie het zou merken en hoe lang herstel zou duren? Een wijziging die klantauthenticatie raakt, krijgt een andere reviewdiepte dan een wijziging aan een intern rapportagedashboard, en uw matrix zou dat verschil automatisch moeten weerspiegelen.
Testen is de stap waar veel organisaties stilletjes de kantjes van aflopen, en het is de stap die auditors het hardst uitvragen. Copla's uitwerking van de maatregel stelt testen buiten productie als niet-onderhandelbaar voor alles behalve een echte noodsituatie, omdat het de enige manier is om een brekende wijziging te onderscheppen voordat deze echte gebruikers en echte data bereikt. In de praktijk betekent dat:
- Testcaseresultaten, schermopnamen of logbestanden koppelen aan het wijzigingsticket
- Vastleggen in welke omgeving de test is uitgevoerd en bevestigen dat dit geen productie was
- Eventuele mislukte tests en de oplossing ervan noteren vóór goedkeuring
Ongeveer negen afzonderlijke elementen komen voor in praktijkgerichte beschrijvingen van een conforme wijzigingsprocedure, van impactbeoordeling tot documentatie-updates en continuïteitsreview, en testen staat elke keer dat het wordt aangehaald centraal in die lijst.
Implementatieplanning vereist een gepland onderhoudsvenster, een benoemde uitvoerder en expliciete rollbackcriteria die schriftelijk zijn vastgelegd vóórdat de wijziging begint, niet geïmproviseerd nadat er iets misgaat. Rollbackcriteria moeten in begrijpelijke taal één vraag beantwoorden: welk specifiek signaal vertelt ons dat we deze wijziging onmiddellijk moeten terugdraaien?
De review na implementatie sluit de cirkel. Binnen een gedefinieerd venster (24 tot 72 uur werkt voor de meeste organisaties) controleert iemand die niet de uitvoerder was of de wijziging heeft gedaan wat ze moest doen, geen onverwachte neveneffecten heeft veroorzaakt en de documentatie actueel heeft gelaten. Afsluiting vindt pas plaats nadat die review is afgetekend.
Wie keurt wat goed: rollen, de CAB en functiescheiding
Vijf rollen dekken vrijwel elke wijzigingsbeheeropzet, ongeacht de bedrijfsomvang:
- Aanvrager: identificeert de behoefte en dient de aanvraag in
- Eigenaar: de persoon of het team dat verantwoordelijk is voor het betrokken systeem
- Goedkeurder: beoordeelt het risico en autoriseert de wijziging, en mag niet de uitvoerder zijn
- Uitvoerder: voert de wijziging uit volgens het goedgekeurde plan
- Verificateur: bevestigt dat de wijziging heeft gewerkt en de documentatie actueel is
Een volledige change advisory board is zinvol zodra u genoeg gelijktijdige wijzigingen uitvoert dat informele coördinatie tekortschiet, of zodra uw risicocategorieën wijzigingen met organisatiebrede impact beginnen te omvatten. Onder die drempel is een board overhead die u niet nodig heeft.
Voor hoogrisico- of normale wijzigingen, routeer goedkeuring via de eigenaar van het betrokken systeem plus één onafhankelijke beoordelaar. Voor standaard laagrisico-wijzigingen is een vooraf goedgekeurd sjabloon met één handtekening proportioneel en verdedigbaar; het ComplianceDocs-kader behandelt deze gelaagde aanpak als de juiste manier om te voorkomen dat maatregelen de leveringssnelheid verstikken.
Kleine teams zonder formeel overlegorgaan kunnen nog steeds voldoen aan de intentie van functiescheiding. Peer review vóór samenvoeging, goedkeuringsworkflows voor pull requests in uw versiebeheersysteem, of een eenvoudige tweede handtekening van een collega tonen allemaal aan dat iemand onafhankelijk de wijziging heeft beoordeeld. Wat telt voor een auditor is bewijs van scheiding, niet de omvang van het comité.
Welk mechanisme u ook kiest, voorzien elke goedkeuring van een tijdstempel en sla deze op op een onveranderlijke locatie. Een mondeling "ga je gang" in een gangesprek is geen bewijs. Een gelogde goedkeuring in uw ticketingsysteem, gekoppeld aan een specifieke persoon en een specifiek tijdstip, is dat wel.
Noodwijzigingen afhandelen zonder controle te verliezen
Noodwijzigingen bestaan omdat productie op ongelegen momenten uitvalt en wachten op een volledige goedkeuringscyclus soms meer schade veroorzaakt dan de oplossing zelf. ISO 27001 verbiedt versnelde wijzigingen niet; het vereist dat ze nog steeds een verantwoordelijk spoor achterlaten.
- Definieer in het beleid exact wat als noodgeval kwalificeert (actieve storing, actief beveiligingsincident of dreigend dataverlies zijn gangbare drempelwaarden).
- Sta implementatie toe met verkorte goedkeuring — vaak mondelinge akkoordverklaring van één bevoegde persoon — maar vereis formele documentatie binnen een vast venster daarna (24 tot 48 uur is gebruikelijk).
- Laat elke noodwijziging door dezelfde review na implementatie gaan als een standaardwijziging, zonder uitzonderingen.
Rollbackplanning is wat een gecontroleerde noodwijziging onderscheidt van gokken. Weet, vóór u iets urgents implementeert, waarnaar u terugkeert: een systeemsnap, een databaseback-up of een opgeslagen vorige configuratiebestand. Als u de vraag "hoe maken we dit in vijf minuten ongedaan" niet kunt beantwoorden vóórdat u begint, bent u nog niet klaar om te beginnen.
Pro Tip: Test uw rollbackprocedure tijdens een gepland onderhoudsvenster minstens één keer per jaar, niet alleen wanneer u het nodig heeft. Een rollbackplan dat niemand ooit heeft uitgevoerd, is een rollbackplan dat u feitelijk niet heeft.
Plan een retrospectief voor elke noodwijziging binnen korte tijd na oplossing. Het retrospectief moet één vraag stellen die het ticket zelf niet kan beantwoorden: had dit voorkomen kunnen worden, of kan het de volgende keer als standaard worden geclassificeerd?
Een auditdossier samenstellen dat auditors daadwerkelijk accepteren
Wanneer een auditor uw wijzigingsregistraties samplet, controleert hij of zij een consistente lijn van aanvraag tot afsluiting. De artefacten waarnaar gevraagd zal worden, in ongeveer de volgorde waarin dat zal gebeuren:
- Het wijzigingsticket zelf, met rechtvaardiging en categorie
- De gedocumenteerde risico- en impactbeoordeling
- De benoemde goedkeurder en het tijdstempel
- Testbewijs, of het nu logbestanden, schermopnamen of een ondertekend testrapport betreft
- Het rollbackplan, aanwezig ook voor wijzigingen die er nooit gebruik van hoefden te maken
- De review na implementatie en de afsluitingshandtekening
Een detail dat een acceptabele audit onderscheidt van een soepele: koppel elke significante wijziging terug aan de specifieke vermeldingen in de Verklaring van Toepasselijkheid die erdoor worden geraakt. Konfirmity's richtlijn hierover wijst erop dat het koppelen van wijzigingen aan VvT-vermeldingen een auditor in staat stelt precies te zien welke Annex A-maatregelen een wijziging heeft geraakt en waarom uw organisatie ze in eerste instantie als van toepassing heeft beoordeeld. Die ene gewoonte verandert een wijzigingsticket van een geïsoleerde registratie in bewijs dat uw ISMS daadwerkelijk als systeem functioneert.
Bewaar wijzigingsregistraties minimaal voor de duur van uw certificeringscyclus, doorgaans drie jaar, en langer als een regelgevingskader waaraan u ook onderworpen bent dat vereist. Pak bewijs per wijzigingscategorie in, niet chronologisch. Een auditor die wil zien hoe u noodwijzigingen afhandelt, zou niet door zes maanden routinepatching hoeven te graven om drie voorbeelden te vinden.
Het is de moeite waard om te bekijken welk auditbewijs auditors verwachten in bredere zin, vóór uw eerste surveillanceaudit, aangezien wijzigingsregistraties slechts één bewijscategorie zijn naast meerdere andere die op dezelfde manier georganiseerd moeten zijn.
Meten of uw wijzigingsproces daadwerkelijk werkt
Een wijzigingsbeheersmaatregel die papierwerk genereert maar geen inzicht, doet zijn werk niet. Volg een beperkte set meetwaarden en beoordeel deze op een vast schema, bij voorkeur samen met uw reguliere directiebeoordeling.
| Meetwaarde | Wat het u vertelt | Aanbevolen beoordelingsfrequentie |
|---|---|---|
| Percentage wijzigingen met volledige documentatie | Of uw proces daadwerkelijk wordt nageleefd | Maandelijks |
| Percentage mislukte of teruggedraaide wijzigingen | Of risicobeoordeling echte problemen onderschept vóór implementatie | Maandelijks |
| Gemiddelde doorlooptijd van aanvraag tot goedkeuring | Of proportionele review werkt of de levering verstopt | Kwartaal |
| Noodwijzigingen als aandeel van alle wijzigingen | Of uw standaardproces meer wijzigingstypes moet absorberen | Kwartaal |
| Reviews na implementatie tijdig afgerond | Of de afsluitingsdiscipline standhoudt | Maandelijks |
Stel drempelwaarden in die actie triggeren, niet alleen observatie. Als mislukte wijzigingen stijgen boven een niveau dat u als acceptabel heeft gedefinieerd, is dat een signaal dat uw risicobeoordelingsstap herijking nodig heeft, geen voetnoot voor de volgende audit. Als noodwijzigingen als aandeel van het totaal blijven groeien, is uw "standaard"-categorie waarschijnlijk te smal en moet die worden uitgebreid.
Gebruik deze cijfers om uw classificatieregels in de loop van de tijd aan te passen. Een wijzigingstype dat veertig keer op rij vlekkeloos is uitgevoerd, is een kandidaat voor herclassificatie van normaal naar standaard, waarmee reviewcapaciteit vrijkomt voor wijzigingen die werkelijk toezicht vereisen.
Operationele tools die A.8.32-compliance versnellen
Dit proces vanaf een blanco pagina opbouwen kost echte uren die u waarschijnlijk niet heeft gebudgetteerd. De gereedheidsanalyse van ISMS Calculator schat de inspanning die een wijzigingsbeheersmaatregel daadwerkelijk vereist op basis van uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid, waardoor "we zouden dit waarschijnlijk moeten formaliseren" verandert in een afgebakend project met een tijdlijn.
Een volwassenheidsanalyse die alle vier de beheersthema's van ISO/IEC 27001:2022 dekt, kan precies laten zien waar wijzigingsbeheer staat ten opzichte van andere lacunes in plaats van te raden. Aanpasbare Gantt-tijdlijnen stellen u vervolgens in staat het opstellen van beleid, de uitrol van sjablonen en de vorming van een CAB te plannen ten opzichte van een certificeringsdeadline, in plaats van alles tegelijk aan te pakken. Opgeslagen en vergelijkbare ramingen bieden iets concreets dat u aan een auditor of budgetcommissie kunt overhandigen als bewijs van proportioneel plannen in plaats van improviseren.
Als u nog bevestigt of wijzigingsbeheer überhaupt binnen de scope valt, is de gratis gereedheidscheck van 2 minuten de snelste manier om erachter te komen.
Waar wijzigingsbeheerinspanningen doorgaans mislopen
De meest voorkomende tekortkoming is niet een ontbrekend beleid, maar een beleid dat niemand volgt omdat het voor een audit is geschreven in plaats van voor het team dat het gebruikt. Te veel documentatie doodt adoptie sneller dan te weinig documentatie ooit doet.
Rollbackplannen worden het vaakst overgeslagen, niet omdat teams ze niet waarderen, maar omdat niemand de eigenaarschap ervan heeft toebedeeld gekregen. Los dat op met een risicogebaseerd sjabloon dat rollback tot een verplicht veld maakt, geen bijzaak, en duw goedkeuringsrouting naar uw ticketingtool zodat tijdstempels automatisch worden vastgelegd in plaats van op geheugen te vertrouwen. Plan reviews na implementatie in op de agenda op het moment dat een wijziging wordt goedgekeurd, niet nadat er iets misgaat.
— Martin
Klaar om de werkelijke kosten en tijdlijn voor het inbouwen van deze maatregel in uw ISMS te bepalen? De gereedheidsanalyse van ISMS Calculator geeft u een op maat gemaakte raming op basis van de omvang, sector en huidige volwassenheid van uw organisatie, ondersteund door modelreferentievergelijkingen zodat u weet of uw plan proportioneel is voordat u het aan de directie presenteert. Vergelijk opgeslagen ramingen naast elkaar, exporteer een pdf voor uw stuurgroep en ga in één sessie van "we hebben een wijzigingsbeleid nodig" naar een gepland project met een Gantt-tijdlijn.
Bronnen
- ISO/IEC 27001 Informatiebeveiliging, cybersecurity en privacybescherming — ISO
- NQA — ISO 27001 implementatiegids (fragment richtlijn wijzigingsbeheer)
- ISO 27001 Wijzigingsbeheer: een uitwerking met sjablonen | Konfirmity
- ISO 27001 en wijzigingsbeheer: beleid, procedures en sjablonen uitgelegd | Copla