Ja, ISO 27001 vereist zichtbare executive sponsorship. Clausule 5.1 verplicht het topmanagement tot het tonen van actief leiderschap, en auditors verifiëren dit via een benoemde sponsor, een door een directielid ondertekend beleid, notulen van managementreviews en goedgekeurd ISMS-budget. Ontbreekt een van deze elementen, dan loopt de certificering vertraging op of stelt de auditor een non-conformiteit vast. Zorg dat ze vroegtijdig op orde zijn, en zowel uw planning als uw resource-aanvragen worden merkbaar eenvoudiger.
Samenvatting:
- Effectieve executive sponsorship omvat ondertekende beleidsdocumenten, gedocumenteerde managementreviews en duidelijke financiering — elementen die auditors verifiëren aan de hand van specifiek bewijs en aanwezigheidsregistraties.
- Een sterk businesscase opbouwen met concrete cijfers, gefaseerde plannen en heldere beslismomenten helpt om snel goedkeuring van de directie te verkrijgen.
- Voortdurende sponsorship vereist reguliere governance-reviews, KPI-monitoring en het verankeren van verantwoordelijkheden in functiebeschrijvingen, zodat accountability ook organisatiewijzigingen overleeft.
- Hulpmiddelen zoals de ISMS Calculator vertalen organisatiedata naar kant-en-klare schattingen, waardoor goedkeuringsstagnatie door vage verzoeken wordt voorkomen.
- Het aanpakken van veelvoorkomende valkuilen — zoals geen benoemde sponsor, ongestructureerde managementreviews en vertrouwen op mondelinge beslissingen — kan de ISO 27001-certificeringsinspanning aanzienlijk versnellen.
Inhoudsopgave
- Waarom Executive Sponsorship uw ISO 27001-resultaat bepaalt
- De auditbewijschecklist die elke sponsor moet kennen
- Hoe u een businesscase opstelt die de directie daadwerkelijk ondertekent
- Leiderschap betrokken houden na de kickoff-bijeenkomst
- Vage budgetschattingen omzetten in cijfers die de directie vertrouwt
- Hoe effectieve executive sponsorship er in de praktijk uitziet
- Veelvoorkomende valkuilen en snelle winsten voor implementers
- Laat de ISMS Calculator uw sponsorshipverzoek vertalen naar cijfers
- Bronnen
- FAQ
Waarom Executive Sponsorship uw ISO 27001-resultaat bepaalt
Clausule 5.1 van ISO/IEC 27001 vraagt niet om een handtekening op een memo. Het vereist dat het topmanagement leiderschap en betrokkenheid aantoont via acties die een auditor onafhankelijk kan verifiëren: beleid vaststellen, middelen toewijzen en beveiliging integreren in bedrijfsbeslissingen. Clausule 9.3 bouwt hierop voort door managementreviews te verplichten — terugkerende sessies waarbij de directie de ISMS-prestaties beoordeelt en gedocumenteerde beslissingen neemt. Deze twee clausules vormen de ruggengraat van directiebetrokkenheid bij ISO-normen, en assessors behandelen ze als onlosmakelijk verbonden.
De zakelijke rechtvaardiging om dit serieus te nemen reikt verder dan compliance-theater. Certificering kan inkoop- en verkoopcycli versnellen, operationele weerbaarheid versterken en betere risicogebaseerde beslissingen ondersteunen wanneer de directie daadwerkelijk eigenaarschap neemt in plaats van alles volledig te delegeren aan IT. Enterprise-afnemers behandelen ISO 27001 steeds vaker als een inkoopvereiste, en een securityteam dat kan verwijzen naar echte directieverantwoordelijkheid sluit deals sneller dan een team dat een ordner presenteert die niemand van niveau heeft gelezen.
Zwakke sponsorship openbaart zich op voorspelbare manieren:
- Managementreviews worden overgeslagen of gedelegeerd aan iemand zonder budgetbevoegdheid.
- Auditors vragen om bewijs van directiebetrokkenheid en krijgen een beleid dat niemand van directieniveau heeft ondertekend.
- Remediatie stagneert omdat niemand met financieringsmacht eigenaar is van het risicoregister.
- Certificeringsplanningen lopen maanden uit terwijl het securityteam informeel achter goedkeuringen aanloopt.
Dit is geen theoretisch scenario.
De auditbewijschecklist die elke sponsor moet kennen
Certificerende instanties nemen uw woord voor directiebetrokkenheid niet aan. Ze vragen om gedocumenteerde resource-toezeggingen en notulen van managementreviews die aantonen dat de directie aanwezig was, beslissingen heeft genomen en het werk heeft betaald. Ontbrekend bewijs op dit punt is een van de meest geciteerde non-conformiteiten bij Stage 1- en Stage 2-audits.
Dit is wat uw bewijsdossier moet bevatten, in de volgorde waarin auditors er doorgaans naar vragen:
- Een ondertekend informatiebeveiligingsbeleid met versiehistorie en bij voorkeur een directiewoord vooraf dat uitlegt waarom de organisatie certificering nastreeft.
- Notulen van managementreviews met vermelding van welke directieleden aanwezig waren, wat er besloten is en wie eigenaar is van elke resulterende actie.
- Goedgekeurde ISMS-budgetregistraties gekoppeld aan specifieke doelstellingen, niet aan een vage kostenpost verstopt in een IT-begroting.
- Rollen- en verantwoordelijkheidsmatrices die aangeven wie eigenaar is van risicoaccceptatie, beleidsgoedkeuring en escalatie.
- Gedocumenteerde directiecommunicatie — zoals een e-mail aan alle medewerkers of een intranetbericht — die zichtbare steun aantoont buiten de auditruimte.
Pro Tip: Houd vanaf dag één een centrale (digitale, tijdgestempelde) map bij met elke agenda van managementreviews, aanwezigheidslijst en beslissingslog. Auditors vragen consistent om minstens twee reviewcycli als historisch bewijs vóór certificering, en dat achteraf reconstrueren is veel moeilijker dan het bijhouden terwijl u bezig bent.
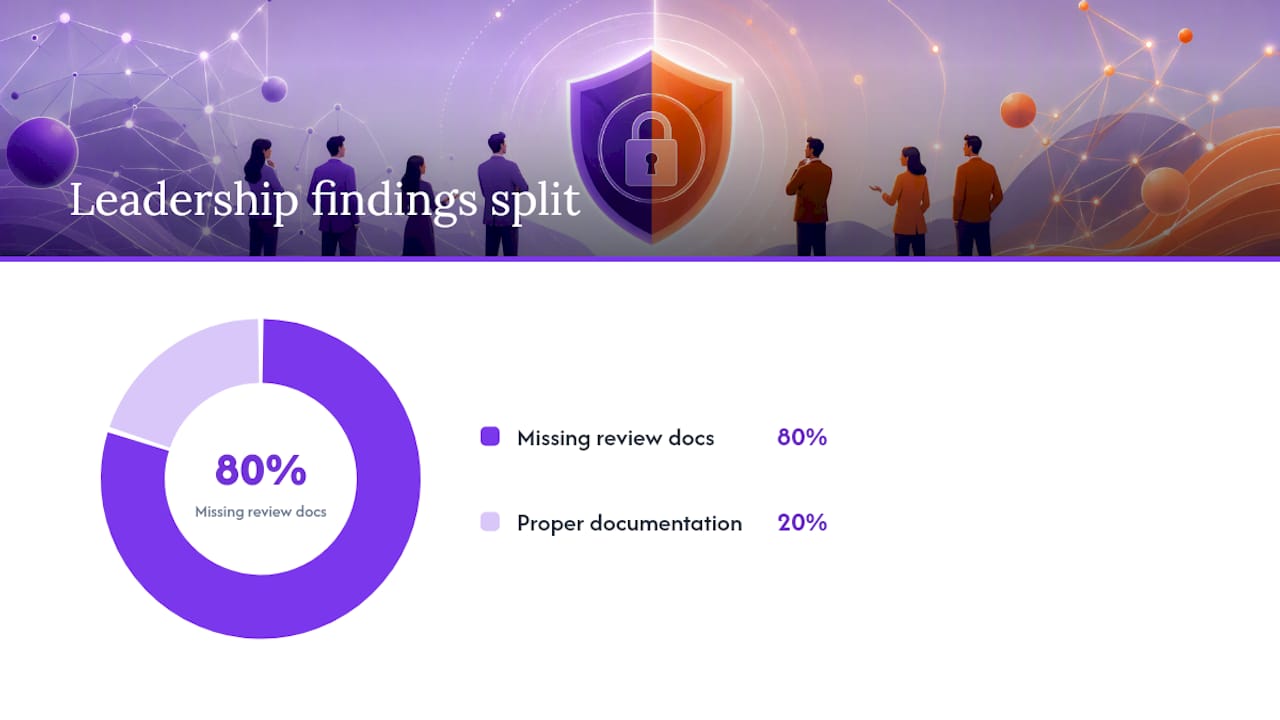
Ongeveer 80% van de ISO 27001-auditbevindingen met betrekking tot leiderschap zijn terug te voeren op ontbrekende of informele managementreviewdocumentatie, en niet op een feitelijk gebrek aan directiebetrokkenheid. Met andere woorden: de betrokkenheid van de directie is vaak reëel. Ze staat alleen nergens op schrift waar een assessor het kan controleren.
Hoe u een businesscase opstelt die de directie daadwerkelijk ondertekent
ISO 27001-draagvlak bij het management verwerven gaat niet over smeken om aandacht in een budgetvergadering. Het gaat over het aanleveren van een pakket dat besluitvormers in vijftien minuten kunnen goedkeuren.
Begin met een strategische insteek, niet een compliance-insteek. ISO 27001 verkort inkooptrajecten bij enterprise-afnemers, vermindert de frictie van beveiligingsvragenlijsten en geeft de directie een verdedigbaar antwoord wanneer een klant of toezichthouder vraagt hoe de organisatie risico's beheert. Dat is de strategische meerwaarde, en die landt beter bij een CFO dan "de norm schrijft het voor."
Breng uw stakeholders in kaart voordat u iets aanvraagt:
- De sponsor — de directeur met budget en organisatorische bevoegdheid om belemmeringen weg te nemen.
- De beslissingsbevoegde — soms dezelfde persoon, soms een raad van bestuur of risicocomité dat een formele aanbeveling nodig heeft.
- De beïnvloeders — juridische, sales- en operationele leiders die het initiatief zullen ondersteunen of stilletjes vertragen, afhankelijk van wat zij denken dat het hen kost.
Elk van deze personen heeft iets anders nodig om ja te zeggen. Een sponsor moet het risico van niets doen kunnen zien. Sales-leiderschap moet de deals zien die worden geblokkeerd door het ontbreken van certificering. Juridische zaken moet verminderde aansprakelijkheid bij datalekken zien.
Maak één briefing-slide, geen presentatie. Eén slide, drie onderdelen: het verzoek (benoem een sponsor, keur het initiële budget goed), de planning (gefaseerd, met een eerste mijlpaal binnen 60 tot 90 dagen) en de aanbevolen beslismomenten (wat u vandaag nodig heeft versus later). Directieleden scannen presentaties. Eén slide lezen ze zorgvuldig.
Stel een gefaseerde aanpak voor in plaats van een volledige uitrol. Een pilot die één bedrijfsonderdeel of één kritisch systeem omvat, levert binnen weken zichtbare voortgang op in plaats van kwartalen, en houdt het initiële resource-verzoek klein genoeg dat één directeur het kan goedkeuren zonder een commissie. Consultancybureaus gespecialiseerd in ISO 27001-uitrol wijzen consequent op een smal pilotbereik en een benoemde sponsor als de twee factoren die programma's die stagneren onderscheiden van programma's die momentum opbouwen.
Vraag in de briefing zelf om iets concreets: een benoemde sponsor, een geplande eerste managementreview en een gedefinieerd budgetbereik. Vage toezeggingen ("we regelen de details later") verdampen doorgaans zodra de vergadering afgelopen is.
Bereid u tot slot voor op de drie bezwaren die u altijd te horen krijgt. Kosten worden weerlegd met inkoop- en deal-snelheidsdata. Verstoring wordt weerlegd met het gefaseerde pilotplan. Timing wordt weerlegd door erop te wijzen dat uitstel zelf een kostprijs heeft — doorgaans gemeten in stagnerende verkoopcycli of hernieuwde auditbevindingen uit het voorgaande jaar.
Leiderschap betrokken houden na de kickoff-bijeenkomst
Sponsorship dat bij de kickoff wordt veiliggesteld, heeft de neiging om tegen maand zes stilletjes te verdampen, tenzij het is ingebed in een terugkerende structuur. Governance is wat de directiebetrokkenheid bij ISO 27001 levend houdt na de initiële enthousiasme.
Het mechanisme dat dit werk doet, is de managementreview die vereist is op grond van Clausule 9.3. Governance-toezicht verduidelijkt directieverantwoordelijkheid door strategie, risicoaccceptatie, beleidsgoedkeuring en prestatiebeheersing expliciet te koppelen aan specifieke benoemde leidinggevenden, in plaats van ze als gedeelde, diffuse verantwoordelijkheden te laten bestaan.
Een werkend governance-ritme ziet er als volgt uit:
- Stel een reviewritme in afgestemd op het risicoprofiel. Kwartaal voor organisaties met een hoger risico of in gereguleerde sectoren, halfjaarlijks voor organisaties met een lager risico — maar nooit minder dan twee keer per jaar als u een geloofwaardige audittrail wilt.
- Houd een beknopte KPI-set bij die directieleden daadwerkelijk kunnen gebruiken: actuele risicobelasting, aantal actieve kritieke bevindingen, remediatiesnelheid en ISMS-budgetbesteding ten opzichte van plan. Vier cijfers, niet veertig.
- Maak een eenpagina-dashboard, geen technisch rapport. Directieleden hebben voldoende detail nodig om een beslissing te nemen, niet genoeg om de ticketwachtrij van het SOC-team te auditen.
- Verankerde ISMS-eigenaarschap in functiebeschrijvingen van de sponsor en elke gedelegeerde compliance-lead, zodat de verantwoordelijkheid ook een reorganisatie of vertrek overleeft.
- Stel expliciete escalatiedrempels in voor risicoaccceptatie en uitgaven. Onder een bepaald bedrag of risicoscore beslist de compliance-lead. Daarboven gaat het automatisch naar de sponsor.
Dit is het verschil tussen sponsorship dat een leiderschapswissel overleeft en sponsorship dat sneuvelt met degene die er oorspronkelijk voor pleitte.
Vage budgetschattingen omzetten in cijfers die de directie vertrouwt
Directieleden tekenen niet voor "het hangt ervan af." Ze tekenen voor bandbreedtes gekoppeld aan specifieke gegevens: bedrijfsomvang, sector, huidige beveiligingsvolwassenheid en scope. Die vier factoren bepalen het grootste deel van de variatie in ISO 27001-programmafinanciering, en echte cijfers daarachter plaatsen verandert de toon van een sponsorshipgesprek volledig.
Een volwassenheidsassessment over de vier Annex A-controlethema's, gecombineerd met referentievergelijkingen, geeft u een beginpunt voor gereedheid in plaats van een gok. Van daaruit maakt een Gantt-achtige implementatietijdlijn van een abstract "een paar maanden" een gefaseerd schema met benoemde mijlpalen, en een budgetbandbreedte geeft uw sponsor iets concreets om goed te keuren in plaats van een open verzoek.
- Een gratis, korte gereedheidscheck levert direct een leave-behind op — iets dat u aan een directeur overhandigt vóór de formele budgetaanvraag.
- Een opgeslagen PDF-samenvatting werkt als een eenpagina-artefact voor de sponsoringbriefing zelf — geen presentatie vereist.
- Meerdere opgeslagen schattingen stellen u in staat te laten zien hoe scopewijzigingen het budget en de planning naast elkaar verschuiven.
Behandel elke schatting als een planningsinput, niet als een garantie. Werkelijke kosten en doorlooptijd zijn sterk afhankelijk van de werkelijke scope en volwassenheid van uw organisatie — wat precies de reden is waarom een gefaseerd, bewijsgestuurd plan beter is dan één vast getal dat als zeker wordt gepresenteerd.
Hoe effectieve executive sponsorship er in de praktijk uitziet
Het patroon dat steeds terugkeert in succesvolle ISO 27001-programma's is niet ingewikkeld: een benoemde executive sponsor met echte budgetbevoegdheid, gecombineerd met een compliance-lead die directe toegang heeft tot die persoon in plaats van via drie managementlagen te werken.
Consultancybureaus die implementatieresultaten bijhouden, wijzen op deze sponsor-plus-champion-structuur als een van de duidelijkste voorspellers van een programma dat op schema wordt afgerond versus een programma dat achttien maanden aansleept. De taak van de sponsor is niet technisch; het gaat om het wegnemen van belemmeringen, het snel goedkeuren van budgetten en het consequent aanwezig zijn bij managementreviews, zodat de rest van de organisatie het ISMS serieus neemt.
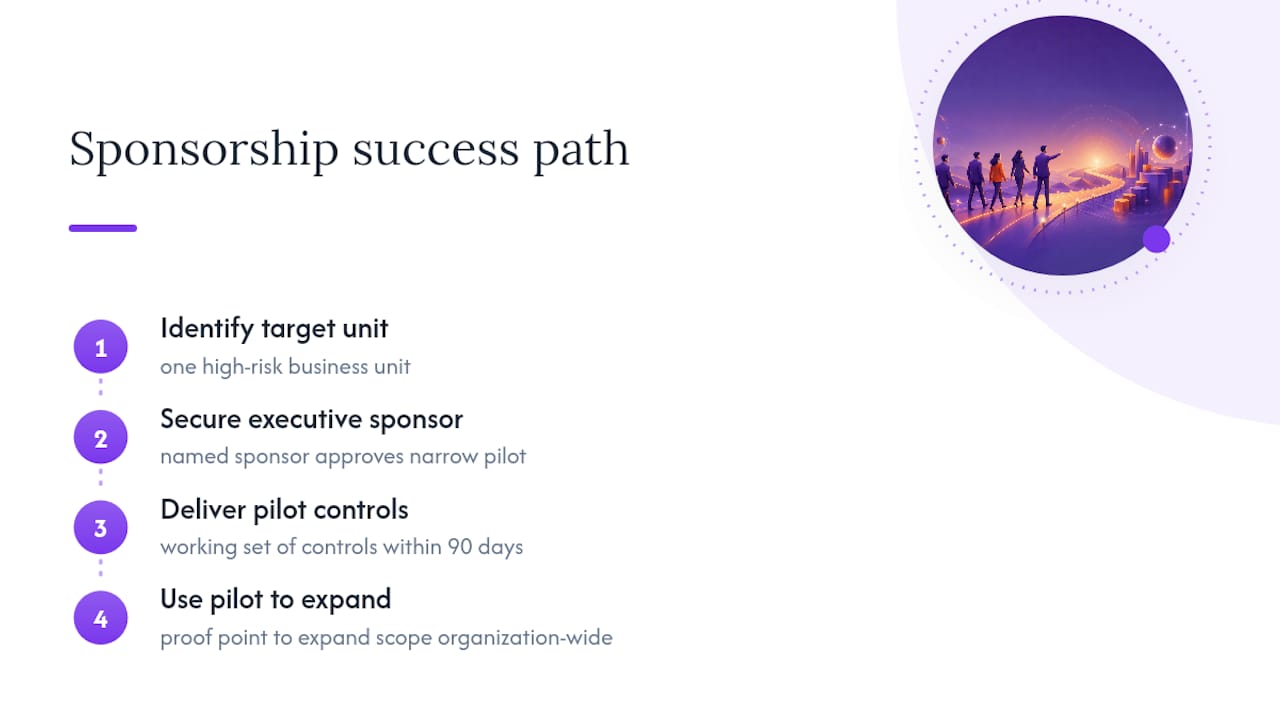
Een veelvoorkomende vroege winst ziet er als volgt uit: een compliance-lead identificeert één bedrijfsonderdeel met een hoog risico, krijgt van een benoemde sponsor goedkeuring voor een smal pilotproject, en levert binnen 90 dagen een werkende set van beheersmaatregelen op in dat onderdeel. Die pilot wordt het bewijs dat wordt gebruikt om de scope uit te breiden naar de rest van de organisatie, omdat de sponsor nu een concreet resultaat heeft om naar te verwijzen in de volgende budgetcyclus, in plaats van een belofte.
Vergelijk dit met programma's waarbij sponsorship alleen op papier bestaat. Het beleid wordt eenmalig ondertekend aan het begin en daarna nooit meer aangehaald. Managementreviews vinden sporadisch plaats — zonder aanwezigheidsregistraties, zonder toegewezen acties. Wanneer de Stage 2-audit aankomt, vertelt het papierwerk een verhaal van directiebetrokkenheid dat niemand van niveau daadwerkelijk kan bevestigen in de interviewruimte. Dat verschil tussen geclaimde en aangetoonde betrokkenheid is precies wat een goede auditor is getraind om te vinden.
Veelvoorkomende valkuilen en snelle winsten voor implementers
Drie fouten zijn verantwoordelijk voor de meeste gestageerde sponsorships: geen benoemde sponsor (slechts "steun van de directie" in abstracte zin), geen vast managementreviewritme en beslissingen die mondeling worden genomen zonder iets op schrift. Elk van deze zal vroeg of laat als auditbevinding opduiken.
Los ze op in de eerste 60 dagen. Benoem een specifieke sponsor bij titel en naam, zorg voor een directiehandtekening op het beveiligingsbeleid en plan de eerste managementreview in voordat daarom wordt gevraagd. Houd als startmeting het percentage bij van kritieke beheersmaatregelen met een benoemde eigenaar voor remediatie en een streefdatum. Het is een eenvoudig getal, en het legt verantwoordelijkheidskloven sneller bloot dan vrijwel alles anders wat u in het eerste kwartaal kunt meten.
— Martin
Laat de ISMS Calculator uw sponsorshipverzoek vertalen naar cijfers
De meeste sponsorshipgesprekken mislukken door vaagheid, niet door weerstand. Directieleden zeggen zelden ronduit nee tegen ISO 27001. Ze stagneren wanneer het verzoek geen getal bevat. De ISMS Calculator lost dat op door bedrijfsomvang, sector en huidige volwassenheid om te zetten in een gereedheidscore, een gefaseerde Gantt-tijdlijn en een budgetbandbreedte die u zonder omhalen voor een sponsor kunt leggen.

Voer de gratis gereedheidscheck van 2 minuten uit vóór uw volgende directiebriefing. Het levert direct een samenvatting op die u als PDF kunt opslaan en rechtstreeks kunt bijvoegen bij uw sponsorshipverzoek, zodat de directeur iets concreets heeft om goed te keuren in plaats van een open toezegging. Als u vóór die vergadering een diepgaandere, opgeslagen vergelijking over meerdere scopeopties wilt, doorloopt de volledige gereedheidsassessment dezelfde vier Annex A-controlethema's in meer detail en stelt u in staat schattingen naast elkaar op te slaan en te vergelijken.
Bronnen
- Five ways ISO 27001 certification can be a strategic asset — Smithers (2026)
- ISO 27001 Clause 5.1: Leadership and Commitment Explained — URM Consulting
FAQ
Is ISO 27001-certificering moeilijk te verkrijgen?
Het is haalbaar met de juiste voorbereiding, maar zwakke executive sponsorship is een van de meest voorkomende redenen waarom programma's stagneren of de eerste auditpoging niet halen. Organisaties met een benoemde sponsor, gedocumenteerde managementreviews en goedgekeurde financiering doorlopen de certificering doorgaans veel soepeler dan organisaties die uitsluitend op IT vertrouwen.
Wat kost ISO 27001-certificering?
De kosten variëren sterk op basis van bedrijfsomvang, scope, sector en huidige beveiligingsvolwassenheid, dus er is geen enkel vast bedrag. Hulpmiddelen zoals de ISMS Calculator genereren een op maat gemaakt budgetbereik op basis van die specifieke factoren, in plaats van een generieke schatting.
Wie kan ISO 27001-certificering behalen?
Elke organisatie, ongeacht omvang of sector, kan ISO 27001-certificering nastreven, omdat de norm van toepassing is op elk informatiebeveiligingsbeheersysteem. Wat varieert is de scope — welke systemen, teams en processen vallen onder het gecertificeerde ISMS.
Is ISO 27001-certificering gratis?
Nee. Certificering zelf brengt auditkosten, interne personeelstijd en vaak kosten voor consultants of tooling met zich mee, hoewel een gereedheidscheck zoals de gratis zelfevaluatie van 2 minuten niets kost en helpt inschatten wat het volledige traject vereist.
Wat is de rol van de directie bij ISO 27001-implementatie?
De executive sponsor keurt het budget goed, woont managementreviews bij, ondertekent het beveiligingsbeleid en neemt organisatorische belemmeringen weg — als verantwoordelijke besluitvormer, niet als technische bijdrager.