De meeste organisaties betalen tussen $8.000 en $50.000 per jaar om een ISO 27001-certificering actief te houden, waarbij interne personeelstijd en surveillance-audits het grootste deel van die uitgaven vormen. Als vuistregel geldt dat jaarlijks onderhoud ruwweg 25% tot 40% van het initiële certificeringstotaal bedraagt, verdeeld over drie vaste momenten in een terugkerende driejarige cyclus: twee surveillance-audits en één hercertificeringsaudit.
Samenvatting:
- Auditkosten variëren afhankelijk van locatie, scope en of audits op afstand of ter plaatse worden uitgevoerd; audits op afstand bieden potentiële besparingen van 15% tot 25%.
- Interne personeelstijd blijft de grootste verborgen kostenpost, bestaande uit uren van meerdere afdelingen voor auditvoorbereiding en doorlopende nalevingsactiviteiten.
- Tooling- en platformabonnementen kosten doorgaans tussen $3.000 en $15.000 per jaar, waarbij automatisering het benodigde aantal consultantdagen vermindert.
- De driejarige totaalkosten voor surveillance- en hercertificeringsaudits bij een initiële certificering van $10.000 liggen doorgaans tussen $17.000 en $22.000, afhankelijk van fysieke locaties en auditkomplexiteit.
- Budgettering moet de volledige driejarige TCO, schriftelijke offertes van certificeringsinstanties en gedocumenteerde aannames omvatten om verrassingen te voorkomen en nalevingskosten nauwkeurig te prognosticeren.
Inhoudsopgave
- Wat bepaalt de jaarlijkse ISO 27001-onderhoudskosten?
- Surveillance versus hercertificering: wat verandert er elk jaar?
- Hoeveel bedragen de ISO 27001-onderhoudskosten per bedrijfsomvang?
- Hoe stelt u een ISO 27001-onderhoudsbudget op?
- Hoe stellen certificeringsinstanties auditkosten vast?
- Bandbreedtes omzetten naar uw eigen getal
- Wat compliance officers fout doen bij onderhoudsbudgetten
- Een onderhoudsbudget op maat van uw organisatie
- Bronnen
- FAQ
Wat bepaalt de jaarlijkse ISO 27001-onderhoudskosten?
Vijf kostenposten vormen bijna elk onderhoudsbudget, en ze gedragen zich zo verschillend dat het samenvoegen ervan de reden is waarom financiële teams voor verrassingen komen te staan.
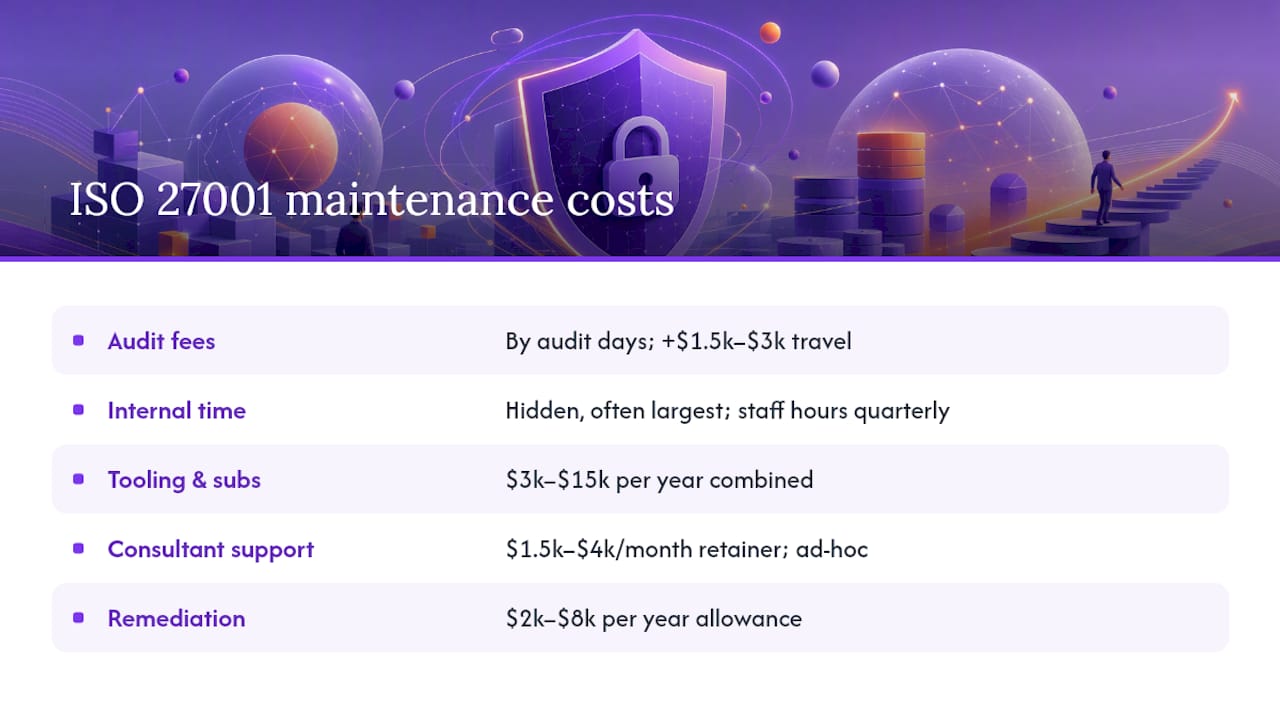
Auditkosten zijn de meest voorspelbare kostenpost, omdat certificeringsinstanties deze berekenen op basis van auditdagen — een vaste eenheid van auditortijd vastgesteld onder ISO/IEC 27006. De formule is: auditdagen vermenigvuldigd met een dagtarief, plus reis- en verblijfskosten als de auditor ter plaatse komt. Een surveillance-audit op afstand voor een softwarebedrijf met 40 medewerkers kan twee dagen duren. Dezelfde audit met een bezoek ter plaatse, hotel en vluchten kan alleen al $1.500 tot $3.000 aan bijkomende kosten toevoegen. Vraag uw certificeringsinstantie om de offerte op te splitsen in basisauditkosten versus reiskosten, zodat u biedingen eerlijk kunt vergelijken.
Interne personeelstijd is de kostenpost waaraan niemand een getal koppelt totdat het te laat is. Interne tijd is consequent de grootste verborgen post in ISO 27001-onderhoud, omdat iemand interne audits moet uitvoeren, risicoregisters moet bijwerken, corrigerende maatregelen moet opvolgen en bewijs moet voorbereiden vóór elk extern bezoek. Die rol trekt doorgaans hulp in van IT, HR en juridische zaken voor een paar uur per kwartaal, en ook die geleende uren horen in het budget thuis, ook als er nooit een factuur voor verschijnt.
Tooling- en platformabonnementen vormen een constante jaarlijkse post. GRC-platforms, kwetsbaarhedenscanners, licenties voor beveiligingsbewustzijnstraining en logbeheerhulpmiddelen kosten samen gewoonlijk $3.000 tot $15.000 per jaar, afhankelijk van het personeelsbestand en de mate van automatisering versus bijhouding in spreadsheets. Automatisering biedt hier een reëel voordeel: GRC-tooling kan het aantal benodigde consultantdagen voor auditvoorbereiding verlagen, al heeft de software zelf ook een eigen post in het budget nodig.
Consultantondersteuning kent twee modellen. Een retainerovereenkomst — vaak $1.500 tot $4.000 per maand — is zinvol voor organisaties zonder een volwassen interne compliancefunctie. Ad-hocondersteuning, gefactureerd per uur of per opdracht, past bij organisaties die alleen een specialist nodig hebben voor complexe risicobeoordelingen of vóór hercertificering. De meeste middelgrote bedrijven zitten er tussenin: lichte retainerdekking plus een piek in consultanturen vóór elke surveillance-audit.
Herstel- en technische vernieuwingskosten omvatten het dichten van hiaten die de audit aan het licht brengt, het vernieuwen van verlopen certificaten of licenties, en het bijwerken van maatregelen naarmate de infrastructuur verandert. Reserveer jaarlijks een bescheiden bedrag — vaak $2.000 tot $8.000 — voor de verbeteringen die onvermijdelijk naar boven komen.
Een snelle manier om de tooling- en herstelkosten te beoordelen: weeg ze af tegen de kosten van een datalek. Lekkosten variëren sterk per regio en sector, en dat verschil is precies waarom besturen doorlopende beveiligingsuitgaven goedkeuren in plaats van certificering als eenmalige uitgave te beschouwen.
Pro Tip: *Houd interne ISMS-uren één volledig kwartaal bij in een gedeelde spreadsheet voordat u het budget voor volgend jaar opstelt.
Surveillance versus hercertificering: wat verandert er elk jaar?
De initiële certificering verloopt in twee fasen: Fase 1 beoordeelt uw documentatie, en Fase 2 toetst of uw maatregelen in de praktijk daadwerkelijk werken. Zodra u Fase 2 doorstaat en gecertificeerd bent, begint een driejarige cyclus met een ander auditritme elk jaar.
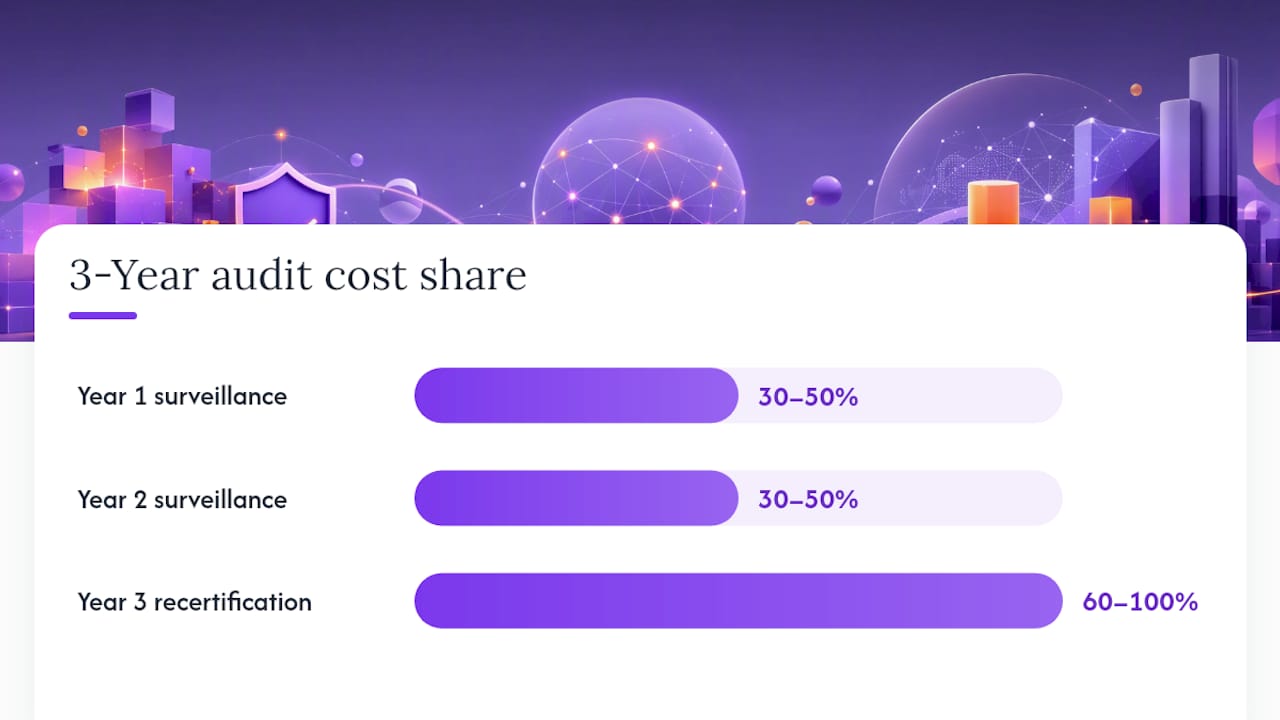
- Jaar 1 surveillance-audit. Dit is een beperktere controle, doorgaans gericht op een steekproef van maatregelen in plaats van het volledige ISMS. Deze beslaat gewoonlijk 30% tot 50% van de auditdagen die bij uw Fase 2-audit zijn gebruikt, en de kosten liggen doorgaans tussen $5.000 en $12.000, afhankelijk van de omvang van de organisatie en de auditlocatie.
- Jaar 2 surveillance-audit. Vergelijkbare scope en vergelijkbare kosten als jaar één, hoewel auditors vaak dieper ingaan op maatregelen die eerder zwaktes vertoonden. Verwacht hetzelfde bereik van $5.000 tot $12.000, tenzij uw scope is uitgebreid.
- Jaar 3 hercertificeringsaudit. Dit is een volledige herkeuring van het ISMS, die qua diepgang dichter bij de oorspronkelijke Fase 2-audit ligt. De kosten bedragen doorgaans 60% tot 100% van uw initiële Fase 2-kosten, omdat de auditor het volledige systeem opnieuw verifieert in plaats van er steekproefsgewijs naar te kijken.
Tel alle drie de jaren bij elkaar op en het totaal aan auditkosten over de cyclus komt vaak neer op 1,7 tot 2,2 maal uw oorspronkelijke Fase 2-kosten. Een organisatie die $10.000 betaalde voor Fase 2 kan redelijkerwijs $17.000 tot $22.000 verwachten aan gecombineerde surveillance- en hercertificeringskosten over de volgende drie jaar, exclusief tooling of interne personeelstijd.
Locatie en auditformaat beïnvloeden deze bedragen aanzienlijk. Een bedrijf dat in aanmerking komt voor volledig remote audits — gebruikelijk voor cloud-only SaaS-bedrijven zonder fysiek kantoor om te inspecteren — kan 15% tot 25% op auditkosten besparen door reisdagen volledig te elimineren. Een fabrikant met drie fysieke locaties zit aan de bovenkant van elk bereik, omdat auditors tijd factureren voor elk bezoek aan een locatie.
Pro Tip: Vraag bij ontvangst van uw Fase 2-offerte de certificeringsinstantie ook om jaar 1 tot en met 3 schriftelijk te offreren. Een laag eerste-jaarsbedrag dat een dure hercertificering verbergt, is een van de meest voorkomende manieren waarop bedrijven worden verrast door hun werkelijke driejarige kosten.
Hoeveel bedragen de ISO 27001-onderhoudskosten per bedrijfsomvang?
Budgetrichtlijnen zijn duidelijk verdeeld in drie categorieën, elk met verschillende aannames over scope en personeelsbezetting.
- Kleine organisaties (10 tot 50 medewerkers): jaarlijks onderhoud bedraagt doorgaans $8.000 tot $18.000, inclusief één parttime complianceverantwoordelijke, een eenvoudig GRC-hulpmiddel of spreadsheetgebaseerde registratie, en surveillance-audits primair op afstand.
- Middelgrote organisaties (50 tot 250 medewerkers): jaarlijks onderhoud bedraagt doorgaans $18.000 tot $40.000, wat een bijna voltijdse compliancerol, een betaald GRC-platform, incidentele consultanturen en audits die remote en ter plaatse combineren weerspiegelt.
- Grotere organisaties (250+ medewerkers): jaarlijks onderhoud overschrijdt vaak $40.000 en kan $80.000 of meer bedragen, gedreven door audits op meerdere locaties, toegewijd compliancepersoneel, gelaagde beveiligingstooling en een bredere scope over bedrijfsonderdelen.
Vier variabelen sturen een organisatie naar de boven- of onderkant van haar categorie. Scopebreedte is het belangrijkst: het certificeren van één productlijn kost aanzienlijk minder te onderhouden dan het certificeren van een hele organisatie over alle afdelingen. Meerdere fysieke locaties vermenigvuldigen auditdagen rechtstreeks, omdat ISO/IEC 27006 steekproeven op locaties vereist. Een uitgebreide cloudinfrastructuur met tientallen SaaS-integraties voegt leveranciersrisicobeoordelingen en toegangsreviews toe die een eenvoudigere omgeving met één platform niet nodig heeft. Regelgevende overlappen — zoals het combineren van ISO 27001 met SOC 2 of HIPAA — voegen auditvoorbereidingstijd toe, zelfs wanneer de onderliggende maatregelen overlappen.
Een middelgroot bedrijf in het midden van zijn categorie zou een driejarig totaal kunnen hebben dat er in grote lijnen als volgt uitziet: $28.000 in jaar één (surveillance-audit, toolingverlenging en ongeveer 0,15 FTE interne tijd), $27.000 in jaar twee (vergelijkbare structuur, kleine toolingprijsstijgingen) en $38.000 in jaar drie (hercertificeringsaudit plus dezelfde interne tijd en toolingbasis). Dat is een driejarig totaal van circa $93.000, ofwel een geannualiseerd bedrag van circa $31.000 — een getal dat comfortabel binnen de gepubliceerde benchmarks voor middelgrote bedrijven valt en financiën een verdedigbare post biedt om op te plannen.
Hoe stelt u een ISO 27001-onderhoudsbudget op?
De berekening is eenvoudiger dan de meeste complianceteams verwachten, zodra u vaste kosten van arbeidskosten scheidt.
- Tel uw driejarige total cost of ownership op. Sommeer auditkosten over alle drie de jaren, toolingabonnementen over alle drie de jaren, consultantkosten en herstelreserveringen. Deel door drie om uw geannualiseerde onderhoudsbedrag te krijgen — het getal dat daadwerkelijk thuishoort in een jaarlijks operationeel budget.
- Vertaal interne uren naar euros. Neem het gecombineerde salaris van uw complianceverantwoordelijke (basissalaris plus secundaire arbeidsvoorwaarden, gedeeld door jaarlijkse werkuren), vermenigvuldig met de FTE-schatting voor uw organisatieomvang, en tel de bijdragen op van IT-, juridische en HR-medewerkers die helpen tijdens auditvoorbereiding.
- Eis transparante offertes van certificeringsinstanties. Vraag om het exacte aantal auditdagen — niet alleen een totaalprijs — samen met de faseverdeling, of de audit op afstand of ter plaatse is, en een schriftelijke schatting voor alle drie de jaren, niet alleen jaar één.
- Bespaar zonder in te boeten op kwaliteit. Houd uw certificeringsscope beperkt in plaats van afdelingen te certificeren die dat niet nodig hebben, zet in op audits op afstand waar uw certificeringsinstantie dat toestaat, faseer herstelwerkzaamheden in plaats van alles tegelijk op te lossen, en train interne medewerkers om routinematig bewijsmateriaal te verzamelen zodat u geen consultant betaalt voor taken die uw eigen team kan aanleren.
Pro Tip: Bouw uw budgetaanvraag op basis van het driejarige totaal, niet het bedrag van jaar één. Financiële teams keuren meerjarige verplichtingen gemakkelijker goed wanneer ze de volledige cycluskosten vooraf zien in plaats van verrast te worden door een hercertificeringspost in jaar drie.
Hoe stellen certificeringsinstanties auditkosten vast?
Auditdagen zijn de eenheid waarop alles wordt gebaseerd, en ze worden bepaald door drie factoren: het aantal mensen wiens werk binnen uw ISMS-scope valt, het aantal fysieke locaties dat u beheert, en de complexiteit van uw omgeving (meerdere bedrijfsonderdelen, uitgebreide integraties met derden, gereguleerde datatypes).
Stel bij het vergelijken van offertes aan elke certificeringsinstantie dezelfde vragen:
- Hoeveel auditdagen reserveert u voor Fase 1, Fase 2 en elk surveillancejaar?
- Is de audit op afstand, ter plaatse of een combinatie, en hoe beïnvloedt dat het aantal dagen?
- Wat zijn de geschatte reis- en verblijfskosten, afzonderlijk gespecificeerd van de auditkosten?
- Kunt u een schriftelijke accreditatieverklaring verstrekken die bevestigt dat u geaccrediteerd bent voor ISO 27001 in onze sector?
- Kunt u de volledige driejarige cyclus offreren, niet alleen de initiële certificering?
Let op enkele waarschuwingssignalen. Een offerte die alleen Fase 1 en Fase 2 dekt zonder melding te maken van surveillanceprijzen is bewust onvolledig. Een dagtarief dat dramatisch lager is dan dat van concurrenten betekent vaak minder auditdagen dan uw scope daadwerkelijk nodig heeft, wat het risico inhoudt van een zwakke audit die bij een latere hercertificering op de harde manier aan het licht komt. En een certificeringsinstantie die haar auditdagentelling niet schriftelijk wil vastleggen, verdient extra aandacht.
ISO/IEC 27006 bestaat precies om ervoor te zorgen dat auditdagentelling niet willekeurig is. Certificeringsinstanties die weerstand bieden tegen het delen van hun dagberekening, volgen deze norm doorgaans niet nauwkeurig — en dat is een argument dat u kunt gebruiken om te dringen op een duidelijkere offerte of om over te stappen naar een concurrent die dat wel biedt.
Bandbreedtes omzetten naar uw eigen getal
Benchmarkbandbreedtes zijn een startpunt, niet uw werkelijke budget. Het verschil tussen een startup van 30 personen en een bedrijf van 200 medewerkers met drie kantoren is te groot voor één enkel getal dat beide dient. Door uw specifieke gegevens in de ISO 27001 Cost Calculator in te voeren, worden de bovenstaande bandbreedtes omgezet in een bedrag dat is afgestemd op uw organisatie.
De meest bepalende invoer zijn: personeelsomvang, certificeringsscope, huidige beveiligingsvolwassenheid, of uw infrastructuur cloudgebaseerd of on-premises is, en hoeveel fysieke locaties binnen de auditgrens vallen. Voer deze in en de uitvoer splitst zich op in een driejarige TCO, een geannualiseerde onderhoudslijn die u rechtstreeks aan financiën kunt overhandigen, en een uitsplitsing per categorie over auditkosten, tooling en interne personeelstijd.
Elke aanname achter de schatting is gedocumenteerd en exporteerbaar, zodat u een PDF kunt bijvoegen bij een inkoopverzoek of boardpresentatie zonder de berekening zelf opnieuw te hoeven opbouwen. Als u nog niet klaar bent voor een volledige schatting, geeft de gratis 2-minutencheck een snelle richtinggevende indicatie voordat u tijd investeert in een gedetailleerd model.
Wat compliance officers fout doen bij onderhoudsbudgetten
De meest voorkomende fout is certificering behandelen als een eenmalig project in plaats van een terugkerende operationele kostenpost. Teams budgetteren zorgvuldig voor de initiële audit, maar worden verrast wanneer interne FTE-tijd en toolingverlengingen in jaar twee opduiken zonder dat er een post voor gereserveerd is.
Een boardklaar budget heeft vier elementen nodig: een driejarig TCO-bedrag, niet alleen het getal voor volgend jaar; een scenario met beperkte scope en een scenario met volledige scope naast elkaar; schriftelijke bevestiging van uw certificeringsinstantie over auditdagen voor elk jaar van de cyclus; en gedocumenteerde aannames achter elke schatting, zodat financiën deze kan bevragen in plaats van ze op goed vertrouwen aan te nemen. Behoud een consultant op doorlopende basis alleen als uw interne team onvoldoende capaciteit heeft voor routinematige auditvoorbereiding; voor de meeste volwassen ISMS-programma's volstaat ad-hocondersteuning vóór hercertificering.
— Martin
Een onderhoudsbudget op maat van uw organisatie
Generieke benchmarkbandbreedtes vertellen u wat vergelijkbare bedrijven betalen. Ze vertellen u niet wat u zult betalen, en juist dat verschil is waar budgetaanvragen door financiën worden afgewezen. Ismscalculator overbrugt dat verschil met een calculator die uw werkelijke personeelsomvang, scope en volwassenheidsniveau gebruikt om een specifieke driejarige onderhoudsschatting te produceren in plaats van een bandbreedte die u handmatig moet verdedigen.

Begin met de gratis 2-minutencheck als u een snel richtinggevend getal wilt, of ga direct naar de volledige calculator voor een gedetailleerde uitsplitsing over auditkosten, tooling en interne personeelstijd. Elke aanname achter de uitvoer kan worden gedocumenteerd en geëxporteerd als PDF, zodat het getal dat u bij inkoop of het bestuur presenteert wordt ondersteund door een controleerbare methodologie — geen schatting vermomd als een concreet getal. Als u precies wilt zien hoe het model werkt voordat u erop vertrouwt, legt de methodologiepagina elke invoer en berekening uit. Voer uw gegevens in en vergeer de uitvoer met elke offerte die een certificeringsinstantie u stuurt.
Bronnen
- Certificering — Internationale Organisatie voor Normalisatie (ISO)
- Iso27001cost
- ISO 27001 Certificeringskosten 2026 — Wat betalen middelgrote bedrijven echt? | Reepa Solutions
- Hoeveel kost ISO 27001 in 2026? Volledige uitsplitsing | SecureSlate
FAQ
Hoeveel kost ISO 27001?
De initiële certificering voor een kleine tot middelgrote organisatie kost doorgaans $10.000 tot $50.000 of meer, afhankelijk van scope, personeelsomvang en huidige beveiligingsvolwassenheid.
Is ISO 27001 moeilijk te behalen?
Certificering is haalbaar voor de meeste organisaties, maar vereist aanhoudende interne inspanning op het gebied van risicobeoordeling, documentatie en implementatie van maatregelen, in plaats van een snelle checklist. Het moeilijkste deel voor veel compliance officers is niet het doorstaan van de audit zelf, maar het handhaven van de interne discipline — regelmatige interne audits, bijgewerkte risicoregisters, personeelstraining — die het ISMS het hele jaar door auditklaar houdt.
Hoeveel kost het ISO 27001-examen?
Er is geen afzonderlijk "examen"-bedrag voor ISO 27001-certificering zelf. De kostenstructuur is opgebouwd rond de auditkosten van de certificeringsinstantie, berekend als auditdagen vermenigvuldigd met een dagtarief, voor Fase 1, Fase 2 en de doorlopende surveillance- en hercertificeringsaudits gedurende de driejarige cyclus.
Hoeveel kost ISO 22000?
ISO 22000 is een afzonderlijke norm voor voedselveiligheidsmanagementsystemen met een eigen certificeringsproces, en de kosten ervan vallen buiten de ISO 27001-prijsgegevens in deze gids. Organisaties die een voedselveiligheidscertificering nastreven, dienen offertes op basis van auditdagen aan te vragen bij certificeringsinstanties die geaccrediteerd zijn voor die specifieke norm.