Een ISO 27001 beleidsset is de auditklare verzameling governance-documenten, procedures en registraties die aantonen dat uw informatiebeveiligingsbeheersysteem (ISMS) daadwerkelijk werkt. De meeste middelgrote organisaties hebben doorgaans een set kernbeleidslijnen nodig die zijn afgestemd op hun scope en risicobehandelingsbeslissingen, en die in het algemeen een aanzienlijk aantal beleidslijnen omvat. Begin met het kiezen van een sjabloonpakket met een echte Annex A-koppeling en pas vervolgens elk document aan op basis van uw eigen risicobehandelingsplan, in plaats van generieke boilerplate te publiceren.
Samenvatting:
- De meeste middelgrote organisaties hebben ongeveer 18 kernbeleidslijnen nodig die risicomanagement, toegangsbeheer, incidentrespons en fysieke beveiliging omvatten, afgestemd op hun scope.
- Het valideren van sjablonen houdt in dat u controleert op een correcte Annex A-koppeling, implementatienotities, documentbeheersvelden en voorbeeldbewijsartefacten — niet alleen generieke boilerplates.
- Beleidslijnen moeten duidelijk zijn en georganiseerd rond doel, scope, verantwoordelijkheden, regels, uitzonderingen, naleving en documentbeheer, om tijdens audits naleving effectief aan te tonen.
- Bewijs zoals risicoregisters, auditrapportages, trainingslogboeken en incidentlogboeken zijn cruciaal en worden georganiseerd in fasen als bewijs van beleidsimplementatie gedurende ten minste één operationele cyclus.
- Het opbouwen van een certificeringsklare beleidsset is afhankelijk van de organisatieomvang en scope; tools zoals de ISMS Calculator helpen bij het inschatten van inspanning, doorlooptijd en budget via op maat gemaakte projectplannen.
Inhoudsopgave
- Welke beleidslijnen vereist een ISO 27001 beleidsset daadwerkelijk?
- Waar vindt u auditklare ISO 27001 beleidssjablonen?
- Hoe schrijft en structureert u elk beveiligingsbeleid?
- Hoe koppelen beleidslijnen aan ISO 27001 clausules en Annex A-beheersmaatregelen?
- Welke registraties en bewijzen vragen auditors daadwerkelijk op?
- Hoe past u een sjabloonpakket aan op uw organisatie?
- Hoe lang duurt het om een beleidsset op te bouwen en te certificeren?
- Waarom minder, duidelijkere beleidslijnen het winnen van een uitgebreidere beleidsset
- Hoe helpt ISMS Calculator u bij het dimensioneren en plannen van uw beleidsset?
- Bronnen
Welke beleidslijnen vereist een ISO 27001 beleidsset daadwerkelijk?
Elke ISMS-beleidsset begint met hetzelfde ankerdocument: het overkoepelende Informatiebeveiligingsbeleid, gecombineerd met een duidelijk geformuleerde ISMS-scopeverklaring. Alles wat daarna volgt, bouwt hierop voort en is gebaseerd op uw risicobeoordelings- en risicobehandelingsmethodologie en de Verklaring van Toepasselijkheid (Statement of Applicability, SoA) waarin wordt vastgelegd welke van de 93 Annex A-beheersmaatregelen op u van toepassing zijn en waarom.
Naast dat ankerdocument ziet de praktische inventaris die de meeste complianceteams samenstellen er vrij consistent uit, ongeacht de sector. De lijst met verplichte documenten van Advisera bevestigt dat de ISMS-scope, de risicobeoordelings- en risicobehandelingsdocumentatie, de SoA, interne auditrapportages en managementreviews tot de niet-onderhandelbare kern behoren. Praktische handleidingen die op die basis zijn gebouwd, komen doorgaans uit op ongeveer 18 kernbeleidslijnen zodra de operationele documenten worden toegevoegd die auditors daadwerkelijk steekproefsgewijs controleren.
Hier volgt de inventaris die in vrijwel elke ISO 27001 beleidslijst terugkeert:
- Informatiebeveiligingsbeleid — het charterdocument; stelt de toon en de betrokkenheid van het management vast.
- Risicobeoordelings- en risicobehandelingsmethodologie — definieert hoe u risico's identificeert, beoordeelt en behandelt.
- Verklaring van Toepasselijkheid (SoA) — de masterkaart van de toepasselijke Annex A-beheersmaatregelen en de onderbouwing daarvoor.
- Toegangsbeheerbeleid — regelt identiteits-, authenticatie- en privilegebeheer.
- Bedrijfsmiddelenbeleid — registreert hardware-, software- en gegevenseigenaarschap gedurende de volledige levenscyclus.
- Cryptografiebeleid — stelt regels vast voor het gebruik van versleuteling, sleutelbeheer en algoritmestandaarden.
- Incidentresponsbeleid — definieert detectie-, escalatie- en rapportagetermijnen.
- Leveranciersbeveiligingsbeleid — omvat leveranciersrisicobeoordeling en contractuele beveiligingsclausules.
- Bedrijfscontinuïteitsbeleid — documenteert hersteldoelstellingen en continuïteitstesten.
- Beleid voor aanvaardbaar gebruik — stelt voor medewerkers geldende regels vast voor systemen en gegevensverwerking.
- Gegevensclassificatiebeleid — definieert gevoeligheidsniveaus en verwerkingsregels per niveau.
- Wijzigingsbeheerbeleid — regelt hoe wijzigingen aan systemen en infrastructuur worden goedgekeurd.
- Beleid voor veilige softwareontwikkeling — van toepassing op organisaties die software bouwen of aanpassen.
- Fysiek beveiligingsbeleid — omvat toegangsbeheer voor gebouwen, apparatuur en omgevingsbeheersmaatregelen.
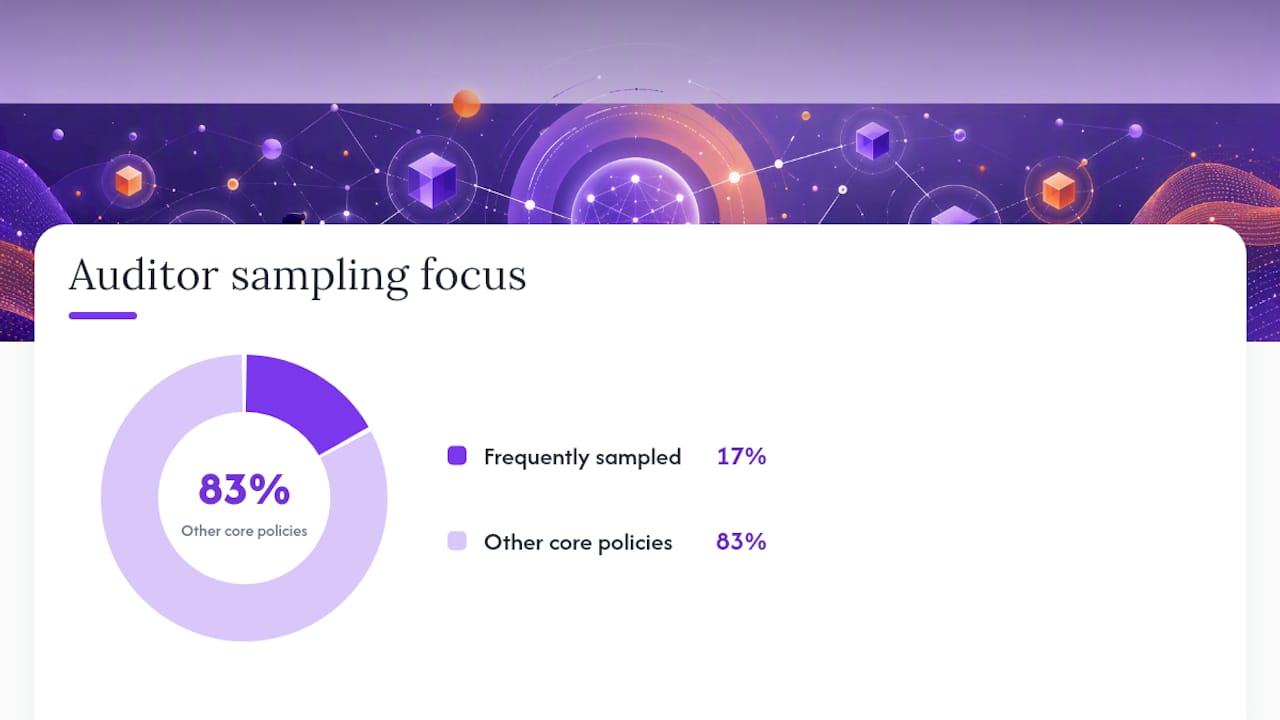
Auditors controleren het Informatiebeveiligingsbeleid, het Toegangsbeheerbeleid en het Incidentresponsbeleid vaker steekproefsgewijs dan alle andere beleidslijnen, omdat deze drie de neiging hebben lacunes bloot te leggen tussen wat er op papier staat en wat er in de praktijk wordt gedaan. Wijs vroegtijdig duidelijke eigenaren aan. Toegangsbeheer valt doorgaans onder IT-operations, incidentrespons onder een beveiligingsverantwoordelijke en leveranciersbeveiliging onder inkoop of juridische zaken. Door het eigenaarschap op deze manier te verdelen, blijft elk ISMS-beleid gekoppeld aan iemand die daadwerkelijk bewijs kan overleggen wanneer een auditor daarom vraagt.
Waar vindt u auditklare ISO 27001 beleidssjablonen?
Een sjabloonpakket dat niet is gekoppeld aan Annex A-beheersmaatregelen, is niets meer dan een generiek Word-document met een beveiligingsklinkende titel. Controleer voordat u ISO 27001 beleidssjablonen adopteert vier zaken: koppeling aan clausules en beheersmaatregelen, implementatienotities die uitleggen waar auditors daadwerkelijk op letten, documentbeheersvelden die al in het sjabloon zijn opgenomen, en voorbeeldbewijsartefacten die laten zien hoe "voltooid" eruitziet.
Er zijn een aantal concrete opties voor verschillende budgetten en tijdlijnen:
- Open-source starterspakketten. Het CenedrilTeam-starterspakket op GitHub dekt alle 93 Annex A-beheersmaatregelen en de ISMS-clausules met 21 beleidsdocumenten, registers en koppelingstabellen, uitgebracht onder een CC BY 4.0-licentie. Het is gratis, maar vereist een zorgvuldige beoordeling van de standaard risicomatrices en classificatieschema's voordat u deze als eigen kunt adopteren.
- Beleidssuites ontwikkeld door de community en consultants. Projecten zoals de enterprise-grade beleidsset op GitHub koppelen meer dan tien beleidslijnen rechtstreeks aan Annex A-beheersmaatregelen, wat nuttig is als tweede referentiepunt bij het controleren van uw eigen dekking.
- Commerciële sjabloonpakketten. Het ISO 27001-beleidspakket van AuditFront bundelt implementatienotities over veelvoorkomende valkuilen samen met de DOCX-sjablonen, waardoor doorgaans uren worden bespaard bij het uitzoeken wat de auditor nu precies verwacht.
Pro-tip: Open een kandidaat-sjabloon en zoek naar de woorden "invullen" of "nader te bepalen". Als u er meer dan een handvol vindt, vereist het pakket nog steeds echte aanpassingswerkzaamheden, niet slechts een lichte bewerking.
Valideer de auditgereedheid snel door te controleren of het sjabloon al verwijst naar uw SoA-beheersmaatregelen op nummer, een versiebeheerdetabel bevat en vermeldt wie wijzigingen goedkeurt. Als deze drie elementen ontbreken, heeft u te maken met een boilerplate-document en niet met een auditklaar document.
Hoe schrijft en structureert u elk beveiligingsbeleid?
Een beleid dat leest als een juridisch contract, mislukt doorgaans om dezelfde reden als een beleid zonder versiehistorie: niemand kan aantonen dat het daadwerkelijk wordt nageleefd. De documentatierichtlijn van CertPro is hierover duidelijk: auditors willen organisatiespecifieke inhoud, formele goedkeuring, een vastgestelde beoordelingscyclus en bewijs dat het beleid is gecommuniceerd — niet alleen opgesteld.
Structureer elk beleid altijd rond dezelfde zeven velden:
- Doel — één of twee zinnen over waarom het beleid bestaat.
- Scope — op wie en wat het van toepassing is (afdelingen, systemen, derde partijen).
- Verantwoordelijkheden — benoemde rollen, niet slechts "IT" of "management".
- Beleidsverklaringen — de feitelijke regels, in eenvoudige taal geschreven en met kruisverwijzingen naar specifieke SoA-beheersmaatregel nummers.
- Uitzonderingen — hoe afwijkingen worden aangevraagd en goedgekeurd.
- Naleving — gevolgen bij niet-naleving en hoe de naleving wordt gemonitord.
- Documentbeheer — eigenaar, goedkeurder, versienummer, ingangsdatum en datum van volgende beoordeling.
Eenvoudige taal wint het bijna altijd van juridisch jargon. Een zin als "Wachtwoorden moeten minimaal 12 tekens bevatten en worden elke 90 dagen vernieuwd voor bevoorrechte accounts" wordt nageleefd. Een zin die verborgen zit in drie bijzinnen over "redelijke en passende maatregelen" niet.
Pro-tip: Gebruik één gedeelde documentbeheersveld-tabel voor alle beleidslijnen, zodat het versienummer, de beoordelingsdatum en de opmaak van de goedkeurder overal identiek zijn. Auditors merken inconsistenties in deze velden sneller op dan bijna al het andere.
Als communicatiebewijs tellen een ondertekende bevestiging in uw HR- of LMS-platform, notulen van vergaderingen waaruit blijkt dat het beleid met een team is doorgenomen, of een e-mailbevestigingsspoor allemaal mee. Wat niet telt: ervan uitgaan dat mensen het hebben gelezen omdat het op een gedeelde schijf staat.
Hoe koppelen beleidslijnen aan ISO 27001 clausules en Annex A-beheersmaatregelen?
De herziening van 2022 reorganiseerde Annex A in vier thema's: organisatorische, personele, fysieke en technologische beheersmaatregelen, met in totaal 93 beheersmaatregelen. Elk thema koppelt duidelijk aan een handvol beleidslijnen, waardoor de koppelingsexercitie veel minder omslachtig is dan het klinkt zodra u het uitgetekend ziet.
| Clausule of beheersmaatregel-thema | Typisch dekkend beleid | Voorbeeldbeheersmaatregelen |
|---|---|---|
| Clausules 4-7 (managementsysteem) | Informatiebeveiligingsbeleid, Managementreviewprocedure | Managementbetrokkenheid, interne audit, corrigerende maatregelen |
| Organisatorische beheersmaatregelen (A.5) | Risicomanagementbeleid, Leveranciersbeveiligingsbeleid | Rollen, leveranciersrelaties, incidentbeheer |
| Personele beheersmaatregelen (A.6) | Beleid voor aanvaardbaar gebruik, HR-beveiligingsbeleid | Screening, thuiswerken, disciplinaire procedure |
| Fysieke beheersmaatregelen (A.7) | Fysiek beveiligingsbeleid | Beveiligde zones, plaatsing van apparatuur, clean desk |
| Technologische beheersmaatregelen (A.12) | Toegangsbeheerbeleid, Cryptografiebeleid, Beleid voor veilige softwareontwikkeling | Authenticatie, versleuteling, dreigingsintelligentie, clouddiensten |
De nieuwe beheersmaatregelen uit 2022 — zoals dreigingsintelligentie, beveiliging van clouddiensten en veilig coderen — vereisen in de meeste gevallen geen volledig nieuwe zelfstandige beleidslijnen. Ze passen doorgaans in bestaande documenten: dreigingsintelligentie in uw Incidentresponsbeleid, clouddiensten in het Leveranciersbeveiligingsbeleid en veilig coderen in een Beleid voor veilige softwareontwikkeling. Voor een uitgebreidere bespreking van afzonderlijke beheersmaatregelen is de toelichting op de Annex A-beheersmaatregelen het bookmarken waard naast uw SoA.
Welke registraties en bewijzen vragen auditors daadwerkelijk op?
Documentatietekortkomingen — niet slecht opgestelde beleidslijnen — zijn de oorzaak van de meeste initiële afwijkingen bij audits. Auditors willen bewijs dat een beleid wordt nageleefd, niet bewijs dat het bestaat.
De registraties die in vrijwel elk auditgesprek ter sprake komen:
- Risicoregister met de actuele behandelingsstatus van elk geïdentificeerd risico.
- Verklaring van Toepasselijkheid, actuele versie, met onderbouwing voor uitgesloten beheersmaatregelen.
- Interne auditrapportages en bewijs dat bevindingen zijn afgehandeld.
- Notulen van managementreviews waaruit blijkt dat het ISMS daadwerkelijk op directieniveau is besproken.
- Logboeken van beveiligingsbewustzijnstrainingen, idealiter gekoppeld aan afrondings datums en behandelde inhoud.
- Incidentlogboeken, inclusief bijna-incidenten, met gedocumenteerde responstijden.
- Resultaten van back-up- en hersteltests, gedateerd en met geslaagd- of mislukt-uitkomsten.
Organiseer bewijs vanaf dag één in twee mappen: een Fase 1-pakket (beleidslijnen, scope, SoA, risicometho dologie) en een Fase 2-pakket (operationele registraties die aantonen dat die beleidslijnen gedurende ten minste één volledige cyclus zijn nageleefd). Een bewaartermijn van 3 jaar is een gangbare basislijn voor de meeste soorten bewijs, hoewel uw risicoregister en auditspoor gedurende de gehele certificeringscyclus toegankelijk moeten blijven. Beperk schrijftoegang tot de bewijsmappen, want een auditor die vraagt "wie kan dit logboek bewerken?" is een veelgestelde vervolgvraag. Voor een uitgebreidere uitsplitsing van wat auditors per categorie verwachten, bevat de gids voor bewijstypen specifieke artefactvoorbeelden die het waard zijn door te nemen voordat uw auditvenster opent.
Hoe past u een sjabloonpakket aan op uw organisatie?
Een starterspakket downloaden is het eenvoudige deel. Het omzetten naar iets dat een auditor als van u zal accepteren, vereist een kort, herhaalbaar proces.
- Bevestig uw ISMS-scope. Leg schriftelijk vast welke bedrijfsonderdelen, locaties en systemen binnen de scope vallen voordat u ook maar één sjabloon aanraakt.
- Koppel Annex A aan uw risicobeoordeling. Bepaal welke beheersmaatregelen van toepassing zijn en leg de onderbouwing voor uitsluitingen vast in uw SoA.
- Kies uw sjabloonbron. Kies een open-source pakket, een commercieel pakket of een combinatie van beide op basis van uw budget en tijdlijn.
- Pas beleidsverklaringen aan. Vervang elke tijdelijke aanduiding door uw werkelijke drempelwaarden, tools en benoemde rollen.
- Wijs documenteigenaren aan. Elk beleid heeft één verantwoordelijke persoon nodig, niet een afdeling.
- Leid door het goedkeuringsproces. Formele ondertekening, gedateerd en vastgelegd — niet een e-mail met "ziet er goed uit".
- Publiceer en communiceer. Verspreid via een traceerbaar kanaal en leg de bevestiging vast.
De meest voorkomende valkuil is het ongewijzigd laten van standaard risicomatrices of classificatieniveaus, wat auditors onmiddellijk opmerken omdat de taal niet overeenkomt met hoe de organisatie daadwerkelijk over risico's spreekt. Richtlijnen voor sjabloonaanpassing suggereren ruwweg 2 tot 4 uur per beleid voor een kleine organisatie, meer voor middelgrote en grote scopes waarbij meerdere bedrijfsonderdelen afzonderlijke input nodig hebben.
Pro-tip: Voer vóór indiening een interne review van vijf minuten uit met iemand buiten het beveiligingsteam. Als diegene de hoofdregel van een beleid niet in één zin kan samenvatten, is eenvoudigere taal nodig.
Hoe lang duurt het om een beleidsset op te bouwen en te certificeren?
Zodra u globaal weet hoeveel beleidslijnen u nodig heeft, wordt de vraag hoeveel tijd en budget het hele project kost — en dat hangt sterk af van de organisatieomvang, bestaande documentatie en het aantal bedrijfsonderdelen binnen de scope.
Een gefaseerd plan valt doorgaans uiteen in vijf fasen: scope bepalen en gap-analyse, beleidsdocumentatie, bewijsverzameling gedurende ten minste één operationele cyclus, interne audit en managementreview voordat de certificerende instelling überhaupt in beeld komt. ISMS Calculator vertaalt die fasen in een op maat gemaakte Gantt-achtige tijdlijn zodra u uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid invoert — in plaats van u te dwingen generieke projectsjablonen te raden.
- Een kleine organisatie met minder dan 50 medewerkers en een beperkte scope rondt documentatie en bewijsverzameling vaak binnen enkele maanden af.
- Een middelgrote organisatie die meerdere afdelingen of een SaaS-product omvat, heeft doorgaans meer tijd nodig voor leveranciersbeoordelingen en het laten rijpen van bewijs, met name rond toegangsreviews en incidentlogboeken.
- Een grote of multi-site organisatie besteedt de meeste tijd aan scopeonderhandeling en verandermanagement voordat beleidslijnen überhaupt worden opgesteld.
De volwassenheidsbeoordelingstool geeft uw organisatie een score over de vier Annex A-beheersmaatregel thema's, wat vaak de snelste manier is om te zien welke beleidsgebieden daadwerkelijk achterlopen, in plaats van aan te nemen dat elk domein evenveel aandacht vereist. Gecombineerd met modelreferentievergelijkingen maakt die score van een vaag "we hebben beleidslijnen nodig"-project een geprioriteerde lijst van wat u als eerste moet opbouwen. De gratis readiness check van 2 minuten geeft u een basisschatting zonder kosten voordat u een budget of een certificeringsdatum aan iemand toezegt.
Waarom minder, duidelijkere beleidslijnen het winnen van een uitgebreidere beleidsset
De meeste organisaties falen niet bij audits omdat ze een beleidslijn missen. Ze falen omdat de beleidslijnen die ze hebben niet overeenkomen met wat medewerkers daadwerkelijk doen, en niemand het bewijs heeft bijgehouden om het tegendeel aan te tonen. Ik heb teams gezien die een vijfde variant van een back-upbeleid toevoegden terwijl hun incidentlogboek drie maanden achterliep. Dat is de omgekeerde volgorde.
Beleidslijnen in eenvoudige taal die medewerkers daadwerkelijk kunnen samenvatten, worden nageleefd — en naleving genereert zijn eigen bewijsspoor. Dichte, juridische beleidslijnen worden gearchiveerd en vergeten. Als u naar een checklist van 25 beleidslijnen staart en niet weet waar u moet beginnen, stop dan met het optimaliseren van het aantal documenten en begin met het dichten van bewijslacunes. Een korte readiness check en een vergelijking met de modelreferentie vertellen u sneller dan een volgende ronde van beleid opstellen waar het werkelijke risico zit.
— Martin
Hoe helpt ISMS Calculator u bij het dimensioneren en plannen van uw beleidsset?
Elke optie die in dit artikel is besproken — open-source starterspakketten, commerciële sjabloonpakketten en checklists voor verplichte documenten — levert u de documenten zelf op. Geen van deze opties vertelt u hoe lang het hele project duurt of wat het uw team kost in uren en budget. Dat is het stuk dat ISMS Calculator invult.

Voer uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid in, en het platform bouwt een op maat gemaakte kosten- en inspanningsschatting in plaats van een generieke modelreferentiewaarde. U krijgt een volwassenheidsscore over de vier Annex A-beheersmaatregel thema's, een vergelijking met de modelreferentie en een aanpasbaar Gantt-diagram dat uw beleidsset omzet in een gefaseerd projectplan met concrete datums. Exporteer de resultaten als PDF of een deelbare link wanneer u budgetcijfers aan de directie moet presenteren.
Begin met de gratis readiness check van 2 minuten voor een basisschatting zonder kosten, en sla daarna een paar scenario's op en vergelijk ze zodra u weet hoe scopewijzigingen de tijdlijn beïnvloeden. Als u een diepgaandere, begeleide schatting wilt voordat u een certificeringsdatum vastlegt, doorloopt de ISO 27001-readiness assessment dezelfde variabelen met meer granulariteit.
Bronnen
- Gratis ISO 27001:2022 Starterspakket — beleidslijnen, registers, plannen en andere sjablonen (GitHub)
- ISO 27001 beleidslijnen en procedures: wat u nodig heeft en hoe u ze documenteert | CertPro