Een ISMS-beleid is een kort, overkoepelend document dat de toewijding van uw organisatie aan het beschermen van informatie vastlegt, het kader voor informatiebeveiligingsdoelstellingen bepaalt en het gehele Information Security Management System (ISMS) autoriseert. Beschouw het als de grondwet van uw ISMS: één pagina, ondertekend door de directie, met verwijzingen naar al het overige.
Beschik binnen enkele minuten over een werkend beleid:
- Ismscalculator toolkit — gereedheidsanalyse, beleidssjablonen en bewijsexports in één werkstroom (aanbevolen startpunt)
- Downloadbare Word/DOCX-sjablonen — beschikbaar via betrouwbare compliance-websites; vereisen handmatige aanpassing aan uw toepassingsgebied
- SaaS-beleidsgeneratoren — produceren snel concepttekst, maar vereisen nog steeds menselijke beoordeling van toepassingsgebied en goedkeuring
Snelle aanpassingschecklist:
- Definieer uw ISMS-toepassingsgebied (systemen, locaties, gegevenstypen binnen scope)
- Wijs een beleidseigenaar en een goedkeurende leidinggevende aan
- Laat het document ondertekenen door het topmanagement en voorzien van een datum
- Voeg één meetbare informatiebeveiligingsdoelstelling toe
- Publiceer het ondertekende document en registreer wie het heeft ontvangen
Een typische op ISO 27001 afgestemde beleidsbibliotheek omvat voor de meeste organisaties 15–30 beleidsregels. Het overkoepelende ISMS-beleid is slechts één daarvan — het ankerpunt dat elk ander beleid zijn autoriteit verleent.
Inhoudsopgave
- Wat vereist ISO/IEC 27001:2026 werkelijk van uw ISMS-beleid?
- Een gebruiksklaar ISMS-beleidsvoorbeeld dat u vandaag kunt gebruiken
- Hoe past u dit sjabloon aan uw organisatie aan?
- Veelgemaakte fouten die leiden tot auditbevindingen
- Waar kunt u ISMS-beleidssjablonen en -generatoren vinden?
- ISO/IEC 27001:2026 clausemapping voor uw beleid
- Belangrijkste aandachtspunten
- Waar de meeste teams de fout ingaan bij beleidsadoptie
- Ismscalculator verkort de tijd van conceptbeleid tot auditklaar bewijs
- Nuttige bronnen en downloads
Wat vereist ISO/IEC 27001:2026 werkelijk van uw ISMS-beleid?
ISO/IEC 27001:2022 Clausule 5.2 is de bepalende eis. Deze is korter dan de meeste mensen verwachten, maar auditors lezen hem nauwkeurig. Het topmanagement moet een informatiebeveiligingsbeleid opstellen dat:
- Passend is voor het doel van de organisatie
- Informatiebeveiligingsdoelstellingen omvat of een kader biedt voor het vaststellen ervan
- De toezegging bevat om te voldoen aan van toepassing zijnde informatiebeveiligingseisen
- De toezegging bevat tot voortdurende verbetering van het ISMS
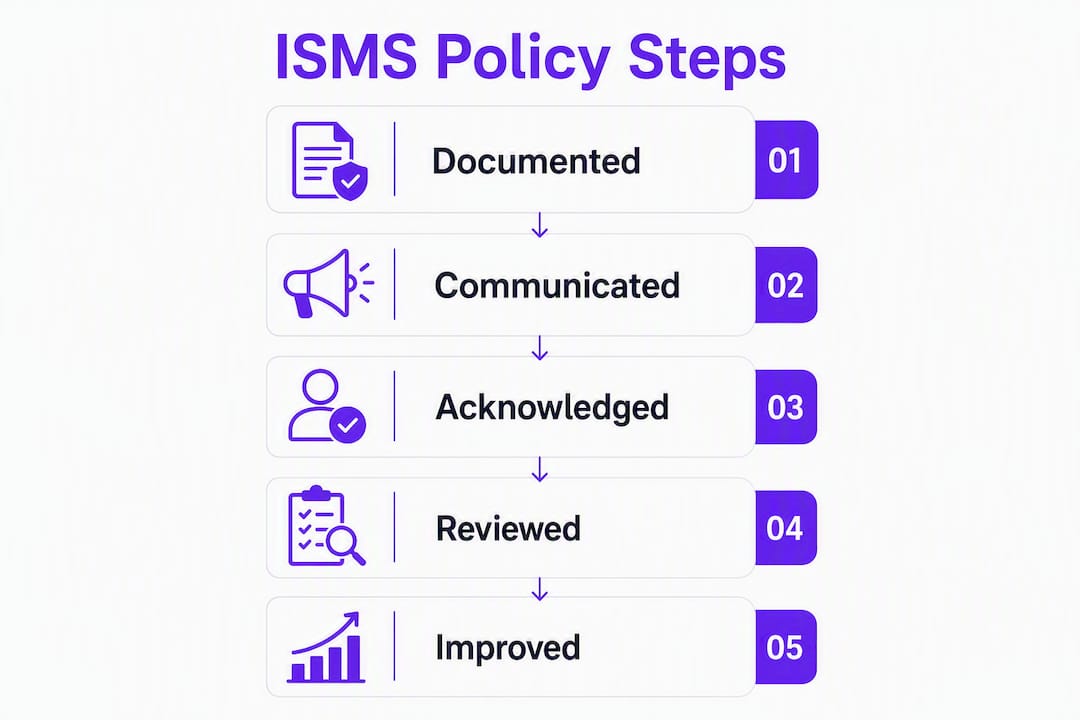
Het beleid moet worden gedocumenteerd, intern gecommuniceerd en beschikbaar worden gesteld aan belanghebbenden waar van toepassing. Die laatste zin is belangrijk: externe partijen zoals klanten of toezichthouders moeten het mogelijk kunnen inzien, dus schrijf het met dat publiek in gedachten.
Clausule 5.2 staat niet op zichzelf. Clausule 5.1 vereist dat het topmanagement leiderschap en betrokkenheid toont, wat betekent dat het beleid een echte handtekening moet dragen van iemand met bevoegdheid — niet alleen de naam van de IT-manager. Clausule 4.3 regelt de bepaling van het toepassingsgebied, wat rechtstreeks van invloed is op wat het beleid omvat. Clausules 6.1.2 en 6.1.3 vereisen een risicobeoordelingsmethodologie en een risicobehandelingsplan, zodat het beleid naar een risicogebaseerde aanpak moet verwijzen, ook als het de methodologie niet in detail beschrijft.
Wat auditors daadwerkelijk willen zien, gaat verder dan het document zelf. Ze zoeken naar:
- Een ondertekend, gedateerd beleid goedgekeurd door het topmanagement
- Bewijs dat het beleid is gecommuniceerd (distributielijsten, onboardingbevestigingen, leesbevestigingen)
- Bewijs dat relevant personeel het heeft begrepen (trainingsregistraties, ondertekende bevestigingsformulieren)
- Een vastgelegde beoordelingscyclus en registraties van eerdere beoordelingen
"De meest voorkomende auditbevinding ten aanzien van Clausule 5.2 is het ontbreken van gedocumenteerd bewijs van communicatie en begrip. Auditors verwachten registraties — onboardingbevestigingen, ondertekende beleidsregels, geautomatiseerde leesbevestigingen — niet slechts een gepubliceerd document op een intranet." — Richtlijn ISO 27001:2022 Clausule 5.2
Pro tip: Stel een eenvoudige bevestigingswerkstroom in op de dag dat u het beleid publiceert. Een gedeeld formulier, een e-handtekeningtool zoals DocuSign, of zelfs een e-mailthread waarvan de antwoorden in een spreadsheet worden geregistreerd, voldoen allemaal aan de bewijseis van de auditor. Het formaat is minder belangrijk dan de registratie.
Een gebruiksklaar ISMS-beleidsvoorbeeld dat u vandaag kunt gebruiken
De onderstaande tekst is een productieklaar overkoepelend beleid. Vervang de plaatsaanduidingen tussen haakjes door de gegevens van uw organisatie. Beperk het document tot één pagina — richtlijnen adviseren consequent een kort overkoepelend beleid dat verwijst naar onderwerpsspecifieke beleidsregels, in plaats van operationele details op te nemen.
INFORMATIEBEVEILIGINGSBELEID [Naam organisatie] | Beleids-ID: ISP-001 | Versie: 1.0 Eigenaar: [CISO / IT-directeur] | Goedgekeurd door: [CEO / Raad van Bestuur] | Goedkeuringsdatum: [Datum] | Volgende beoordeling: [Datum + 12 maanden] | Classificatie: Openbaar / Intern
Doel en toepassingsgebied (Clausule 5.2 — passend voor doel; Clausule 4.3 — toepassingsgebied) [Naam organisatie] is toegewijd aan het beschermen van de vertrouwelijkheid, integriteit en beschikbaarheid van alle informatiemiddelen binnen het toepassingsgebied van haar ISMS. Dit beleid is van toepassing op [beschrijf toepassingsgebied: bijv. "alle informatiesystemen, medewerkers en derde partijen die de levering van [product/dienst] vanuit [locatie(s)] ondersteunen"].
Doelstellingen (Clausule 5.2 — doelstellingen of kader daarvoor; Clausule 6.2) De organisatie stelt meetbare informatiebeveiligingsdoelstellingen vast, bewaakt en beoordeelt deze. Doelstellingen worden afzonderlijk gedocumenteerd en ten minste jaarlijks door het management beoordeeld.
Risicogebaseerde aanpak (Clausules 6.1.2–6.1.3) Informatiebeveiligingsrisico's worden geïdentificeerd, beoordeeld en behandeld overeenkomstig de risicobeoordelingsmethodologie van de organisatie. Beslissingen over risicobehandeling worden gedocumenteerd in het Risicobehandelingsplan.
Naleving (Clausule 5.2 — van toepassing zijnde eisen) De organisatie verbindt zich ertoe te voldoen aan alle van toepassing zijnde wettelijke, regelgevende, contractuele en interne informatiebeveiligingseisen.
Voortdurende verbetering (Clausule 5.2 — voortdurende verbetering; Clausule 10) De organisatie verbindt zich tot de voortdurende verbetering van het ISMS door middel van periodieke managementbeoordelingen, interne audits en corrigerende maatregelen.
Rollen en verantwoordelijkheden (Clausule 5.3) Het topmanagement is eindverantwoordelijk voor dit beleid. De [CISO / IT-directeur] is verantwoordelijk voor het onderhouden van het ISMS en het rapporteren over de prestaties ervan. Alle medewerkers zijn verantwoordelijk voor de naleving van dit beleid en de gerelateerde onderwerpsspecifieke beleidsregels.
Ondersteunend beleid Dit beleid wordt ondersteund door onderwerpsspecifieke beleidsregels, waaronder maar niet beperkt tot: Toegangsbeheerbeleid, Incidentresponsbeleid, Gegevensclassificatiebeleid, Beleid inzake risicobeheer bij derden en Bedrijfscontinuïteitsbeleid.
Ondertekend: _________________________ [CEO / Voorzitter Raad van Bestuur] Datum: _____________
Opmerkingen bij het gebruik van dit sjabloon:
- Bewaar het ondertekende origineel in uw documentbeheersysteem met versiegeschiedenis
- Verwijs naar elk ondersteunend beleid bij naam en document-ID — kopieer de inhoud ervan niet naar dit beleid
- De Ismscalculator toolkit bevat exporteerbare DOCX-versies van dit sjabloon en ondersteunende beleidsregels; de ISMS-frameworkgids beschrijft hoe ze met elkaar samenhangen
Hoe past u dit sjabloon aan uw organisatie aan?
Generieke tekst slaagt niet voor audits. Auditors herkennen gekopieerde beleidsregels die verwijzen naar afdelingen of maatregelen die niet bestaan binnen de organisatie. Volg deze stappen in volgorde.
-
Bepaal eerst uw ISMS-toepassingsgebied. Identificeer welke systemen, locaties, bedrijfsonderdelen en gegevenstypen binnen de grens vallen. Schrijf één of twee zinnen die een niet-technische auditor kan verifiëren aan de hand van uw middelenregister. Voor een in Nederland gevestigd SaaS-bedrijf zou dit kunnen luiden: "Alle cloudinfrastructuur, broncode-repositories en klantgegevens die worden verwerkt ter ondersteuning van het [Productnaam]-platform, beheerd vanuit ons hoofdkantoor in Amsterdam."
-
Identificeer belanghebbenden. Maak een lijst van interne stakeholders (medewerkers, contractanten) en externe partijen (klanten, toezichthouders, auditors, cloudleveranciers). Dit bepaalt hoe het beleid wordt verspreid en welk detailniveau passend is voor externe publicatie.
-
Stel 1–3 meetbare informatiebeveiligingsdoelstellingen vast. Vage toezeggingen voldoen niet aan Clausule 6.2. Concrete voorbeelden voor organisaties:
- "De gemiddelde detectietijd voor beveiligingsincidenten terugbrengen tot minder dan 72 uur voor Q4 2026, gemeten via SIEM-rapportage."
- "100% voltooiing van de jaarlijkse beveiligingsbewustzijnstraining voor alle medewerkers per 31 december 2026 realiseren."
-
Wijs eigenaarschap en goedkeuringsbevoegdheid toe. De beleidseigenaar onderhoudt en actualiseert het document. De goedkeurder (CEO, Raad van Bestuur of gelijkwaardig) ondertekent het. Dit zijn twee verschillende personen. IT-managers leiden doorgaans de ISMS-implementatie, maar de goedkeurder moet een senior leidinggevende zijn met organisatorische bevoegdheid.
-
Verwijs naar procedures op beheersingsniveau, neem ze niet op. Het beleid beschrijft wat en waarom. Procedures beschrijven hoe. Verwijs naar uw Toegangsbeheerprocdure bij document-ID; plak de inhoud ervan niet in het beleid. Dit houdt het beleid stabiel wanneer operationele processen veranderen.
-
Stel een beoordelingsschema in en houdt u daaraan. Jaarlijkse beoordeling is het minimum. Initieer een tussentijdse beoordeling na ingrijpende organisatorische wijzigingen, grote incidenten of wijzigingen in het toepassingsgebied. Registreer elke beoordeling met datum, deelnemers en uitkomst.
Te bewaren registraties per stap:
| Stap | Te verzamelen bewijs |
|---|---|
| Bepaling toepassingsgebied | Toepassingsgebiedsdocument, uittreksel middelenregister |
| Belanghebbenden | Stakeholderregister |
| Doelstellingen | Doelstellingenregister met meetwaarden en streefdoelen |
| Eigenaarschap en goedkeuring | Ondertekend beleid met naam goedkeurder en datum |
| Communicatie | Distributielijst, bevestigingsregistraties |
| Beoordeling | Notulen managementbeoordeling, versiegeschiedenis |
Veelgemaakte fouten die leiden tot auditbevindingen
De meeste ISMS-beleidsfouten vallen in een korte lijst van terugkerende vergissingen. Herstel deze voordat uw auditor arriveert.
- Te veel detail in het beleid. Het opnemen van procedures, technische configuraties of stapsgewijze instructies verandert een beleid van één pagina in een document van 20 pagina's dat niemand leest en niemand onderhoudt. Beleidsregels beschrijven wat en waarom; procedures beschrijven hoe.
- Beleid en procedure door elkaar halen. Wanneer een beleid verandert telkens als een proces wijzigt, verliest het zijn autoriteit. Houd ze gescheiden.
- Een generiek sjabloon gebruiken zonder aanpassing. Verwijzen naar een "Datacenterbeveiliging-team" terwijl uw organisatie AWS gebruikt en geen fysiek datacenter heeft, is direct een alarmsignaal. Bepaal eerst het toepassingsgebied, dan schrijft u.
- Ontbrekende handtekening van het topmanagement. Een beleid dat alleen door de IT-manager is goedgekeurd, voldoet niet aan Clausule 5.1. De handtekening moet afkomstig zijn van iemand met organisatorische bevoegdheid.
- Geen bewijs van communicatie. Een document op een intranet publiceren is niet hetzelfde als het communiceren. Auditors willen registraties zien.
- Onduidelijk eigenaarschap. "De IT-afdeling" is geen eigenaar. Benoem een specifieke functie.
- Geen vastgelegde beoordelingscyclus. Als het beleid geen volgende beoordelingsdatum heeft, gaan auditors ervan uit dat het nooit is beoordeeld.
- Inconsistent toepassingsgebied. Het toepassingsgebied in het beleid moet overeenkomen met de toepassingsgebiedsbeschrijving in uw ISMS-documentatie. Afwijkingen suggereren dat de documenten onafhankelijk van elkaar zijn opgesteld.
- Onjuiste distributie per doelgroep. Externe partijen hebben mogelijk een versie van het beleid nodig; intern personeel heeft de volledige versie plus bevestiging nodig. Het sturen van de verkeerde versie naar de verkeerde doelgroep creëert lacunes.
- Verwijzingen naar niet van toepassing zijnde maatregelen. Als u een Annex A-maatregel heeft uitgesloten, documenteer dan de rechtvaardiging in uw Verklaring van Toepasselijkheid. Laat geen spookverwijzingen achter in het beleid.
Drie rode vlaggen op auditdag die u direct moet aanpakken:
- Geen versienummer of goedkeuringsdatum op het beleidsdocument
- Geen bevestigingsregistraties voor huidige medewerkers
- Doelstellingen geformuleerd als aspiraties ("we streven ernaar de beveiliging te verbeteren") in plaats van meetbare streefdoelen
Waar kunt u ISMS-beleidssjablonen en -generatoren vinden?
Sjabloonbronnen vallen in vier categorieën, elk met een andere afweging tussen snelheid, aanpassingsdiepte en auditbestendigheid.
Intern opstellen geeft u maximale controle en geen licentiekosten, maar vereist iemand die Clausule 5.2 goed genoeg kent om er naar te schrijven. Het meest geschikt voor grote ondernemingen met een dedicated beveiligingsteam en voldoende tijd.
Downloadbare sjablonen (Word, PDF, DOCX) van compliance-websites zijn snel te verkrijgen en eenvoudig aan te passen. Het risico is dat ze van nature generiek zijn. U moet ze alsnog afbakenen, irrelevante secties verwijderen en de specifieke kenmerken van uw organisatie toevoegen voordat ze auditklaar zijn. Een praktische gids voor bedrijfsleiders over beveiligingsbeleid legt uit wat een beleid werkelijk nuttig maakt in plaats van decoratief.
SaaS-beleidsgeneratoren produceren binnen enkele minuten concepttekst op basis van informatie over uw organisatie. De betere varianten koppelen de uitvoer aan specifieke ISO-clausules. De kanttekening is dat de uitvoer nog steeds menselijke beoordeling vereist, en sommige generatoren produceren tekst die te generiek is om een certificeringsaudit zonder ingrijpende bewerking te doorstaan.
Door consultants opgestelde beleidsregels bieden de hoogste auditbestendigheid omdat een ervaren implementatiespecialist elke regel afstemt op uw toepassingsgebied en risicoprofiel. De kosten zijn hoger en de doorlooptijd langer. Voor gereguleerde sectoren — financiële dienstverlening, gezondheidszorg, defensieleveranciers — is dit vaak de juiste keuze.
Beslischecklist:
| Situatie | Aanbevolen bron |
|---|---|
| Start-up, krap tijdschema, beperkt budget | SaaS-generator + gereedheidscheck |
| Gereguleerde financiële dienstverlener | Door consultant opgesteld, toepassingsgebied-eerst aanpak |
| Grote onderneming met intern beveiligingsteam | Intern opstellen met sjabloon als referentie |
| Middelgroot bedrijf, eerste ISO 27001-poging | Downloadbaar sjabloon + consultantbeoordeling |
Voor organisaties in de financiële dienstverlening beschrijft de ISMS-gids voor bescherming van financiële gegevens specifiek hoe u toepassingsgebied en maatregelen afstemt op gereguleerde omgevingen.
Pro tip: Voer ongeacht de gekozen bron een gereedheidscheck uit voordat u het beleid definitief maakt. De gratis zelfevaluatie van 2 minuten van Ismscalculator signaleert lacunes in uw beleid en ISMS-opzet voordat een auditor dat doet — en bespaart u een corrigerende-maatregel-bevinding op de eerste dag van de certificering.
ISO/IEC 27001:2026 clausemapping voor uw beleid
Gebruik deze tabel om elke sectie van uw beleid te valideren tijdens interne beoordelingen of pre-auditcontroles.
| Beleidselement | Voorbeeld beleidsverklaring | ISO-clausule(s) | Verwacht bewijs |
|---|---|---|---|
| Doel en toepassingsgebied | "Dit beleid is van toepassing op alle informatiemiddelen die [Product] vanuit [Locatie] ondersteunen." | 4.3, 5.2 | Toepassingsgebiedsdocument, middelenregister |
| Managementbetrokkenheid | "Het topmanagement is toegewijd aan het instellen en onderhouden van het ISMS." | 5.1, 5.2 | Ondertekend beleid, vergadernotulen |
| Informatiebeveiligingsdoelstellingen | "Meetbare doelstellingen worden jaarlijks vastgesteld, bewaakt en beoordeeld." | 5.2, 6.2 | Doelstellingenregister met meetwaarden |
| Risicogebaseerde aanpak | "Risico's worden geïdentificeerd, beoordeeld en behandeld conform de risicobeoordelingsmethodologie." | 6.1.2, 6.1.3 | Risicoregister, risicobehandelingsplan |
| Van toepassing zijnde eisen | "De organisatie verbindt zich ertoe te voldoen aan wettelijke, regelgevende en contractuele eisen." | 5.2 | Wettelijk register, contractbeoordelingsregistraties |
| Voortdurende verbetering | "De organisatie verbindt zich tot voortdurende verbetering van het ISMS." | 5.2 | Managementbeoordelingsregistraties, auditrapporten |
| Rollen en verantwoordelijkheden | "De CISO is verantwoordelijk voor ISMS-onderhoud en prestatierapportage." | 5.3 | RACI-matrix, functiebeschrijvingen |
| Communicatie en beschikbaarheid | "Dit beleid wordt gecommuniceerd aan alle medewerkers en is beschikbaar voor belanghebbenden." | 5.2 | Distributielijst, bevestigingsregistraties |
Voor een uitgebreide bespreking van hoe deze clausules samenhangen binnen het volledige ISMS-framework, behandelt de clausule-voor-clausule analyse Clausules 4 tot en met 10 in volgorde.
Belangrijkste aandachtspunten
Een compliant ISMS-beleid vereist een ondertekende toezegging van het topmanagement, meetbare doelstellingen, een gedefinieerd toepassingsgebied en gedocumenteerd bewijs dat elke relevante persoon het heeft ontvangen en bevestigd.
| Punt | Details |
|---|---|
| Houd het beleid kort | Één pagina is het streefdoel; verwijs naar procedures in plaats van operationele details op te nemen. |
| Bewijs de communicatie | Distributielijsten en bevestigingsregistraties zijn wat auditors controleren, niet alleen het gepubliceerde document. |
| Toepassingsgebied vóór schrijven | Definieer eerst systemen, locaties en gegevenstypen binnen scope; stem dan elke beleidsverklaring daarop af. |
| Stel meetbare doelstellingen in | Vage toezeggingen voldoen niet aan Clausule 6.2; koppel elke doelstelling aan een meetwaarde en een streefdatum. |
| Gebruik Ismscalculator | De gratis gereedheidscheck van 2 minuten en de beleidstoolkit helpen u lacunes te identificeren en auditklaar bewijs te exporteren vóór de certificeringsdag. |
Waar de meeste teams de fout ingaan bij beleidsadoptie
De meest over het hoofd geziene fout bij ISMS-beleidswerk is geen opstelprobleem. Het is een distributie- en cultuurprobleem. Organisaties besteden weken aan het perfectioneren van beleidstekst, publiceren het document vervolgens op een intranetpagina die niemand bezoekt en beschouwen het als afgerond. Zes maanden later vraagt een auditor naar bevestigingsregistraties en valt er een stilte.
De oplossing is eenvoudiger dan de meeste mensen denken: koppel de beleidsinstructie aan de onboarding. Elke nieuwe medewerker of contractant moet het beleid lezen en ondertekenen als onderdeel van zijn eerste week, geregistreerd in uw HR-systeem. Plan vervolgens een korte beleidsevaluatie in bij kwartaalbijeenkomsten of teamvergaderingen — niet als een compliance-lezing, maar als een herinnering van vijf minuten over wat het beleid inhoudt en waarom het belangrijk is. Die regelmaat creëert een papieren spoor en, nog belangrijker, een beveiligingscultuur waarin het beleid een levend document is in plaats van een vergeten PDF.
Het managementbeoordelingsproces is de natuurlijke plek voor de jaarlijkse beleidsevaluatie — gebruik het om doelstellingen te actualiseren, het toepassingsgebied te bevestigen en het document opnieuw te ondertekenen wanneer er iets wezenlijks verandert.
Ismscalculator verkort de tijd van conceptbeleid tot auditklaar bewijs
Een compliant ISMS-beleid opstellen is één stap. Het aan een auditor bewijzen is een andere. Ismscalculator verbindt beide. De gereedheidsanalyse van het platform brengt uw huidige situatie in kaart ten opzichte van de ISO 27001:2022-eisen over de vier Annex A-beheersingsdomeinen, zodat u precies weet welke beleidslacunes u moet dichten voordat u zich aanmeldt voor certificering. De beleidstoolkit bevat exporteerbare DOCX-sjablonen vooraf gekoppeld aan Clausule 5.2, en de bewijsexportfunctie bundelt bevestigingsregistraties, beoordelingslogboeken en doelstellingsbewaking in het formaat dat auditors verwachten.

Voor teams die naast de toolkit ook deskundige begeleiding wensen, verbindt het netwerk van onafhankelijke ISO 27001-consultants van Ismscalculator u met implementatiespecialisten en lead auditors die uw beleid kunnen beoordelen, uw toepassingsgebied kunnen valideren en u kunnen voorbereiden op certificering. Begin met de gratis zelfevaluatie van 2 minuten om te zien waar uw beleid en ISMS momenteel staan.
Nuttige bronnen en downloads
- ISO/IEC 27001:2022 — officiële normpagina (ISO.org) — de gezaghebbende bron voor alle ISMS-eisen
- Beveiligingsframeworks voor het MKB — praktisch advies over het kiezen en aanpassen van frameworks voor kleinere organisaties
- Ismscalculator toolkit en sjablonen — gereedheidsanalyses, beleidssjablonen, Gantt-planning en bewijsexports voor ISO 27001-implementatie
Herinnering versiebeheer: Elke beleidsversie moet een uniek versienummer, goedkeuringsdatum en wijzigingssamenvatting bevatten. Voeg een wijzigingslogboek toe aan het document en bewaar vervangen versies ten minste drie jaar. Auditors vragen regelmatig naar eerdere versies om te verifiëren dat beoordelingscycli daadwerkelijk hebben plaatsgevonden. Bewaar distributielijsten naast elke versie zodat u op elk moment kunt aantonen wie welke versie heeft ontvangen en wanneer.
Aanbevolen
- Gratis ISO 27001-gereedheidscheck — Zelfevaluatie van 2 minuten | ISMS Calculator
- Bouw een ISMS van scratch: start-upgids | ISMS Calculator
- Bouw een ISMS voor bescherming van financiële gegevens: gids 2026 | ISMS Calculator
- Privileged Access Management in ISMS: een beveiligingsgids | ISMS Calculator