Snelle implementaties duren 3 tot 4 maanden, typische eerstegangers nemen 6 tot 10 maanden in beslag, en complexe of multi-site uitrolllen lopen vaak 9 tot 18 maanden. In welke categorie u ook valt, de planning staat of valt met één regel: bepaal eerst uw Stage 2-auditdatum en werk dan terug, boek Stage 1 vier tot zes weken eerder en voltooi uw interne audit en directiebeoordeling vóór die datum. Al het andere — GAP-analyse, risicoanalyse, implementatie van beheersmaatregelen — wordt rondom die twee ankerpunten ingepland.
TL;DR:
- Door de Stage 2-auditdatum als eerste vast te leggen, kunt u Stage 1 vier tot zes weken eerder inplannen en zorgt u dat interne audits tijdig zijn afgerond.
- Risicoanalyses moeten zijn afgerond en de Verklaring van Toepasselijkheid moet zijn goedgekeurd vóórdat beheersmaatregelen worden gedocumenteerd en bewijs wordt verzameld.
- Grotere of multi-site projecten verlengen de doorlooptijd tot 9 tot 18 maanden, voornamelijk door de omvang van de scope, de volwassenheid van beheersmaatregelen en de beschikbaarheid van eigenaren.
- Snelle implementaties met een toegewijde fulltime eigenaar en een strakke scope zijn mogelijk in 3 tot 4 maanden; eerste implementaties duren doorgaans 6 tot 10 maanden.
- Het aanleggen van een georganiseerde bewijsmap per beheersmaatregel en het vroegtijdig inplannen van bewijsverzameling vermindert last-minute gehaast en versnelt certificering.
Inhoudsopgave
- Wat zijn de belangrijkste ISO 27001-projectmijlpalen en -fasen?
- ISO 27001-mijlpalenchecklist: welk bewijs verwachten auditeurs?
- Hoe plant u Stage 1- en Stage 2-audits in?
- Hoe lang duurt ISO 27001-certificering werkelijk?
- Voorbeeldtijdlijnen voor ISO 27001-projecten die u kunt kopiëren
- Hoe valideert u uw tijdlijn voordat u zich eraan vastlegt?
- Wat de meeste teams fout doen bij ISO 27001-planning
- Bronnen
- FAQ
Wat zijn de belangrijkste ISO 27001-projectmijlpalen en -fasen?
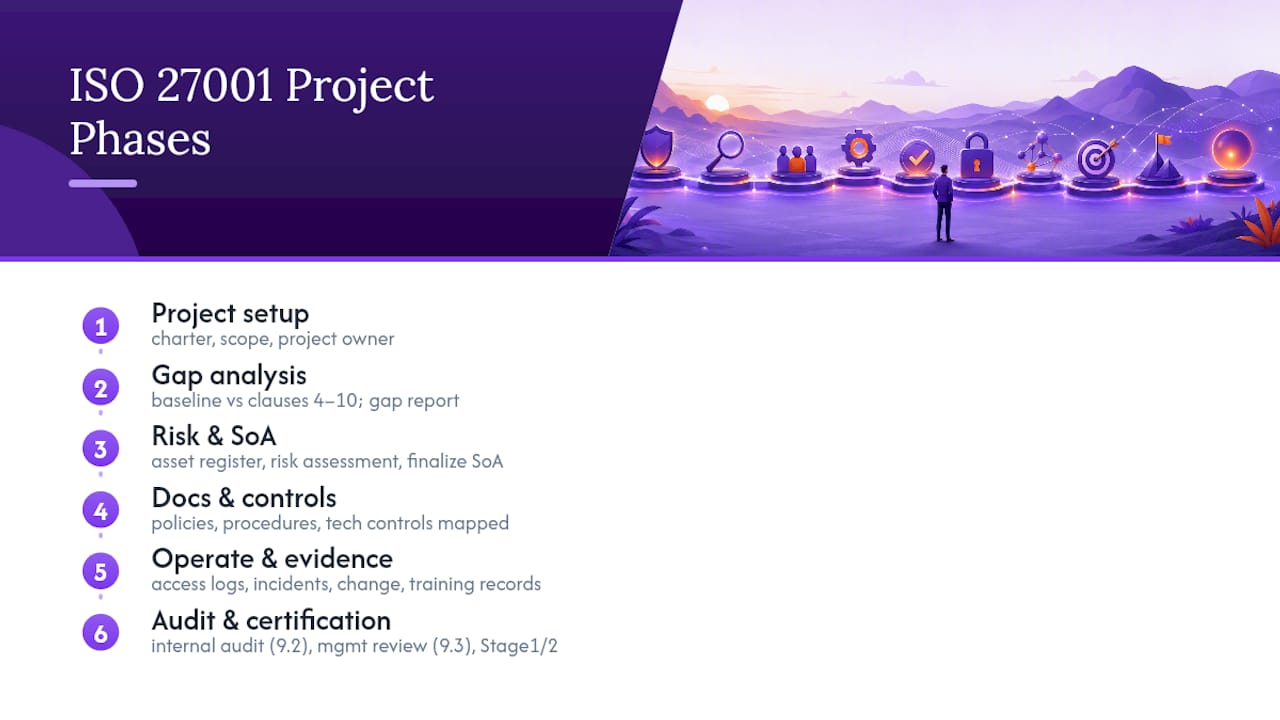
Elk ISO 27001-certificeringsproces doorloopt dezelfde volgorde, of u nu in 12 weken of in 18 maanden klaar bent. De volgorde verandert niet; alleen de tijd die u in elke fase doorbrengt, verschilt.
1. Projectopzet en scopebepaling. U heeft een projectcharter, een schriftelijke scopeverklaring en een benoemde projecteigenaar nodig voordat er iets anders begint. Sla dit over en u besteedt maand drie aan discussies over de vraag of de laptops van het salesteam binnen de scope vallen.
2. GAP-analyse. Hiermee bepaalt u uw beginsituatie ten opzichte van de clausules 4 tot en met 10 van ISO/IEC 27001:2022, die betrekking hebben op context, leiderschap, planning, ondersteuning, uitvoering, evaluatie en verbetering. Het resultaat is een GAP-rapport met geprioriteerde acties, geen vaag gevoel van "we zitten er grotendeels goed bij."
3. Risicoanalyse en Verklaring van Toepasselijkheid (VvT). U legt een activaregister aan, voert een risicoanalyse uit volgens uw gekozen methodiek en stelt vervolgens de VvT op, waarin u verantwoordt welke Annex A-beheersmaatregelen van toepassing zijn en welke niet. Dit is een poortdocument: u kunt de VvT niet afronden totdat het risicoregister compleet is, en u kunt de implementatie van beheersmaatregelen niet afronden totdat de VvT is goedgekeurd.
4. Documentatie en implementatie van beheersmaatregelen. Beleid, procedures en technische beheersmaatregelen worden opgebouwd en rechtstreeks gekoppeld aan VvT-vermeldingen. Dit is doorgaans de langste fase, omdat het gaat om daadwerkelijke operationele verandering en niet om papierwerk.
5. Uitvoering en bewijsverzameling. Beheersmaatregelen moeten lang genoeg in werking zijn om echte registraties te produceren: toegangsbeoordelingen, incidentlogboeken, wijzigingslogboeken, voltooide trainingen. Certificerende instellingen verwachten steekproeven uit dit bewijs, en dit is de enige fase die u niet kunt comprimeren door meer mensen in te zetten.
6. Interne audit en directiebeoordeling. Een formele interne audit op grond van clausule 9.2 en een gedocumenteerde directiebeoordeling op grond van clausule 9.3 zijn verplichte mijlpalen. Auditeurs willen zien dat het ISMS functioneert als een verbetercyclus — niet alleen als een map vol beleidsdocumenten — voordat de certificering voortgaat.
7. Stage 1- en Stage 2-audits. Stage 1 is grotendeels een documentatiebeoordeling die controleert of uw ISMS correct is ontworpen en gereed is voor beoordeling. Stage 2 toetst of het ISMS daadwerkelijk werkt zoals gedocumenteerd; auditeurs verwachten doorgaans dat Stage 2 binnen zes maanden na Stage 1 plaatsvindt.
ISO 27001-mijlpalenchecklist: welk bewijs verwachten auditeurs?
Auditeurs beoordelen geen intenties. Ze beoordelen bewijs, en elke bovenstaande mijlpaal vereist een specifiek document voordat u een auditdatum vastlegt.
- Scope en charter: ondertekende scopeverklaring met vermelding van systemen, locaties en uitsluitingen
- Activainventaris: een bijgehouden register van informatie-activa met toegewezen eigenaren
- Risicoregister: gedocumenteerde risico's, behandelingsbeslissingen en resterende risicobeoordelingen
- Verklaring van Toepasselijkheid: elke Annex A-beheersmaatregel gemarkeerd als van toepassing of uitgesloten, met onderbouwing
- Beleidsgoedkeuring: gedateerde goedkeuringsregistraties voor het informatiebeveiligingsbeleid en ondersteunend beleid
- Bewijs van geïmplementeerde beheersmaatregelen: configuratieschermafbeeldingen, toegangslogboeken, firewallregels, versleutelingsinstellingen gekoppeld aan specifieke VvT-vermeldingen
- Trainingsregistraties: voltooiingslogboeken waaruit blijkt dat bewustwordingstraining voor medewerkers heeft plaatsgevonden, niet alleen dat deze gepland was
- Intern auditrapport: bevindingen, afwijkingen en corrigerende maatregelen uit de clausule 9.2-audit
- Notulen van de directiebeoordeling: gedateerde vergaderverslagen waaruit blijkt dat het management de ISMS-prestaties heeft beoordeeld conform clausule 9.3
De volgorde is net zo belangrijk als de lijst zelf. De risicoanalyse moet klaar zijn vóór de VvT, de VvT moet bestaan voordat u kunt verwijzen naar "geïmplementeerde" beheersmaatregelen, en zowel de interne audit als de directiebeoordeling moeten plaatsvinden vóór Stage 1 — niet gepropt tussen Stage 1 en Stage 2. Auditeurs hebben elke sluiproute al gezien, en een directiebeoordeling gedateerd drie dagen voor Stage 1 wordt gelezen voor wat het is.
Pro-tip: Maak één bewijsmap per VvT-beheersmaatregel, vernoemd naar het beheersmaatregelnummer, en voeg elk artefact voor die maatregel er direct in op. Wanneer Stage 1 aanbreekt, overhandigt u de auditeur een overzichtelijke mappenstructuur in plaats van dat u de avond ervoor om 23:00 uur door e-mailthreads zit te spitten. Voor een uitgebreide uiteenzetting van elk op te leveren document doorloopt de ISO 27001-certificeringschecklist alle 80 stappen in volgorde.
Hoe plant u Stage 1- en Stage 2-audits in?
Werk terug vanuit uw certificeringsdoelstelling, niet vooruit vanuit uw startdatum. Vooruitplannen vanaf dag één is de manier waarop teams eindigen met een Stage 2-datum die stilletjes drie keer verschuift.
- Bepaal eerst uw Stage 2-datum. Dit is de datum waarop u het certificaat daadwerkelijk nodig heeft, gedreven door een klantcontract, een aanbestedingsdeadline of een toezegging aan het bestuur.
- Plan Stage 1 vier tot zes weken eerder in. Dit interval geeft u de ruimte om eventuele opmerkingen uit Stage 1 te verwerken voordat Stage 2 aanbreekt.
- Plaats uw interne audit en directiebeoordeling vóór Stage 1, niet er vlak tegenaan. Beide moeten oprecht zijn afgerond — met ondertekende notulen en een afgehandeld auditrapport — voordat de certificerende instelling langskomt.
- Stel uw bewijs-/operatieperiode in als een vaste invoer, niet als variabele. U kunt het schrijven van beleid versnellen. U kunt drie maanden aan toegangsbeoordelingslogboeken die nog niet bestaan, niet versnellen.
- Bouw een herstelperiode in na Stage 1. Stage 1 brengt doorgaans opmerkingen aan het licht in plaats van grote afwijkingen, en projecten die een periode van 4 tot 6 weken reserveren om deze te verwerken, halen Stage 2 vrijwel altijd bij de eerste poging.
Deze methode van achteruit plannen heeft een nuttig neveneffect: het stelt slechte aannames onmiddellijk bloot. Als achteruit werken vanuit uw Stage 2-datum uw startmoment in het verleden plaatst, is uw streefdatum onjuist, niet uw plan. Dat is een goedkope les die u beter in week één kunt leren dan in maand acht. Het loont ook om de beschikbaarheid van de certificerende instelling vroegtijdig te bevestigen. Tijdslots raken vol, en een instelling die Stage 1 pas na tien weken kan inplannen, maakt een strakke tijdlijn in de war, ongeacht hoe gedisciplineerd uw interne werk is.
Hoe lang duurt ISO 27001-certificering werkelijk?
Drie categorieën dekken vrijwel elk praktijkproject, en het verschil daartussen is geen kwestie van geluk. Het gaat om scopediscipline en capaciteit.
- Snel (3 tot 4 maanden): Kleine organisatie, strak afgebakende scope, een bestaande beveiligingsbasislijn en een toegewijde eigenaar die hier fulltime aan werkt.
- Typisch (6 tot 10 maanden): Eerste implementatie, gemiddelde scope, een eigenaar die zijn tijd verdeelt over andere taken, en documentatie die grotendeels van de grond af wordt opgebouwd.
- Langzaam (9 tot 18 maanden): Multi-site of multi-entiteit scope, lage beginvolwassenheid op het gebied van beveiliging, gedeeld eigenaarschap over meerdere personen, of een sterk gereguleerde omgeving die extra diepgang in beheersmaatregelen vereist.
Organisaties die aan het begin strak scopebepalen, realistisch toegewijde tijd inplannen en scope-uitbreiding tijdens de bouw weerstaan, correleren met 30 tot 50% snellere implementaties dan teams die de scope laten opschuiven.
De variabelen die u tussen categorieën verplaatsen, zijn voorspelbaar. Scopeomvang is de grootste: één productlijn certificeren is een ander project dan vijf dochterondernemingen certificeren. De bestaande volwassenheid van beheersmaatregelen is bijna even bepalend. Een bedrijf dat al fatsoenlijk toegangsbeheer en logging uitvoert, is halverwege voordat het project überhaupt van start gaat. De FTE-toewijzing van de ISMS-eigenaar is de stille saboteur. Een ISMS-eigenaar die dit naast een volledig IT-takenpakket doet, rekt een project van 6 maanden op tot 12, zonder dat iemand het merkt totdat de agenda het aangeeft.
Als u uw tijdlijn wilt inkorten, zijn de hefbomen concreet. Baken de scope af voordat u begint in plaats van halverwege het project. Gebruik documentatietemplates in plaats van elk beleidsdocument blanco te schrijven. Besteed echte uren — geen "als ik eraan toekom"-uren — aan de ISMS-eigenaarsrol. En begin vroeg met het uitvoeren van uw beheersmaatregelen, want de bewijsperiode is de enige fase die uitstelgedrag genadeloos bestraft.
Voorbeeldtijdlijnen voor ISO 27001-projecten die u kunt kopiëren
Twee planningen dekken de meeste planningsbehoeften: een agressieve sprint van 12 weken voor kleine, goed voorbereide scopes, en een realistisch plan van 6 tot 10 maanden voor typische eerste implementaties.
Het versnelde 12-wekenplan gaat uit van een kleine scope, een bestaande beveiligingsbasislijn en een toegewijde eigenaar:
- Weken 1 tot 2: Scopebepaling, charter en GAP-analyse afgerond
- Weken 3 tot 4: Risicoanalyse en concept-VvT
- Weken 5 tot 7: Implementatie van beleid en beheersmaatregelen op basis van VvT-vermeldingen
- Weken 8 tot 9: Uitvoering van beheersmaatregelen, start bewijsverzameling, uitvoering medewerkerstraining
- Week 10: Interne audit en directiebeoordeling, beide volledig gedocumenteerd
- Week 11: Stage 1-audit
- Week 12: Verwerking van eventuele opmerkingen, definitieve bewijsverzameling, Stage 2 geboekt voor de daaropvolgende weken
Het realistische plan van 6 tot 10 maanden spreidt dezelfde fasen uit met een langere bewijsperiode: maanden 1 tot 2 dekken scopebepaling en GAP-analyse, maanden 2 tot 4 dekken risicoanalyse, VvT en implementatie van beheersmaatregelen, maanden 4 tot 7 dekken de uitvoering van beheersmaatregelen en het verzamelen van reëel bewijs, maand 7 of 8 dekt de interne audit en directiebeoordeling, en Stage 1 vindt plaats in maand 8 of 9, met Stage 2 vier tot zes weken later.
Pas elk plan aan uw eigen situatie aan. Eigenaren die parttime werken, kunnen het 12-wekenplan ruwweg verdubbelen in plaats van een fulltime planning in minder uren proberen te proppen. Multi-site organisaties hebben extra weken nodig in de risicoanalyse- en bewijsfasen om rekening te houden met locatieverschillen. Voor een versie per op te leveren document van het snelle plan splitst het 12-weken ISO 27001-projectplan de deliverables per week verder uit.
Hoe valideert u uw tijdlijn voordat u zich eraan vastlegt?
Een voorbeeldplanning is een vertrekpunt, geen garantie dat uw organisatie er precies in past. De ISO 27001-kostenberekening van Ismscalculator geeft u een realtime, organisatiespecifieke schatting op basis van uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid, zodat u kunt toetsen of "6 maanden" realistisch is voor uw daadwerkelijke scope voordat u dit aan het management toezegt.
- Voer de gratis gereedheidsbeoordeling van 2 minuten uit voor een snelle volwassenheidsmomentopname zonder u eerst te hoeven registreren.
- Vergelijk uw aannames met referentievergelijkingen voor alle vier de controlethema's van ISO/IEC 27001:2022 om te zien waar uw plan de inspanning onderschat.
- Exporteer een aanpasbaar Gantt-diagram en leg dit naast een van de bovenstaande voorbeeldplannen om te zien waar uw tijdlijn werkelijk afwijkt.
- Sla meerdere schattingen op en vergelijk ze als u een slanke scope afweegt tegen een bredere voordat u uw charter vastlegt.
Het combineren van projecttools met vergaderdiscipline helpt hier ook bij. Platforms zoals Segua zijn gebouwd rondom het verbinden van projectvereisten en terugkerende vergaderingen, wat van belang is wanneer uw mijlpaalreviews het zijn die voorkomen dat een plan van 10 maanden uitloopt tot 14.
Wat de meeste teams fout doen bij ISO 27001-planning
De fouten zijn voorspelbaar: vage scopeverklaringen die niemand aan een auditeur kan verdedigen, ISMS-eigenaarschap verdeeld over drie personen zodat niemand het echt bezit, en bewijsperiodes behandeld als flexibel terwijl dit het enige onderdeel van de planning is dat dat niet is. Het motto dat boven uw bureau de moeite waard is om op te hangen, is eenvoudig. Stel Stage 2 vast, werk terug, bescherm de operatieperiode. Al het andere in het project buigt mee rond die drie stappen.
— Martin
FAQ
Wat is de ISO 27001-checklist?
Een ISO 27001-checklist is de reeks documenten die auditeurs verwachten te zien: scopedocumenten, GAP-analyse, risicoregister, Verklaring van Toepasselijkheid, geïmplementeerde beheersmaatregelen gekoppeld aan die VvT, trainingsregistraties, een intern auditrapport en notulen van de directiebeoordeling. De certificeringschecklist werkt dit uit in een volledige stapsgewijze lijst.
Wat zijn de 10 clausules van ISO 27001?
ISO/IEC 27001:2022 heeft 10 clausules, maar alleen clausules 4 tot en met 10 bevatten verplichte eisen: context, leiderschap, planning, ondersteuning, uitvoering, prestatie-evaluatie en verbetering. Clausules 1 tot en met 3 behandelen toepassingsgebied, referenties en begrippen, en leggen op zichzelf geen verplichtingen op, conform de ISO 27001-norm.
Wat zijn Stage 1- en Stage 2-audits bij ISO?
Stage 1 is een documentatiebeoordeling die controleert of uw ISMS correct is ontworpen en gereed is voor beoordeling. Stage 2 toetst of dat ISMS daadwerkelijk werkt zoals gedocumenteerd, aan de hand van bewijs zoals logboeken, registraties en interviews, en wordt doorgaans binnen zes maanden na Stage 1 ingepland.
Wat zijn de belangrijkste stappen bij de implementatie van ISO 27001?
De kernstappen zijn scopebepaling en GAP-analyse, risicoanalyse en Verklaring van Toepasselijkheid, documentatie en implementatie van beheersmaatregelen, het lang genoeg uitvoeren van die beheersmaatregelen om bewijs te genereren, en vervolgens het uitvoeren van een interne audit en directiebeoordeling vóór de Stage 1- en Stage 2-audits. Elke stap vloeit rechtstreeks voort uit de vorige, zodat het overslaan van stappen doorgaans betekent dat u werk later opnieuw moet doen.
Hoe lang duurt het om ISO 27001-gecertificeerd te worden?
Snelle, goed voorbereide implementaties duren 3 tot 4 maanden, typische eerste projecten nemen 6 tot 10 maanden in beslag, en complexe of multi-site uitrollingen lopen vaak 9 tot 18 maanden. Het 12-wekenprojectplan laat zien hoe het snelle uiteinde van dat spectrum er week voor week uitziet.