Download twee bewerkbare ISO 27001-sjablonen: een intern auditrapport en een initieel beoordelingsrapport, beide opgebouwd om bevindingen te koppelen aan de Clausules 4 tot en met 10 en de Annex A-beheersmaatregelen. Elk bestand bevat een bevindingentabel met verwijzingen naar bewijs, risicobeoordelingen en CAPA-velden die al zijn opgemaakt, zodat u dezelfde dag nog met het vastleggen van observaties kunt beginnen in plaats van een werkboek vanaf nul op te bouwen.
Samenvatting:
- Gebruik de XLSX-bevindingentabel om verwijzingen naar bewijs, risicobeoordelingen, hoofdoorzaken, CAPA-details en verificatiebewijs voor elke bevinding vast te leggen om traceerbaarheid te waarborgen.
- Geef prioriteit aan het direct vastleggen van bevindingen tijdens de auditrondgang en koppel bewijs in real-time om hiaten in het bewijs te voorkomen en nauwkeurigheid te waarborgen.
- Koppel elke beheersmaatregel en Annex A-clausule aan specifiek bewijs en vermeld expliciet of beheersmaatregelen zijn opgenomen of uitgesloten, met onderbouwing voor uitsluitingen.
- Pas het sjabloon aan op uw organisatie door site- of afdelingskolommen toe te voegen voor grotere of multi-siteorganisaties zonder essentiële velden te verwijderen.
- Focus op het opzetten van een duidelijke, traceerbare keten van observatie tot afsluiting in plaats van op perfecte opmaak, om te voldoen aan de normen voor certificeringsreviews.
Inhoudsopgave
- ISO 27001 Rapportsjabloon Downloads: Wat Is Inbegrepen
- Wat Staat Er in Elk Sjabloonbestand
- Hoe Gebruikt u het ISO 27001-Auditsjabloon: Stap voor Stap
- Wat u voor Elke Bevinding Moet Documenteren
- Bevindingen Koppelen aan ISO 27001-Clausules en Annex A-Beheersmaatregelen
- Voorbeeldbevindingen uit ISO 27001-Rapporten die u Kunt Kopiëren
- Het Sjabloon Aanpassen aan de Scope van Uw Organisatie
- Slim Steekproeven en Tips voor de Hoofdauditor
- Hoe ISMS Calculator het Invullen van Rapporten Versnelt
- Waar u ISO 27001-Documentatienormen Kunt Verifiëren
- Wat Er Werkelijk Toe Doet als u het Rapport Gaat Schrijven
- Bronnen
ISO 27001 Rapportsjabloon Downloads: Wat Is Inbegrepen
Het interne auditrapportsjabloon bestaat uit een bewerkbaar DOCX voor narratieve secties (managementsamenvatting, scope, aftekening) gecombineerd met een XLSX-werkboek voor bevindingen en de Annex A-checklist, ten behoeve van scoring, verwijzingen naar bewijs en CAPA-tracking. Een PDF-voorbeeld van een ingevuld rapport is ook inbegrepen, voornamelijk zodat u kunt zien hoe een afgerond document eruitziet voordat u begint met het invullen van uw eigen versie.
Open het DOCX wanneer u de managementsamenvatting, de auditscope of de doelstellingen opstelt; die secties profiteren van vrije tekst en opmaak. Open het XLSX wanneer u bevindingen registreert, beheersmaatregelen in kaart brengt of corrigerende maatregelen bijhoudt; een spreadsheet verwerkt sorteren, filteren en lopende totalen veel beter dan een Word-tabel ooit zal doen. Het initiële beoordelingsrapport (gereedheidscheck) volgt dezelfde splitsing — DOCX voor het narratief, XLSX voor de Annex A-checklist — maar met lichtere bevindingenvelden, omdat een gereedheidsbeoordeling nog geen formele audit is.
Hoofdauditors zijn doorgaans eigenaar van het DOCX-rapport en de aftekeningsvelden. ISMS-managers of compliance-verantwoordelijken verblijven dagelijks in de XLSX-checklist en werken de verificatiestatus bij naarmate corrigerende maatregelen worden afgesloten. Als uw team die rollen splitst, deel dan beide bestanden vroeg zodat niemand met een verouderde versie werkt.
Wat Staat Er in Elk Sjabloonbestand
Elk werkblad en elke sectie in de sjablonen verwijst naar een specifieke taak in de audit. Weten wat waar staat voordat u begint te typen, bespaart u later een herschrijving.
Het voorblad en metadatablok legt in één oogopslag het audit-ID, de auditdata, de geauditeerde afdeling, de naam van de hoofdauditor en de scopeverklaring vast. Deze sectie is belangrijker dan ze eruitziet: een vage scopeverklaring is een van de snelste manieren om een rapport te laten afwijzen tijdens de certificeringsreview, omdat een reviewer niet kan zien wat er daadwerkelijk is gecontroleerd.
De clausuledekkingstabel doorloopt de Clausules 4 tot en met 10 (context, leiderschap, planning, ondersteuning, uitvoering, prestatie-evaluatie, verbetering) met een statuskolom voor elk onderdeel. Daarnaast staat het Annex A-beheersmaatregel-koppelwerkblad, dat alle 93 beheersmaatregelen uit de herstructurering van 2022 vermeldt, gegroepeerd in vier thema's: organisatorisch, mensen, fysiek en technologisch.
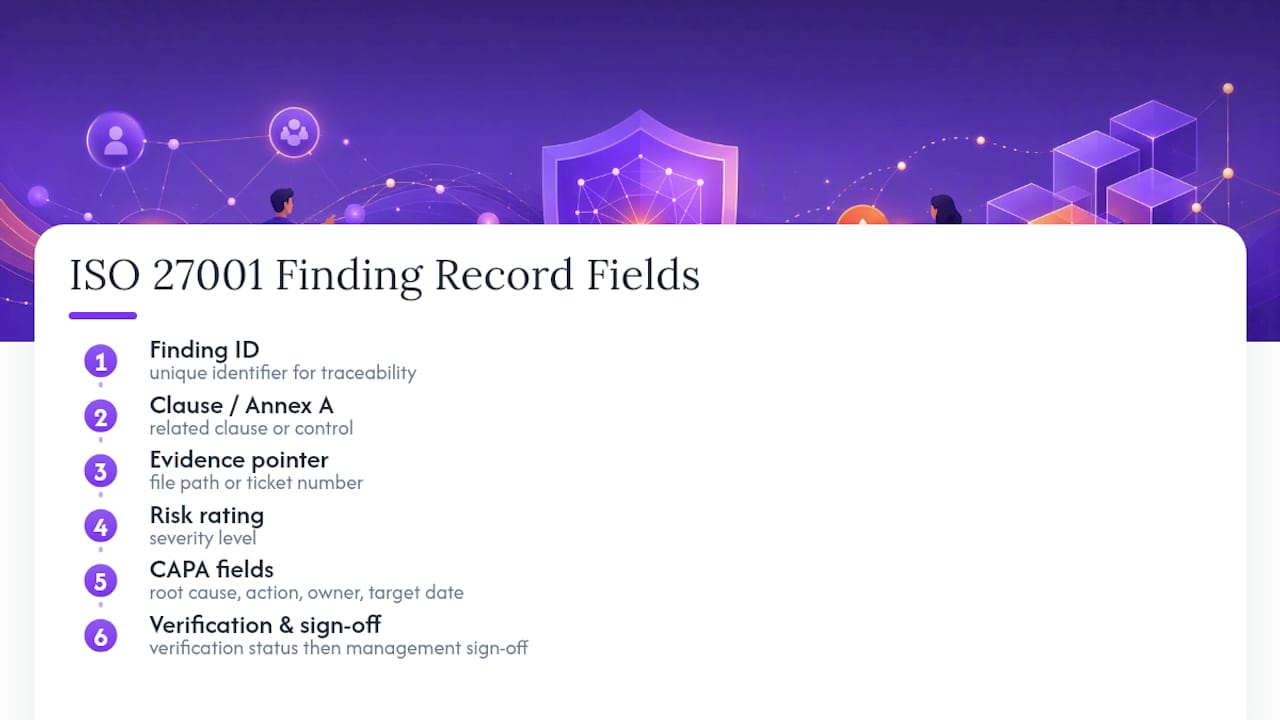
De bevindingentabel is de werkzame kern van het document. Elke vermelding bevat een uniek bevindingen-ID voor traceerbaarheid, de gerelateerde clausule of Annex A-beheersmaatregel, een verwijzing naar bewijs (zoals een bestandspad of ticketnummer), een risicobeoordeling die de ernst aangeeft, CAPA-velden inclusief hoofdoorzaak, corrigerende maatregel, verantwoordelijke en streefdatum, plus een verificatiestatuskolom die leeg blijft totdat het sluitingsbewijs is beoordeeld. De managementsamenvatting en aftekeningssectie biedt een voor leidinggevenden begrijpelijke samenvatting en handtekeningregels voor de hoofdauditor en de managementvertegenwoordiger van de geauditeerde partij. Als u deze sectie weglaat, leest het rapport als ruwe data in plaats van als een compleet eindproduct.
Hoe Gebruikt u het ISO 27001-Auditsjabloon: Stap voor Stap
Een auditchecklist-sjabloon is pas nuttig als u het in de juiste volgorde gebruikt. Het uitvoeren van de fasen in de verkeerde volgorde is de meest voorkomende reden waarom auditrapporten onvolledig of tegenstrijdig eindigen.
- Plan de audit. Vul de scope, de auditdoelstellingen en de steekproef van beheersmaatregelen of processen die u gaat beoordelen in. Selecteer uw steekproef op basis van een risicogebaseerde aanpak in plaats van alles gelijkmatig te beoordelen. Vraag bewijs van tevoren op zodat de geauditeerde partij niet op de dag zelf hoeft te zoeken, en leg notities van de openingsvergadering direct vast in de metadatasectie.
- Voer de audit uit. Leg observaties direct vast in de bevindingentabel terwijl u bezig bent, niet achteraf uit het geheugen. Koppel de verwijzing naar bewijs op het moment dat u het bewijs ziet, of dat nu een ticketnummer, een logextract of een schermafbeeldingsnaam is. Wijs ter plekke een voorlopige risicobeoordeling toe; u kunt die later aanpassen, maar een niet-beoordeelde bevinding is gemakkelijk te vergeten.
- Schrijf het rapport. Stel de managementsamenvatting als laatste op, zodra alle bevindingen zijn geregistreerd. Groepeer gerelateerde bevindingen per thema (hiaten in toegangsbeheer, onvolledige leveranciersbeoordelingen, ontbrekende trainingsregistraties) in plaats van ze te vermelden in de volgorde waarin u ze vond; een thematische samenvatting is voor leidinggevenden veel bruikbaarder. Wijs vóór de aftekening van het rapport een CAPA-verantwoordelijke en streefdatum toe aan elke non-conformiteit.
- Sluit de cirkel. Controleer of elke CAPA daadwerkelijk is uitgevoerd, niet alleen als gedaan aangemerkt. Verzamel sluitingsbewijs (een vervolgschermafbeelding, een bijgewerkt beleid, een ingevuld trainingslogboek), werk de verificatiekolom bij en stuur het rapport door voor definitieve aftekening.
Pro-tip: Leg bevindingen in het XLSX vast op het moment dat u ze tijdens de auditrondgang observeert, zelfs in ruwe vorm. Auditors die wachten tot het einde van de dag om zaken op te schrijven, verliezen consequent bewijsdetails, en dat hiaat is precies waar een certificeringsreviewer naar zal vragen.
Beschouw dit als een cyclus, niet als een eenmalige activiteit. Interne audit onder Clausule 9.2 is bedoeld om continu te draaien en te voeden in de directiebeoordeling, in plaats van iets dat u alleen opstelt wanneer een externe auditor om bewijs vraagt.
Wat u voor Elke Bevinding Moet Documenteren
Een bevinding die niet traceerbaar is van observatie tot afsluiting is een risico tijdens de certificering, geen troef. Elk rij in de bevindingentabel heeft deze velden ingevuld nodig, zonder uitzondering:
- Bevindingen-ID voor kruisverwijzing over auditcycli heen
- Verwijzing naar clausule of Annex A-beheersmaatregel die de bevinding aan de norm koppelt
- Bewijssamenvatting, een beschrijving van één of twee zinnen van wat is geobserveerd
- Bewijslocatie, het werkelijke mappad, ticketnummer of de verwijzing naar de schermafbeelding
- Risicobeoordeling, klein, groot of observatie
- Hoofdoorzaak, waarom het hiaat bestaat, niet alleen wat het hiaat is
- Aanbevolen corrigerende maatregel
- CAPA-verantwoordelijke en streefdatum
- Verificatiebewijs verzameld bij afsluiting
- Sluitingsdatum en aftekening
Dit is hoe een ingevulde rij er in de praktijk uitziet:
Bevinding AR-014. Clausule 8.1 en Annex A-beheersmaatregel 5.15 (Toegangsbeheer). Observatie: drie voormalige medewerkers hadden 40 dagen na uitdiensttreding nog actieve VPN-inloggegevens, aangetoond in het HR-uitdienstlogboek van 3 maart 2026 en de identiteitsbeheerexport gekoppeld aan /evidence/AR014_vpn_export.xlsx. Risicobeoordeling: Groot. Hoofdoorzaak: de uitdiensttredingschecklist genereert geen automatisch intrekkingsticket voor toegang. Corrigerende maatregel: voeg een automatische deprovisioneringstap toe aan de HR-uitdienstworkflow, verantwoordelijke: teamleider IT-operations, streefdatum: 15 april 2026. Verificatie: herexport van actieve VPN-accounts bevestigde nul voormalige medewerkers met actieve inloggegevens per 18 april 2026. Afgesloten en afgetekend op 20 april 2026.
Formatteer verwijzingen naar bewijs consistent door het hele rapport. Een mappad (/evidence/AR014_vpn_export.xlsx), een ticketnummer (JIRA-4521), of een benoemde schermafbeeldingsverwijzing werken allemaal, maar kies één conventie per organisatie en houd u daaraan. Gemengde opmaak in een rapport met 40 bevindingen is precies het soort ding dat een reviewer doet twijfelen aan de rest van uw documentatie. Voor een breder overzicht van wat auditors wel en niet accepteren als bewijs, biedt de praktische gids voor ISO 27001-bewijstypen formaten die verder gaan dan wat in één sjabloonrij past; organisaties die technische beheersmaatregelen documenteren kunnen specifiek steunen op voorbeelden van bewijs voor encryptie en gegevensbeveiliging voor die categorie bevindingen.
Bevindingen Koppelen aan ISO 27001-Clausules en Annex A-Beheersmaatregelen
De revisie van 2022 reorganiseerde Annex A van 114 beheersmaatregelen naar 93 beheersmaatregelen gegroepeerd onder vier thema's: organisatorisch, mensen, fysiek en technologisch. Als uw Verklaring van Toepasselijkheid nog de structuur van 2013 weerspiegelt, moet uw koppelwerkblad opnieuw worden opgebouwd voordat u de audittrail actueel kunt noemen.
Een werkbare koppelingsmethode verloopt in vier stappen voor elke beheersmaatregel:
- Beheersmaatregel-ID, haal het nummer van de beheersmaatregel rechtstreeks uit de huidige lijst van 93 beheersmaatregelen, niet uit een gemengde hybride van 2013/2022
- Toepasbaarheidsbesluiting, markeer als opgenomen of uitgesloten, met een onderbouwing van één regel voor uitsluitingen (sommige beheersmaatregelen zijn echt niet van toepassing; cloud-only-organisaties zonder fysieke serverruimten kunnen bepaalde fysieke beveiligingsbeheersmaatregelen redelijkerwijs uitsluiten)
- Verwijzing naar bewijs, koppel het specifieke document, logboek of de schermafbeelding die de beslissing onderbouwt
- Verklaring van Toepasselijkheid-invoer, zowel de beslissing als de verwijzing naar bewijs moeten in de VvT worden vermeld, niet alleen in het interne werkbestand
Een voorbeeldrij kan luiden: Beheersmaatregel 5.23 (Informatiebeveiliging voor het gebruik van clouddiensten), opgenomen, verwijzing naar bewijs /evidence/cloud_vendor_assessment_2026.pdf, verwijzend naar de leveranciersbeveiligingsvragenlijst die is ingevuld voor de primaire cloudprovider. Die enkele regel, als die traceerbaar is, vertelt een certificeringsreviewer alles wat ze nodig hebben zonder vervolgvragen. Compliance-matrices opgebouwd rond de volledige 93-beheersmaatregel-structuur kunnen elke bepaling koppelen aan een specifieke auditvraag; het is de moeite waard deze te raadplegen als u een volledigere referentie wilt dan de ingebouwde checklist van het sjabloon biedt. Voor een diepgaandere uitleg van wat elke beheersmaatregel-familie daadwerkelijk omvat, zie de Annex A-beheersmaatregelen uitgelegd.
Voorbeeldbevindingen uit ISO 27001-Rapporten die u Kunt Kopiëren
Het naast elkaar zien van drie afgeronde bevindingen, verdeeld over de drie ernst-niveaus, maakt het veel eenvoudiger om uw eigen bevindingen te formuleren. Zo zou elk er in het sjabloon uit moeten zien.
- Kleine non-conformiteit. Bevinding: het wachtwoordcomplexiteitsbeleid bestaat maar wordt niet afgedwongen op twee verouderde interne applicaties, aangetoond in configuratie-exports van 10 februari 2026. Corrigerende maatregel: pas het standaard complexiteitsbeleid van de organisatie toe op beide applicaties vóór 20 maart 2026, verantwoordelijke: team applicatieondersteuning. Verificatie: herexport van configuratie die naleving van het beleid op beide systemen bevestigt, beoordeeld en afgesloten op 25 maart 2026.
- Grote non-conformiteit. Bevinding: de incidentresponsprocedure werd niet gevolgd tijdens een phishingincident in januari 2026; het beveiligingsteam stelde getroffen gebruikers negen dagen na detectie op de hoogte in plaats van binnen het in de procedure gedefinieerde venster van 24 uur. Directe inperking: inloggegevens van alle getroffen accounts gereset en een organisatiebrede phishingmelding verzonden. Langetermijn-CAPA: hertrain het security operations-team op de incidentresponsprocedure en voeg een geautomatiseerde escalatietrigger toe aan het ticketsysteem, verantwoordelijke: manager security operations, streefdatum 60 dagen. Verificatie vereist een vervolgend tafeloefeningsoefening (tabletop exercise) waaruit blijkt dat het venster van 24 uur wordt gehaald.
- Observatie. Bevinding: het risicoregister wordt per kwartaal bijgewerkt, wat voldoet aan de minimumvereiste, maar drie afdelingshoofden gaven tijdens interviews aan dat ze een lichtere maandelijkse check-in over opkomende risico's zouden waarderen. Aanbevolen actie: een maandelijkse risicocheck van 15 minuten met afdelingshoofden uitproberen, verantwoordelijke: ISMS-manager, geen formele streefdatum omdat dit een verbetermogelijkheid is en geen non-conformiteit.
Let op het toonverschil. De kleine bevinding is feitelijk. De grote bevinding benoemt de directe inperking apart van de langetermijnoplossing, omdat een rapport dat beide door elkaar haalt de sluitingstijdlijn vertroebelt. De observatie leest als een uitnodiging, niet als een eis. Voor meer uitgewerkte voorbeelden over een breder scala aan non-conformiteitstypen is de gids voor ISO 27001-non-conformiteitsvoorbeelden een nuttige aanvulling om naast het sjabloon te bewaren.
Het Sjabloon Aanpassen aan de Scope van Uw Organisatie
Enkele velden in de sjablonen zijn dragende elementen en mogen nooit worden verwijderd, hoe sterk u de rest ook aanpast. De koppeling met de Verklaring van Toepasselijkheid, de kolom voor verwijzingen naar bewijs en het CAPA-verificatieveld moeten elke bewerking overleven, omdat het verwijderen ervan de auditeerbare keten breekt die een certificerende instelling verwacht te zien van bevinding tot afsluiting.
Pas het sjabloon daarbuiten aan de omvang van uw organisatie aan:
- Kleine teams zijn beter gediend met een compacte bevindingentabel en directe verwijzingen naar bewijs dan met een omvangrijk werkboek met meerdere sheets; een uitgebreid sjabloon dat niemand volledig invult is slechter dan een lean sjabloon dat volledig is ingevuld
- Grotere organisaties hebben doorgaans extra kolommen voor een bewijsindex en een apart steekproevenblad nodig om te documenteren welke locaties, systemen of bedrijfsonderdelen per cyclus zijn beoordeeld
- Multi-site- of multi-bedrijfsonderdeel-organisaties dienen een site- of onderdeel-kolom toe te voegen aan de bevindingentabel zodat patronen over locaties heen in één oogopslag zichtbaar zijn
Pro-tip: Houd een eenvoudig wijzigingenlogboek bij op het voorblad, al zijn het maar drie regels: datum, wat er is gewijzigd, wie het heeft gewijzigd. Wanneer een certificerende instelling vraagt waarom het rapportformaat van vorig jaar afwijkt van dat van dit jaar, beantwoordt een zichtbaar wijzigingenlogboek de vraag in seconden in plaats van een langere discussie te veroorzaken.
Auditors verwachten doorgaans ook een aantal ondersteunende operationele registraties die de norm niet expliciet noemt: incidentlogboeken, leveranciersbeoordelingen, trainingsregistraties. Het voorbereiden van die documenten vóór de audit, in plaats van ze pas te verzamelen wanneer erom wordt gevraagd, is een van de meest betrouwbare manieren om een grote non-conformiteit te voorkomen die niets te maken had met uw werkelijke beveiligingspostuur.
Slim Steekproeven en Tips voor de Hoofdauditor
U hoeft niet elke beheersmaatregel elke cyclus te auditeren om een betrouwbaar gereedheidsbeeld te produceren. Een risicogebaseerde steekproef, zwaarder gewogen naar gebieden met hoog residueel risico en elke beheersmaatregel-familie die bij een eerdere audit is mislukt, levert u het grootste deel van de zekerheidswaarde op voor een fractie van de inspanning.
Het parallel uitvoeren van de steekproef van Annex A-beheersmaatregelen met de beoordeling van Clausules 4 tot en met 10, in plaats van als twee afzonderlijke doorlopen, toont systeem-niveau-compliance overtuigender aan dan ze als afzonderlijke checklists te behandelen. Practitioners die per beheersmaatregel-familie steekproeven nemen, dragen ook de CAPA-geschiedenis mee tussen cycli in plaats van items die al schoon zijn afgesloten opnieuw te auditeren, wat bij terugkerende audits echte tijdsbesparing oplevert.
Gebruik voor bewijs formaten die snel te produceren en later gemakkelijk te verifiëren zijn:
- Ticketnummers uit uw servicedesk of wijzigingsbeheer-systeem
- Schermafbeeldingen met een zichtbare datum en systeemnaam
- Logextracten die betrekking hebben op het specifieke tijdvenster dat wordt beoordeeld
- Vergadernotulen voor governance-gerelateerde beheersmaatregelen zoals directiebeoordeling of risicobeoordeling
Geen van deze vereist speciale tooling. Ze vereisen alleen discipline bij het vastleggen van bewijs op het moment dat u het ziet, niet het reconstrueren ervan vanuit het geheugen een week later.
Hoe ISMS Calculator het Invullen van Rapporten Versnelt
Een auditsjabloon vanaf een blanco pagina invullen is het langzaamste onderdeel van het hele proces. De gratis gereedheidcheck van ISMS Calculator biedt u een startpunt van twee minuten: beantwoord een korte reeks vragen en ontvang een volwassenheidsoverzicht over de vier Annex A-beheersmaatregel-thema's dat u direct kunt invoegen in de scope- en doelstellingensecties van uw initiële beoordelingsrapport.
Relevante functies voor het opbouwen van rapporten zijn:
- Een gratis gereedheidszelfcheck van 2 minuten om een basislijn vast te stellen vóór uw eerste formele audit
- Volwassenheidsbeoordelingen over de vier Annex A-beheersmaatregel-thema's, nuttig voor het invullen van de clausuledekkingstabel
- Exporteerbare PDF-rapporten die u als ondersteunend bewijs kunt toevoegen aan het initiële beoordelingsbestand
- Aanpasbare Gantt-tijdlijnen voor het bijhouden van implementatiefasen naast uw CAPA-streefdata
- Modelreferentievergelijkingen om te valideren of uw bevindingen typisch zijn voor uw sector of een werkelijke uitbijter vormen
| Situatie van de Lezer | Beste Startpunt |
|---|---|
| Nog nooit een gereedheidcheck uitgevoerd | Gratis gereedheidcheck van 2 minuten |
| Behoefte aan een vollediger volwassenheidsbeeld over alle vier ISO/IEC 27001:2022-beheersmaatregel-thema's | ISO 27001 Gereedheidscheck |
| Al bezig met auditeren, alleen bewerkbare rapportbestanden nodig | Gebruik de DOCX- en XLSX-sjablonen direct |
Gebruik de gereedheidcheck wanneer u een snelle benchmark wilt vóór u zich verbindt aan een volledige interne auditcyclus. Blijf bij de bewerkbare sjablonen wanneer u al midden in een audit zit en gedetailleerde bevindingsregistratie nodig heeft die een samenvattingstool niet is gebouwd om te vervangen.
Waar u ISO 27001-Documentatienormen Kunt Verifiëren
Een aantal bronnen is de moeite waard om naast de sjablonen zelf te bewaren. Protiviti's beschrijving van de overgang naar 2022 legt uit waarom interne audit moet draaien als een continue cyclus in plaats van een eenmalige activiteit die wordt geactiveerd door het verzoek van een externe auditor. De volledige auditchecklist met 93 beheersmaatregelen is nuttig als u een vraag-voor-vraag-referentie wilt die verder gaat dan wat het koppelwerkblad van het sjabloon op zichzelf dekt.
Het is goed om te onthouden: er bestaat geen enkele checklist die door ISO zelf is gepubliceerd. Elke checklist en matrix die u zult vinden, inclusief de hier genoemde, is een door practitioners ontwikkeld hulpmiddel bedoeld om de norm te vertalen naar auditklaarmakende vragen, niet een officieel ISO-document. Behandel ze als werkhulpmiddelen, niet als evangelie, en controleer alles ongewoons bij de eigen richtlijnen van uw certificerende instelling.
Wat Er Werkelijk Toe Doet als u het Rapport Gaat Schrijven
De meeste richtlijnen over ISO 27001-rapportage besteden te veel aandacht aan opmaak en te weinig aan het ene aspect dat daadwerkelijk bepaalt of een rapport de certificeringsreview doorstaat: of elke bevinding ononderbroken traceerbaar is van observatie naar bewijs naar corrigerende maatregel naar geverifieerde afsluiting. Een prachtig opgemaakt rapport met een hiaat ergens in die keten wordt gemarkeerd. Een eenvoudig, zelfs lelijk, spreadsheet waarbij elke rij schoon doorloopt niet.
Het gangbare advies om "alles grondig te documenteren" mist de kern. Grondigheid zonder traceerbaarheid produceert slechts een langer document om uit te pluizen. Geef prioriteit aan de verwijzing naar bewijs en het verificatieveld boven de glans van de managementsamenvatting. Lezers van dit artikel dienen de bevindingentabel als eerste op te bouwen, de keten werkend te krijgen voor twee of drie echte bevindingen, en pas daarna na te denken over hoe de managementsamenvatting leest. Hulpmiddelen die volwassenheidsdata vooraf invullen, zoals een gereedheidcheck, helpen het meest wanneer ze echte cijfers in die keten invoeden in plaats van de discipline van het zelf bijhouden van bewijs te vervangen.
— Martin
Bronnen
- ISO 27001:2022 belangrijkste wijzigingen en aanpakken (Protiviti)
- Auditchecklists
- De Moderne ISO 27001-Compliancechecklist (2026) — ComplyJet
- ISO 27001 Intern Auditsjabloon | Cadenio