Wat een CISO werkelijk doet voor startup-beveiligingsplanning
Een Chief Information Security Officer is de eindverantwoordelijke voor het opbouwen, aansturen en communiceren van het beveiligingsprogramma van een organisatie. In de context van een startup schiet die definitie ruimschoots tekort. De eigenlijke taak van de CISO is om beveiliging een zakelijk voordeel te maken, geen rem op de ontwikkelsnelheid.
De meeste founders beschouwen beveiligingsleiderschap als een technische functie. Dat is het niet — of in ieder geval niet in de eerste plaats. De rol van de CISO in startup-beveiligingsplanning bevindt zich op het snijvlak van risicobeheer, governance en bedrijfsstrategie. De CISO bepaalt welke risico's acceptabel zijn, welke complianceframeworks nieuwe klanten opleveren, en hoe de beveiligingspositie wordt gecommuniceerd naar investeerders die dit steeds vaker als een due-diligence-checkpoint behandelen.
In de praktijk ziet dat er voor een startup als volgt uit:
- Strategische governance: Eigenaarschap over de beveiligingsroadmap en afstemming op financieringsmijlpalen, productlanceringen en enterprise-verkoopcycli
- Risicobeheer: Identificeren en prioriteren van dreigingen op basis van het specifieke aanvalsoppervlak van de startup, niet op basis van een generieke enterprise-checklist
- Bestuurscommunicatie: Technische kwetsbaarheden vertalen naar financiële en reputatierisico's die begrijpelijk zijn voor raden van bestuur en investeerders
- Compliance-eigenaarschap: Aandrijven van frameworks zoals SOC 2, ISO 27001, HIPAA of PCI-DSS, afhankelijk van de markt en klantvereisten van de startup
- Cultureel leiderschap: De verwachting vestigen dat beveiliging ieders verantwoordelijkheid is, niet alleen die van het beveiligingsteam
De rapportagelijn is belangrijker dan de meeste founders beseffen. Een CISO die rechtstreeks aan de CEO rapporteert, heeft de organisatorische autoriteit om ontwikkelingssnelkoppelingen ter discussie te stellen. Wie onder de CTO valt, wordt vaak overruled wanneer snelheid van oplevering botst met beveiligingscontroles. Voor bedrijven in een vroeg stadium die nog geen fulltime CISO kunnen rechtvaardigen, kan een virtuele CISO (vCISO) of een senior security engineer delen van deze rol invullen — een onderscheid dat verderop in detail aan bod komt.
Inhoudsopgave
- Kerntaken die de dagelijkse praktijk van een startup-CISO bepalen
- Hoe een CISO beveiliging afstemt op bedrijfsdoelen en een beveiligingscultuur opbouwt
- Wanneer moet uw startup een CISO aannemen, en wat zijn de alternatieven?
- Schaalbare beveiligingsleiderschap-modellen die werkelijk werken voor startups
- Belangrijkste conclusies
- Ontdek waar uw startup staat op het gebied van beveiligingsgereedheid
Kerntaken die de dagelijkse praktijk van een startup-CISO bepalen
De kloof tussen de functieomschrijving van een CISO en zijn of haar feitelijke agenda is groot in startups. Er is geen groot team om taken aan te delegeren, geen volwassen processen om van over te nemen. De startup-CISO is tegelijk architect én uitvoerder.
De praktische verantwoordelijkheden vallen uiteen in meerdere domeinen:
- Beleid en standaarden ontwikkelen: Beveiligingsbeleid schrijven dat daadwerkelijk bruikbaar is — geen documenten van tachtig pagina's die niemand leest. Startup-beleid moet compact, handhaafbaar en gekoppeld aan concrete maatregelen zijn.
- Beheer van het complianceprogramma: Auditgereedheid bewaken voor SOC 2 Type II, ISO 27001 of HIPAA. Dit omvat het verzamelen van bewijsmateriaal, leveranciersbeoordelingen en coördinatie met externe auditors.
- Risicobeoordeling en dreigingsbeheer: Periodieke risicobeoordelingen uitvoeren, een risicoregister bijhouden en incidentresponse-playbooks actualiseren naarmate product en infrastructuur evolueren.
- Leiding bij incidentrespons: Eigenaarschap over het plan voor wanneer er iets misgaat, inclusief communicatieprotocollen, inperkingsprocedures en post-incident reviews.
- Bewustwordingsprogramma's voor beveiliging: Trainingen verzorgen die gedrag daadwerkelijk veranderen, geen checkbox-compliance-video's. Phishingsimulaties, workshops veilig coderen en beveiligingsmodules bij onboarding vallen hier allemaal onder.
- Rapportage aan bestuur en investeerders: Beveiligingsmetrieken en statusupdates opstellen voor bestuurlijk publiek. Dit is waar veel technisch sterke CISO's moeite mee hebben, en waar de beste zich onderscheiden.
- Samenwerking met engineering en product: Beveiliging inbedden in de ontwikkelingscyclus via dreigingsmodellering, deelname aan code reviews en beveiligingsvereisten in sprintplanning.
Iets wat de moeite waard is op te merken over de verantwoordelijkheden van de CISO in startups: de verhouding tussen strategisch en tactisch werk verschuift voortdurend. Bij Series A besteedt een CISO mogelijk 60% van zijn tijd aan hands-on werk. Bij Series C zou dat moeten omslaan naar governance, leveranciersbeheer en teamleiderschap. Een kandidaat die niet in beide modi kan opereren, past slecht in een startupomgeving.
Hoe een CISO beveiliging afstemt op bedrijfsdoelen en een beveiligingscultuur opbouwt
Beveiliging die het bedrijf niet ondersteunt, wordt uiteindelijk geschrapt of genegeerd. De beste startup-CISO's begrijpen dit intuïtief. Ze formuleren elk beveiligingsinitiatief in termen van wat het mogelijk maakt, niet alleen wat het voorkomt.
Effectieve CISO's treden op als zakelijke enablers en gebruiken beveiliging als concurrentievoordeel in plaats van als kostenpost. Bij enterprise-verkoop kan een afgeronde SOC 2-audit het verschil maken tussen het winnen of verliezen van een deal. Een heldere beveiligingspositiepagina op uw website vermindert wrijving bij inkoopreviews. Dit zijn omzetresultaten, en een CISO die ze kan koppelen aan specifieke beveiligingsinvesteringen, verdient een plek aan tafel bij groeibeslissingen.
De culturele kant is even belangrijk en moeilijker te meten. Beveiligingscultuur is geen trainingsprogramma. Het is het gecumuleerde resultaat van hoe leiderschap reageert wanneer beveiliging botst met snelheid, hoe ontwikkelaars worden beloond voor het ontdekken van kwetsbaarheden, en of de CISO wordt gezien als partner of als poortwachter.
Praktische benaderingen die werken in startupomgevingen:
- Maak veilige standaardinstellingen de weg van de minste weerstand. Als ontwikkelaars door hoepels moeten springen om iets onveiligs te doen, laten de meesten het achterwege.
- Vier beveiligingssuccessen publiekelijk. Wanneer een engineer een misconfiguratie onderschept voordat die live gaat, erken dat dan in hetzelfde kanaal waar productlanceringen worden aangekondigd.
- Koppel beveiligingsmetrieken aan bedrijfsresultaten. Gemiddelde detectietijd, aantal openstaande kritieke kwetsbaarheden en compliancedekking in procenten vertellen een verhaal dat investeerders en klanten interesseert.
Pro Tip: Formuleer uw eerste beveiligingsmetrieken-rapport rondom klantvertrouwen en verkoopbevordering, niet rondom technische maatregelen. Laat het bestuur zien hoeveel enterprise-deals beveiligingsdocumentatie vereisten, en wat het afronden van SOC 2 of ISO 27001 zou opleveren. Die formulering zorgt sneller voor goedgekeurd budget dan welke risicomatrix ook.
Executive sponsorschap is geen optie. Een CISO zonder zichtbare steun van de CEO of het bestuur verliest elk cross-functioneel conflict. Het beveiligingsprogramma heeft dezelfde organisatorische autoriteit nodig als finance of juridische zaken, en die autoriteit komt van bovenaf. De rol van de CISO bij financiële ISO 27001-compliance illustreert hoe deze governancestructuur werkt in gereguleerde omgevingen, waar de risico's van slechte afstemming het grootst zijn.
Nuttige KPI's voor het meten van de effectiviteit van een CISO in een startup:
- Percentage kritieke kwetsbaarheden verholpen binnen de SLA
- Doorlooptijd voor het behalen en handhaven van compliancecertificeringen
- Voltooiingspercentage van beveiligingsreviews in de productontwikkelingscyclus
- Aantal per kwartaal opgeloste verkoopblokkades gerelateerd aan beveiliging
- Klikpercentage van medewerkers bij phishingsimulaties in de loop der tijd
Wanneer moet uw startup een CISO aannemen, en wat zijn de alternatieven?
Een CISO op het verkeerde moment aannemen — in welke richting dan ook — is kostbaar. Te vroeg aannemen en u betaalt een salaris in de zes cijfers aan een executive die beleid schrijft voor een team van vijf mensen met geen infrastructuur te besturen. Een fulltime CISO te vroeg aannemen leidt doorgaans tot onderbenutting en technische lacunes, omdat vroege startups meer behoefte hebben aan hands-on beveiligingsuitvoering dan aan executive beleidsschrijven.
Te laat aannemen en u bent overhaast bezig een SOC 2-audit te halen terwijl een grote enterprise-deal bij inkoop in de wachtrij staat, of erger: u reageert op een datalek zonder plan.
De signalen die aangeven dat het tijd is voor toegewijd beveiligingsleiderschap:
- Vastgelopen verkoopdeals: Enterprise-klanten sturen beveiligingsvragenlijsten en uw engineeringteam besteedt dagenlang aan het beantwoorden ervan
- Compliancedeadlines: Een klant- of regelgevingsvereiste dwingt tot een specifieke certificering binnen een vastgestelde termijn
- Terugkerende beveiligingswerkzaamheden: Beveiligingstaken nemen structureel meer dan 20% van de tijd van een engineer in beslag
- Financieringsmijlpalen: Series B-investeerders en daarboven voeren standaard beveiligings-due-diligence uit; een geloofwaardige beveiligingsleider is dan van belang
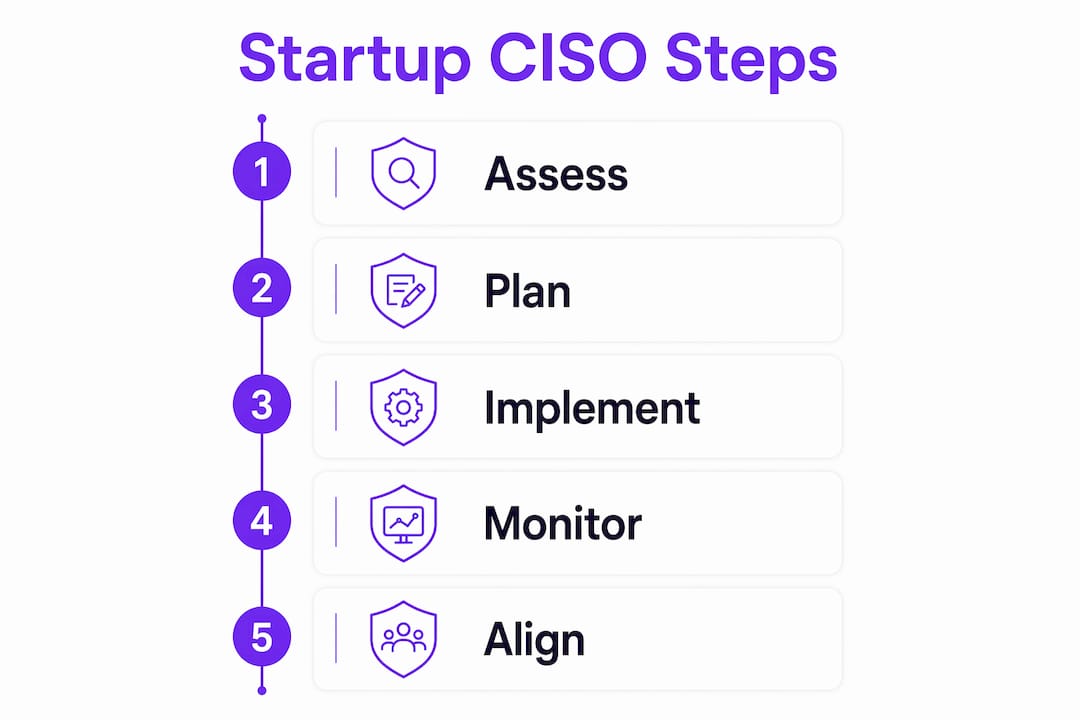
Voor de meeste startups is de juiste volgorde niet "een CISO aannemen". Het is:
-
Eerst een security engineer (Seed tot Series A): Een senior engineer met diepgaande cloudbeveiliging, SOC 2-ervaring en incidentresponsvaardigheden voert het hands-on werk uit. De ideale eerste beveiligingsleider voor Series A combineert AWS- of GCP-expertise met complianceuitvoering en bestuurscommunicatie.
-
Fractionele of virtuele CISO (Series A tot Series B): Een vCISO biedt strategisch programma-leiderschap, beleidsontwikkeling, compliancetoezicht, leveranciersbeheer en incidentresponsleiderschap voor een fractie van de fulltime kosten. vCISO-engagements kosten doorgaans €55.000–€165.000 per jaar, tegenover €230.000–€370.000 aan totale vergoeding voor een fulltime CISO. Dat verschil is significant voor een startup die op zijn runway let.
-
Fulltime CISO (Series B en verder): Zodra het beveiligingsprogramma voldoende complexiteit heeft, een toegewijd team te managen heeft en zichtbaarheid op bestuursniveau vereist, is een fulltime aanstelling zinvol.
De overgang van engineeringgestuurde beveiliging naar toegewijd beveiligingsleiderschap wordt doorgaans gekenmerkt door een piek in terugkerende compliancewerkzaamheden, vastgelopen verkoop door beveiligingsreviews en groeiende auditlasten. Die drie signalen samen vormen een betrouwbare trigger.
Een model dat goed werkt in de mid-groeifase: combineer een fulltime senior security engineer voor dagelijkse technische uitvoering met een fractionele CISO voor strategische governance en roadmaprichting. U krijgt dekking op beide niveaus zonder de overhead van een fulltime executive.
Wat de rapportagelijn betreft: beveiligingsleiderschap in startups rapporteert doorgaans aan de CEO of CTO. Rapportage aan de CEO geeft de CISO bredere organisatorische autoriteit en onafhankelijkheid van engineeringprioriteiten. Rapportage aan de CTO werkt wanneer de CTO oprecht beveiligingsgericht is en het risicoprofiel van de startup primair technisch van aard is. In beide gevallen is directe toegang tot het executive niveau niet onderhandelbaar. Cyberbeveiliging als bedrijfsprioriteit is steeds meer de verwachting van enterprise-klanten en investeerders, en een CISO die diep in de organisatiestructuur begraven zit, kan aan die verwachting niet voldoen.
Schaalbare beveiligingsleiderschap-modellen die werkelijk werken voor startups
Het onderzoek naar startup-beveiliging is op één punt consistent: gerichte actie vóórdat er een volledig beveiligingsteam bestaat, maakt al een significant verschil. Het implementeren van belangrijke beveiligingspraktijken zoals MFA, minimale toegangsrechten en incidentplaybooks kan de mediane detectietijd terugbrengen van weken naar uren, zelfs voordat er een CISO is. Dat is geen argument tégen het aannemen van beveiligingsleiderschap. Het is een argument om niet te wachten tot u een CISO heeft om te beginnen.
Het schaalbare model dat het meest aansluit bij hoe succesvolle startups beveiligingsprogramma's opbouwen, ziet er als volgt uit:
Seed-fase: Geen toegewijde beveiligingsaanstelling. Founders en engineers implementeren basismaatregelen: MFA overal, secrets management, basislogging en een eenvoudige incidentresponsechecklist.
Series A: Een senior security engineer aannemen. Begin met voorbereiding op SOC 2 Type I. Een vCISO inschakelen voor strategische richting, complianceroadmapping en beveiligingscommunicatie richting investeerders.
Series B: De vCISO-relatie verdiept zich of gaat over naar een deeltijdse fractionele CISO. Het aantal security engineers groeit. Een formeel risicobeheersingsprogramma wordt gelanceerd.
Series C en verder: Fulltime CISO aannemen. Toegewijd beveiligingsteam. Volwassen governance-, risico- en complianceprogramma met rapportageritme op bestuursniveau.
Het kostenargument voor deze gefaseerde aanpak is eenvoudig. Een startup die overgaat van een beveiligingsbudget van €0 naar een vCISO-engagement bij Series A, geeft een fractie uit van wat een fulltime CISO zou kosten, terwijl het toch governance op executief niveau krijgt. De besparing financiert het hands-on engineeringswerk dat het risico dag na dag daadwerkelijk vermindert.
Kerninzicht: De rol van de CISO in startup-beveiligingsplanning is niet één aanstelling op één moment. Het is een functie die meegroeit met het bedrijf, beginnend als een deeltijdse strategische laag en uitgroeiend tot een volwaardige executieve positie naarmate het programma volwassener wordt.
Veelvoorkomende uitdagingen waarmee startups in dit traject worden geconfronteerd:
- Weerstand van founders tegen beveiligingsinvesteringen vóór een incident: De kosten van preventie zijn zichtbaar; de kosten van een datalek zijn hypothetisch — totdat ze dat niet meer zijn.
- Conflicten met de engineeringcultuur: Ontwikkelaars die beveiligingsreviews zien als blokkades in plaats van kwaliteitspoorten. Een bekwame CISO of vCISO herkadert dit via ontwikkelaarsvriendelijke tooling en duidelijke SLA's voor beveiligingsreviews.
- Compliance-moeheid: Gelijktijdig SOC 2, ISO 27001 en HIPAA nastreven zonder een geprioriteerde roadmap. De juiste beveiligingsleider ordent deze op basis van klantvraag en omzetimpact, niet op basis van theoretische volledigheid.
- Het verkeerde profiel aannemen: Een CISO uit een groot enterprise-bedrijf binnenhalen die nog nooit zonder team, budget of gevestigde processen heeft gewerkt. Startup-CISO's moeten comfortabel zijn met bouwen vanaf nul.
De vaardigheden die het meest tellen voor een startup-beveiligingsleider in welk stadium dan ook: diepgaande cloud-native beveiliging (AWS, GCP of Azure), hands-on complianceuitvoering, heldere bestuurscommunicatie en het beoordelingsvermogen om te weten welke risico's te accepteren versus welke onmiddellijk te verhelpen. De CISM- en CISSP-certificeringen van ISACA signaleren basiskennis, maar praktische startupervaring weegt zwaarder dan papieren kwalificaties bij de meeste aanstellingsbeslissingen in vroege fasen.
Belangrijkste conclusies
De rol van de CISO in startup-beveiligingsplanning is het meest effectief wanneer deze meegroeit met de fase van het bedrijf — beginnend met hands-on beveiligingsengineering en evoluerend naar strategische governance naarmate de complexiteit en compliancevereisten toenemen.
| Punt | Details |
|---|---|
| Fase-passende aanstelling | Begin met een security engineer bij Seed/Series A voordat u investeert in een fulltime CISO. |
| Kostenvoordeel van de vCISO | vCISO-engagements kosten doorgaans €55.000–€165.000 per jaar, tegenover €230.000–€370.000 aan totale vergoeding voor een fulltime CISO. |
| Beveiliging als bedrijfsversterker | CISO's die beveiliging koppelen aan verkoopbevordering en klantvertrouwen, krijgen sneller budget en bestuurssupport. |
| Vroege actie vermindert risico | Het implementeren van MFA, minimale toegangsrechten en incidentplaybooks kan detectietijd terugbrengen van weken naar uren. |
| Rapportagelijn bepaalt autoriteit | Beveiligingsleiderschap dat rechtstreeks rapporteert aan de CEO of CTO, verkrijgt de organisatorische autoriteit die nodig is om cross-functioneel beleid te handhaven. |
Ontdek waar uw startup staat op het gebied van beveiligingsgereedheid

Als uw startup bezig is met compliancevereisten of zich voorbereidt op een beveiligingsaudit, geeft de ISO 27001-gereedheidsassessment van Ismscalculator u een op maat gemaakte schatting van kosten en inspanning op basis van uw bedrijfsomvang, branche en huidige beveiligingsvolwassenheid. Het platform dekt alle vier de controlethema's van ISO/IEC 27001:2022, bevat aanpasbare implementatietijdlijnen en laat u uw plan benchmarken ten opzichte van referentiewaarden. U kunt ook een gratis check van 2 minuten uitvoeren voor een direct beeld van waar uw hiaten liggen, voordat u zich committeert aan een volledige assessment.