Datalekrespons is de controleset binnen uw ISO 27001 ISMS die detectie omzet in aantoonbare financiële uitkomsten en regelgever-klaar bewijsmateriaal. Voor financiële organisaties is dat geen theoretisch voordeel. Het is het verschil tussen een beheerst incident en een regulatoire handhavingszaak van meerdere miljoenen euro's.
Doe deze week drie dingen:
- Bevestig uw RACI voor de eerste 72 uur, en leg vast wie de meldingen aan toezichthouders autoriseert onder NYDFS-, GLBA- en SEC-regels
- Controleer of forensische logbewaring actief is en voorzien van tijdstempels op alle systemen binnen de scope
- Voer de gratis gereedheidscheck van 2 minuten uit op Ismscalculator om uw huidige volwassenheid te benchmarken tegen ISO 27001 Annex A.16 (beheer van informatiebeveiligingsincidenten)
Inhoudsopgave
- Waarom datalekrespons bijzonder kritisch is voor financiële organisaties
- Hoe ISO 27001 datalekrespons verankert in uw ISMS-beheersmaatregelen
- Governance en besluitvorming: wie is waarvoor verantwoordelijk tijdens een datalek in de financiële sector
- Operationele componenten die de financiële uitkomsten het meest beïnvloeden
- Financiële impact meten: KPI's, kostencategorieën en een voorbeeldmodel
- ISO 27001-implementatie plannen en begroten om datalekrespons te versterken
- De cirkel sluiten: hoe leren na een incident uw ISMS verbetert
- Belangrijkste conclusies
- Wat practitioners stelselmatig fout doen bij datalekresponsplanning
- Ismscalculator vertaalt uw volwassenheidstekorten naar een verdedigbaar budget
- Gezaghebbende bronnen voor verdere verdieping
Waarom datalekrespons bijzonder kritisch is voor financiële organisaties
Voorbereiding is de meest bepalende factor bij het minimaliseren van financiële schade door een datalek. Gedocumenteerde plannen en cross-functionele simulaties reduceren de tijd tot inperking en de opvolgende kosten meer dan welke technische beheersmaatregel dan ook. Financiële organisaties kampen met een zwaarder versie van dit vraagstuk dan de meeste andere sectoren.
De kosten van datalekken in de financiële dienstverlening lopen regelmatig op tot miljoenen USD per incident, waarbij lange detectie- en inperkingstijden de belangrijkste kostendriver zijn, aldus IBM/Ponemon-benchmarks.
De regulatoire klok vergroot de financiële druk. Financiële instellingen hebben te maken met overlappende meldverplichtingen met harde deadlines: NYDFS vereist melding binnen 72 uur, de SEC vereist openbaarmaking binnen vier werkdagen na een materialiteitsbeoordeling, PCI DSS triggert een merkmelding binnen 24 uur, en FTC/GLBA kan melding binnen 30 dagen vereisen afhankelijk van de omstandigheden. Eén van die termijnen missen tijdens het beheren van een actief incident is hoe een beheersbaar datalek een regulatoire handhavingsactie wordt.
AI-adoptie voegt een nieuwe laag van blootstelling toe. Een aanzienlijk deel van de organisaties beschikt niet over governancebeleid voor AI (https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91/), en de overgrote meerderheid van AI-gerelateerde incidenten betreft systemen zonder adequate toegangscontroles. Voor financiële teams die hun ISMS bouwen of bijwerken, vormt ongegovernd AI een verborgen aanvalsoppervlak dat standaard Annex A-beheersmaatregelen niet automatisch afdekken.
Hoe ISO 27001 datalekrespons verankert in uw ISMS-beheersmaatregelen
Annex A.16 is de primaire locatie voor incidentbeheer, maar staat niet op zichzelf. Ondersteunende beheersmaatregelen uit A.8 (classificatie van bedrijfsmiddelen en gegevens), A.12 (beveiliging van bedrijfsvoering), A.13 (communicatiebeveiliging) en A.18 (naleving) moeten allemaal expliciet aanwezig zijn in elk finance ISMS dat verwacht datalekkosten te beheersen. Een lacune in een van deze gebieden creëert een documentatiegat dat toezichthouders zullen vinden.
| ISO 27001-clausule | Datalekresponsactiviteit | Vereist bewijsmateriaal |
|---|---|---|
| — | IR-rollen en escalatiepaden toewijzen | RACI-schema, ondertekende rolbeschrijvingen |
| — | Vermoedelijke incidenten detecteren en rapporteren | Incidentticket, logboekvermelding met tijdstempel |
| — | Ernst van het datalek triageren en classificeren | Beslissingslog met tijdstempel en goedkeurder |
| — | Inperken, verwijderen, herstellen | Inperkingsrapport, forensisch rapport |
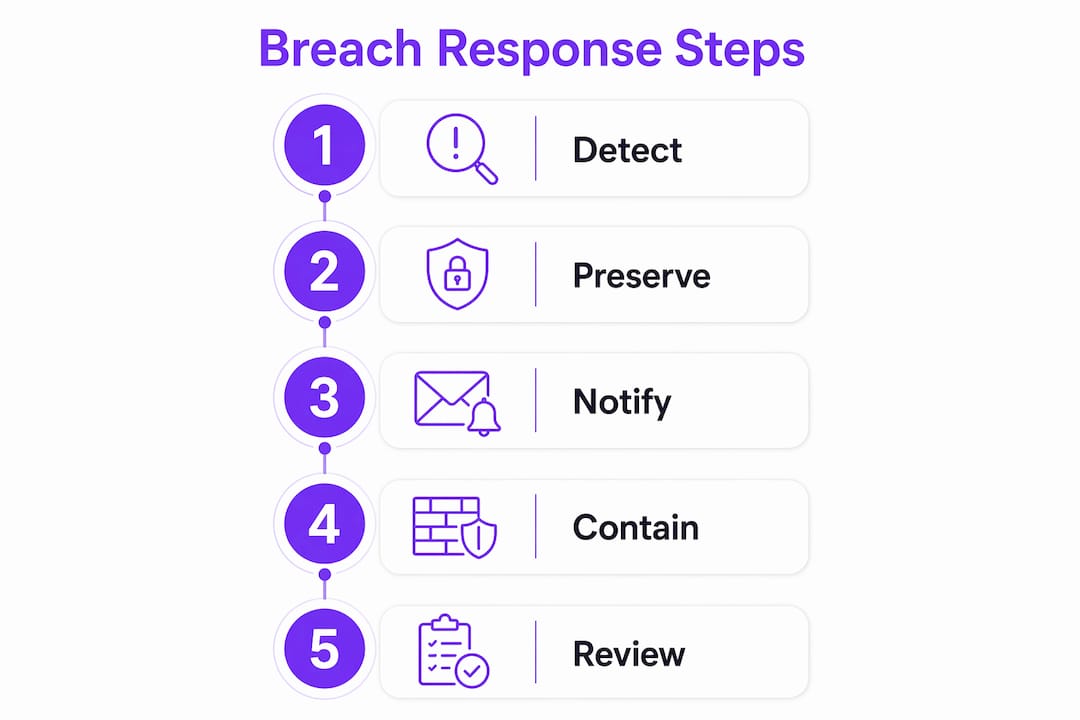
| — | Beoordeling na het incident en bijwerken van beheersmaatregelen | Corrigerende maatregelenregistratie, bijgewerkte SoA |
| — | Financiële gegevens versus persoonsgegevens afbakenen | Gegevensinventaris, classificatiebeleid |
| — | Beslissingen over melding aan toezichthouders | Meldingsbrieven, correspondentie met toezichthouders |
Over de afbakening van financiële gegevens: uw Toepassingsverklaring (SoA) moet onderscheid maken tussen financiële transactiegegevens (rekeningnummers, betalingsgegevens) en persoonsgegevens. Toezichthouders behandelen deze categorieën verschillend. GLBA en NYDFS richten zich op financiële klantinformatie; PCI DSS heeft specifiek betrekking op kaarthoudergegevens. Ze samenvoegen in één generieke categorie "gevoelige gegevens" in uw SoA creëert ambiguïteit tijdens een audit.
- Verwijs naar A.16.1.4 in uw SoA als "van toepassing" met de motivering: "Financieel-regulatoire verplichtingen vereisen gedocumenteerde escalatiebeslissingen binnen 72 uur na detectie van een incident."
- Koppel A.18.1 expliciet aan uw regulatoire meldingsmatrix zodat auditors een meldingsbeslissing kunnen herleiden naar een specifieke clausule.
Governance en besluitvorming: wie is waarvoor verantwoordelijk tijdens een datalek in de financiële sector
Deelname van het bestuur aan dataleksimulaties en gedocumenteerde gezagsstructuren verbeteren de verdedigbaarheid bij toezichthouders aanzienlijk. Zwijgende besturen creëren documentatiegaten. Wanneer toezichthouders uw incidentrespons beoordelen, zoeken zij naar bewijs dat beslissingen zijn genomen door de juiste personen op het juiste moment — niet alleen dat technische oplossingen zijn toegepast.
De rol van de CISO in financiële ISO 27001-compliance staat centraal in deze structuur, maar de CISO kan niet alle beslissingsbevoegdheid alleen dragen.
72-uurs RACI (kerntoewijzingen):
| Rol | Verantwoordelijk | Eindverantwoordelijk | Geconsulteerd | Geïnformeerd |
|---|---|---|---|---|
| Melding aan toezichthouder (NYDFS/SEC) | Juridisch adviseur | CISO/CIO | Voorzitter bestuur | CEO |
| Publieke/klantcommunicatie | Communicatie | CEO | Juridisch, CISO | Bestuur |
| Forensisch onderzoek | IR-lead | CISO | IT-operaties | Juridisch |
| Losgeld-/betalingsbeslissing | CFO | CEO | Juridisch, CISO | Bestuur |
| Bewijs bewaren | IT-operaties | IR-lead | Juridisch | CISO |
Pro Tip: Voorzie elke vermelding in het beslissingslog van een tijdstempel met de naam van de goedkeurder, de op dat moment beschikbare informatie en de motivering. Toezichthouders willen niet alleen zien wát u heeft besloten. Ze willen zien dat u het bewust heeft besloten, met de juiste mensen aanwezig. Voer minimaal elk kwartaal een tabletop-oefening uit met bestuurswaarnemer zodat de gezagsstructuur geoefend is, niet alleen gedocumenteerd.
Operationele componenten die de financiële uitkomsten het meest beïnvloeden
Snelle detectie, bewijs bewaren en gecoördineerde communicatie drukken de grootste kostencategorieën omlaag: detectie en escalatie, melding en verloren bedrijfsactiviteit. De eerste zes uur bepalen de koers van alles wat volgt.
Checklist incidentrespons:
0–6 uur
- Getroffen systemen isoleren zonder vluchtig geheugen te vernietigen (eerst RAM-images vastleggen)
- Het IR-team activeren en de CISO en juridisch adviseur informeren
- Een beslissingslog met tijdstempel openen; elke actie en goedkeurder registreren
- Alle relevante logs bewaren met chain-of-custody-documentatie
- Beoordelen of het incident voldoet aan de drempelwaarden voor regulatoire melding
6–72 uur 6. Externe forensische ondersteuning inschakelen indien interne capaciteit onvoldoende is 7. Vereiste regulatoire meldingen indienen (NYDFS 72-uurs melding, PCI-merkmelding) 8. Getroffen financiële instellingen informeren indien rekeninggegevens betrokken zijn (conform FTC-richtlijnen) 9. Concepten voor klantcommunicatie opstellen; vasthouden in afwachting van juridische beoordeling 10. Inperkingsstatus documenteren met tijdstempels per mijlpaal
3–30 dagen 11. Forensische analyse en oorzaakbepaling afronden 12. SEC-materialiteitsbeoordeling en openbaarmaking indienen indien van toepassing 13. Klantmeldingen versturen met specifieke richtlijnen voor beschermende maatregelen 14. Herstel van misbruikte beheersmaatregelen beginnen; de ISMS SoA bijwerken 15. Beoordeling na het incident uitvoeren en bevindingen inbrengen in de volgende managementreview
Forensische procedures die financiële verdedigbaarheid beschermen:
- Chain-of-custody-documentatie bijhouden voor al het verzamelde bewijsmateriaal
- Correspondentie met toezichthouders archiveren in een speciale, toegangsgecontroleerde opslagplaats
- SLA-clausules voor leveranciersmeldingen handhaven in termen van "uren, niet dagen" zodat vertragingen bij derden uw eigen regulatoire termijnen niet in gevaar brengen
Financiële impact meten: KPI's, kostencategorieën en een voorbeeldmodel
Verdeel datalekkosten in vier categorieën en volg drie KPI's. Alles overige is een afgeleide hiervan.
KPI's: Mean Time to Detect (MTTD), Mean Time to Contain (MTTC) en tijd-tot-melding aan toezichthouders. Het klantverlooppercentage na een incident is de lagging indicator die reputatieverlies vastlegt.
| Kostencategorie | Typische bandbreedte (VS) | Primaire drivers |
|---|---|---|
| Detectie & escalatie | $400K–$1,2M | Forensisch onderzoek, IR-teamuren, tooling |
| Melding | — | Juridische beoordeling, kredietmonitoring, verzending |
| Herstel na het incident | — | Verbeteringen aan beheersmaatregelen, hertraining personeel, audits |
| Verloren bedrijfsactiviteit | $1M–$3M+ | Klantverloop, uitvaltijd, reputatieschade |
Bandbreedtes zijn indicatief, afgeleid van IBM/Ponemon-benchmarks voor de financiële dienstverlening. Werkelijke cijfers variëren naar gelang de omvang van het datalek, de gevoeligheid van de gegevens en de regulatoire voetafdruk.
Voorbeeldberekening (50.000 records, 10 dagen inperking):
- Detectie & escalatie: ~$600K (extern forensisch onderzoek plus 10 dagen IR-teamtijd)
- Melding: ~$400K (juridische beoordeling, kredietmonitoring voor 50K personen)
- Herstel: ~$750K (geïdentificeerde lacunes in beheersmaatregelen, hertraining personeel, auditkosten)
- Verloren bedrijfsactiviteit: ~$1,2M (geraamd klantverloop en uitvaltijd)
- Gemodelleerd totaal: ~$2,95M vóór regulatoire boetes of verzekeringsvergoedingen
Cyberverzekering kan meldings- en herstelkosten gedeeltelijk vergoeden, maar dekkingslacunes komen veel voor. Controleer of uw polis regulatoire boetes, forensische kosten en claims van derden afzonderlijk dekt. Benchmarks zijn bedoeld om budgetten te onderbouwen, maar vervangen geen maatwerkmodellering; pas de cijfers aan op uw gegevenswaarde, contractuele verplichtingen en regulatoire voetafdruk voordat u ze aan het bestuur presenteert.
ISO 27001-implementatie plannen en begroten om datalekrespons te versterken
Geef prioriteit aan investeringen die detectie en inperking verkorten en besluitvormingsdocumentatie verbeteren. Deze twee hefbomen bieden het hoogste rendement ten opzichte van datalekkosten-benchmarks, en het zijn ook de gebieden waarop post-incident investeringen zich consequent concentreren: dreigingsdetectie, gegevensbescherming en IR-planning.
Driefasige implementatie-Gantt (typisch voor een middelgroot Amerikaans financieel bedrijf):
| Fase | Tijdlijn | Belangrijkste kostendrivers |
|---|---|---|
| Voorbereiding (gap-analyse, scope, RACI) | Maanden 1–3 | Consultantkosten, personeelstijd, tooling-audit |
| Beheersmaatregelen implementeren | Maanden 3–8 | IR-tooling, forensisch retainer, training |
| Testen en certificeren (tabletops, audit, certificaat) | Maanden 8–12 | Externe audit, begeleiding tabletop-oefening, herstel |
Budgetposten die datalekkosten direct reduceren:
- IR-retainer bij een forensisch bedrijf (SLA in uren, niet dagen)
- SIEM- of logbeheertooling voor MTTD-reductie
- Personeelstraining in incidentclassificatie en escalatie
- Juridisch adviseur op retainer voor meldingsbeslissingen
Pro Tip: Voer, voordat u uw budget definitief maakt, de gereedheidscheck en benchmarkingtool van Ismscalculator uit. Deze brengt uw volwassenheid over alle vier de beheersmaatregelenthema's van ISO/IEC 27001:2022 in kaart, genereert een gefaseerde Gantt en laat u ramingen opslaan en vergelijken. Die output geeft u een verdedigbaar budgetoverzicht om aan finance en het bestuur te presenteren — geen grove schatting.
Voor AI-gerelateerde beheersmaatregelen kan fundamentele Azure AI-governancetraining technisch personeel helpen de vereisten voor toegangscontrole te begrijpen voordat die lacunes aanvalsvectoren worden.
Controleer ook uw cyberverzekeringspolis aan de hand van uw ISMS-scope. Veelvoorkomende lacunes: polissen die regulatoire boetes uitsluiten, forensische kosten aftoppen onder de werkelijke markttarieven, of vooraf goedgekeurde IR-leveranciers vereisen. Valideer meldingstermijnen van leveranciers in contracten vóór een incident — niet ertijdens.
De cirkel sluiten: hoe leren na een incident uw ISMS verbetert
Elk incident moet leiden tot een corrigerende maatregelenregistratie met tijdstempel en een meetbare verbetering van beheersmaatregelen. Zonder dat is uw ISMS een statisch document — en toezichthouders zullen het als zodanig behandelen.
Sjabloon corrigerende maatregel:
| Veld | Inhoud |
|---|---|
| Wat is er misgegaan | Specifieke beheersmaatregel of proces dat niet heeft gefunctioneerd zoals ontworpen |
| Grondoorzaak | Technisch, procesmatig of governance-falen (één niveau dieper dan het symptoom) |
| Herstelactie | Specifieke ondernomen actie, eigenaar en afrondingsdatum |
| Verificatie | Hoe u heeft bevestigd dat de oplossing werkt, met datum |
Inputs voor de managementreview in de volgende ISMS-cyclus:
- Bijgewerkt risicoregister dat de door het incident misbruikte vectoren weerspiegelt
- Herziene SoA-vermeldingen voor beheersmaatregelen die ontoereikend bleken
- MTTD- en MTTC-trendgegevens vergeleken met eerdere perioden
- Correspondentie met toezichthouders en meldingstijdlijnen (als compliancebewijs)
- Resultaten van tabletop-oefeningen en eventuele geïdentificeerde lacunes in de gezagsstructuur
Pro Tip: Archiveer het 72-uurs beslissingslog, forensische rapporten en alle correspondentie met toezichthouders in een speciale, toegangsgecontroleerde map binnen uw ISMS-documentatiesysteem. Bewaartermijnen variëren per regelgeving (NYDFS vereist minimaal drie jaar voor bepaalde registraties), maar door alles op één plek te bewaren kunt u een volledig incidentoverzicht produceren in uren in plaats van dagen wanneer een toezichthouder daarom vraagt.
Belangrijkste conclusies
Datalekrespons in een finance ISMS is geen op zichzelf staand plan. Het is het mechanisme dat elke ISO 27001-beheersmaatregel-investering omzet in meetbare financiële bescherming en regelgever-klaar bewijsmateriaal.
| Punt | Details |
|---|---|
| Bevestig RACI vóór een datalek | Wijs benoemde eigenaren toe voor meldingen aan toezichthouders, forensisch onderzoek en openbaarmakingsbeslissingen vóórdat een incident zich voordoet. |
| Koppel Annex A aan uw SoA | Verwijs expliciet naar Annex A met motivaties die zijn gekoppeld aan NYDFS-, SEC- en PCI-meldingstermijnen. |
| Volg vier kostencategorieën | Detectie, melding, herstel en verloren bedrijfsactiviteit zijn de vier categorieën die de totale datalekkosten in de financiële dienstverlening bepalen. |
| Sluit de cirkel na elk incident | Voer een corrigerende maatregelenregistratie met tijdstempel in bij de volgende managementreview om herhaalkosten te reduceren. |
| Gebruik Ismscalculator voor budgettering | Voer de gereedheidscheck en benchmarkingtool uit om volwassenheidstekorten om te zetten in gefaseerde budgetposten die het bestuur kan goedkeuren. |
Wat practitioners stelselmatig fout doen bij datalekresponsplanning
De meeste financiële teams behandelen datalekrespons als een IT-probleem waaraan achteraf een juridische meldingsstap is toegevoegd. Die benadering is precies waar de werkelijke kosten zich ophopen.
Het documentatiegat is de duurste fout. Toezichthouders in de financiële sector verwachten in toenemende mate een forensisch tijdgestempeld dossier van beslissingen, niet alleen van technische herstelstappen. Een team dat een datalek in 48 uur heeft ingeperkt maar niet kan aantonen wie de melding aan de toezichthouder heeft geautoriseerd, wanneer en op basis van welke informatie, zal zwaarder worden bevraagd dan een team dat 72 uur nodig had maar alles heeft gedocumenteerd. De technische uitkomst telt minder dan de governance-narrative.
De tweede fout is ISO 27001-implementatie behandelen als een eenmalig certificeringsproject in plaats van de operationele ruggengraat van datalekrespons. Annex A.16-beheersmaatregelen die gedocumenteerd maar ongetest zijn, bieden vrijwel geen financiële bescherming. Kwartaallijkse tabletop-oefeningen met bestuurswaarnemer, geoefende escalatiepaden en leveranciers-SLA's die daadwerkelijk respons in uren in plaats van dagen afdwingen zijn wat organisaties die datalekken goedkoop inperken onderscheidt van organisaties die dat niet doen. De veelvoorkomende implementatiefouten in finance ISMS-projecten zijn vrijwel altijd terug te herleiden tot governance-lacunes, niet tot technische.
Ismscalculator vertaalt uw volwassenheidstekorten naar een verdedigbaar budget
Weten dat uw ISMS sterkere datalekrespons-beheersmaatregelen nodig heeft is één ding. Een budgetoverzicht presenteren aan uw CFO en bestuur is iets anders. Ismscalculator overbrugt dat gat direct: de realtime calculator brengt uw huidige volwassenheid over alle vier de beheersmaatregelenthema's van ISO/IEC 27001:2022 in kaart, benchmarkt uw tekorten tegen financieel-model-referentiewaarden en genereert een gefaseerde Gantt die u dezelfde dag aan een projectmanager kunt overhandigen.

De gratis gereedheidscheck van 2 minuten geeft u direct een baseline. Het volledige platform laat u meerdere ramingen opslaan en vergelijken, een PDF-rapport exporteren voor bestuurspresentaties en introducties aanvragen bij onafhankelijke ISO 27001-consultants als u ondersteuning bij de implementatie nodig heeft. Voor teams die diepgaandere ondersteuning nodig hebben, zet de ISO 27001-gereedheidsassessment uw specifieke bedrijfsomvang, sector en beveiligingsvolwassenheid om in een op maat gemaakt implementatieplan met realistische kostenbandbreedte. Begin vandaag nog met de gereedheidscheck en heb een budgetconcept klaar vóór uw volgende bestuursvergadering.
Gezaghebbende bronnen voor verdere verdieping
- IBM Cost of a Data Breach Report 2025 — De primaire benchmark voor datalekkosten in de financiële dienstverlening, kostencategorieën en het rendement van IR-investeringen. Gebruik dit rapport als ankerpunt voor uw budgetgesprekken.
- EY: Waarom datalekrespons een bestuurskritische kwestie is voor BFSI — Forensische praktijkrichtlijnen over bestuursgoverance, besluitvormingsdocumentatie en het 72-uurs bewijsvenster.
- Regulatoire matrix datalekrespons financiële dienstverlening (GLBA, NYDFS, SEC, PCI, FFIEC) — Koppelt elke Amerikaanse regulering aan haar meldingstrigger en deadline; essentieel voor het opstellen van uw regulatoire responstijdlijn.
- FTC Data Breach Response Guide for Business — Praktische federale richtlijnen over meldingsverplichtingen, forensische stappen en consumentencommunicatie.
- FDIC Breach Response Plan — Het eigen gedocumenteerde RACI en de datalekrespons-procedures van de FDIC; een nuttige structurele referentie voor elke Amerikaanse financiële instelling die haar eigen plan opstelt of auditeert.
Dit artikel biedt algemene informatie over ISO 27001-implementatie en planning van datalekrespons. Het vormt geen juridisch of regulatoir advies. Bevestig actuele meldingsvereisten en nalevingsverplichtingen met gekwalificeerde juridische adviseurs en de relevante toezichthoudende autoriteiten voor uw specifieke situatie.
Aanbevolen
- Incidentrespons in Banking ISMS: Een Gids voor 2026 | ISMS Calculator
- Databeveiligingsbeheersmaatregelen voor Financiële Bedrijven: Gids 2026 | ISMS Calculator
- Bouw een ISMS voor Financiële Gegevensbescherming: Gids 2026 | ISMS Calculator
- Cloudrisicobeheersing in Finance ISMS: Gids 2026 | ISMS Calculator