Cloudrisicobeheersing in financieel ISMS is het gestructureerde proces van het identificeren, beoordelen en beheersen van cloudspecifieke dreigingen binnen een Information Security Management System, afgestemd op ISO 27001 en de verwachtingen van financiële toezichthouders. Voor compliance officers bij banken, verzekeraars en fintechs is dit geen theoretische oefening. Cloud-uitbesteding introduceert concentratierisico, complicaties rond gegevensverblijfplaats, lacunes in het gedeelde verantwoordelijkheidsmodel en afhankelijkheden van vierde partijen die standaard IT-risicokaders nooit zijn ontworpen om te hanteren.
De kernonderdelen die u moet adresseren:
- Cloudspecifieke risicoidentificatie: uitbestedingsafhankelijkheid, leveranciersgebondenheid, gegevenslocatie en blootstelling aan onderaannemers
- Gedeeld verantwoordelijkheidsmodel: duidelijke afbakening van wat uw instelling beheert versus wat de cloudserviceprovider (CSP) beheert
- Regelgevingsafstemming: FFIEC-richtlijnen, ECB-toezichtvereisten onder DORA en contractuele kaders van SIFMA/ABA
- ISO 27001-integratie: cloudrisico's koppelen aan Annex A-beheersmaatregelen en deze opnemen in uw risicobehandelingsplan
- Doorlopend toezicht: onafhankelijke monitoring, auditrechten en incidentrespons die verder gaan dan door de CSP aangeboden tooling
De relatie tussen cloudrisico en uw ISMS is direct. ISO 27001 vereist dat u de reikwijdte en context van uw informatiebeveiliging omgeving definieert. Elke cloudservice die uw instelling gebruikt en die gereguleerde gegevens of kritieke functies raakt, behoort tot die reikwijdte, met gedocumenteerde beheersmaatregelen en bewijslast.
Inhoudsopgave
- Welke regelgevingsvereisten gelden voor cloudrisico bij financiële instellingen?
- Waarom het gedeelde verantwoordelijkheidsmodel reële toezichtsproblemen veroorzaakt
- Hoe cloudrisico past binnen uw ISO 27001 ISMS-kader
- Best practices voor cloudrisicoanalyse en -mitigatie in de financiële sector
- Hoe Ismscalculator cloudrisicobeheersing ondersteunt in uw ISO 27001-programma
- Belangrijkste conclusies
Welke regelgevingsvereisten gelden voor cloudrisico bij financiële instellingen?
Financiële toezichthouders aan beide zijden van de Atlantische Oceaan zijn al ver voorbij algemene richtlijnen voor risicobeheer bij derde partijen. De toezichtgids van de ECB onder DORA en de Richtlijn Kapitaalvereisten verplicht onder toezicht staande entiteiten om een formele voorafgaande risicoanalyse uit te voeren vóór het aangaan van een cloud-uitbestedingsovereenkomst, waarbij concentratierisico, veerkracht, gegevensverblijfplaats en leveranciersgebondenheid worden gedekt. Uitbestede clouddiensten behandelen met dezelfde zorgvuldigheid als interne diensten is de uitdrukkelijke norm.
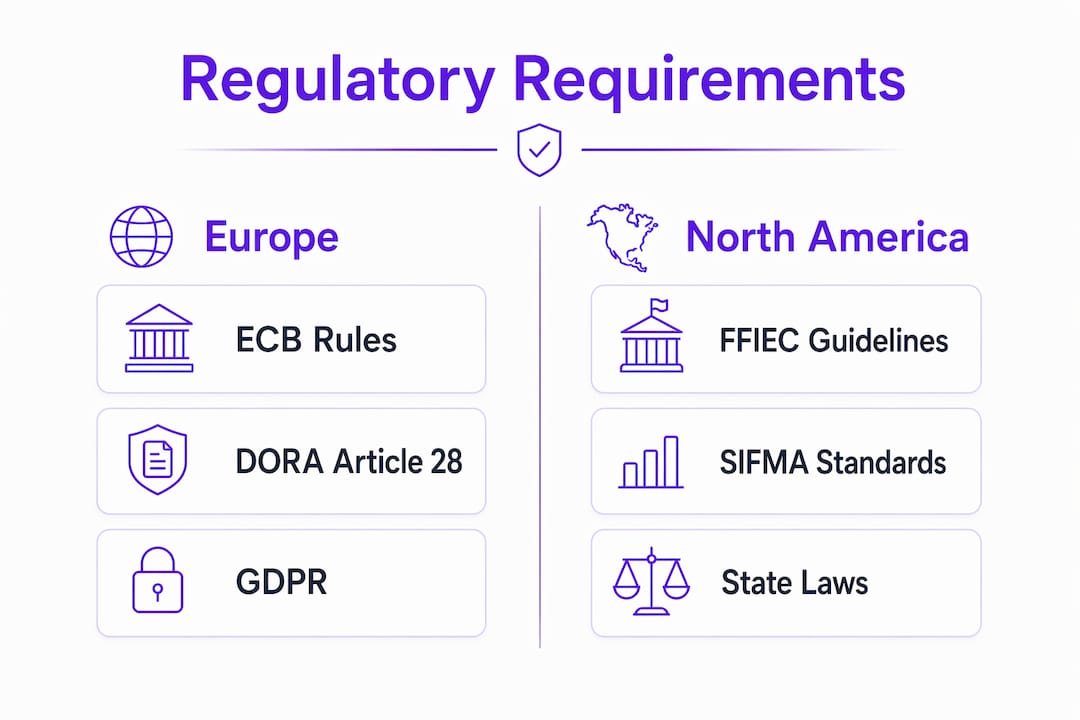
De FFIEC Joint Statement over risicobeheer bij cloud computing stelt parallelle verwachtingen voor Amerikaanse instellingen: due diligence vóór selectie, contractuele bescherming, doorlopende monitoring en periodieke toetsing van beheersmaatregelen. Onjuiste configuratie van cloudomgevingen wordt expliciet benoemd als een veelvoorkomende kwetsbaarheid die klantgegevens kan blootstellen en tot toezichtsbevindingen kan leiden.
Kernverplichtingen in deze kaders:
- Voorafgaande risicoanalyse met betrekking tot concentratie, veerkracht en gegevensverblijfplaats vóór elke nieuwe cloudovereenkomst
- Integratie in het ICT-risicokader: clouduitbestedingsrisico behandeld als integraal onderdeel, niet als afzonderlijk werkproces
- Bedrijfscontinuïteitsmaatregelen specifiek voor cloudoplossingen, inclusief beoordeling van het disaster recovery-plan van de CSP
- Audit- en toegangsrechten contractueel vastgelegd, met onafhankelijke verificatie die verder gaat dan door de CSP aangeleverde rapporten
- Periodieke hertoetsing van concentratierisico naarmate de werkwijzen van providers en de reikwijdte van diensten in de loop van de tijd evolueren
Het SIFMA- en ABA-witboek over cloud-uitbesteding voegt een levenscyclusperspectief toe: aanbestedingsplanning, due diligence en contractonderhandeling, doorlopend leverancierstoezicht en beëindiging van de relatie met een gedefinieerde exitstrategie. Toezichthouders verwachten nu dat alle vier fasen gedocumenteerd en auditeerbaar zijn.
Pro-tip: Koppel elke regelgevingsverplichting (DORA artikel 28, FFIEC-richtlijnen, uw van toepassing zijnde nationale vereisten) aan een specifieke eigenaar van een ISMS-beheersmaatregel en een evaluatiecyclus. Eén spreadsheet die regelgeving koppelt aan maatregel en bewijseigenaar voorkomt de meest voorkomende auditkloof: de regel kennen maar niet weten wie verantwoordelijk is voor het aantonen van naleving ervan.
Waarom het gedeelde verantwoordelijkheidsmodel reële toezichtsproblemen veroorzaakt
De FFIEC stelt dat het verzuim van het management om verantwoordelijkheden in het gedeelde verantwoordelijkheidsmodel duidelijk te definiëren en te documenteren een directe oorzaak is van operationele storingen en beveiligingsinbreuken. Dit is geen theoretische waarschuwing. Financiële instellingen gaan er routinematig van uit dat workloads en applicaties die op de infrastructuur van een CSP draaien automatisch beschermd zijn, omdat de CSP de onderliggende infrastructuur beveiligt. Dat is niet zo.
De verdeling van verantwoordelijkheden verschilt afhankelijk van het servicemodel. Bij IaaS beheert uw instelling het besturingssysteem, de applicaties en de gegevens. Bij SaaS beheert de CSP het grootste deel van de stack, maar identiteit, toegangsconfiguratie en gegevensclassificatie blijven uw verantwoordelijkheid. Het verkeerd interpreteren van die grens is waar inbreuken plaatsvinden.
SIFMA en ABA bevelen aan dat CSP's een matrix voor gedeelde verantwoordelijkheid aanleveren die is gekoppeld aan een gemeenschappelijk beheersingskader, regelmatig bijgewerkt en binnen een gedefinieerde termijn wanneer een dienst wijzigt. De meeste CSP's doen dit niet automatisch. U moet het in het contract bedingen.
Transparantie in de toeleveringsketen vergroot het probleem. CSP's zijn voor delen van hun dienstverlening afhankelijk van onderaannemers, en die afhankelijkheden van vierde partijen zijn voor de financiële instelling zelden zichtbaar. De ECB adviseert periodieke hertoetsing van concentratierisico juist omdat de werkwijzen van providers veranderen, en wat bij het ondertekenen van het contract een beheersbare afhankelijkheid leek, kan er twee jaar later heel anders uitzien.
Pro-tip: Vraag vóór contractuitvoering een ingevulde matrix voor gedeelde verantwoordelijkheid op bij elke CSP. Als de CSP geen matrix kan aanleveren die is gekoppeld aan een erkend kader, zoals het Cloud Profile van het Cyber Risk Institute, behandel die lacune dan als een contractueel risico-item dat compenserende beheersmaatregelen aan uw kant vereist.
Hoe cloudrisico past binnen uw ISO 27001 ISMS-kader
ISO 27001 vereist dat u de context van uw organisatie en de reikwijdte van uw ISMS definieert. Elke cloudomgeving die gereguleerde financiële gegevens herbergt of een kritieke functie ondersteunt, behoort tot die reikwijdte. Het praktische werk bestaat uit het koppelen van cloudspecifieke risico's aan Annex A-beheersmaatregelen en het opbouwen van bewijs dat die maatregelen effectief functioneren.
Cloudrisico's inbedden in uw ISO 27001-risicobehandelingsproces betekent elke cloudservice behandelen als een bedrijfsmiddel met een eigenaar, een gegevensclassificatie en een set van toepassing zijnde beheersmaatregelen. Een bevinding van een CSPM-tool of een resultaat van een kwetsbaarheidsscan is op zichzelf geen risicobeheersingsbewijs. De bevinding moet worden gekoppeld aan de eigenaar van het bedrijfsmiddel, de bedrijfsdienst die het ondersteunt en de beheersingsverplichting die het beïnvloedt voordat het kwalificeert als auditgereed bewijs.
| Cloudrisicodomainen | ISO 27001 Annex A-beheersingsterrein | Belangrijkste bewijsvereiste |
|---|---|---|
| Identiteit en toegang | — | MFA-afdwinging, logboeken van rolgebaseerde toegangsbeoordelingen |
| Gegevensverblijfplaats en versleuteling | A.8.24 | Versleutelingsbeleid, sleutelbeheerregistraties |
| Concentratie en leveranciersgebondenheid | A.5.19–A.5.22 | Leveranciersregister, documentatie exitstrategie |
| Incidentrespons | — | Cloudspecifieke incidentplaybooks, testregistraties |
| Doorlopende monitoring | — | Uitvoer van onafhankelijke monitoringtool, evaluatiecyclus |
| Bedrijfscontinuïteit | — | Beoordeling CSP DR-plan, validatie RTO/RPO |
De ISO 27001-risicobeoordelingsmethodologie voor cloudomgevingen vereist dat u verder gaat dan ruwe scanneruitvoer. Het contextualiseren van beveiligingsbevindingen naar bedrijfsprocessen en bedrijfsmiddeleigenaren is wat nalevingsbewijs onderscheidt van een stapel onopgeloste tickets.
Pro-tip: Doorloop uw cloudrisicologboek jaarlijks aan de hand van uw ISMS-reikwijdtedefinitie. Cloudomgevingen breiden zich ongemerkt uit, en een nieuwe SaaS-tool die door één businessunit wordt geadopteerd kan een gegevensverblijfplaats- of concentratierisico introduceren dat uw laatste risicobeoordeling nooit heeft vastgelegd.
Best practices voor cloudrisicoanalyse en -mitigatie in de financiële sector
De levenscyclusbenadering die toezichthouders en brancheorganisaties consistent aanbevelen loopt van aanbestedingsplanning tot exitstrategie. Elke fase heeft specifieke verplichtingen op het gebied van risicobeheer.
Aanbesteding en due diligence: Beoordeel concentratierisico, gegevensverblijfplaats en veerkrachtmogelijkheden vóór ondertekening. Evalueer de staat van dienst van de CSP op het gebied van servicebeschikbaarheid en beveiligingsincidenten. Bedingen vóóraf auditrechten, meldingsverplichtingen voor onderaannemers en exitondersteuning in het contract, voordat u ze nodig heeft.
Technische beheersmaatregelen: Identiteitscompromittering is een van de voornaamste oorzaken van cloudinbreuken, waardoor phishingbestendige meervoudige authenticatie en zero-trust-toegangskaders de hoogstprioritaire technische investeringen zijn voor financiële cloudomgevingen. Te permissieve firewallregels, te ruime IAM-machtigingen en inconsistent beveiligingsbeleid in hybride omgevingen behoren tot de meest voorkomende onjuiste configuraties die toezichtsrisico's creëren.
In de tweede helft van 2025 werd 44,5% van de waargenomen initiële toegangsvectoren in cloudomgevingen benut via toegang door software van derde partijen, terwijl zwakke of ontbrekende inloggegevens goed waren voor 27,2%. Geautomatiseerde beveiligingsmaatregelen, waaronder identiteitgerichte proxies, pakken beide vectoren betrouwbaarder aan dan handmatige beveiligingstriage.
Kwetsbaarhedenprioritering: Financiële instellingen volgen vaak het volume van kwetsbaarheden in plaats van de impact ervan. De nuttigere aanpak koppelt elke bevinding aan de eigenaar van het bedrijfsmiddel, de gereguleerde werkstroom die het beïnvloedt en de leeftijd van het bewijs. Een drie jaar oude bevinding op een productiebetalingssysteem is een ander risico dan een nieuwe bevinding in een sandboxomgeving, zelfs als de ruwe ernstscore identiek is.
Beheersmaatregelen voor de toeleveringsketen: Contractuele bescherming voor toezicht op onderaannemers, melding van materiële wijzigingen en het recht op beëindiging als een onderaannemer door een toezichthouder wordt verboden zijn niet optioneel. Het SIFMA/ABA-kader omvat auditrechten, uitbesteding, gegevens en beveiliging, SLA's, meldingen, bedrijfscontinuïteit en exit als minimale contractuele reikwijdte voor elke cloud-uitbestedingsovereenkomst.
Doorlopende geautomatiseerde monitoring presteert beter dan statische jaarlijkse audits, met name voor risico's van onderaannemers van vierde partijen die zonder kennisgeving veranderen. Vakkennis van medewerkers is ook een reëel risicofactor: vaardigheden die zijn ontwikkeld voor de architectuur van één CSP zijn niet direct overdraagbaar naar een andere, wat betekent dat het vermogen van uw team om te monitoren en te reageren afhankelijk is van de providers die u daadwerkelijk gebruikt.
Pro-tip: Behandel bij het beoordelen van beveiligingsmaatregelen voor financiële gegevens uw exitstrategie voor de cloud als een levend document, niet als een contractbijlage. Test het. Een gebondenheidsrisico waaruit u niet kunt stappen, is een concentratierisico dat u niet kunt mitigeren.
Hoe Ismscalculator cloudrisicobeheersing ondersteunt in uw ISO 27001-programma
Ismscalculator is specifiek gebouwd voor de complianceplanningsuitdaging waar de meeste financiële instellingen vroeg tegenaan lopen: niet weten hoeveel inspanning de implementatie van ISO 27001 daadwerkelijk vereist, of waar cloudrisico past binnen de bredere ISMS-reikwijdte.
De realtime kosten- en inspanningsschatter van het platform neemt de omvang van uw organisatie, branche en huidige beveiligingsvolwassenheid als invoer en levert op maat gemaakte implementatieschattingen met vergelijkingen van modelreferenties. Voor een compliance officer die een businesscase voor cloudrisicobeheermaatregelen wil opbouwen, is die benchmarkdata het verschil tussen een geloofwaardig voorstel en een getal uit de lucht gegrepen.
Belangrijkste mogelijkheden relevant voor cloudrisicobeheersing:
- Volwassenheidsanalyse over alle vier ISO/IEC 27001:2022-beheersingthema's, inclusief leveranciersrelaties (A.5.19–A.5.22) en cryptografie (A.8.24), die direct betrekking hebben op cloud-uitbesteding en versleutelingsbeheersmaatregelen
- Aanpasbare Gantt-diagrammen voor het in kaart brengen van implementatiefasen, inclusief cloudspecifieke uitrol van beheersmaatregelen en tijdlijnen voor auditvoorbereiding
- Gratis gereedheidscheck van 2 minuten om lacunes te identificeren vóór het vastleggen van een volledig implementatieplan
- Opgeslagen en vergelijkbare schattingen zodat u verschillende scenario's voor cloudrisicobeheer kunt modelleren tegen budgetbeperkingen
De compliancegidsen van Martin voor 2026 op het Ismscalculator-platform behandelen cloudspecifieke ISMS-uitdagingen direct, waaronder het bepalen van de reikwijdte van cloudomgevingen, het opbouwen van bewijstrails die voldoen aan DORA- en FFIEC-verwachtingen, en het structureren van uw ISO 27001-complianceroadmap voor fintech rond reële regelgevingstijdlijnen in plaats van generieke best-practice checklists.

Als u cloudrisico's voor het eerst in kaart brengt binnen uw ISMS, of een bestaand programma toetst aan de regelgevingsverwachtingen voor 2026, biedt de ISO 27001-gereedheidsanalyse op Ismscalculator u een gestructureerd startpunt met uitvoer die u direct kunt gebruiken in een risicobehandelingsplan.
Belangrijkste conclusies
Cloudrisicobeheersing in financieel ISMS vereist het inbedden van cloudspecifieke dreigingen in ISO 27001-reikwijdte, beheersmaatregelen en bewijstrails, ondersteund door contractuele bescherming en doorlopende onafhankelijke monitoring.
| Punt | Details |
|---|---|
| Voorafgaande risicoanalyse is verplicht | Voer een formele cloudrisicoanalyse uit vóór elke nieuwe uitbestedingsovereenkomst, met betrekking tot concentratie, veerkracht en gegevensverblijfplaats. |
| Gedeelde verantwoordelijkheid moet gedocumenteerd zijn | Bedingen vóór contractuitvoering een door de CSP verstrekte beheersingsmatrix gekoppeld aan een gemeenschappelijk kader. |
| ISO 27001-reikwijdte moet cloud omvatten | Elke cloudservice die gereguleerde gegevens of kritieke functies raakt, behoort tot uw ISMS-reikwijdte met een bedrijfsmiddeleigenaar en bewijstrail. |
| Identiteitsbeheersmaatregelen zijn de hoogste technische prioriteit | Phishingbestendige MFA en zero-trust-toegangskaders pakken de voornaamste oorzaak van cloudinbreuken in financiële omgevingen aan. |
| Doorlopende monitoring is effectiever dan jaarlijkse audits | Geautomatiseerde, doorlopende monitoring is effectiever dan statische beoordelingen, met name voor risico's van onderaannemers van vierde partijen. |
Aanbevolen
- Een ISMS bouwen voor bescherming van financiële gegevens: Gids 2026 | ISMS Calculator
- ISMS-implementatieplan voor de financiële sector: Gids 2026 | ISMS Calculator
- Gegevensbeveiligingsmaatregelen voor financiële ondernemingen: Gids 2026 | ISMS Calculator
- ISMS-volwassenheidsanalyse: Een gids 2026 voor complianceteams | ISMS Calculator