De grootste bepalende factor voor waar u in die bandbreedte uitkomt, is niet de bedrijfsomvang. Het is hoe nauw u de certificeringsscope afbakent en hoe volwassen uw bestaande controls al zijn. Als u een getal wilt dat aansluit op uw werkelijke omgeving in plaats van een vuistregel, voer het dan eerst in via een gereedheidscheck voordat u iets presenteert aan Finance.
Samenvatting:
- Organisatievolwassenheid en certificeringsscope zijn de meest bepalende factoren voor certificeringskosten, meer dan bedrijfsomvang alleen.
- Typische kosten in het eerste jaar variëren van $8.000 tot $80.000, afhankelijk van omvang en controlevolwassenheid; een bredere scope en lagere volwassenheid verhogen de kosten.
- Budgetramingen moeten zich richten op arbeidsuren, auditkosten, tooling, remediëring en een contingentiepost, waarbij interne uren vaak worden onderschat.
- Door kosten te spreiden over een driejarige cyclus, inclusief surveillance-audits, wordt nauwkeurige planning gewaarborgd en worden budgetoverschrijdingen voorkomen.
- Een op maat gemaakte kostenberekening op basis van bedrijfsspecifieke kenmerken levert een betrouwbaardere en beter verdedigbare begroting op dan generieke vuistregels.
Inhoudsopgave
- Welk deel van uw budget moet naar beveiligingscertificering?
- Hoe berekent u uw ISO 27001 budgetpercentage?
- Welke kostenposten horen in uw percentage?
- Wat levert uw budget op over drie jaar?
- Waarom traceerbare schattingen beter zijn dan vuistregels
- Vraag een op maat gemaakt percentage aan in plaats van te gokken
- Bronnen
- FAQ
Welk deel van uw budget moet naar beveiligingscertificering?
Het beveiligingsbudgetpercentage voor een ISO 27001-project is geen vast getal. Het is een bandbreedte die verschuift op basis van drie factoren: het aantal medewerkers, de volwassenheid van uw huidige controls en hoe nauw u de certificeringsscope definieert. De meeste richtlijnen verwarren "beveiligingsuitgaven" met "projectkosten voor certificering", maar voor budgetdoeleinden hebt u het laatste nodig, los van uw lopende beveiligingsoperatiebudget.
Zo zien de bandbreedtes eruit per organisatieomvang:
- Micro-organisaties (1 tot 10 medewerkers): Certificeringskosten in het eerste jaar lopen vaak op van $8.000 tot $20.000, wat voor een klein adviesbureau of SaaS-startup 1,5% tot 3% van een bescheiden jaarbudget kan vertegenwoordigen. De scope is hier doorgaans beperkt, wat helpt.
- Kleine organisaties (10 tot 50 medewerkers): Verwacht in het eerste jaar een bandbreedte van $15.000 tot $40.000. De kostenanalyse van Factorial plaatst veel kleine en middelgrote bedrijven tussen ruwweg $8.000 en $54.000, waarbij volwassenheid u aanzienlijk binnen die bandbreedte verschuift.
- Middelgrote organisaties (50 tot 250 medewerkers): Budgetten komen voor de eerste certificeringscyclus doorgaans uit tussen $30.000 en $60.000, volgens cijfers uit de kostenanalyse van Safeguard, die de meeste eerste certificeringen plaatst in een corridor van $20.000 tot $80.000.
- Grotere organisaties (250+ medewerkers): De kosten kunnen boven de $80.000 uitkomen zodra u meerdere bedrijfsonderdelen, bredere auditscopes en meer interne stakeholders meerekent die betrokken worden bij het verzamelen van bewijsmateriaal.
De volwassenheidsfactor is belangrijker dan de omvangsklasse. Een organisatie met gedocumenteerde beleidsregels, een bestaand risicoregister en basistoegangsbeheer kan aan de lage kant van haar klasse zitten. Een organisatie die vanaf nul begint, zonder formeel risicobeoordelingsproces en zonder beveiligingstrainingsprogramma, moet aan de hoge kant van de bandbreedte budgetteren, soms zelfs daarboven.
Hoe berekent u uw ISO 27001 budgetpercentage?
U hebt geen financiële achtergrond nodig om een verdedigbaar getal op te stellen. U hebt vijf stappen nodig en de bereidheid om uw aannames op te schrijven zodat een ander ze kan controleren.
- Kies uw budgetbasis. Bepaal of u het percentage berekent ten opzichte van de totale jaaromzet, uw IT-budget of een aparte projectenvelop. De meeste financiële teams geven de voorkeur aan een apart projectbedrag voor de eerste cyclus en verwerken de doorlopende kosten later in de jaarlijkse beveiligingslijn.
- Schat de interne arbeidsuren. Dit is waar vrijwel iedereen te laag schat. Breng uren in kaart per rol, niet per afdeling: uw CISO of security lead, een IT-engineer die technische controls beheert, HR voor onboarding en trainingsbeleid, en degene die documentbeheer verzorgt. Pas een gemengd belast uurtarief toe over die rollen in plaats van een willekeurig vast bedrag.
- Bereken externe advies- en auditkosten. Auditkosten bij een certificeringsinstantie voor Fase 1 en Fase 2 vormen een voorspelbare kostenpost, en de kostendata van Blueprint laat zien dat deze voor het mkb doorgaans variëren van middelhoge vier- tot middelhoge vijfcijferige bedragen. Advieskosten daarboven variëren naargelang hoeveel van de implementatie u uitbesteedt.
- Voeg tooling, remediëring en training toe en neem een contingentiepost op. Abonnementen op compliance-platforms, penetratietesten, technische remediëring en bewustzijnstraining voor medewerkers horen allemaal in het totaal. Voeg 10% tot 15% contingentie toe voor scope-uitbreiding, want dat gebeurt bij vrijwel elke eerste cyclus.
- Converteer naar een percentage en stel het bij extremen op de proef. Deel uw totaal door de gekozen basis en herbereken vervolgens bij plus en min 25% scope om Finance een bandbreedte te tonen in plaats van één kwetsbaar getal.
Pro Tip: Voer een betaalde gap-analyse uit voordat u uw percentage vastlegt. Dit kost doorgaans een fractie van het volledige project en maakt van een ruwe bandbreedte een gespecificeerd bedrag dat Finance daadwerkelijk kan goedkeuren — een stap die Blueprint aanmerkt als gangbare praktijk onder eerste aanvragers.
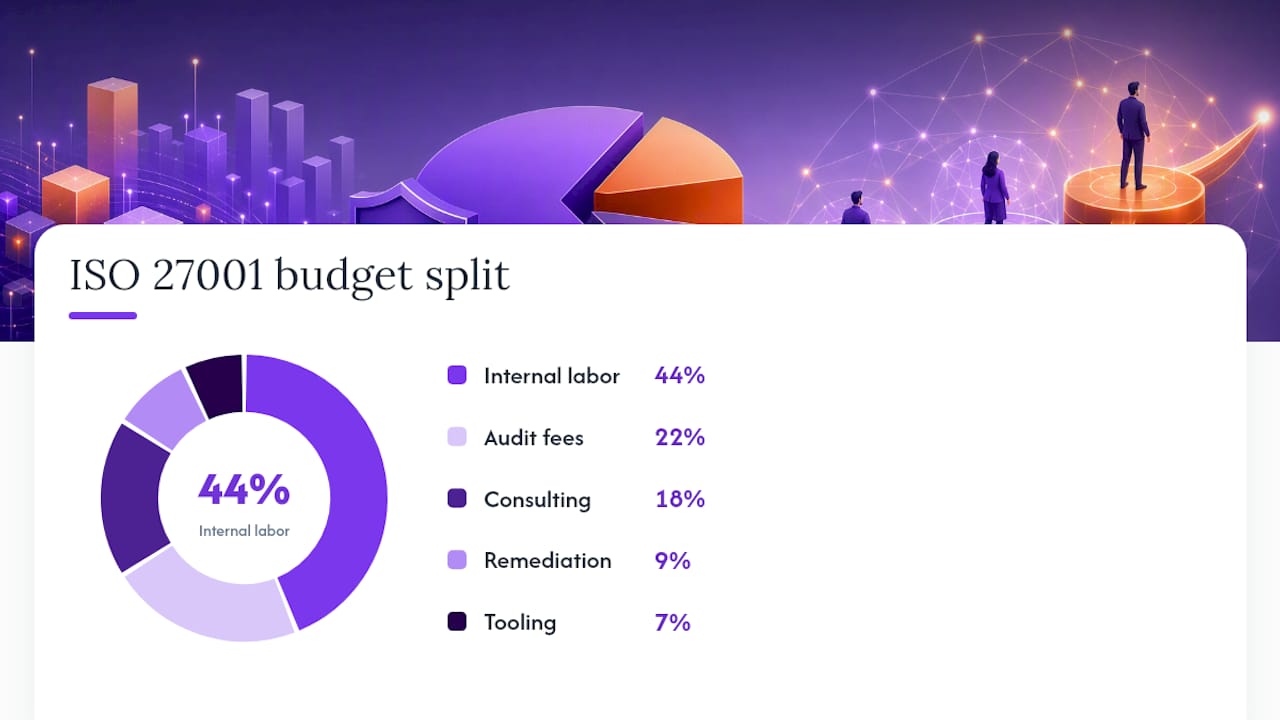
Een uitgewerkt voorbeeld: een softwarebedrijf met 60 medewerkers en gemiddelde volwassenheid raamt 400 interne uren tegen een gemengd tarief van $60 ($24.000), $12.000 aan auditkosten voor Fase 1 en Fase 2, $10.000 aan adviesondersteuning, $4.000 aan tooling en $5.000 aan remediëring en training.
Welke kostenposten horen in uw percentage?
Een beveiligingsbudgetpercentage dat kostenposten overslaat, is geen budget. Het is een schatting die al in de zesde maand zijn eigen plafond doorbreekt. Controleer het aan de hand van deze lijst voordat u een bedrag aan uw CFO presenteert.
- Certificeringsauditkosten. Fase 1- en Fase 2-audits, plus surveillance-audits in jaar twee en drie, die volgens Blueprint doorgaans 30% tot 40% bedragen van de gecombineerde initiële kosten.
- Extern advies en gap-analyse. Omvat scoping, ondersteuning bij het opstellen van beleid en projectmanagement als u de implementatie niet volledig intern uitvoert.
- Interne personeelstijd en opportuniteitskosten. De categorie die de meeste teams onderschatten, omdat de uren niet op een factuur verschijnen maar zich manifesteren als vertraagd productwerk en gemiste deadlines elders.
- Tooling en GRC-abonnementen. Compliance-automatiseringsplatforms verminderen handmatig bewijs verzamelen maar voegen een terugkerende jaarlijkse post toe, waardoor kosten verschuiven van arbeidsuren naar softwarekosten, aldus de analyse van Safeguard.
- Remediëring en penetratietesten. Eenmalige technische verbeteringen die tijdens de gap-analyse aan het licht komen, plus eventuele vereiste penetratietests voor scopes met een hoger risico.
- Training, oefeningen en contingentie. Bewustzijnstraining voor medewerkers is een aparte post los van advieskosten, geen voetnoot daarbinnen, en elk budget heeft ruimte nodig voor scope-uitbreiding.
Scopereductie is de hefboom die de meeste teams negeren. Certificering beperken tot het product of de dienst waar uw klanten daadwerkelijk om geven, in plaats van uw hele organisatie, verlaagt het aantal auditdagen en adviesuren op een manier die het aanbevolen percentage wezenlijk verlaagt.
Wat levert uw budget op over drie jaar?
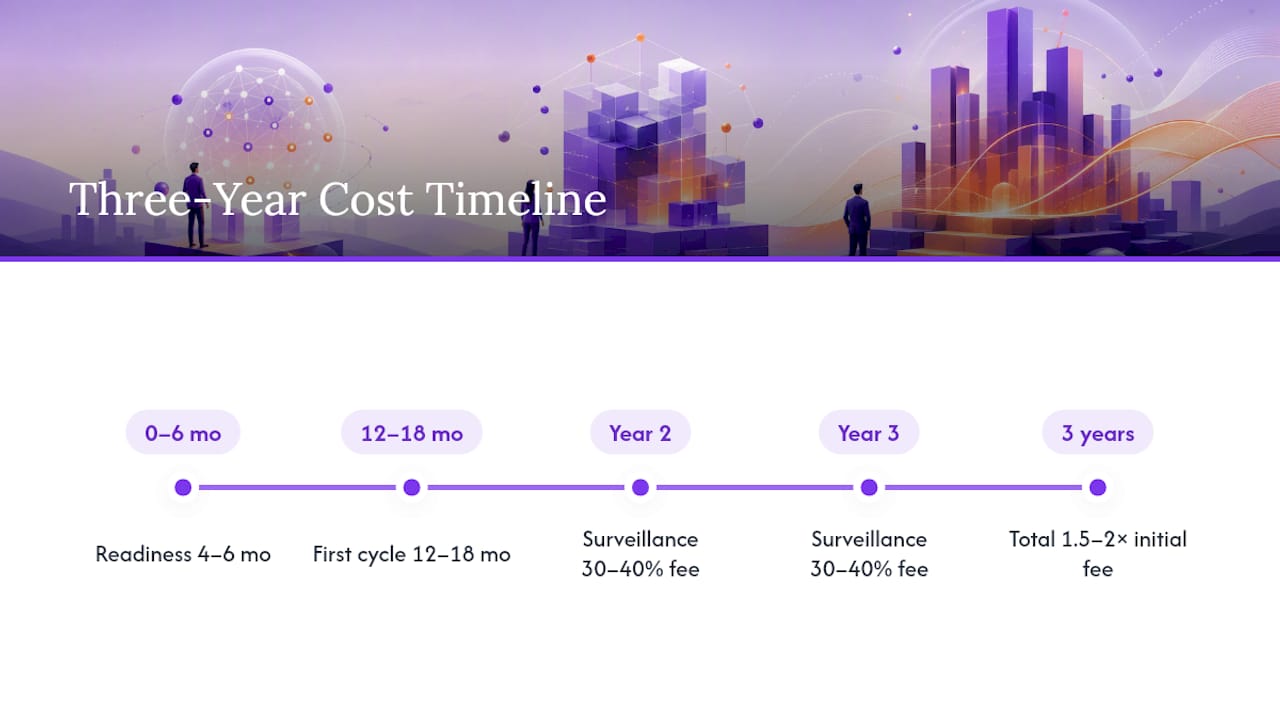
Een typisch voorbereidingsvenster loopt vier tot zes maanden voordat u klaar bent voor Fase 1, waarbij de volledige eerste cyclus — van de kick-off tot Fase 2-certificering — voor de meeste middelgrote organisaties twaalf tot achttien maanden in beslag neemt. In die periode wordt uw percentage besteed: het zwaarst in maanden één tot zes voor beleidswerk en gap-remediëring, daarna aflopend naar auditvoorbereiding.
Surveillance-audits in jaar twee en drie kosten elk ruwweg 30% tot 40% van uw initiële certificeringskosten, en de uitsplitsing van AuditFront suggereert dat de doorlopende jaarlijkse kosten over de cyclus doorgaans 25% tot 40% bedragen van het initiële totaal. Over een volledige driejarige cyclus loopt dat op tot ruwweg 1,5 tot 2 maal uw initiële auditkosten. Matig dit door surveillance-kosten te spreiden over boekjaren in uw jaarlijkse budget, in plaats van certificering te behandelen als een eenmalige uitgave die na jaar één verdwijnt.
Waarom traceerbare schattingen beter zijn dan vuistregels
Interne personeelstijd is de kostenpost die elk team onderschat, en dat is niet dicht bij gelijk. Teams nemen een percentage van de omzet als uitgangspunt en denken er niet verder over na, terwijl de echte drijver uren zijn: uren besteed aan het schrijven van beleid, uren besteed aan het verzamelen van bewijsmateriaal, uren besteed in vergaderingen waarvoor niemand budget had. Een gemengd percentage verbergt dit alles.
Wat budgetdiscussies daadwerkelijk voorkomt, is niet een betere schatting. Het is het opschrijven van uw aannames — per rol, per fase — zodat Finance precies kan zien waar het getal vandaan komt en een specifieke post kan betwisten in plaats van het gehele bedrag. Dat is het verschil tussen een budget dat een boardvergadering overleeft en een budget dat voor uw ogen wordt herschreven. Als u uw eigen volwassenheidstekorten nog niet in kaart hebt gebracht, geeft een snelle gereedheidscheck u inzicht in welke aannames het meest onzeker zijn voordat u ze op papier zet.
— Martin
Vraag een op maat gemaakt percentage aan in plaats van te gokken
Elke bandbreedte in dit artikel is een startpunt, niet uw getal. Uw werkelijke beveiligingsbudgetpercentage hangt af van uw personeelsomvang, uw scope en hoe volwassen uw controls al zijn — en de snelste manier om dat te bepalen is die gegevens in te voeren in een tool die daar precies voor is gebouwd.
De ISO 27001 Kostencalculator vertaalt bedrijfsomvang, sector en volwassenheid naar een realtime, bewerkbare schatting — ondersteund door modelreferentievergelijkingen zodat u kunt zien hoe uw getal zich verhoudt tot de modelreferentie. De tool bevat een volwassenheidsbeoordeling over 14 domeinen, aanpasbare Gantt-charts voor de fasering van het werk, en de mogelijkheid om meerdere scenario's op te slaan en naast elkaar te vergelijken, zodat u Finance een bandbreedte kunt tonen in plaats van één kwetsbaar getal. Elke aanname achter de schatting is gedocumenteerd op de methodologiepagina van het kostenmodel, zodat er niets in het getal een black box is. Begin met de gratis gereedheidscheck van 2 minuten om te zien waar uw organisatie staat voordat u de volledige schatting opstelt.
Bronnen
De percentagebandbreedtes en kostenposten in dit artikel zijn gebaseerd op kostenanalyses van Blueprint met auditfeedata voor het VK en Nederland, de certificeringskostenanalyse van Safeguard, de omvangsgebaseerde kostenbandbreedtes van Factorial en de realistische kostenuitsplitsing van AuditFront. Voor het effect van automatisering op beveiligingstoolingbudgetten in bredere zin, zie deze gids voor enterprise AI-beveiliging.
- ISO 27001-kosten: echte cijfers voor VK + Nederland (2026) | Blueprint
- ISO 27001 Certificeringskostenuitsplitsing (2026)
- Hoeveel kost ISO 27001-certificering in 2026? | Factorial
- ISO 27001-certificeringskosten in 2026: een realistische uitsplitsing - AuditFront Blog
FAQ
Welk percentage van de omzet moet naar ISO 27001?
Grotere organisaties met een smallere certificeringsscope komen vaak aan de lage kant van die bandbreedte uit.
Wat kost ISO 27001-certificering doorgaans?
Certificeringskosten in het eerste jaar variëren gewoonlijk van $20.000 tot $80.000, aldus de kostenuitsplitsing van Safeguard, waarbij kleinere bedrijven soms al kunnen certificeren voor $8.000 volgens de data van Factorial. Uw werkelijke bedrag hangt sterk af van personeelsomvang, scope en de volwassenheid van uw bestaande controls.
Wat is de grootste verborgen kostenpost in ISO 27001-budgetten?
Interne personeelstijd is de kostenpost die de meeste organisaties onderschatten, omdat die zelden als factuur verschijnt maar wel daadwerkelijke uren opslokt bij beveiligings-, IT- en HR-rollen. Uren per rol in kaart brengen op basis van een gemengd belast tarief is de meest betrouwbare manier om deze kosten boven water te halen voordat ze uw budget ontsporen.
Wat kosten surveillance-audits na certificering?
Surveillance-audits in jaar twee en drie bedragen doorgaans 30% tot 40% van uw gecombineerde initiële Fase 1- en Fase 2-auditkosten, op basis van cijfers van Blueprint. Over een volledige driejarige cyclus lopen de doorlopende kosten vaak op tot 1,5 tot 2 maal de initiële certificeringskosten.
Kost het gebruik van de ISMS Calculator iets?
De ISO 27001 Kostencalculator en de gratis gereedheidscheck van 2 minuten zijn beide vrijblijvend te gebruiken. Actuele prijsinformatie voor eventuele verdiepende beoordelingslagen staat rechtstreeks op de website vermeld.