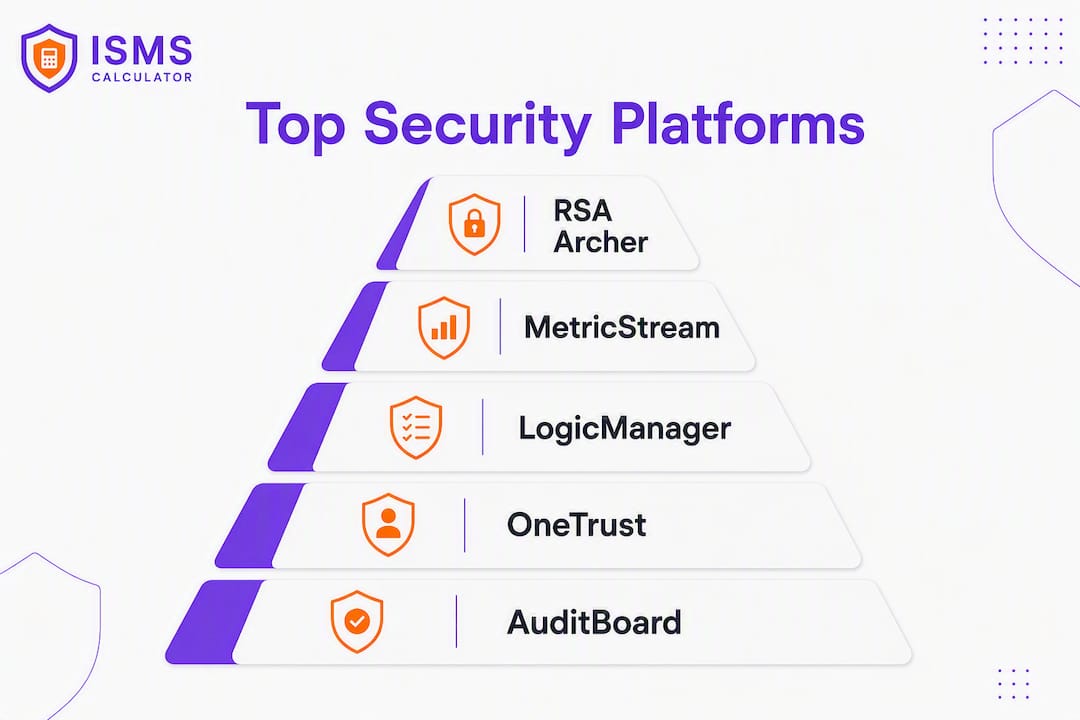
De platforms die beveiligingsteams in de financiële sector het meest consistent op hun shortlist zetten zijn RSA Archer (beste voor enterprise GRC), MetricStream (beste voor geïntegreerd risicobeheer en compliance), LogicManager (beste voor mid-market GRC), OneTrust (beste voor TPRM en privacy), Resolver (beste voor operationeel risico), AuditBoard (beste voor automatisering van auditbewijsmateriaal), Riskonnect (beste voor enterprise-weerbaarheid), ProcessUnity (beste voor risicobeheer van derden), BitSight (beste voor continue cyberrisicobewaking) en Cynomi (beste voor beoordelingen voor het mkb en vCISO-gestuurde trajecten). Voor institutionele markt- en kredietrisicoanalyse vervullen BlackRock Aladdin, MSCI RiskManager en Bloomberg MARS een afzonderlijke maar complementaire functie die hieronder apart wordt behandeld.
Samenvatting: De belangrijkste beslissingsdimensie is of u cyberrisicokwantificering (CRQ) nodig heeft voor CFO-rapportage, risicobeheer van derden (TPRM) voor leveranciersscreening, of enterprise GRC voor audit- en regelgevingsafstemming. Grote banken hebben doorgaans RSA Archer of MetricStream nodig; mid-market-bedrijven bereiken sneller productieve inzet met LogicManager of AuditBoard; kopers met TPRM als prioriteit moeten OneTrust of ProcessUnity evalueren. RiskWatch completeert de lijst als een sterke keuze voor community banks en kredietunies die een lichtgewicht, kader-afgestemd beoordelingstool zoeken.
GRC-platforms die integreren met realtime werkprocessen vervangen steeds vaker periodieke spreadsheetgebaseerde beoordelingen bij Amerikaanse financiële instellingen, waardoor risicobeheer verschuift van een compliance-vinkje naar een operationele discipline.
Inhoudsopgave
- Hoe verhouden deze beveiligingsrisicobeoordelingsplatforms zich naast elkaar?
- Leveranciersprofielen: wat elk platform daadwerkelijk levert voor financiële teams
- Hoe kiest u het juiste platform voor uw organisatie?
- Wanneer gebruikt u Aladdin, MSCI RiskManager of Bloomberg MARS?
- Hoe zijn deze platforms geëvalueerd?
- Belangrijkste conclusies
- Wat financiële instellingen consequent fout doen bij de selectie van deze platforms
- ISO 27001-gereedheidsplanning geeft financiële teams een scherper RFP voordat ze ooit met een leverancier spreken
- Nuttige bronnen voor verder onderzoek en RFP-validatie
Hoe verhouden deze beveiligingsrisicobeoordelingsplatforms zich naast elkaar?
De onderstaande tabel plaatst elk platform tegenover de dimensies die financiële kopers het meest waarderen. Groottesignalen gebruiken drie niveaus: MKB (minder dan 500 medewerkers), Mid-market (500–5.000) en Enterprise (5.000+).
| Platform | Beste voor | Kernfunctionaliteiten | Financiële-sectorspecifieke functies | Belangrijkste integraties | Implementatie | CFO-waardige rapportage | Prijsmodel | Impl.-tijd |
|---|---|---|---|---|---|---|---|---|
| RSA Archer | Enterprise GRC | Risicoscoring, controletoetsing, beleidsbeheer, auditworkflows | FFIEC-, SOX-, GLBA-, PCI-sjablonen; examenklare bewijspakketten | Splunk, ServiceNow, Qualys, Tenable, CMDB | On-prem / cloud / hybride; Enterprise | CRQ-modules, dashboards voor financiële impact | Enterprise-licentie | 4–9 maanden |
| MetricStream | Geïntegreerd risicobeheer & compliance | Risicoregister, CRQ, TPRM, continue bewaking, dashboards | SOX, GLBA, PCI, Basel; vooraf gebouwde controlecatalogi | SIEM, Jira, ServiceNow, Tenable | Cloud SaaS; Enterprise | Risicokwantificering op bestuursniveau | Enterprise-abonnement | 4–9 maanden |
| LogicManager | Mid-market GRC | Risicoscoring, kaderkoppeling, bewijsbeheer, herstelmaatregelen | FFIEC-, SOX-, GLBA-sjablonen; automatisering audittraject | REST API, ticketing, SIEM-connectoren | Cloud SaaS; Mid-market | Risico-heatmaps, rapportage financiële blootstelling | Abonnement; Mid-market | 6–12 weken |
| OneTrust | TPRM & privacy | Leveranciersrisicoscoring, privacy-impactbeoordeling, toestemmingsbeheer, TPRM | GLBA, CCPA, DORA-gereedheid; vragenlijstcatalogi voor leveranciers | Jira, Slack, ServiceNow, SIEM | Cloud SaaS; Mid-market / Enterprise | Dashboards voor leveranciersrisico | Abonnement | 6–12 weken |
| Resolver | Operationeel risico | Incidentbeheer, risicoregister, controletoetsing, audit | SOX, Basel II/III; taxonomie voor operationeel risico | Splunk, ServiceNow, Jira, CMDB | Cloud SaaS; Mid-market / Enterprise | Modellering risico-impact | Abonnement | 6–12 weken |
| AuditBoard | Automatisering auditbewijsmateriaal | SOX-compliance, auditbeheer, risicobeoordeling, SOXHUB | SOX, PCAOB; geautomatiseerde bewijsverzameling | Jira, Slack, Workday, Salesforce | Cloud SaaS; Mid-market / Enterprise | Dashboards voor auditrisico | Abonnement | 6–12 weken |
| Riskonnect | Enterprise-weerbaarheid | ERM, TPRM, incidentbeheer, BCM, verzekeringsrisico | FFIEC, SOX, GLBA; weerbaarheidsgebonden risicoscoring | ServiceNow, Salesforce, SIEM | Cloud SaaS; Enterprise | Enterprise-risicokwantificering | Enterprise-abonnement | 3–6 maanden |
| ProcessUnity | Risicobeheer van derden | Leverancierslevenscyclusbeheer, automatisering vragenlijsten, risicoscoring | FFIEC-richtlijnen leveranciersbeheer; vooraf gebouwde financiële vragenlijsten | ServiceNow, Archer, SIEM | Cloud SaaS; Mid-market / Enterprise | Dashboards voor leveranciersrisico | Abonnement | 6–12 weken |
| BitSight | Continue cyberbewaking | Beveiligingsratings, aanvalsoppervlaktebeheer, leveranciersbewaking | FFIEC, GLBA; signalen voor continue controlbewaking | Splunk, ServiceNow, Tenable, Qualys | Cloud SaaS; Alle groottes | Scoring financiële blootstelling | Abonnement | Dagen tot weken |
| Cynomi | MKB / vCISO-beoordelingen | vCISO-platform, gap-analyse, kaderkoppeling, rapportage | NIST CSF-, CIS-, SOC 2-sjablonen; rapporten gereed voor het bestuur | API-gebaseerd; lichtgewicht stack | Cloud SaaS; MKB | Rapporten voor risicoprioritering | Abonnement; MKB | Dagen tot weken |
| RiskWatch | Community banks / kredietunies | Risicobeoordeling, controletoetsing, leveranciersbeheer | FFIEC CAT, NCUA, GLBA; getrapte beoordelingsworkflows | REST API, basis-SIEM | Cloud SaaS; MKB / Mid-market | Compliance-dashboards | Abonnement | 2–6 weken |
Leeswijzer voor deze tabel: "Beste voor" weerspiegelt de primaire gebruikscase, niet de exclusieve mogelijkheden. Een community bank die leveranciers evalueert, begint het beste met RiskWatch of BitSight; een regionale bank die SOX-audits uitvoert, geeft prioriteit aan AuditBoard of LogicManager; een vermogensbeheerder die CRQ op bestuursniveau nodig heeft, evalueert MetricStream of RSA Archer.
Leveranciersprofielen: wat elk platform daadwerkelijk levert voor financiële teams
RSA Archer
RSA Archer is het gevestigde enterprise GRC-platform bij grote Amerikaanse banken en verzekeraars. De kracht zit in diepgang: een sterk configureerbaar risicoregister, vooraf gebouwde regelgevingsinhoud voor FFIEC, SOX, GLBA en PCI DSS, en een volwassen auditbewijsworkflow die direct aansluit op de verwachtingen van toezichthouders. De afweging is implementatiecomplexiteit. Reken op 4–9 maanden voor een volledige uitrol en budget voor dedicated configuratieresources.
Geschiktheid voor de financiële sector:
- Vooraf gebouwde inhoudspakketten voor FFIEC, SOX en GLBA verkorten de sjabloonontwikkeltijd
- Examenklare bewijsverpakking voor OCC-, FDIC- en Fed-examens
- Integratie met Splunk, Qualys en Tenable voor kwetsbaarheidsgestuurde risicoscoring
- CRQ-modules beschikbaar voor financiële impactmodellering op bestuursniveau
Typische koper: CISO of Chief Risk Officer bij een bank met meer dan $10 miljard aan activa of een grote verzekeraar. De implementatie wordt doorgaans geleid door een systeemintegrator.
MetricStream
MetricStream positioneert zichzelf als een uniform risicoplatform dat GRC, TPRM, CRQ en continue controlbewaking in één omgeving combineert. Financiële teams bij regionale banken en vermogensbeheerders gebruiken het om operationele risicoregisters te koppelen aan realtime controletoetsing, en de geconsolideerde risicopositie door te sturen naar bestuursdashboards. De vooraf gebouwde controlecatalogi voor SOX, Basel en GLBA verkorten de gap-mappinginspanning die normaal gesproken de eerste maanden van een GRC-uitrol opslokt.
Geschiktheid voor de financiële sector:
- CRQ-engine vertaalt controlegebreken naar financiële blootstellingsschattingen voor CFO-rapportage
- Vooraf gebouwde controlecatalogi voor Basel II/III en SOX
- Continue bewakingsfeeds die SIEM- en kwetsbaarheidsscanneroutputs verwerken
- Referenties uit de financiële sector omvatten mondiale banken en vermogensbeheerders
LogicManager
LogicManager is het platform dat mid-market-financiële instellingen het vaakst noemen wanneer ze GRC nodig hebben zonder het enterprise-prijskaartje of de lange implementatietijd. De risicogebaseerde aanpak koppelt bedrijfsdoelstellingen aan controlegebreken, en de module voor bewijsbeheer automatiseert de verzameling van audittrails. G2-reviewers benadrukken consequent de gebruiksvriendelijkheid en de snelheid waarmee teams productief aan de slag gaan.
Geschiktheid voor de financiële sector:
- FFIEC- en SOX-kadersjablonen direct beschikbaar
- Risico-heatmaps en rapportage van financiële blootstelling geschikt voor auditcommissies
- REST API-connectoren voor SIEM- en ticketingtools
- Typische implementatietijd: 6–12 weken voor een mid-market bank of kredietunie
OneTrust
OneTrust bouwde zijn reputatie op privacy en datagovernance en breidde vervolgens uit naar TPRM en bredere GRC. Voor financiële instellingen die GLBA-privacyverplichtingen beheren naast leveranciersscreening is die combinatie oprecht nuttig. De vragenlijstcatalogus voor leveranciers dekt de FFIEC-richtlijnen voor leveranciersbeheer, en de module voor DORA-gereedheid is relevant voor Amerikaanse bedrijven met EU-activiteiten.
Geschiktheid voor de financiële sector:
- Vooraf gebouwde vragenlijstcatalogi voor GLBA, CCPA en DORA
- Geautomatiseerde leveranciersrisicoscoring met signalen voor continue bewaking
- Integratie met ServiceNow en Jira voor overdracht van herstelworkflows
- Typische koper: hoofd risicobeheer van derden of Chief Privacy Officer bij een regionale bank of fintech
Resolver
Resolver richt zich op operationeel risico en incidentbeheer, waardoor het een natuurlijke keuze is voor financiële instellingen die beveiligingsincidenten moeten koppelen aan operationele risicoregisters binnen Basel II/III-kaders. De risicotaxonomie is configureerbaar naar bancaire operationele risicocategorieën, en de auditmodule ondersteunt SOX-controletoetsing. G2-reviews noemen de sterke koppeling tussen incident en risico als onderscheidend kenmerk.
Geschiktheid voor de financiële sector:
- Operationele risicotaxonomie afgestemd op Basel II/III-categorieën
- Incidentbeheer met directe koppeling aan risicoregisteritems
- Integraties met Splunk en ServiceNow voor SIEM-gestuurde risicowijzigingen
- Typische koper: hoofd operationeel risico bij een mid-market of regionale bank
AuditBoard
AuditBoard is het platform waarnaar interne auditteams in de financiële sector als eerste grijpen. De SOXHUB-module automatiseert de bewijsverzameling voor SOX 302/404, en de risicobeoordelingsmodule voedt direct het auditplan. Bij financiële instellingen waar de interne auditfunctie de GRC-platformselectie aanstuurt, wint AuditBoard doorgaans op bewijsautomatisering en auditorvriendelijke workflows.
Geschiktheid voor de financiële sector:
- SOXHUB automatiseert SOX-bewijsverzameling en PCAOB-afgestemde toetsing
- Risicobeoordelingsmodule koppelt auditbevindingen aan het risicoregister
- Integraties met Workday, Salesforce en Jira voor cross-functionele bewijsverzameling
- Typische implementatietijd: 6–12 weken; typische koper is VP Internal Audit of Chief Audit Executive
Riskonnect
Riskonnect dekt enterprise risicobeheer, TPRM, bedrijfscontinuïteit en verzekeringsrisico in één platform. Grote financiële instellingen gebruiken het wanneer ze weerbaarheidsgebonden risicoscoring nodig hebben die cyberrisico verbindt met de planning van operationele continuïteit. De FFIEC- en GLBA-inhoud is vooraf gebouwd, en de enterprise-architectuur ondersteunt complexe organisatiehiërarchieën zoals die voorkomen bij bankholdings.
Geschiktheid voor de financiële sector:
- Weerbaarheidsgebonden risicoscoring koppelt cybergebeurtenissen aan BCM-plannen
- Vooraf gebouwde inhoud voor FFIEC en GLBA
- Integraties met Salesforce en ServiceNow voor afstemming van enterprise-workflows
- Typische koper: CRO of hoofd enterprise risico bij een bankholding of grote verzekeraar
ProcessUnity
ProcessUnity is specifiek gebouwd voor risicobeheer van derden. Het leverancierslevenscyclusbeheer omvat onboarding, doorlopende bewaking en offboarding, met vooraf gebouwde vragenlijstcatalogi die zijn afgestemd op de FFIEC-richtlijnen voor leveranciersbeheer. Financiële instellingen met grote leveranciersecosystemen — met name die fintech-partnerschappen en cloudproviders beheren — gebruiken ProcessUnity om de cyclus van vragenlijst-antwoord-beoordeling te automatiseren die anders analystentijd opslokt.
Geschiktheid voor de financiële sector:
- Vooraf gebouwde FFIEC-vragenlijstcatalogi voor leveranciersbeheer
- Geautomatiseerde distributie van vragenlijsten, bijhouden van antwoorden en risicoscoring
- Integratie met RSA Archer en ServiceNow voor overdracht van GRC-workflows
- Typische koper: lead risicobeheer van derden of leveranciersbeheerofficier bij een regionale of nationale bank
Pro-tip: Voer tijdens een ProcessUnity PoC een volledige leveranciersonboardingcyclus uit met een echte fintech-partner en meet de tijd van het verzenden van de vragenlijst tot de output van de risicoscore. Dat ene experiment onthult of de automatisering daadwerkelijk analystentijd bespaart of alleen dezelfde handmatige stappen digitaliseert.
BitSight
BitSight levert continue, outside-in beveiligingsratings voor uw eigen organisatie en uw leveranciersportfolio. Financiële instellingen gebruiken het als continue bewakingslaag die FFIEC-leveranciersbeheerenprogramma's voedt en rapportage van de beveiligingspositie op bestuursniveau mogelijk maakt zonder medewerking van leveranciers. De integratie met Tenable en Qualys maakt het mogelijk interne kwetsbaarheidsgegevens te correleren met externe ratings voor een completer risicobeeld.
Geschiktheid voor de financiële sector:
- Continue beveiligingsratings afgestemd op de FFIEC-verwachtingen voor leveranciersbeheer
- Aanvalsoppervlaktebeheer voor het identificeren van blootgestelde assets
- Scoring van financiële blootstelling voor rapportage op CFO-niveau
- Integratie met Splunk, ServiceNow, Tenable en Qualys
- Snelste time-to-value op deze lijst: dagen tot weken van contract tot live dashboard
Cynomi
Cynomi is een vCISO-platform ontworpen voor kleinere financiële instellingen, community banks en kredietunies zonder een fulltime CISO. Het automatiseert gap-analyse ten opzichte van NIST CSF, CIS Controls en SOC 2, genereert rapporten die gereed zijn voor het bestuur, en ondersteunt de soort lichtgewicht, herhaalbare beoordelingscyclus die een parttime of uitbestede beveiligingsfunctie nodig heeft. G2-reviewers benadrukken de snelheid van rapportgeneratie en de duidelijkheid van de prioriteringsuitvoer.
Geschiktheid voor de financiële sector:
- Gap-analyse voor NIST CSF en CIS Controls met bestuursklare output
- Ontworpen voor vCISO- of uitbestede beveiligingsfunctie-workflows
- Lichtgewicht API-gebaseerde integraties geschikt voor kleinere technische stacks
- Typische koper: IT-directeur of uitbestede vCISO bij een community bank of kredietunie met minder dan 200 medewerkers
RiskWatch
RiskWatch richt zich op community banks, kredietunies en kleinere financiële instellingen die een gestructureerde, examenklare beoordeling nodig hebben zonder enterprise-complexiteit. De afstemming op het FFIEC Cybersecurity Assessment Tool (CAT) en NCUA maakt het een natuurlijke keuze voor instellingen die zich voorbereiden op toezichtsonderzoeken. Overstappen naar een kader-afgestemd platform als RiskWatch kan het aantal diagnostische vragen terugbrengen van meer dan 400 naar circa 208–318 afhankelijk van het niveau, waardoor de operationele uren voor examenvoorbereiding afnemen.
Geschiktheid voor de financiële sector:
- Beoordelingsworkflows afgestemd op FFIEC CAT en NCUA
- Getrapte beoordelingsaanpak vermindert de examenvoorbereidingslast
- Module voor leveranciersbeheer voor basis risicobeheer van derden
- Typische koper: IT-functionaris of compliancemanager bij een community bank of kredietunie
Hoe kiest u het juiste platform voor uw organisatie?
Het belangrijkste selectiecriterium is aansluiting op de primaire risicoworkflow van uw organisatie: als uw bestuur financiële kwantificering van cyberrisico eist, is CRQ-capaciteit niet onderhandelbaar; als toezichthouders vragen naar leveranciersconcentratie, is TPRM-diepgang belangrijker dan al het andere.
Evaluatiechecklist
- Kwetsbaarheidsintegratie: Verwerkt het feeds van Tenable, Qualys of Nessus en past het CVSS- en EPSS-scoring toe om herstel te prioriteren? Bevestig dat de integratie bidirectioneel is.
- Bewijsautomatisering: — Kan het auditbewijsmateriaal automatisch verzamelen en verpakken voor examinatorverzoeken? Vraag om een demo met een voorbeeldverzoek van de FDIC of OCC.
Succescriteria voor de PoC
Voer minimaal een PoC van 30 dagen uit met echte gegevens. De PoC moet het volgende valideren:
- Gegevensinvoer vanuit ten minste één kwetsbaarheidsscanner en één SIEM-bron
- End-to-end bewijsverzameling voor een voorbeeldauditverzoek (ophalen, verpakken, exporteren)
- CRQ-output met de werkelijke financiële parameters van uw organisatie
- Export van regelgevingsrapport in een indeling die uw complianceteam zonder herformattering kan gebruiken
- Gebruikersrolkoppeling die overeenkomt met uw organisatiestructuur (CISO, risicoanalyst, auditor, bestuurslid)
- Integratiesnelheid: tijd van connectorconfiguratie tot live gegevens in het dashboard
- Runtime-validatie van ten minste één kwetsbaarheidsbevinding om te bevestigen dat het platform valse positieven vermindert voordat escalatie naar herstel plaatsvindt
Inkoopschecklist en tijdlijnschattingen
- Mid-market-bedrijven (500–5.000 medewerkers): plan 6–12 weken voor SaaS-native platforms (LogicManager, AuditBoard, BitSight); langer voor platforms die aanzienlijke configuratie vereisen (RSA Archer, MetricStream)
- Enterprise-bedrijven (5.000+): plan 4–9 maanden voor volledige uitrol, inclusief integratietesten, datamigatie en gebruikerstraining
- Bevestig de gegevenslocatie en cloudprovider (AWS, Azure, GCP) vóór ondertekening van het contract
- Eis een contractuele SLA voor updates van regelgevingssjablonen wanneer nieuwe FFIEC- of GLBA-richtlijnen worden uitgevaardigd
- Neem een PoC-clausule op in het contract die uitstap mogelijk maakt als integratiemijlpalen niet binnen 60 dagen worden bereikt
Waarschuwingssignalen om op te letten
- Geen vooraf gebouwde FFIEC- of GLBA-sjablonen (betekent dat u alles zelf moet bouwen op eigen kosten)
- Ondoorzichtige risicoscoring zonder methodologiedocumentatie
- Geen native SIEM- of kwetsbaarheidsscanner-integratie (API-only workarounds verhogen de onderhoudslast)
- Bewijsexport beperkt tot alleen PDF (toezichthouders verwachten steeds vaker gestructureerde gegevens)
- Leverancier kan geen referentie uit de financiële sector overleggen die bereid is op naam te spreken
Wanneer gebruikt u Aladdin, MSCI RiskManager of Bloomberg MARS?
BlackRock Aladdin, MSCI RiskManager en Bloomberg MARS zijn geen beveiligingsrisicobeoordelingsplatforms. Het zijn institutionele markt- en kredietrisicosystemen, en ze verwarren met GRC-tools is een van de meest voorkomende scopingfouten die beveiligingsteams in de financiële sector maken.
MSCI RiskManager aggregeert gegevens over een zeer groot universum van effecten en talrijke kwaliteitsgecontroleerde risicofactoren, ter ondersteuning van VaR-berekeningen, stresstests en scenario-analyse over meerdere assets. Bloomberg MARS biedt consistente, geconsolideerde risicogegevens over aandelen, valuta, vastrentende waarden en derivaten, gebruikt door front office-, risico- en collateralteams. BlackRock Aladdin vervult een vergelijkbare functie voor grote vermogensbeheerders door portfolioanalyse te integreren met risicofactormodellering.
Deze systemen beantwoorden de vraag: wat is de financiële blootstelling van onze portefeuille aan een bepaald marktscenario? Beveiligingsrisicobeoordelingsplatforms beantwoorden een andere vraag: hoe effectief zijn onze beheersmaatregelen, en wat is het resterende cyber- of operationele risico voor onze organisatie?
Financiële teams hebben beide nodig wanneer:
- Het modelleren van de financiële impact van een cyberincident op portefeuillewaarderingen (bijv. een ransomware-aanval die handelsactiviteiten verstoort)
- Het beoordelen hoe een kritieke leveranciersstoring zowel de operationele continuïteit als de vermogensposities beïnvloedt
- Het doorsturen van resterende cyberrisicobeoordelingen vanuit een GRC-platform naar een CRO-dashboard naast markt-VaR
- Het opstellen van bestuursrapporten die operationeel risico (van GRC) integreren met marktrisico (van Aladdin/MSCI/MARS) binnen een uniform risicobereidheidskader
- Het voldoen aan FDIC-rapportagevereisten voor cyberweerbaarheid die zowel operationele als marktrisicodimensies omvatten
De integratieworkflow loopt doorgaans vanuit het beveiligingsbeoordelingsplatform naar buiten: scores voor controle-effectiviteit en resterende cyberrisicoclassificaties vanuit uw GRC-tool worden doorgestuurd naar het CRO-dashboard, waar ze naast marktrisicometrieken van Aladdin of MSCI staan. De teams die eigenaar moeten zijn van deze integratie zijn de CISO, de CRO en Treasury, waarbij de CRO-functie als natuurlijke brug dient tussen de twee gegevensstromen.
Voor context over hoe impactbeleggingsrisico verschilt van traditioneel marktrisico is de analyse van het Verdant Institute het lezen waard naast uw GRC-leveranciersevaluatie, met name als uw organisatie ESG-gekoppelde portefeuilles beheert waarbij niet-financiële risicofactoren de beveiligingspositie raken.
Hoe zijn deze platforms geëvalueerd?
De shortlist is samengesteld uit vier brontypen: analystplaatsingen (Gartner Magic Quadrant voor IT Risk Management, Forrester Wave voor GRC, Chartis RiskTech100), leveranciersdocumentatie en productdemonstraties, referentiecontacten uit de financiële sector en integratiecontrole ten opzichte van gangbare technische stacks in de financiële sector (Splunk, Tenable, ServiceNow, Qualys).
Evaluatieweging
| Criterium | Weging | Wat werd beoordeeld |
|---|---|---|
| Geschiktheid voor financiële sector (sjablonen, regelgevingsafstemming) | 30% | Vooraf gebouwde inhoud voor FFIEC, GLBA, SOX, PCI; examenklare bewijsverpakking |
| CRQ en CFO-waardige rapportage | — | Financiële impactmodellering, dashboards op bestuursniveau, risicooutput in euro's/dollars |
| Integraties (SIEM, kwetsbaarheidsscanners, CMDB, ticketing) | — | Native connectoren, API-kwaliteit, bidirectionele gegevensstroom |
| Beveiligingscertificeringen en compliance | 10% | SOC 2 Type II, ISO 27001, opties voor gegevenslocatie |
| Schaalbaarheid en prestaties | 10% | Ondersteuning voor meerdere entiteiten, prestaties bij enterprise-datavolumes |
| Referenties uit de financiële sector | 10% | Benoemde implementaties in de financiële sector, casestudies, toezichthoudersgericht bewijs |
Brontypen en validatienotities
- Analistrapporten: Plaatsingen van Gartner, Forrester en Chartis werden gebruikt om marktpositie en tractie in de financiële sector te valideren; leidersplaatsingen in financieel-aanverwante categorieën werden positief gewogen.
- Leveranciersdocumentatie: Vooraf gebouwde sjablooncatalogi, lijsten met integratieconnectoren en SOC 2-certificeringsstatus werden geverifieerd aan de hand van door leveranciers gepubliceerde materialen.
- Referenties uit de financiële sector: Waar leveranciers benoemde casestudies of referentieklanten uit de financiële sector leverden, werden deze meegewogen in de geschiktheidsscore voor de financiële sector.
- Integratiecontroles: SIEM- en kwetsbaarheidsscanner-integratie werd geverifieerd aan de hand van leveranciersconnectordocumentatie; bidirectionele API-ondersteuning werd als positief signaal behandeld.
GRC-platforms met vooraf gebouwde regelgevende controlecatalogi voor financiële dienstverlening scoorden consequent hoger op geschiktheid voor de financiële sector, omdat het zelf bouwen van die catalogi maanden toevoegt aan implementatietijdlijnen.
Beperking: Deze evaluatie is geen vervanging voor een formeel RFP of een PoC. Prijzen, contractuele voorwaarden en integratieprestaties in uw specifieke omgeving vereisen directe leverancierscontacten en juridische beoordeling vóór aankoop.
Belangrijkste conclusies
De meest effectieve strategie voor beveiligingsrisicobeoordeling voor financiële instellingen combineert een GRC-platform afgestemd op FFIEC en GLBA met CRQ-capaciteit voor CFO-rapportage en continue bewaking voor leveranciers- en aanvalsoppervlaktedekking.
| Punt | Details |
|---|---|
| Stem platform af op primaire gebruikscase | Kies CRQ-capabele platforms (MetricStream, RSA Archer) voor bestuurskwantificering; TPRM-leiders (OneTrust, ProcessUnity) voor leveranciersdekking. |
| Eis vooraf gebouwde financiële sjablonen | Platforms zonder FFIEC-, GLBA- of SOX-sjablonen voegen maanden bouwtijd toe en vergroten het risico op examengereedheid. |
| Voer een PoC van 30 dagen uit met echte gegevens | Valideer bewijsautomatisering, SIEM-integratie en CRQ-output vóór commitment; een PoC-clausule in het contract beschermt uw uitstapoptie. |
| Onderscheid marktrisico van beveiligingsrisico | Aladdin, MSCI RiskManager en Bloomberg MARS zijn bedoeld voor portfolioanalyse; uw GRC-platform voedt operationeel en cyberrisico in hetzelfde CRO-dashboard. |
| Ismscalculator versnelt RFP-scoping | Gebruik de 14-domein volwassenheidsassessment en gereedheidscheck van Ismscalculator om controlegebreken en beweisvereisten te definiëren vóór het uitsturen van leveranciers-RFP's. |
Volgende stappen:
- Stel een shortlist op van 2–3 platforms uit dit artikel en voer een gerichte PoC van 30 dagen uit met uw werkelijke SIEM- en kwetsbaarheidsscanner-gegevens. Streef naar productief gebruik binnen 12 weken voor mid-market, 9 maanden voor enterprise.
- Valideer uw shortlist met uw interne audit- en complianceteams vóór leveranciersselectie; hun beweisvereisten moeten de uiteindelijke beslissing aansturen, niet alleen de integratievoorkeur van de CISO.
Wat financiële instellingen consequent fout doen bij de selectie van deze platforms
De grootste fout die financiële instellingen maken is het selecteren van een platform op basis van de positie in een analistkwadrant in plaats van aansluiting op hun specifieke toezichtsonderzoeksworkflow. Een Gartner Leader-plaatsing betekent dat de leverancier brede marktacceptatie heeft. Het betekent niet dat het platform FFIEC CAT-sjablonen bevat, examenklare bewijspakketten produceert of integreert met uw bestaande Splunk-implementatie zonder een professionele dienstverlening van zes maanden.
De organisaties die dit goed doen, beginnen vanuit de auditbewijsvereiste en werken terugwaarts. Wat vraagt uw OCC- of FDIC-examinator daadwerkelijk? In welk formaat verwacht die examinator het? Welke beheersmaatregelen hebben continue bewakingsbewijs nodig versus puntbeoordeling? Die vragen moeten uw PoC-ontwerp aansturen, niet het demoscript van de leverancier.
Er is ook een hardnekkige neiging om integratiecomplexiteit te onderwaarderen. Een platform dat goed scoort op papier maar een aangepaste middleware-laag vereist om uw Tenable-feed te verwerken, zal u meer kosten in onderhoud dan de licentiebesparingen rechtvaardigen. GRC-implementaties in de financiële sector die risico behandelen als een levende operationele discipline in plaats van een periodieke beoordeling, presteren consequent beter dan implementaties die het platform behandelen als een compliance-vinkje.
Pro-tip: Betrek uw hoofd interne audit en uw meest veeleisende complianceanalist met toezichthouderscontact bij elke leveranciersdemo. Als zij het bewijs dat ze nodig hebben niet binnen vijf minuten op het platform kunnen vinden, zal de implementatie moeizaam verlopen ongeacht wat de leverancier belooft.
Afstemming met stakeholders is belangrijker dan de meeste kopers verwachten. De CISO, CRO en hoofd interne audit hebben vaak verschillende primaire vereisten voor hetzelfde platform. Alle drie bij de leveranciersevaluatie betrekken — niet alleen het beveiligingsteam — is wat een succesvolle implementatie onderscheidt van een platform dat na 18 maanden wordt verlaten.
ISO 27001-gereedheidsplanning geeft financiële teams een scherper RFP voordat ze ooit met een leverancier spreken
Financiële teams die een GRC-leveranciers-RFP-proces ingaan zonder een duidelijk beeld van hun huidige controlegebreken en beweisvereisten, besteden de eerste drie maanden van de implementatie consequent aan het scopingwerk dat ze vóór het ondertekenen van het contract hadden moeten doen. Dat is kostbaar en vertraagt de examengereedheidswaarde waarvoor het platform werd aangeschaft.

De ISO 27001-gereedheidsassessment van Ismscalculator brengt de volwassenheid van uw organisatie in kaart over alle vier ISO/IEC 27001:2022-beheersingsthema's, produceert een gap-analyse met referentievergelijkingen en genereert een aanpasbare Gantt-tijdlijn voor implementatiefasen. Voor financiële teams die een GRC-platform-RFP voorbereiden, informeert die output direct welke beheersdomein de meeste ondersteuning voor bewijsautomatisering nodig heeft, welke kadersjablonen onmisbaar zijn en hoe een realistische implementatietijdlijn eruitziet voor de omvang en het volwassenheidsniveau van uw organisatie.
De gratis gereedheidscheck van 2 minuten geeft u een baslijnpositiescore in minder dan vijf minuten, zonder leveranciersgesprek. Als u na de assessment implementatieondersteuning nodig heeft, verbindt de consultantfinder van Ismscalculator u met onafhankelijke ISO 27001-implementeerders en hoofdauditeurs gespecialiseerd in financiële dienstverlening. Begin met de gereedheidscheck vóór uw volgende leveranciersdemo, en u loopt dat gesprek in met een exact beeld van welke gebreken het platform moet dichten.
Nuttige bronnen voor verder onderzoek en RFP-validatie
- FDIC — Evolution of Bank Information Technology Examinations: Essentiële achtergrond over hoe FDIC-examinatoren IT- en cybersecurityrisico beoordelen; gebruik dit om uw beweisverpakkingsvereisten af te stemmen op de verwachtingen van toezichthouders.
- NIST SP 800-30 Rev. 1 — Guide for Conducting Risk Assessments: De fundamentele NIST-methodologie voor risicobeoordeling; gebruik als kaderafstemmingsreferentie bij het evalueren van leveranciersscoringsmethodologieën.
- Bloomberg MARS — Multi-Asset Risk System: Bloomberg's productpagina voor MARS; gebruik om de reikwijdte van institutionele marktrisico-analyse te begrijpen en waar die verschilt van beveiligings-GRC-platforms.
- Ismscalculator — Databeveiligingsbeheersmaatregelen voor financiële instellingen: Gids 2026: Financieel-sectorspecifieke gids voor databeveiligingsbeheersmaatregelen en ISO 27001-afstemming; gebruik bij het koppelen van GRC-platformvereisten aan ISO-beheersingsdomein.
- Ismscalculator — Vergelijking van Amerikaanse databeveiligingsnormen in de financiële sector: Vergelijkende analyse van FFIEC, GLBA, SOX en NYDFS; gebruik bij het opstellen van het gedeelte over regelgevingssjabloononvereisten in uw RFP.
- Ismscalculator — ISO 27001-auditvoorbereiding voor financiële bedrijven: Praktische auditvoorbereidingsgids; gebruik om vereisten voor bewijsautomatisering te definiëren vóór leveranciersevaluatie.
Aanbevolen
- Databeveiligingsbeheersmaatregelen voor financiële instellingen: Gids 2026 | ISMS Calculator
- Cloudrisicobeheer in Finance ISMS: Gids 2026 | ISMS Calculator
- Vergelijking van Amerikaanse databeveiligingsnormen in de financiële sector: Gids 2026 | ISMS Calculator
- Bouw een ISMS voor financiële gegevensbescherming: Gids 2026 | ISMS Calculator