Ein ISMS (Informationssicherheits-Managementsystem) ist das strukturierte, risikobasierte System, das eine Organisation einsetzt, um Informationswerte zu schützen und die Anforderungen von ISO/IEC 27001 zu erfüllen. Ob Sie eine Zertifizierung planen, das Compliance-Budget kalkulieren oder einfach verstehen möchten, wie Ihr Sicherheitsprogramm aussehen sollte – dieser Leitfaden ist Ihre zentrale Referenz.
Das praktische Ergebnis: Ein gut aufgebautes ISMS reduziert Ihre Anfälligkeit für Sicherheitsvorfälle, erfüllt die Anforderungen von Behörden und Kunden und liefert Ihnen einen zertifizierbaren, prüfbaren Nachweis, dass Ihre Maßnahmen tatsächlich wirken.
- Menschen, Prozesse und Technologie arbeiten unter einer dokumentierten Governance-Struktur zusammen
- Risikominderung und Geschäftskontinuität durch systematische Identifikation und Behandlung von Bedrohungen
- Kundenvertrauen und regulatorische Konformität, gestützt durch eine unabhängige Zertifizierung nach ISO/IEC 27001:2022
Inhaltsverzeichnis
- Was ist ein ISMS und wie verhält es sich zu ISO 27001?
- Was sind die Kernkomponenten eines ISMS?
- Wie funktioniert ein ISMS im täglichen Betrieb?
- Wer braucht tatsächlich ein ISMS, und was bringt es?
- Wie implementiert man ein ISMS Schritt für Schritt?
- Was kostet die Implementierung wirklich, und wie lange dauert sie?
- Wie passt ein ISMS zu GDPR, HIPAA, SOC 2 und NIST CSF?
- Wer ist für was im ISMS verantwortlich?
- Wie sehen ISMS-Maßnahmen in der Praxis aus?
- Was ist der Unterschied zwischen ISO 27001-Zertifizierung und laufender Compliance?
- Was sind die wichtigsten ISMS-Best-Practices und welche Fehler sollte man vermeiden?
- Wichtigste Erkenntnisse
- Warum ein risikobasierter, werkzeuggestützter Ansatz die Planung verändert
- Nützliche Quellen und weiterführende Literatur
Was ist ein ISMS und wie verhält es sich zu ISO 27001?
Ein ISMS ist kein Produkt, das man kauft, und keine Checkliste, die man einmalig abarbeitet. Es ist ein lebendes Managementsystem: die dokumentierten Richtlinien, Verfahren, Aufzeichnungen und Praktiken, die Ihre Organisation pflegt, um Informationssicherheit dauerhaft zu steuern.
ISO/IEC 27001:2022 ist die internationale Norm, die definiert, was Ihr ISMS leisten muss. Sie legt die Anforderungen für Aufbau, Implementierung, Aufrechterhaltung und kontinuierliche Verbesserung des Systems fest. ISO/IEC 27002 ist das begleitende Leitliniendokument, das erklärt, wie konkrete Sicherheitsmaßnahmen umzusetzen sind. Vereinfacht: ISO 27001 = die Anforderungen; ISO 27002 = das Implementierungshandbuch.
Auf eine der beiden zu verzichten ist eine häufige Falle. Organisationen, die ISO 27001-Anforderungen umsetzen, ohne ISO 27002 zu konsultieren, enden oft mit einer Compliance auf dem Papier, die zwar formal korrekt aussieht, aber operativer Tiefe entbehrt. Die Maßnahmen sind technisch ausgewählt, aber niemand weiß, wie sie im Alltag zu betreiben sind.
Eine Zertifizierung bestätigt, dass ein akkreditierter Drittprüfer verifiziert hat, dass Ihr ISMS zum Zeitpunkt des Audits die ISO 27001-Anforderungen erfüllt. Sie garantiert keine Nullfehlerquote bei Vorfällen. Was sie glaubwürdig und öffentlich signalisiert: Ihre Organisation verfügt über ein funktionierendes, risikobasiertes Sicherheitsmanagementsystem.
Was sind die Kernkomponenten eines ISMS?
Jedes ISMS erfordert – unabhängig von Unternehmensgröße oder Branche – dieselben grundlegenden Elemente. Die Komponenten des ISMS-Frameworks umfassen üblicherweise die vier Annex A-Kontrollthemen: Asset-Management, Zugangssteuerung, Personalsicherheit und Incident Management. Folgendes müssen Sie aufbauen und pflegen:
- Geltungsbereichsdefinition: Die dokumentierte Abgrenzung Ihres ISMS, die festlegt, welche Systeme, Standorte und Geschäftsbereiche erfasst sind. Beispiel-Artefakt: eine von der Geschäftsleitung unterzeichnete Geltungsbereichserklärung.
- Informationssicherheitsleitlinie: Eine übergeordnete Leitlinie, die das Bekenntnis und die Ausrichtung der Geschäftsleitung dokumentiert. Beispiel: ein einseitiges, vom CEO genehmigtes Dokument.
- Asset-Inventar: Ein Verzeichnis aller Informationswerte (Daten, Systeme, Personen, Räumlichkeiten) im Geltungsbereich. Beispiel: eine Tabellenkalkulation oder ein GRC-Tool mit Assets, Eigentümern und Klassifizierung.
- Risikobeurteilung: Ein systematischer Prozess zur Identifikation von Bedrohungen, Schwachstellen und deren potenziellem Auswirkungsgrad. Beispiel: ein Risikoregister mit Eintrittswahrscheinlichkeits- und Schadenspotenzialwerten.
- Risikobehandlungsplan: Dokumentierte Entscheidungen, wie mit jedem Risiko umgegangen wird (akzeptieren, vermeiden, übertragen oder mindern). Beispiel: ein Risikobehandlungsplan mit Verknüpfungen zu konkreten Maßnahmen.
- Erklärung zur Anwendbarkeit (Statement of Applicability, SoA): Eine Aufzeichnung, welche Annex A-Maßnahmen für Ihre Organisation gelten und warum. Dies ist eines der am intensivsten geprüften Dokumente in einem Zertifizierungsaudit.
- Maßnahmen (Controls): Die technischen, organisatorischen und physischen Schutzmaßnahmen, die zur Risikobehandlung ausgewählt wurden. Beispiel: Multi-Faktor-Authentifizierung, Verschlüsselungsrichtlinie, Clean-Desk-Regelung.
- Überwachung und Messung: Kennzahlen und Protokolle, die den Betrieb der Maßnahmen nachweisen. Beispiel: monatliche Berichte zur Zugriffsüberprüfung, Intrusion-Detection-Logs.
- Dokumentation und Aufzeichnungen: Richtlinien, Verfahren und Nachweisdateien, die zur Demonstration der Compliance gepflegt werden.
- Schulung und Sensibilisierung: Nachweise, dass Mitarbeitende ihre Sicherheitsverantwortung kennen.
- Incident Response: Ein dokumentierter Prozess zur Erkennung, Meldung und Bewältigung von Sicherheitsvorfällen.
- Internes Audit: Regelmäßige, unabhängige Überprüfung des ISMS gegenüber den Anforderungen.
- Managementbewertung: Formelles Führungsgespräch zur Bewertung der ISMS-Leistung und zur Steuerung von Verbesserungsmaßnahmen.
Praxistipp: Definieren Sie Ihren Geltungsbereich, bevor Sie irgendetwas anderes anfassen. Ein zu weit gefasster Geltungsbereich treibt Kosten und Zeitpläne in die Höhe; ein zu enger schafft Lücken, die Prüfer beanstanden werden. Verankern Sie den Geltungsbereich zunächst an einem konkreten Geschäftsbereich, einer Produktlinie oder einer Datenumgebung – und erweitern Sie ihn in späteren Zyklen.
Wie funktioniert ein ISMS im täglichen Betrieb?
Das ISMS läuft als zyklisches, risikobasiertes Managementsystem nach dem Plan-Do-Check-Act (PDCA)-Zyklus. Dies ist kein einmaliges Projekt, sondern ein kontinuierlicher Kreislauf, der Ihre Sicherheitslage an veränderte Bedrohungen und Geschäftsbedingungen angepasst hält.
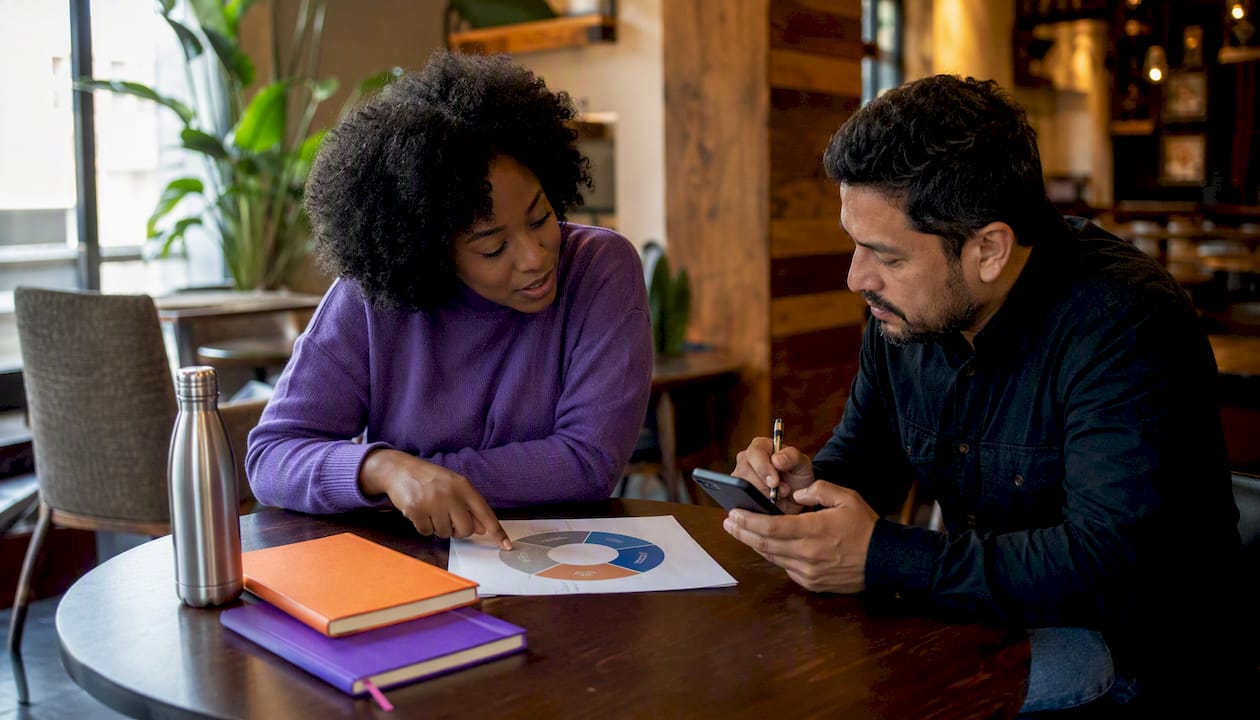
Plan: Definieren Sie den Geltungsbereich, führen Sie die Risikobeurteilung durch, wählen Sie Maßnahmen aus und dokumentieren Sie den Risikobehandlungsplan. Diese Phase erzeugt Ihre SoA und legt die Baseline für alles Folgende fest.
Do: Implementieren Sie die ausgewählten Maßnahmen, führen Sie Schulungsprogramme durch und setzen Sie die im Behandlungsplan dokumentierten technischen und organisatorischen Schutzmaßnahmen um. Hier werden Richtlinien von Papier zur gelebten Praxis.
Check: Überwachen Sie die Wirksamkeit der Maßnahmen durch Kennzahlen, Protokolle und interne Audits. Diese Phase deckt Abweichungen zwischen dem auf, was die Richtlinie vorschreibt, und dem, was tatsächlich geschieht. Eine vierteljährliche Zugriffsüberprüfung etwa zeigt häufig Konten, die schon Monate früher hätten deaktiviert werden sollen.
Act: Führen Sie die Erkenntnisse aus der Check-Phase in die Managementbewertung über. Genehmigen Sie Korrekturmaßnahmen, aktualisieren Sie das Risikoregister, überarbeiten Sie Maßnahmen und speisen Sie Verbesserungen in den nächsten Plan-Zyklus ein.
Der praktische Ablauf sieht so aus: Das Risikoregister speist den Behandlungsplan, der Behandlungsplan steuert die Maßnahmenauswahl, die Maßnahmen erzeugen Kennzahlen, die Kennzahlen fließen ins interne Audit, und das Audit informiert die Managementbewertung. Jeder Durchlauf stärkt das System.
Praxistipp: Beginnen Sie ab dem ersten Tag der Implementierung mit der Nachweiserhebung – nicht erst in der Woche vor Ihrem Audit. Prüfer möchten sehen, dass Maßnahmen über einen Zeitraum hinweg betrieben wurden. Ein einzelner Log-Eintrag von letztem Dienstag belegt keine funktionierende Maßnahme.
Wer braucht tatsächlich ein ISMS, und was bringt es?
Jede Organisation, die sensible Daten verarbeitet, in einer regulierten Branche tätig ist oder mit Kundenanforderungen an die Sicherheitsgewährleistung konfrontiert wird, sollte ein formales ISMS betreiben. ISO/IEC 27001 gilt für Organisationen jeder Größe und Branche, und die wirtschaftliche Begründung liegt auf der Hand, wenn man die Vorteile dem realen Risikopotenzial gegenüberstellt.
Typische Profile mit dem größten Nutzen:
- SaaS- und Technologieunternehmen, die Kundendaten speichern und vertraglichen Sicherheitsanforderungen von Unternehmenskunden unterliegen
- Finanzdienstleister, die SEC-, FINRA- oder datenschutzrechtlichen Vorschriften auf Landes- oder Bundesebene unterliegen
- Gesundheitsorganisationen, die geschützte Gesundheitsdaten nach HIPAA verwalten
- Lieferkettenakteure, deren Unternehmenskunden eine ISO 27001-Zertifizierung als Lieferantenqualifikation voraussetzen
- Beratungs- und Dienstleistungsunternehmen (Recht, Wirtschaftsprüfung, Consulting), die vertrauliche Mandantendaten verarbeiten
Die wichtigsten Vorteile des Aufbaus eines ISMS-Managementframeworks:
- Risikominderung: Systematische Identifikation und Behandlung von Bedrohungen, bevor sie zu Vorfällen werden
- Geschäftskontinuität: Dokumentierte Reaktions- und Wiederherstellungsverfahren, die Ausfallzeiten im Ernstfall reduzieren
- Kundenvertrauen: Die Zertifizierung signalisiert Interessenten und Kunden, dass Sicherheit aktiv gesteuert und nicht dem Zufall überlassen wird
- Regulatorische Ausrichtung: Ein einziges ISMS deckt oft überlappende Anforderungen aus GDPR, HIPAA und SOC 2 ab
- Wettbewerbsvorteil: Die ISO 27001-Zertifizierung wird zunehmend zur Beschaffungsvoraussetzung, nicht nur zum Differenzierungsmerkmal
Für kleine Unternehmen ist das Kosten-Nutzen-Verhältnis besonders klar. Ein risikobasierter Kern kombiniert mit der Auswahl nur anwendbarer Maßnahmen hält den Aufwand verhältnismäßig. Der Versuch, ein unternehmensweites Framework vollständig zu übernehmen, treibt Kosten und Zeitpläne ohne proportionalen Sicherheitsgewinn in die Höhe.
Wie implementiert man ein ISMS Schritt für Schritt?
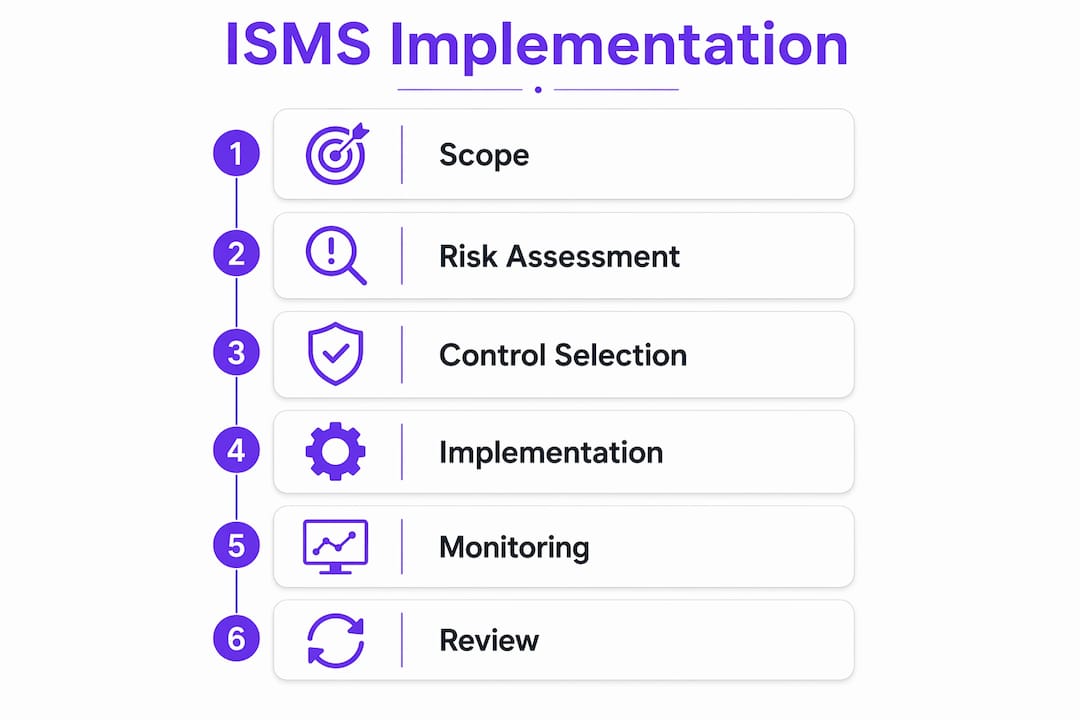
Eine praxisgerechte Implementierungs-Roadmap für ISO 27001 umfasst neun geordnete Phasen. Jede Phase hat klare Deliverables und Abhängigkeiten; das Überspringen einer Phase führt typischerweise zu Nacharbeit in späteren Phasen.
-
Geltungsbereich definieren und Führungsbekenntnis sichern. Bestimmen Sie die organisatorische Abgrenzung, gewinnen Sie das Sponsoring der Geschäftsführung und benennen Sie einen ISMS-Verantwortlichen. Deliverable: Geltungsbereichserklärung, Managementmandat. Ohne sichtbare Führungsunterstützung kommt die bereichsübergreifende Zusammenarbeit zum Stillstand.
-
Asset-Inventar aufbauen. Erfassen Sie alle Informationswerte im Geltungsbereich: Daten, Systeme, Anwendungen, physische Standorte und Personen. Deliverable: Asset-Register mit Eigentümern und Klassifizierung. Dies speist direkt die Risikobeurteilung.
-
Risikobeurteilung durchführen. Identifizieren Sie Bedrohungen und Schwachstellen für jeden Asset, bewerten Sie Eintrittswahrscheinlichkeit und Auswirkungsgrad und erstellen Sie ein priorisiertes Risikoregister. Deliverable: ausgefülltes Risikoregister. Verwenden Sie eine konsistente Methodik (qualitativ oder quantitativ) und dokumentieren Sie sie.
-
Risikobehandlungsplan und SoA entwickeln. Entscheiden Sie für jedes Risiko: akzeptieren, vermeiden, übertragen oder mindern. Wählen Sie Maßnahmen aus Annex A / ISO 27002, um die zu mindernden Risiken zu adressieren. Deliverable: Risikobehandlungsplan und Erklärung zur Anwendbarkeit. Die SoA muss jede Aufnahme und jeden Ausschluss begründen.
-
Maßnahmen und Verfahren dokumentieren. Verfassen Sie die Richtlinien, Verfahren und Arbeitsanweisungen, die jede ausgewählte Maßnahme operationalisieren. Deliverable: Richtlinienbibliothek. Halten Sie Dokumente prägnant; eine 40-seitige Zugangssteuerungsrichtlinie, die niemand liest, ist schlechter als eine dreiseitige, die befolgt wird.
-
Maßnahmen implementieren und Mitarbeitende schulen. Setzen Sie technische Maßnahmen ein, führen Sie Sensibilisierungsschulungen durch und kommunizieren Sie Verantwortlichkeiten an Asset-Eigentümer. Deliverable: Schulungsnachweise, Konfigurationsnachweise, Einführungslogs.
-
Überwachen und interne Audits durchführen. Aktivieren Sie die Kennzahlenerhebung, prüfen Sie Logs und führen Sie mindestens einen vollständigen internen Audit-Zyklus vor dem externen Audit durch. Deliverable: Auditbericht, Nichtkonformitätsprotokoll. Für SaaS- und Technologieunternehmen reduzieren automatisierte Nachweis-Erhebungstools den manuellen Aufwand hier erheblich.
-
Managementbewertung durchführen. Präsentieren Sie der Führungsebene ISMS-Leistungsdaten, bewerten Sie die Wirksamkeit des Risikobehandlungsplans und genehmigen Sie Korrekturmaßnahmen. Deliverable: Protokoll der Managementbewertung. Dies ist eine formale ISO 27001-Anforderung, kein optionales Statusgespräch.
-
Auf das externe Audit vorbereiten. Schließen Sie offene Nichtkonformitäten, organisieren Sie Nachweispakete und informieren Sie das Auditteam über Geltungsbereich und Systemgrenzen. Deliverable: auditbereiter Nachweisordner, vorläufige Gap-Analyse.
Für kleine Organisationen können die Phasen 1–4 oft parallel laufen. Größere Unternehmen mit komplexen Umgebungen müssen Maßnahmen typischerweise über Geschäftsbereiche hinweg staffeln und den Zyklus in Wellen statt als organisationsweiten Einmalrollout durchführen.
Praxistipp: Führen Sie einen kostenlosen 2-Minuten-Readiness-Check durch, bevor Sie sich auf einen Zeitplan festlegen. Wenn Sie Ihren aktuellen Reifegrad über alle ISO-Domänen hinaus kennen, wissen Sie, wo die Lücken liegen und welche Phasen am längsten dauern werden.
Was kostet die Implementierung wirklich, und wie lange dauert sie?
Zeitplan und Kosten variieren erheblich je nach Organisationsgröße, Komplexität des Geltungsbereichs und aktuellem Sicherheitsreifegrad. Hier sind realistische Planungsspannen:
| Organisationsgröße | Typischer Zeitrahmen | Wesentliche Kostentreiber |
|---|---|---|
| Klein (wenige Mitarbeitende) | 3–6 Monate | Mitarbeiterzeit, externer Berater, Auditgebühren |
| Mittelgroß (mittlere Mitarbeiterzahl) | 6–12 Monate | Beratung, Tools, Nachbesserungen, Schulungen |
| Groß / komplex (viele Mitarbeitende) | 12+ Monate | Mehrere Geschäftsbereiche, Altsysteme, Lieferantenverträge |
Wesentliche Kostenfaktoren, die budgetiert werden sollten:
- Interne Mitarbeiterzeit: Oft der größte versteckte Kostenfaktor. Risikobeurteilungen, Dokumentation und Nachweiserhebung binden Mitarbeitende über Monate von anderen Aufgaben ab.
- Beraterhonorare: Externe ISO 27001-Berater beschleunigen die Umsetzung, verursachen aber Kosten. Die Honorare variieren je nach Unternehmen und Auftragsumfang erheblich.
- Tools: GRC-Plattformen, Schwachstellenscanner und Monitoring-Tools. Die Kosten reichen von nahezu null bei tabellenkalkulationsbasierten Ansätzen bis zu erheblichen Jahresabonnements für Enterprise-Plattformen.
- Nachbesserungsarbeiten: Behebung der in der Risikobeurteilung identifizierten Lücken. Altsysteme, fehlende Verschlüsselung und undokumentierte Prozesse sind häufige Kostentreiber.
- Externe Auditgebühren: Gebühren der Zertifizierungsstelle für Stage 1- und Stage 2-Audit sowie jährliche Überwachungsaudits.
- Opportunitätskosten: Die Managementaufmerksamkeit und Entwicklungskapazitäten, die von Produkt- oder Umsatzarbeit abgezogen werden.
Achten Sie auf versteckte Kosten bei der Prüfung von Lieferantenverträgen (Sicherheitsklauseln brauchen Zeit zur Verhandlung), beim Aufbau der Nachweiserhebungsinfrastruktur (Logging- und Monitoring-Tools müssen eingerichtet werden) und bei der Nachbesserung von Altsystemen (ältere Systeme verfügen oft über kein natives Audit-Logging).
Für kleine Unternehmen ist der Gesamtaufwand oft geringer als erwartet, wenn der Geltungsbereich eng definiert wird. Die Ismscalculator-Plattform ermöglicht es Ihnen, Ihre Organisationsgröße, Branche und Ihren aktuellen Reifegrad einzugeben und eine maßgeschneiderte Kosten- und Aufwandsschätzung zu erhalten – ein schnellerer Ausgangspunkt als eine allgemeine Tabellenkalkulation.
Wie passt ein ISMS zu GDPR, HIPAA, SOC 2 und NIST CSF?
ISO 27001 ist weitgehend kompatibel mit NIST CSF, SOC 2, GDPR und HIPAA, jedoch hat jedes Framework andere Schwerpunkte. Das Verständnis der Überschneidungen verhindert doppelten Aufwand; das Verständnis der Lücken verhindert Compliance-Überraschungen.
-
NIST Cybersecurity Framework (NIST CSF): Starke konzeptionelle Ausrichtung mit dem risikobasierten Ansatz von ISO 27001. Beide verwenden die Identify-Protect-Detect-Respond-Recover-Logik. Allerdings ist NIST SP 800-53 für Bundesbehörden konzipiert und kann für kleinere kommerzielle Organisationen unverhältnismäßig präskriptiv sein. Einen detaillierten Vergleich bietet ISO 27001 vs. NIST CSF.
-
SOC 2: Die SOC 2 Trust Services Criteria lassen sich eng auf die ISO 27001 Annex A-Maßnahmen abbilden, insbesondere in den Bereichen Zugangssteuerung, Verfügbarkeit und Incident Management. Viele Organisationen streben beide an; die SoA und der Risikobehandlungsplan aus ISO 27001 bilden eine solide Grundlage für SOC 2-Nachweise. Eine gegenüberstellende Betrachtung bietet ISO 27001 vs. SOC 2.
-
GDPR: ISO 27001 ersetzt keine GDPR-Compliance, erfüllt aber viele der technischen und organisatorischen Maßnahmen, die die DSGVO fordert (Artikel 32). Ein Datenschutz-Folgenabschätzungsprozess neben der ISMS-Risikobeurteilung deckt den größten Teil der Überschneidungen ab. Betroffenenrechte, Dokumentation der Rechtsgrundlage und Meldefristen bei Datenschutzverletzungen erfordern DSGVO-spezifische Ergänzungen.
-
HIPAA: Die Kategorien der administrativen, physischen und technischen Schutzmaßnahmen der HIPAA Security Rule lassen sich direkt auf die Maßnahmenkategorien von ISO 27001 abbilden. Ein auf ISO 27001 aufgebautes ISMS bietet eine solide operative Grundlage für die HIPAA-Compliance, obwohl HIPAA-spezifische Anforderungen (Business Associate Agreements, PHI-Handhabungsregeln) explizit abgedeckt werden müssen.
Praktische Integrationsschritte:
- Nutzen Sie Ihre ISO 27001-Risikobeurteilung als Ausgangspunkt für die Gap-Analyse zu NIST CSF und SOC 2
- Ordnen Sie Ihre SoA den relevanten Maßnahmensätzen jedes Frameworks zu, um Lücken zu identifizieren, ohne Arbeit zu duplizieren
- Pflegen Sie einen Datenschutz-Folgenabschätzungsprozess parallel zum ISMS-Risikoregister für die DSGVO-Ausrichtung
- Dokumentieren Sie HIPAA-spezifische Schutzmaßnahmen als Teilmenge Ihrer übergreifenden ISMS-Maßnahmenbibliothek
Wer ist für was im ISMS verantwortlich?
Ein ISMS erfordert eine definierte Governance-Struktur. Die Zuweisung von Rollen ohne klare Verantwortlichkeit erzeugt das häufigste Versagensmuster: Alle gehen davon aus, dass jemand anderes das Risikoregister verantwortet.
| Rolle | Hauptverantwortlichkeiten | Wesentliche Nachweisartefakte |
|---|---|---|
| Geschäftsleitung | Geltungsbereich und Leitlinie genehmigen, Ressourcen bereitstellen, Managementbewertung durchführen | Protokolle der Managementbewertung, unterzeichnete Richtliniengenehmigungen |
| ISMS-Verantwortlicher / ISMS-Manager | Täglicher ISMS-Betrieb, Pflege des Risikoregisters, Auditkoordination | Risikoregister, SoA, interner Auditplan |
| Asset-Eigentümer | Assets klassifizieren und pflegen, an der Risikobeurteilung mitwirken, Maßnahmen für ihre Assets umsetzen | Einträge im Asset-Register, Risikobehandlungsentscheidungen |
| IT- / Sicherheitsteam | Technische Maßnahmen einsetzen und betreiben, Systeme überwachen, auf Vorfälle reagieren | Konfigurationsnachweise, Monitoring-Logs, Incident Reports |
| Interner Auditor | Unabhängige ISMS-Audits durchführen, Nichtkonformitäten melden | Auditberichte, Nichtkonformitätsaufzeichnungen |
| Alle Mitarbeitenden | Richtlinien befolgen, Schulungen absolvieren, Sicherheitsvorfälle melden | Schulungsabschlussnachweise, Vorfallsberichte |
Für IT-Manager, die die ISMS-Implementierung leiten, ist das Governance-Modell genauso wichtig wie die technischen Maßnahmen. Ein ISMS, das vollständig in der IT-Abteilung angesiedelt ist, wird Schwierigkeiten haben, Asset-Eigentümerschaft von Finanzen, HR oder Operations zu erhalten – was Lücken in der Risikobeurteilung erzeugt.
Governance-Rhythmus, der aufrechtzuerhalten ist:
- Managementbewertung: Mindestens jährlich; vierteljährlich ist besser für Organisationen in aktiven Verbesserungszyklen
- Sicherheitsausschuss oder Lenkungsgruppe: Monatlich oder vierteljährlich, je nach Vorfallsvolumen und Programmreife
- Incident-Triage: Anlassbezogen, mit einem definierten Eskalationspfad und im Incident-Response-Verfahren dokumentierten Reaktionszeitzielen
Wie sehen ISMS-Maßnahmen in der Praxis aus?
Annex A von ISO 27001 und ISO 27002 stellt den Maßnahmenkatalog bereit, aus dem Organisationen beim Aufbau ihres ISMS schöpfen. Maßnahmen sind keine obligatorische Checkliste. Sie werden auf Basis der in der Risikobeurteilung identifizierten Risiken ausgewählt und in der SoA dokumentiert. Die vier Maßnahmenkategorien in ISO 27002 sind: organisatorisch, personenbezogen, physisch und technologisch.
Häufige Maßnahmen über alle Kategorien hinweg, mit Implementierungsbeispielen und typischen Nachweisen:
- Zugangssteuerung (organisatorisch/technisch): Rollenbasierte Zugriffsrechte, Multi-Faktor-Authentifizierung. Nachweise: Zugriffsüberprüfungs-Logs, MFA-Registrierungsnachweise.
- Asset-Management (organisatorisch): Gepflegtes Asset-Register mit Klassifizierungskennzeichnungen. Nachweise: Asset-Inventartabelle oder GRC-Eintrag, Klassifizierungsrichtlinie.
- Kryptographie (technisch): Verschlüsselung von Daten im Ruhezustand und bei der Übertragung mittels AES-256 oder TLS 1.2+. Nachweise: Verschlüsselungsrichtlinie, Konfigurations-Screenshots.
- Betriebssicherheit (technisch): Patch-Management, Malware-Schutz, Backup-Verfahren. Nachweise: Patch-Logs, Antivirenberichte, Backup-Testnachweise.
- Lieferantenbeziehungen (organisatorisch): Sicherheitsklauseln in Lieferantenverträgen, Drittanbieter-Risikobeurteilungen. Nachweise: unterzeichnete Verträge, Lieferantenbewertungs-Fragebögen.
- Incident Management (organisatorisch/technisch): Dokumentiertes Incident-Response-Verfahren, Vorfallsprotokoll. Nachweise: Vorfallsregister, Post-Incident-Review-Berichte.
- Geschäftskontinuität (organisatorisch): Business-Continuity- und Disaster-Recovery-Pläne, jährlich getestet. Nachweise: BCP-Dokument, Übungsaufzeichnungen.
- Personalsicherheit (personenbezogen): Hintergrundprüfungen, Sicherheitssensibilisierungsschulungen, Offboarding-Verfahren. Nachweise: HR-Unterlagen, Schulungsabschlusslogs.
Die SoA verknüpft jede ausgewählte Maßnahme mit dem Risiko, das sie adressiert. Prüfer nutzen sie, um zu verifizieren, dass die Maßnahmenauswahl gezielt und risikogesteuert – nicht willkürlich – erfolgte.
Was ist der Unterschied zwischen ISO 27001-Zertifizierung und laufender Compliance?
Zertifizierung ist die unabhängige Bestätigung, dass Ihr ISMS zum Zeitpunkt des Audits die ISO 27001-Anforderungen erfüllt hat. Compliance ist die kontinuierliche Praxis des Systembetriebs. Beide sind verwandt, aber nicht identisch.
Der Audit-Lebenszyklus umfasst folgende Schritte:
- Gap-Analyse (intern): Vergleichen Sie Ihr aktuelles ISMS mit den ISO 27001-Anforderungen, um festzustellen, was vor dem formalen Audit aufgebaut oder verbessert werden muss.
- Stage 1-Audit (Dokumentenprüfung): Die Zertifizierungsstelle prüft Ihre ISMS-Dokumentation, den Geltungsbereich und die SoA, um die Bereitschaft für Stage 2 zu bestätigen. Wird typischerweise vor Ort oder remote durchgeführt.
- Stage 2-Audit (Zertifizierungsaudit): Auditoren verifizieren, dass die dokumentierten Maßnahmen tatsächlich in Betrieb sind. Sie befragen Mitarbeitende, prüfen Nachweise und testen Prozesse. Im Stage 2 identifizierte Nichtkonformitäten müssen vor der Zertifizierungserteilung behoben werden.
- Zertifikat ausgestellt: Besteht das Unternehmen das Stage 2-Audit, stellt die Zertifizierungsstelle ein für drei Jahre gültiges ISO 27001-Zertifikat aus.
- Überwachungsaudits: Jährliche Audits (in Jahr 1 und Jahr 2 des Zertifikatszyklus), die verifizieren, dass das ISMS weiterhin wirksam betrieben wird. Diese sind leichter als das vollständige Zertifizierungsaudit, erfordern aber dennoch aktuelle Nachweise.
- Rezertifizierungsaudit: Am Ende des Drei-Jahres-Zyklus wird ein vollständiges Rezertifizierungsaudit durchgeführt, um das Zertifikat zu verlängern.
Häufige Fallstricke bei Audits: unzureichende Nachweise des Maßnahmenbetriebs (Logs, die nur zwei Wochen zurückreichen), undokumentierte Managementbewertung, veraltete Asset-Register und SoA-Einträge, die sich nicht auf eine Risikobehandlungsentscheidung zurückführen lassen.
Der Managementbewertungsprozess ist eine der am häufigsten zitierten Nichtkonformitäten bei Überwachungsaudits. Ihn als echtes Governance-Gespräch mit dokumentierten Inputs und Outputs zu führen, ist keine Option.
Was sind die wichtigsten ISMS-Best-Practices und welche Fehler sollte man vermeiden?
Organisationen, die dauerhaft tragfähige ISMS-Programme aufbauen, teilen einige konsistente Gewohnheiten. Jene, die scheitern, teilen einige konsistente Fehler.
Wirkungsstarke Best Practices:
- Echtes Führungsbekenntnis einholen, bevor der Geltungsbereich definiert wird. Ein ISMS, das die Geschäftsleitung als IT-Projekt behandelt, wird nie die bereichsübergreifende Zusammenarbeit erhalten, die es benötigt.
- Mit einem Geltungsbereich beginnen, der die anfängliche Komplexität begrenzt. Eine einzelne Produktlinie oder ein Geschäftsbereich ist ein besserer Ausgangspunkt als die gesamte Organisation.
- ISMS-Ziele auf Unternehmens-KPIs ausrichten. Sicherheitskennzahlen, die mit Umsatzrisiko, Kundenbindung oder regulatorischem Exposure verknüpft sind, erhalten Managementaufmerksamkeit; abstrakte technische Kennzahlen nicht.
- Nachweiserhebung wo möglich automatisieren. Manuelle Nachweiserhebung ist der größte Zeitfresser bei der laufenden Compliance. Tools, die Logs, Zugriffsüberprüfungen und Konfigurationsdaten automatisch abrufen, reduzieren den Aufwand erheblich.
- Mit dem unternehmensweiten Risikomanagement integrieren statt das ISMS als paralleles Silo zu betreiben.
Häufige Fehler:
- ISO 27001 als reines IT-Projekt behandeln. DSGVO, HR, Finanzen und Operations haben alle Assets und Risiken, die in das ISMS gehören.
- Alle Annex A-Maßnahmen standardmäßig implementieren. Maßnahmen werden risikobasiert ausgewählt, nicht nach Vollständigkeit. Eine pauschale Implementierung verschwendet Ressourcen und erzeugt Maßnahmen, die niemand pflegt.
- Die SoA überspringen oder als Formalität behandeln. Die SoA ist das zentrale Referenzdokument des Audits.
- Das Risikoregister veralten lassen. Ein Risikoregister, das zuletzt bei der Implementierung aktualisiert und seitdem nicht mehr angefasst wurde, ist bei jedem Audit ein Warnsignal.
Warnsignale, dass ein ISMS in Schwierigkeiten gerät:
- Keine definierten Kennzahlen oder Messprozesse
- Managementbewertung wurde seit über 12 Monaten nicht durchgeführt
- Asset-Eigentümer können die ihnen zugewiesenen Assets nicht benennen
- Interne Audit-Feststellungen werden nicht bis zum Abschluss nachverfolgt
Wichtigste Erkenntnisse
Ein auf ISO/IEC 27001:2022 aufgebautes ISMS erfordert Geltungsbereichsdefinition, Risikobeurteilung, Maßnahmenauswahl, kontinuierliche Überwachung und regelmäßige Managementbewertung, um zertifizierbare, nachhaltige Informationssicherheit zu liefern.
| Punkt | Details |
|---|---|
| ISO 27001 + ISO 27002 zusammen | Nutzen Sie ISO 27001 für die Anforderungen und ISO 27002 für die Implementierungsanleitung; ohne das jeweils andere funktioniert keines gut. |
| PDCA treibt kontinuierliche Verbesserung | Der Plan-Do-Check-Act-Zyklus hält Ihr ISMS an veränderte Bedrohungen und Geschäftsbedingungen angepasst. |
| Geltungsbereich früh definieren, später erweitern | Ein eng definierter anfänglicher Geltungsbereich reduziert Kosten, Zeitpläne und Auditrisiken; erweitern Sie ihn in Folgezyklen. |
| Maßnahmen sind risikogesteuert, nicht erschöpfend | Wählen Sie Annex A-Maßnahmen auf Basis Ihres Risikobehandlungsplans aus; dokumentieren Sie jede Aufnahme und jeden Ausschluss in der SoA. |
| Zertifizierung erfordert laufende Nachweise | Überwachungsaudits finden jährlich statt; Nachweise des Maßnahmenbetriebs müssen aktuell sein und dürfen nicht erst vor jedem Audit rekonstruiert werden. |
Unmittelbare nächste Schritte:
- Führen Sie einen kostenlosen Readiness-Check durch, um Ihre ISMS-Lücken zu erkennen, bevor Sie sich auf einen Zeitplan festlegen
- Definieren Sie Ihren Geltungsbereich und holen Sie ein schriftliches Führungsbekenntnis ein
- Planen Sie eine Risikobeurteilung mit Asset-Eigentümern aus jedem Geschäftsbereich
- Weisen Sie ab dem ersten Tag Verantwortliche für die Nachweiserhebung jeder ausgewählten Maßnahme zu
Warum ein risikobasierter, werkzeuggestützter Ansatz die Planung verändert
Die meisten ISO 27001-Implementierungen überschreiten Budget und Zeitplan aus einem einzigen Grund: Die Planungsannahmen waren von Anfang an falsch. Organisationen unterschätzen den Zeitaufwand für Risikobeurteilungen, überschätzen, wie viel von Annex A auf sie zutrifft, und haben keinen Referenzwert, um zu beurteilen, ob ihre Schätzungen realistisch sind.
Ein risikobasierter, phasenweiser Ansatz löst das erste Problem. Mit einem definierten Geltungsbereich zu beginnen, eine echte Risikobeurteilung vor der Maßnahmenauswahl durchzuführen und den PDCA-Zyklus in Wellen statt als einmaligen organisationsweiten Rollout zu betreiben, hält das Projekt beherrschbar. Der Leitfaden zum ISMS-Aufbau von Grund auf beschreibt dieses Phasenmodell detailliert für Organisationen am Beginn des Prozesses.
Das zweite Problem – die Validierung Ihrer Schätzungen – ist der Bereich, in dem werkzeuggestützte Planung entscheidend ist. Ismscalculator bietet einen Echtzeit-Rechner für Implementierungskosten und -aufwand, der Schätzungen auf Basis Ihrer Organisationsgröße, Branche und Ihres aktuellen Sicherheitsreifegrads über die vier Annex A-Maßnahmenkategorien hinweg anpasst. Die Plattform enthält Referenzmodellvergleiche, mit denen Sie Ihren Plan gegenüber diesem Referenzmodell vergleichen können, ein anpassbares Gantt-Diagramm für Implementierungsphasen sowie einen kostenlosen 2-Minuten-Readiness-Selbstcheck, der Ihre größten Lücken sofort aufdeckt.
Die ISO 27001-Readiness-Bewertung geht tiefer und liefert Compliance-Beauftragten und IT-Managern ein domänenspezifisches Reifegradprofil, mit dem sie Nachbesserungsarbeiten priorisieren und einen belastbaren Budget-Business-Case für die Führungsebene erstellen können.

Die ehrliche Realität von ISO 27001 ist: Die Norm ist technisch nicht komplex. Die Herausforderung ist organisatorischer Natur: die richtigen Personen dazu zu bringen, die richtigen Assets zu verantworten, Nachweise kontinuierlich zu pflegen statt kurz vor Audits zusammenzusuchen, und die Führungsebene durch die Managementbewertung dauerhaft einzubinden. Ein klar abgegrenztes, risikogetriebenes ISMS mit realistischen Budget- und Zeitplanschätzungen wird die Zertifizierung weit eher erreichen – und dauerhaft halten – als ein ambitioniertes Programm, das nach sechs Monaten an Fahrt verliert.
Nützliche Quellen und weiterführende Literatur
Primärquellen sind hier entscheidend, da sich Normen ändern. Verifizieren Sie Anforderungen stets anhand der aktuell veröffentlichten Fassung von ISO/IEC 27001:2022 – nicht anhand einer Zusammenfassung aus einem Drittanbieter-Blog.
| Quelle | Inhalt | Empfohlene Verwendung |
|---|---|---|
| ISO/IEC 27001:2022 | ISMS-Anforderungsnorm | Zur Überprüfung von Zertifizierungsanforderungen und Klauselverpflichtungen |
| ISO/IEC 27002 | Implementierungsanleitung für ISO 27001-Maßnahmen | Bei der Auswahl und Implementierung konkreter Maßnahmen |
| NIST Cybersecurity Framework | Risikobasiertes Cybersecurity-Framework für US-Organisationen | Für die NIST-Ausrichtung und das Federal-Compliance-Mapping |
| DSGVO (EU)-Verordnung | EU-Datenschutzverordnung | Für Datenschutz-Folgenabschätzungen und technische Maßnahmen nach Artikel 32 |
| HIPAA Security Rule | US-amerikanische Anforderungen an die Sicherheit von Gesundheitsdaten | Für die Abbildung von PHI-Schutzmaßnahmen auf ISMS-Maßnahmen |
| Ismscalculator-Blog | ISO 27001-Implementierungsleitfäden, Vorlagen und domänenspezifische Anleitungen | Für praxisorientierte Implementierungsanleitungen und Planungsvorlagen |
Dieser Artikel dient der allgemeinen Information und stellt keine Rechts- oder Compliance-Beratung dar. Verifizieren Sie aktuelle Anforderungen anhand der offiziellen ISO-Norm, der zuständigen Regulierungsbehörden oder eines qualifizierten ISO 27001-Beraters für Ihre konkrete Situation.
Empfohlen
- Was ist ISO 27001? Ein vollständiger Leitfaden | ISMS Calculator
- ISO 27001 für kleine Unternehmen: Der vollständige Leitfaden 2026 | ISMS Calculator
- ISMS-Reifegradbeurteilung: Ein Leitfaden 2026 für Compliance-Teams | ISMS Calculator
- ISO 27001 vs. NIST Cybersecurity Framework: Was sollten Sie verwenden? | ISMS Calculator