El factor que más influye en dónde se sitúa usted dentro de ese rango no es el tamaño de la empresa. Es lo restringido que defina el alcance de la certificación y el nivel de madurez de sus controles actuales. Si quiere una cifra vinculada a su entorno real en lugar de una regla empírica, ejecútela a través de una verificación de preparación antes de presentar nada a finanzas.
Resumen ejecutivo:
- La madurez organizativa y el alcance de la certificación son los factores más determinantes en los costes de certificación, más que el tamaño de la empresa por sí solo.
- Los costes del primer año suelen oscilar entre 8.000 y 80.000 dólares en función del tamaño y la madurez de los controles; un alcance mayor y una madurez menor incrementan los gastos.
- Las estimaciones presupuestarias deben centrarse en horas de trabajo, honorarios de auditoría, herramientas, remediación y contingencia, ya que las horas internas suelen infraestimarse.
- Distribuir los costes a lo largo de un ciclo de tres años, incluyendo las auditorías de seguimiento, garantiza una planificación precisa y evita desviaciones presupuestarias.
- Utilizar una calculadora de costes adaptada a las características específicas de la empresa ofrece un presupuesto más fiable y defendible que las reglas genéricas.
Tabla de contenidos
- ¿Qué parte de su presupuesto debe destinarse a la certificación de seguridad?
- ¿Cómo se calcula el porcentaje del presupuesto ISO 27001?
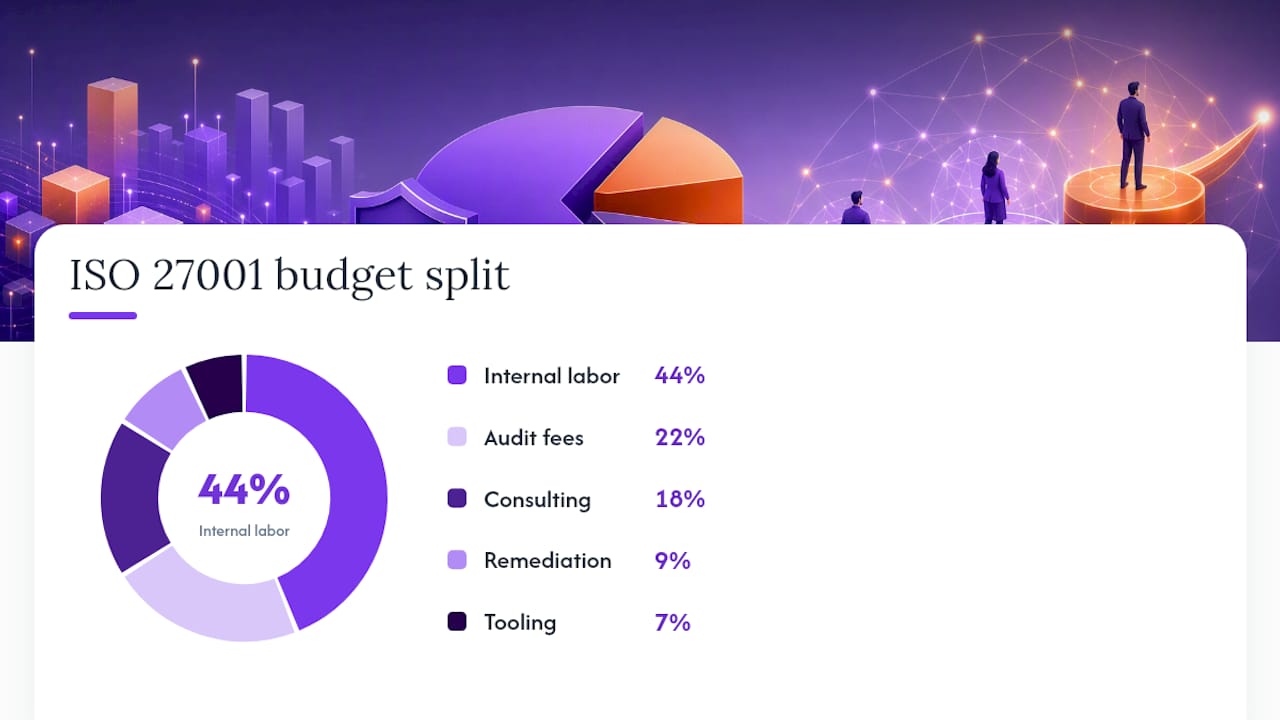
- ¿Qué partidas de coste deben incluirse en su porcentaje?
- ¿Qué cubre su presupuesto a lo largo de tres años?
- Por qué las estimaciones trazables superan a las reglas empíricas
- Obtenga un porcentaje personalizado en lugar de estimaciones genéricas
- Fuentes
- Preguntas frecuentes
¿Qué parte de su presupuesto debe destinarse a la certificación de seguridad?
El porcentaje del presupuesto de seguridad para un proyecto ISO 27001 no es una cifra única. Es una banda que varía en función de tres factores: el número de empleados, la madurez de los controles actuales y la amplitud con que se define el alcance de la certificación. La mayoría de las guías confunden "gasto en seguridad" con "coste del proyecto de certificación", pero a efectos de presupuestación es necesario separar este último del presupuesto operativo de seguridad continuo.
A continuación se muestran los rangos por tamaño de organización:
- Microorganizaciones (1 a 10 empleados): Los costes de certificación del primer año suelen situarse entre 8.000 y 20.000 dólares, lo que para una pequeña consultoría o startup SaaS puede representar entre el 1,5 % y el 3 % de un presupuesto anual modesto. El alcance tiende a ser reducido aquí, lo cual ayuda.
- Organizaciones pequeñas (10 a 50 empleados): Se puede esperar un rango de primer año más cercano a los 15.000–40.000 dólares. El desglose de costes de Factorial sitúa a muchas pymes entre aproximadamente 8.000 y 54.000 dólares, con la madurez como factor que desplaza significativamente la cifra dentro de esa banda.
- Organizaciones medianas (50 a 250 empleados): Los presupuestos suelen situarse entre 30.000 y 60.000 dólares para el primer ciclo de certificación, según las cifras publicadas por el análisis de costes de Safeguard, que ubica la mayoría de las primeras certificaciones en un corredor de 20.000 a 80.000 dólares en general.
- Organizaciones grandes (más de 250 empleados): Los costes pueden superar los 80.000 dólares cuando se tienen en cuenta múltiples unidades de negocio, alcances de auditoría más amplios y un mayor número de partes interesadas internas involucradas en la recopilación de evidencias.
El factor corrector de madurez importa más que el tramo de tamaño. Una organización con políticas documentadas, un registro de riesgos existente y controles básicos de acceso implementados puede situarse en el extremo inferior de su tramo. Una que parta de cero, sin proceso formal de evaluación de riesgos ni programa de formación en seguridad, debería presupuestar hacia el extremo superior, y en ocasiones superarlo.
¿Cómo se calcula el porcentaje del presupuesto ISO 27001?
No necesita un título en finanzas para elaborar una cifra defendible. Necesita cinco pasos y la disposición a documentar sus supuestos para que otra persona pueda verificarlos.
- Elija su base presupuestaria. Decida si calculará el porcentaje sobre los ingresos anuales totales, su presupuesto de TI o una dotación de proyecto independiente. La mayoría de los equipos financieros prefieren una cifra de proyecto autónoma para el primer ciclo y luego incorporan los costes continuos a la línea anual de seguridad.
- Estime las horas de trabajo interno. Aquí es donde casi todos infraestiman. Mapee las horas por rol, no por departamento: su CISO o responsable de seguridad, un técnico de TI que gestione los controles técnicos, RRHH para la política de incorporación y formación, y quien gestione la documentación. Aplique una tarifa horaria media cargada a esos roles en lugar de estimar una cifra plana.
- Presupueste la consultoría externa y los honorarios de auditoría. Las tasas del organismo de certificación para las auditorías de Fase 1 y Fase 2 constituyen una partida predecible, y los datos de costes de Blueprint muestran que suelen oscilar entre cifras medias de cuatro y cinco dígitos para las pymes. El soporte de consultoría adicional varía en función de cuánto de la implementación se externaliza.
- Añada herramientas, remediación y formación, y contemple una contingencia. Las suscripciones a plataformas de cumplimiento, las pruebas de penetración, la remediación técnica y la formación en concienciación del personal pertenecen al total. Añada una contingencia del 10 % al 15 % para la desviación de alcance, porque ocurre en casi todos los primeros ciclos.
- Convierta en porcentaje y realice una prueba de estrés. Divida su total entre la base elegida y repita el cálculo con un alcance un 25 % mayor y un 25 % menor para mostrar a finanzas un rango en lugar de una única cifra frágil.
Consejo profesional: Realice un análisis de brechas de pago antes de fijar su porcentaje. Suele costar una fracción del proyecto completo y convierte una banda aproximada en una cifra por partida que finanzas puede aprobar realmente, un paso que Blueprint destaca como práctica habitual entre los solicitantes por primera vez.
Un ejemplo práctico: una empresa de software de 60 personas con madurez moderada estima 400 horas internas a una tarifa media de 60 dólares (24.000 dólares), 12.000 dólares en honorarios de auditoría de Fase 1 y Fase 2, 10.000 dólares en soporte de consultoría, 4.000 dólares en herramientas y 5.000 dólares en remediación y formación.
¿Qué partidas de coste deben incluirse en su porcentaje?
Un porcentaje del presupuesto de seguridad que omita partidas no es un presupuesto. Es una estimación que superará su propio techo en el sexto mes. Antes de presentar una cifra a su director financiero, verifíquela con esta lista.
- Honorarios de auditoría de certificación. Auditorías de Fase 1 y Fase 2, más las auditorías de seguimiento en los años dos y tres, que Blueprint señala que suelen representar entre el 30 % y el 40 % del honorario inicial combinado.
- Consultoría externa y análisis de brechas. Cubre la definición del alcance, el apoyo en la redacción de políticas y la gestión del proyecto si no se ejecuta la implementación completamente en casa.
- Tiempo del personal interno y coste de oportunidad. La categoría que más equipos infraestiman, ya que rara vez aparece en una factura pero consume horas reales en los roles de seguridad, TI y RRHH.
- Herramientas y suscripciones GRC. Las plataformas de automatización del cumplimiento reducen la recopilación manual de evidencias, pero añaden una línea anual recurrente, trasladando el coste de horas de trabajo a honorarios de software, según el análisis de Safeguard.
- Remediación y pruebas de penetración. Correcciones técnicas puntuales detectadas durante el análisis de brechas, más cualquier prueba de penetración requerida para alcances de mayor riesgo.
- Formación, ejercicios y contingencia. La formación en concienciación del personal es una partida separada de la consultoría, no una nota al pie dentro de ella, y todo presupuesto necesita margen para la desviación de alcance.
La reducción del alcance es la palanca que la mayoría de los equipos ignora. Certificar únicamente el producto o servicio que realmente importa a sus clientes, en lugar de toda la empresa, reduce los días de auditoría y las horas de consultoría de una forma que reduce de forma significativa el porcentaje recomendado.
¿Qué cubre su presupuesto a lo largo de tres años?
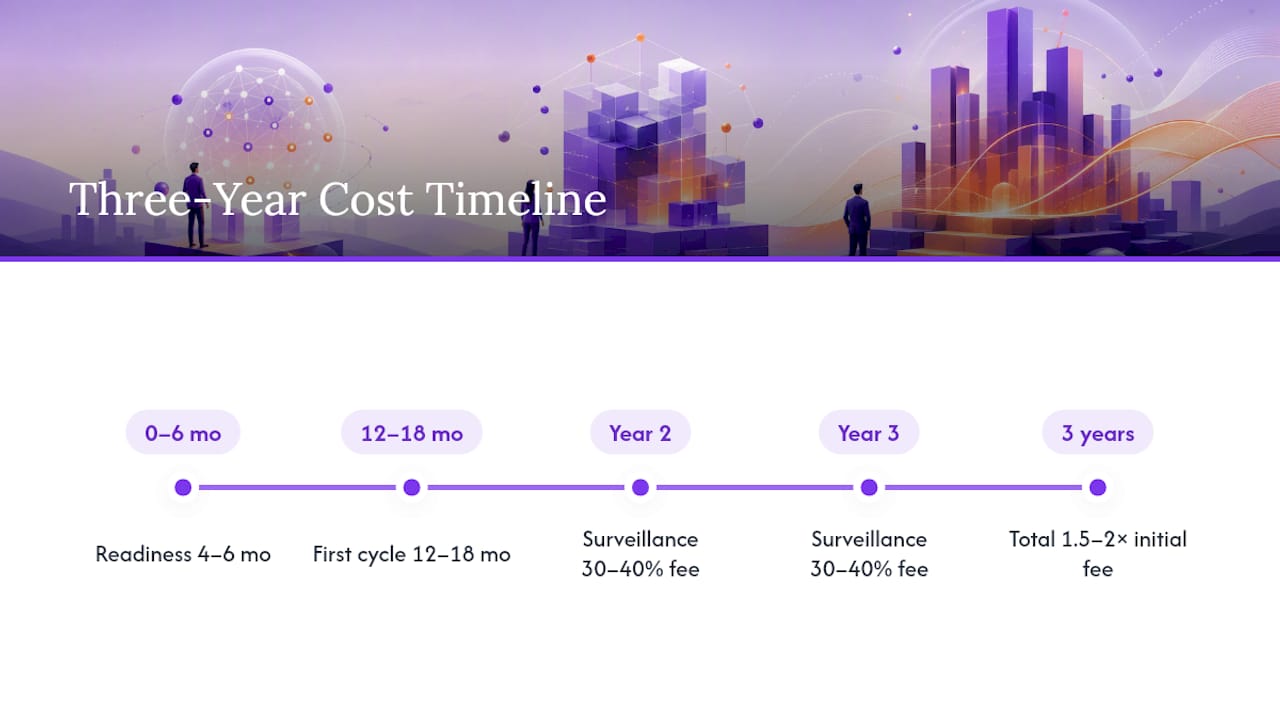
Una ventana de preparación típica dura entre cuatro y seis meses antes de estar listo para la Fase 1, y el primer ciclo completo —desde el inicio hasta la certificación en Fase 2— suele llevar entre 12 y 18 meses para la mayoría de las organizaciones medianas. En ese plazo es donde se ejecuta su porcentaje: con mayor intensidad en los meses uno a seis, en trabajo de políticas y remediación de brechas, y luego decreciendo hacia la preparación de la auditoría.
Las auditorías de seguimiento en los años dos y tres cuestan aproximadamente entre el 30 % y el 40 % del honorario de certificación inicial, y el desglose de AuditFront indica que los costes anuales continuos a lo largo del ciclo suelen representar entre el 25 % y el 40 % del total inicial. A lo largo de un ciclo completo de tres años, eso acumula aproximadamente entre 1,5 y 2 veces el honorario de auditoría inicial. Suavice esto distribuyendo los costes de las auditorías de seguimiento entre los ejercicios fiscales en su presupuesto anual, en lugar de tratar la certificación como un gasto puntual que desaparece tras el primer año.
Por qué las estimaciones trazables superan a las reglas empíricas
El trabajo interno es el coste que todos los equipos infraestiman, y no es algo menor. Las personas asumen un porcentaje de los ingresos y dejan de pensar, cuando el verdadero motor son las horas: horas redactando políticas, horas recabando evidencias, horas en reuniones que nadie presupuestó. Un porcentaje global oculta todo eso.
Lo que realmente previene las disputas presupuestarias no es una estimación mejor. Es documentar los supuestos, por rol y por fase, para que finanzas pueda ver exactamente de dónde proviene la cifra y cuestionar una partida concreta en lugar de la figura global. Esa es la diferencia entre un presupuesto que sobrevive a una reunión del consejo y uno que se reescribe delante de usted. Si aún no ha mapeado sus propias brechas de madurez, una verificación de preparación rápida le indicará qué supuestos son más endebles antes de ponerlos por escrito.
— Martin
Obtenga un porcentaje personalizado en lugar de estimaciones genéricas
Cada rango de este artículo es un punto de partida, no su cifra. Su porcentaje real del presupuesto de seguridad depende de su número de empleados, su alcance y la madurez de sus controles actuales, y la forma más rápida de encontrarlo es introducir esos datos en una herramienta diseñada exactamente para eso.
La Calculadora de Costes ISO 27001 transforma el tamaño de la empresa, el sector y la madurez en una estimación editable en tiempo real, respaldada por comparaciones con referencias del modelo para que pueda ver cómo se sitúa su cifra frente a la referencia del modelo. Incluye una evaluación de madurez de cuatro temas de controles, diagramas de Gantt personalizables para secuenciar el trabajo y la posibilidad de guardar y comparar múltiples escenarios de forma simultánea, de modo que pueda mostrar a finanzas un rango en lugar de una única cifra frágil. Todos los supuestos que respaldan la estimación están documentados en la página de metodología del modelo de costes, por lo que nada en la cifra es una caja negra. Comience con la verificación de preparación gratuita de 2 minutos para conocer la situación de su organización antes de elaborar la estimación completa.
Fuentes
Las bandas porcentuales y las partidas de este artículo se basan en desgloses de costes de Blueprint con datos de honorarios de auditoría del Reino Unido y los Países Bajos, el análisis de costes de certificación de Safeguard, los rangos de costes por tamaño de Factorial y el desglose de costes realista de AuditFront. Para el efecto de la automatización en los presupuestos de herramientas de seguridad en términos más amplios, consulte esta guía de seguridad de IA empresarial.
- Coste ISO 27001: cifras reales para Reino Unido y Países Bajos (2026) | Blueprint
- Desglose del coste de certificación ISO 27001 (2026)
- ¿Cuánto cuesta la certificación ISO 27001 en 2026? | Factorial
- Coste de la certificación ISO 27001 en 2026: un desglose realista - Blog de AuditFront
Preguntas frecuentes
¿Qué porcentaje de los ingresos debe representar ISO 27001?
Las organizaciones más grandes con alcances de certificación más restringidos suelen situarse en el extremo inferior de ese rango.
¿Cuánto cuesta habitualmente la certificación ISO 27001?
Los costes de certificación del primer año oscilan habitualmente entre 20.000 y 80.000 dólares, según el desglose de costes de Safeguard, aunque las empresas más pequeñas a veces pueden certificarse por tan solo 8.000 dólares según los datos de Factorial. Su cifra real depende en gran medida del número de empleados, el alcance y la madurez de sus controles actuales.
¿Cuál es el mayor coste oculto en los presupuestos ISO 27001?
El tiempo del personal interno es el coste que la mayoría de las organizaciones infraestima, ya que rara vez aparece en una factura pero consume horas reales en los roles de seguridad, TI y RRHH. Mapear las horas por rol aplicando una tarifa media cargada es la forma más fiable de hacer visible este coste antes de que desestabilice su presupuesto.
¿Cuánto cuestan las auditorías de seguimiento tras la certificación?
Las auditorías de seguimiento en los años dos y tres suelen representar entre el 30 % y el 40 % del honorario combinado inicial de Fase 1 y Fase 2, según las cifras de Blueprint. A lo largo de un ciclo completo de tres años, los costes continuos suelen totalizar entre 1,5 y 2 veces el honorario de certificación inicial.
¿Tiene algún coste utilizar la Calculadora SGSI?
La Calculadora de Costes ISO 27001 y la verificación de preparación gratuita de 2 minutos están disponibles para su uso sin ningún compromiso. Los detalles de precios actuales para niveles de evaluación más avanzados se indican directamente en el sitio.