El riesgo de proveedores es la exposición que asume tu startup en el momento en que concedes a un tercero acceso a tus datos, tus sistemas o un proceso del que dependen tus clientes. Si ese proveedor sufre una brecha, se cae o gestiona mal datos regulados, el daño recae sobre ti, no sobre ellos. La primera acción que debes tomar hoy, en menos de una hora: construye un inventario de proveedores y marca cuáles son de Nivel 1 (críticos).
Ese único movimiento separa a las startups que pueden responder el cuestionario de seguridad de un cliente de las que se precipitan y pierden la oportunidad. No necesitas un equipo de cumplimiento ni una plataforma GRC de seis cifras. Necesitas una hoja de cálculo, una hora y tener claro qué proveedores realmente tocan datos sensibles o mantienen tu producto en funcionamiento.
Empieza el inventario con cuatro columnas: nombre del proveedor, qué hace, a qué datos o sistemas accede, y si perderle durante un día rompería algo que los clientes notarían. Todo lo que toque datos de clientes, flujos de pago, autenticación o infraestructura de producción se marca como Nivel 1. Todo lo demás espera.
- Lista todos los proveedores con acceso a sistemas, redes o datos, incluidas las herramientas «gratuitas» conectadas mediante claves de API.
- Marca como Nivel 1 todo lo que toque datos de clientes, pagos o disponibilidad en producción.
- Anota las fechas de renovación de contratos para que las revisiones no se aplacen un año.
- Señala cualquier proveedor sobre el que sea probable que pregunte por nombre el cuestionario de seguridad de un comprador.
Los compradores esperan cada vez más pruebas, no promesas. Cuando los equipos de compras empresariales solicitan un informe SOC 2 o mencionan la certificación ISO 27001, en realidad están preguntando si sabes qué proveedores podrían perjudicarte y si los has verificado. La guía de gestión de riesgos en la cadena de suministro del NIST trata esto como una práctica fundamental de gestión de riesgos, no como un añadido opcional. Un inventario de una hora es el seguro más barato que jamás comprarás para no perder un contrato en una revisión de seguridad.
Conclusiones clave
Un programa mínimo viable de riesgo de proveedores basado en inventario, clasificación por niveles y recopilación de evidencias proporcionales protege a las startups sin necesidad de recursos empresariales.
| Punto | Detalle |
|---|---|
| Construye primero el inventario | Lista todos los proveedores con acceso a datos y, en una hora, marca los de Nivel 1 como críticos. |
| Clasifica por exposición, no por tamaño | Adapta la profundidad de la evaluación (SOC 2, cuestionario o nada) a lo que cada proveedor realmente toca. |
| Prioriza dos cláusulas contractuales | Insiste con más fuerza en los plazos de notificación de brechas y en los derechos de portabilidad de datos. |
| Reevalúa por eventos, no solo por fechas | Una brecha en un proveedor, un cambio de titularidad o un incumplimiento de SLA deben forzar una revisión inmediata. |
| Dimensiona el trabajo con un estimador de preparación | La verificación gratuita de dos minutos de Ismscalculator muestra dónde se sitúan los controles de proveedores frente a otras prioridades de ISO 27001. |
Índice de contenidos
- ¿Qué es exactamente el riesgo de proveedores en startups?
- Por qué el riesgo de proveedores importa más en startups que en grandes empresas
- Cómo construir un programa mínimo viable de gestión del riesgo de proveedores
- Cómo realizar una evaluación del riesgo de proveedores sin frenar el negocio
- Cláusulas contractuales que realmente reducen el riesgo de proveedores
- Seguimiento de proveedores tras firmar el contrato
- Dimensionar el trabajo de controles de proveedores con un estimador de preparación para ISO 27001
- Obtén una estimación clara para tu trabajo de controles de proveedores
- Preguntas frecuentes
- Fuentes
¿Qué es exactamente el riesgo de proveedores en startups?
El riesgo de proveedores se divide en seis categorías prácticas, y la mayoría de las startups se ven sorprendidas por al menos dos de ellas antes de haber contratado a un responsable de seguridad.
El riesgo de ciberseguridad y cadena de suministro encabeza la lista. Es el escenario en el que un proveedor en el que apenas piensas —una plataforma de correo electrónico, una herramienta de atención al cliente, un proveedor de almacenamiento en la nube— queda comprometido y la brecha fluye directamente hacia tu entorno. El incidente de UnitedHealth, en el que un hackeo a una filial tecnológica expuso datos relacionados con 190 millones de estadounidenses, ilustra cómo un único compromiso de tercero puede propagarse por todo un ecosistema de empresas afectadas. Las startups rara vez protagonizan titulares de ese calibre, pero el mecanismo es idéntico: heredas el peor día de tu proveedor.
El riesgo operacional se manifiesta como tiempos de inactividad que no controlas. Tu procesador de pagos sufre una caída durante el lanzamiento de un producto. Tu proveedor de identidad se oscurece y deja a todos los empleados sin acceso a todas las herramientas de golpe. No son hipótesis; son el tipo de evento que convierte una buena semana en un problema de fuga de clientes.
El riesgo de cumplimiento normativo aparece cuando un proveedor procesa datos regulados (historiales médicos, datos de tarjetas de pago, datos personales de la UE) sin los controles que exige la normativa. Si estás sujeto al GDPR y tu proveedor gestiona mal una solicitud de un interesado o carece de un contrato de tratamiento de datos adecuado, la sanción y el daño reputacional recaen sobre ti, no sobre ellos.
El riesgo financiero es el proveedor que quiebra a mitad del contrato, obligándote a buscar un sustituto sin previo aviso. El riesgo reputacional es lo que ocurre cuando tu nombre aparece junto al titular de la brecha de un proveedor, con razón o sin ella.
El riesgo de proveedores de IA es la categoría más reciente, y la que más subestiman los fundadores. Cuando envías datos a una herramienta de IA para obtener ayuda con código, atención al cliente o análisis, necesitas saber: ¿el proveedor entrena modelos con tus entradas, dónde residen los datos y puedes eliminarlos cuando lo solicites? Muchas startups de IA omiten publicar esta información por completo, lo que en sí mismo es una señal de alarma.
- Ciberseguridad/cadena de suministro: una brecha en un proveedor expone los datos de tus clientes sin que sea culpa tuya.
- Operacional: una caída del procesador de pagos o del proveedor de identidad paraliza tu producto por completo.
- Cumplimiento normativo: un proveedor procesa datos regulados sin controles adecuados y la responsabilidad recae sobre ti.
- Financiero/reputacional: la insolvencia o una brecha pública de un proveedor arrastra tu marca consigo.
- Específico de IA: prácticas poco claras sobre entrenamiento, retención o eliminación de datos en un proveedor de herramientas de IA.
Por qué el riesgo de proveedores importa más en startups que en grandes empresas
Las grandes empresas distribuyen la dependencia de proveedores entre decenas de sistemas redundantes. Las startups no. Funcionen con un puñado de herramientas y, si alguna falla o tiene una fuga, no hay ningún sistema de respaldo que absorba silenciosamente el impacto.
Esa concentración es precisamente lo que convierte el riesgo de proveedores en un problema de startups primero y de grandes empresas después. Una empresa del Fortune 500 que pierde su proveedor de correo electrónico durante un día sufre una molestia. Una startup de diez personas que pierde su proveedor de identidad el día de una demo de producto puede perder el contrato.
Los departamentos de compras empresariales también se han vuelto más exigentes al respecto. Pregunta a cualquier fundador que haya intentado cerrar un cliente mediano o grande en los últimos dos años: el cuestionario de seguridad llega antes que el contrato. Los compradores solicitan habitualmente un informe SOC 2, preguntan qué subencargados usas y quieren una respuesta escrita sobre cómo evalúas a tus propios proveedores. Si no puedes proporcionar esa respuesta durante el ciclo de ventas, el acuerdo se paraliza —a veces definitivamente— mientras un competidor con una política de proveedores de una página avanza sin problemas.
La dependencia de un único proveedor agrava la fragilidad. La mayoría de las empresas en fase temprana operan con un único proveedor de nube, un único procesador de pagos, un único sistema de identidad y una única plataforma de correo electrónico. No hay nada malo en esa consolidación; suele ser la decisión correcta para ganar velocidad. Pero significa que un fallo en cualquier punto singular no solo provoca un incidente, sino que puede detener el negocio por completo durante horas o días. Los manuales orientados a startups señalan sistemáticamente esta concentración como la razón por la que un programa de gestión del riesgo de proveedores (VRM) ligero y proporcional se amortiza la primera vez que se necesita, mucho antes de que se produzca cualquier auditoría formal.
Los inversores y potenciales adquirentes también lo han detectado. Las listas de comprobación de due diligence para la Serie A y posteriores incluyen ya habitualmente una solicitud del listado de proveedores, los contratos de tratamiento de datos y evidencias de que has evaluado a los proveedores que manejan datos de clientes. Un fundador que puede entregar un inventario de proveedores limpio en el data room transmite una madurez operativa muy superior a quien tiene que construirlo desde cero bajo presión de plazos —y los plazos de due diligence rara vez permiten esa improvisación—.
- Los compradores empresariales piden evidencias de SOC 2 y el listado de proveedores antes de firmar, no después.
- La dependencia de un único proveedor significa que una sola caída puede detener todo el producto, no solo ralentizarlo.
- Las listas de due diligence de inversores preguntan cada vez más por prácticas documentadas de gestión del riesgo de proveedores.
- Un inventario de proveedores limpio y actualizado evidencia una madurez operativa que no puede fingirse construyéndolo a última hora.
Cómo construir un programa mínimo viable de gestión del riesgo de proveedores
No necesitas software GRC empresarial para gestionar un programa creíble de riesgo de proveedores. Necesitas cuatro cosas: un inventario, un criterio de clasificación por niveles, un presupuesto de tiempo por nivel y un lugar donde almacenar las evidencias. Los manuales para startups basados exactamente en esta estructura satisfacen habitualmente las expectativas de gestión de proveedores de SOC 2 (control CC9.2) sin ninguna herramienta empresarial en el stack.
1. Captura los campos correctos en tu inventario de proveedores
Un inventario útil necesita más que el nombre del proveedor. Registra: nombre del proveedor y servicio, a qué datos o sistemas accede, el responsable interno de esa relación, las fechas de inicio y renovación del contrato, y los subencargados de los que depende el propio proveedor. Este último campo importa más de lo que los fundadores suelen esperar. Tu proveedor de nóminas puede utilizar un subproveedor para las verificaciones de antecedentes, y ese subproveedor es, funcionalmente, también tu riesgo.
2. Clasifica a los proveedores por exposición real, no por tamaño
Un criterio de tres niveles funciona para casi cualquier startup:
- Nivel 1, crítico: toca datos de clientes, flujos de pago, infraestructura de producción o autenticación. Requiere evaluación completa, recopilación de evidencias y revisión del contrato.
- Nivel 2, moderado: toca datos internos o sistemas no críticos, con exposición limitada a clientes. Cuestionario ligero y verificación básica de evidencias.
- Nivel 3, bajo: sin acceso a datos, sin integración de sistemas (material de oficina o una suscripción de marketing sin datos de clientes, por ejemplo). Omite la evaluación formal; anótalo y continúa.
La clasificación en sí misma es el ahorrador de tiempo. Los fundadores que intentan evaluar todos los proveedores con el mismo rigor pierden una semana en proveedores que suponen un riesgo mínimo y luego se quedan sin tiempo para los que realmente importan.
3. Presupuesta las horas de forma realista
Para una startup con entre 15 y 40 proveedores, un recorrido completo se vería así: un proveedor de Nivel 1 requiere entre dos y cuatro horas, principalmente para leer un informe SOC 2 y completar una breve llamada de cuestionario. Un proveedor de Nivel 2 lleva entre 30 y 60 minutos, normalmente un formulario y una verificación rápida de documentos. Los proveedores de Nivel 3 llevan cinco minutos cada uno, lo justo para confirmar que pertenecen a ese nivel. Un fundador o responsable de operaciones trabajando en solitario puede completar de manera realista todo el inventario en una o dos semanas de trabajo intenso, no en meses.
Consejo profesional: Asigna un responsable nominado para el riesgo de proveedores, aunque seas tú a tiempo parcial. Una responsabilidad que pertenece «al equipo» nunca se reevalúa; una responsabilidad que tiene un nombre se reevalúa según el calendario previsto.
4. Recopila evidencias proporcionales al nivel
Los proveedores de Nivel 1 deben proporcionar un informe SOC 2 actualizado, un certificado ISO 27001 si lo tienen, o como mínimo un resumen reciente de pruebas de penetración. Los proveedores de Nivel 2 suelen poder satisfacerte con un cuestionario de seguridad cumplimentado y un enlace a su página de seguridad publicada. Los proveedores de Nivel 3 no necesitan nada más allá de la entrada en el inventario.
El objetivo no es una pista de auditoría perfecta desde el primer día. Es una respuesta documentada y defendible a «¿cómo gestionas el riesgo de proveedores?» que se sostenga en un ciclo de ventas, una sala de due diligence o un incidente real. Las evidencias objetivas, como un informe SOC 2 o un resumen reciente de pruebas de penetración, se validan mucho más rápido que las propias declaraciones del proveedor, y marcan la diferencia entre una revisión de cinco minutos y una semana de correos de ida y vuelta.
Cómo realizar una evaluación del riesgo de proveedores sin frenar el negocio
Un proceso de evaluación repetible supera siempre a un análisis en profundidad puntual, porque los análisis en profundidad no escalan más allá del quinto proveedor y las listas de verificación repetibles sí lo hacen.
Empieza cada evaluación de Nivel 1 y Nivel 2 con las mismas preguntas fundamentales: ¿qué tipos de datos toca el proveedor?, ¿quién en el proveedor tiene acceso a ellos?, ¿utiliza el proveedor subencargados y están identificados?, ¿cómo es realmente su programa de seguridad?, y ¿cuál es su proceso de respuesta a incidentes y notificación si algo va mal? La plantilla de gestión del riesgo en la cadena de suministro de CISA ofrece un conjunto estándar de preguntas diseñado exactamente para esto, y es de libre adaptación a la escala de una startup.
- Tipos y sensibilidad de los datos: ¿qué almacena, procesa o transmite exactamente el proveedor?
- Alcance del acceso: ¿quién en el proveedor, y desde qué sistemas, puede acceder a tus datos?
- Identificación de subencargados: ¿nombra el proveedor a todas las partes intermedias con acceso?
- Fundamentos del programa de seguridad: cifrado en reposo y en tránsito, controles de acceso, formación de empleados.
- Respuesta a incidentes: ¿cuál es su plazo de notificación en caso de brecha?
En cuanto a las evidencias, no te limites a recopilar documentos; examínalos. Un informe SOC 2 tiene una sección de alcance; léela y confirma que realmente cubre el servicio que estás contratando, no otra línea de producto. Un certificado ISO 27001 tiene una fecha de caducidad y un organismo de certificación; verifica que ambos sean actuales y legítimos. Un resumen de pruebas de penetración debe mostrar una fecha dentro de los últimos 12 meses y al menos una lista de alto nivel de los hallazgos, no simplemente un dictamen favorable sin ningún detalle.
- Solicita directamente el documento de evidencia en lugar de aceptar las garantías verbales del proveedor.
- Verifica el alcance, la fecha y el organismo certificador antes de considerar válido cualquier documento.
- Marca todo lo anterior a los 12-18 meses para una pregunta de seguimiento, no para rechazo automático.
Las señales de alerta que deben generar un rechazo contundente, o la búsqueda de un proveedor alternativo: negativa a compartir cualquier documentación de seguridad, ausencia de un contacto nominado para incidentes de seguridad, subencargados no identificados descubiertos a posteriori, o un historial de brechas que el proveedor no comunicó proactivamente. Ninguna de estas señales es automáticamente descalificante por sí sola, pero dos o más juntas en un proveedor de Nivel 1 deberían frenar la firma.
Cláusulas contractuales que realmente reducen el riesgo de proveedores
La evaluación te indica dónde reside el riesgo. El lenguaje contractual es lo que convierte ese riesgo en problema contractual de alguien, en lugar de ser simplemente tu dolor de cabeza. Cada laguna que identifique tu evaluación debe convertirse en una cláusula específica, no en una anotación que olvidarás seis meses después.
Las cláusulas por las que vale la pena luchar, en orden de prioridad aproximado:
- Plazos de notificación de brechas. Exige un número concreto de horas o días, no «notificación inmediata». Setenta y dos horas es una petición habitual y razonable.
- Derechos de portabilidad y exportación de datos. Necesitas la capacidad de extraer tus datos en un formato utilizable si cambias de proveedor o la relación termina mal.
- Identificación y aprobación de subencargados. El proveedor debe notificarte antes de añadir un nuevo subencargado con acceso a tus datos, no después.
- SLAs con consecuencias reales. Una garantía de disponibilidad sin un crédito de servicio o derecho de rescisión asociado es una sugerencia, no un compromiso.
- Derechos de auditoría y evidencias. El derecho a solicitar un informe SOC 2 actualizado o un cuestionario de seguridad anualmente, recogido en el propio contrato.
Las startups en fase temprana tienen menos poder de negociación del que les gustaría, pero más del que creen en las cláusulas anteriores. La mayoría de los proveedores que venden a startups disponen de cláusulas adicionales estándar para exactamente estas solicitudes, porque suficientes clientes las piden. Insiste con más fuerza en la notificación de brechas y en la portabilidad de datos; al proveedor no le cuesta casi nada concederlas y te protegen al máximo si algo sale mal.
Seguimiento de proveedores tras firmar el contrato
El riesgo de proveedores no termina con la firma. Es una relación continuada que necesita una cadencia, o se convierte silenciosamente en el mismo punto ciego con el que empezaste.
Establece tu cadencia de revisión por nivel: los proveedores de Nivel 1 se reevalúan como mínimo anualmente, con una verificación más ligera cada vez que se renueva su contrato. Los proveedores de Nivel 2 se reevalúan cada 18-24 meses. Los de Nivel 3 simplemente se confirman como de bajo riesgo cuando los tengas en la vista.
Sin embargo, los disparadores basados en eventos importan más que el calendario. Reevalúa de inmediato si un proveedor comunica una brecha, cambia de titularidad mediante una adquisición, lanza una nueva funcionalidad importante que modifica su tratamiento de datos, o incumple un SLA de forma suficientemente grave como para generar dudas.
- Programa recordatorios de calendario vinculados a las fechas de renovación de contratos, no solo a los aniversarios anuales.
- Elabora un manual de incidentes de una página que nombre quién contacta al proveedor, quién notifica a los clientes afectados y quién documenta la cronología.
- Almacena en un mismo lugar cada evaluación, respuesta a cuestionario y documento de evidencia, de modo que una reevaluación parta de la anterior, no desde cero.
Consejo profesional: Mantén un registro sencillo de cada revisión de proveedores, aunque sea una entrada de una línea con fecha. Los auditores y los compradores empresariales se preocupan menos por lo sofisticado que parezca tu proceso y más por si puedes demostrar que realmente lo has llevado a cabo.
Dimensionar el trabajo de controles de proveedores con un estimador de preparación para ISO 27001
La gestión del riesgo de proveedores se solapa ampliamente con los controles de relaciones con proveedores de ISO 27001 (dominio 5.19 a 5.23 del Annex A), lo que significa que el trabajo que realizas clasificando proveedores y recopilando evidencias no se desperdicia aunque la certificación no esté aún en tu hoja de ruta. Es la misma base, reutilizada.
Un estimador de preparación para ISO 27001 convierte ese solapamiento en una cifra que puedes planificar: personas-día necesarias para documentar las políticas de proveedores, construir registros de evaluación y preparar evidencias para una eventual auditoría. En lugar de adivinar si los controles de proveedores consumirán una semana o un mes, una estimación personalizada basada en el tamaño de tu empresa y la madurez actual te da una cifra real con la que trabajar.
- Los benchmarks muestran cómo se compara tu esfuerzo en controles de proveedores con el de empresas de tamaño similar en tu sector.
- Un resultado en formato de diagrama de Gantt secuencia el trabajo de documentación de proveedores frente a todo lo demás en un plan de ISO 27001.
- La verificación gratuita de preparación señala cuál de los cuatro temas de controles del Annex A —gestión de proveedores entre ellos— necesita atención prioritaria.
Realiza la verificación gratuita de preparación de dos minutos antes de invertir horas reales en la documentación de proveedores, y sabrás en minutos si ese trabajo debe encabezar tu lista o puede esperar.
El equilibrio honesto de un fundador entre velocidad y control
Todo fundador quiere moverse rápido, y todo comprador serio quiere pruebas de que no has tomado atajos. Ninguno de los dos instintos es erróneo. Lo que realmente funciona es el control proporcional: un sistema ligero de inventario y clasificación de proveedores que cuesta una semana de concentración ahora, y que se convierte en un proceso sólido a medida que crece la plantilla, los ingresos y el escrutinio de los compradores. Saltárselo solo pospone el coste con intereses.
Obtén una estimación clara para tu trabajo de controles de proveedores
La mayoría de los consejos sobre riesgo de proveedores se detienen en «construye un inventario y espera lo mejor». Ismscalculator te ofrece en cambio una cifra real: una estimación personalizada del esfuerzo que requerirán tus controles ISO 27001 relacionados con proveedores, basada en el tamaño, el sector y la madurez de seguridad actual de tu empresa, para que planifiques con datos reales en lugar de suposiciones.
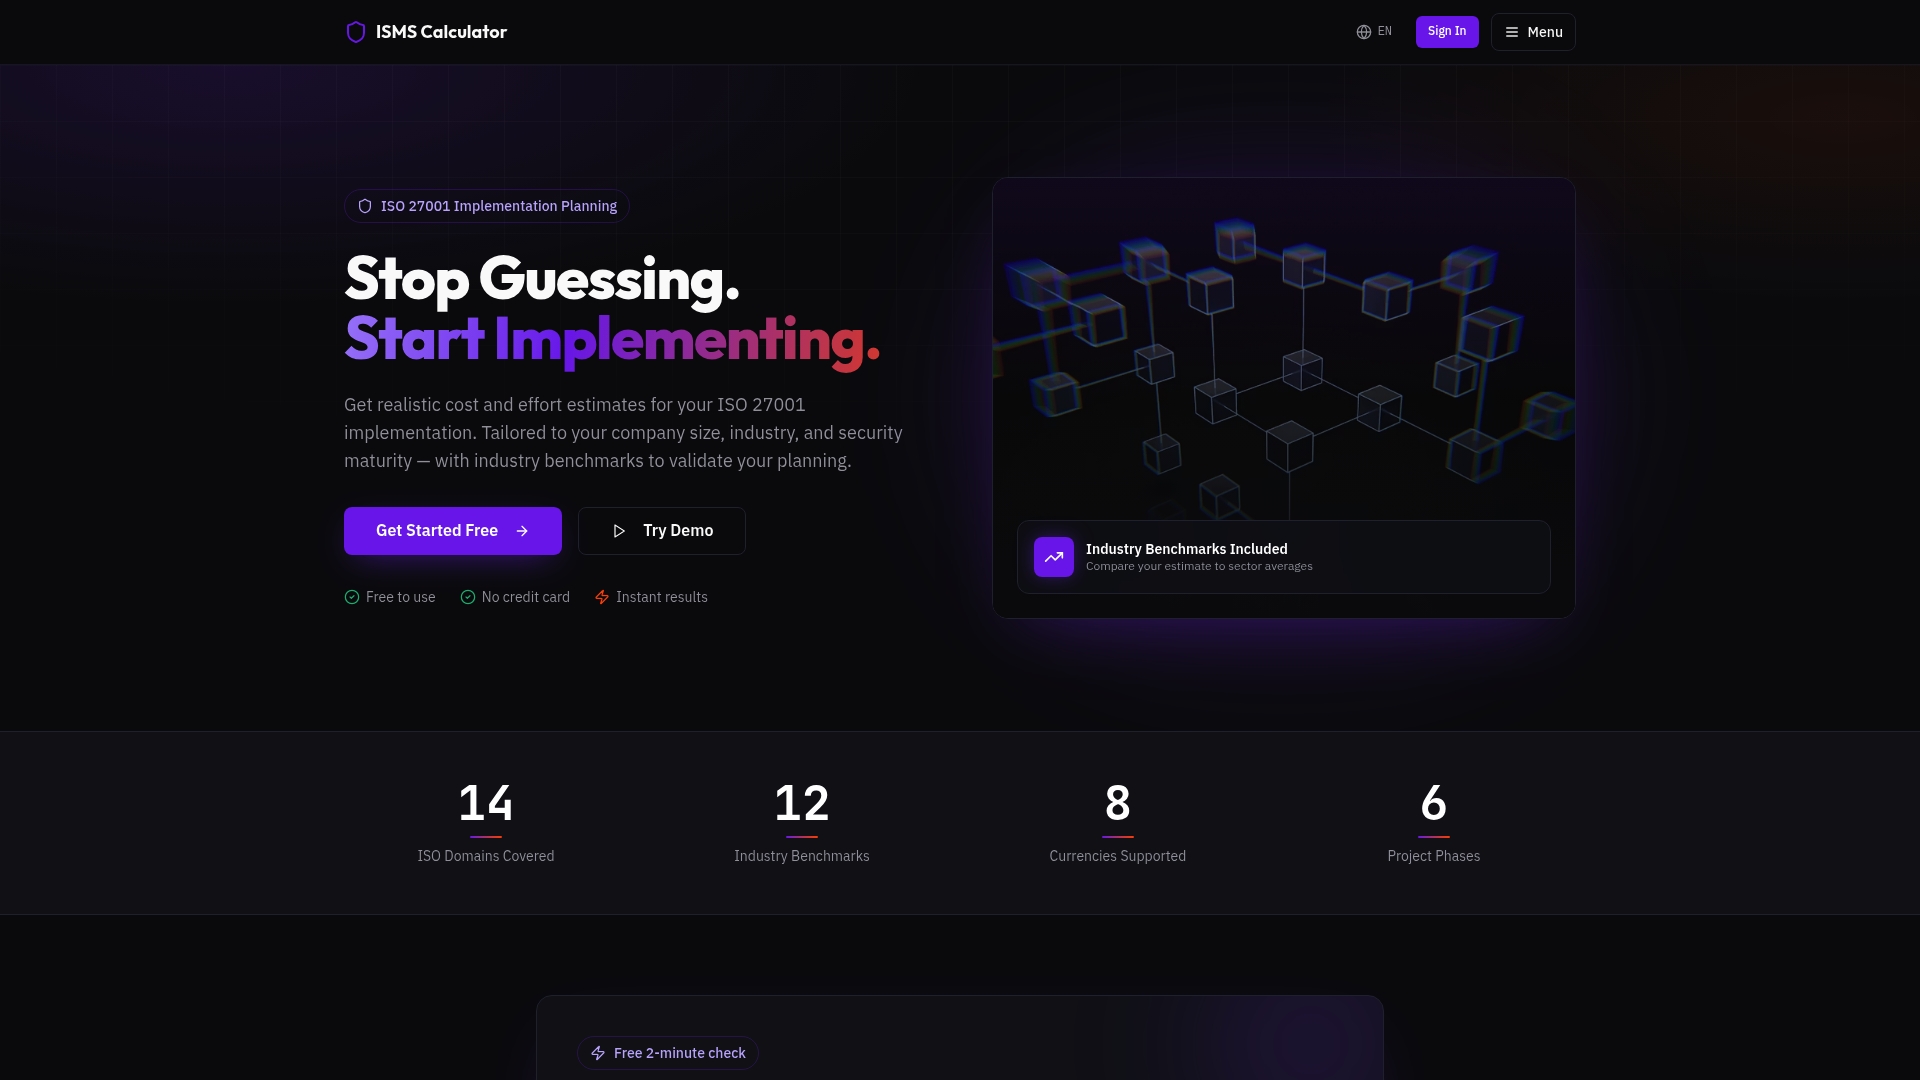
Empieza con la verificación gratuita de preparación de dos minutos para ver dónde se sitúan los controles de proveedores y suministradores frente a los otros 13 dominios de ISO 27001 que eventualmente tendrías que cubrir. A partir de ahí, la evaluación de preparación completa desglosa el trabajo en una estimación benchmarkeada y una cronología en formato Gantt que puedes entregar a un cofundador, un inversor o un auditor. Puedes guardar múltiples estimaciones, comparar escenarios a medida que crece tu equipo y exportar un informe en PDF en el momento en que llegue a tu bandeja de entrada el cuestionario de seguridad de un comprador. Realiza hoy la verificación gratuita y descubre exactamente cuántas personas-día necesita realmente tu programa de riesgo de proveedores.
Preguntas frecuentes
¿Qué es el riesgo de proveedores en startups, en una frase? El riesgo de proveedores en startups es la exposición generada cuando un tercero tiene acceso a tus datos, sistemas o un proceso del que dependen tus clientes, y algo sale mal en su lado afectando a tu negocio.
¿Cómo inicio una evaluación del riesgo de proveedores sin equipo de seguridad? Construye un inventario de proveedores, clasifícalos por acceso a datos e impacto en el negocio y solicita un informe SOC 2 o un cuestionario cumplimentado para todo lo que esté en Nivel 1. La mayoría de los fundadores pueden completar una primera pasada en una o dos semanas.
¿Qué ejemplos de riesgo de proveedores deben preocupar más a las startups? Una brecha en un tercero que exponga registros de clientes, una caída del procesador de pagos o del proveedor de identidad, y un proveedor que procese datos regulados sin los controles adecuados son los tres que causan más daño y más rápido.
¿Las startups realmente necesitan evidencias de SOC 2 o ISO 27001 de sus proveedores? Sí, para cualquier proveedor de Nivel 1 que toque datos de clientes o sistemas de producción. Es la forma más rápida de validar las declaraciones de seguridad de un proveedor sin realizar tu propia auditoría.
¿Con qué frecuencia deben las startups reevaluar el riesgo de proveedores? Como mínimo anualmente para los proveedores críticos, y antes si el proveedor comunica una brecha, cambia de titularidad o incumple un compromiso de servicio de forma suficientemente grave como para generar dudas.
Fuentes
- NIST SP 800-161 r1: Prácticas de gestión del riesgo en la cadena de suministro de ciberseguridad para sistemas y organizaciones
- Plantilla de gestión del riesgo de proveedores y cadena de suministro (SCRM) — CISA
- Gestión del riesgo de proveedores para startups — ThirdProof
Recomendado
- El papel del CISO en la planificación de seguridad de startups: Guía para fundadores | ISMS Calculator
- Certificación de seguridad: Un verdadero motor de crecimiento para startups | ISMS Calculator
- Construye un ISMS desde cero: Guía para startups | ISMS Calculator
- Por qué los fundadores de startups deben entender el ISMS | ISMS Calculator