La certificación de seguridad por terceros acorta los ciclos de venta, supera las barreras de compra empresarial y evidencia madurez operativa ante los inversores. Esa es la idea central, y se sostiene tanto si estás cerrando tu primer contrato de seis cifras como si estás preparando un deck para una Serie A. La certificación no es un impuesto de cumplimiento que pagas una vez y olvidas. Es un mecanismo de crecimiento con tres componentes:
- Confianza y acceso a procesos de compra — los proveedores certificados se saltan semanas de cuestionarios de seguridad manuales porque los auditores ya han verificado los controles.
- Disciplina operativa — construir un sistema de gestión de seguridad de la información (SGSI) te obliga a documentar, supervisar y mejorar procesos que probablemente funcionaban solo gracias al conocimiento tácito del equipo.
- Ventajas para inversores y seguros — los equipos de due diligence y los aseguradores interpretan la certificación como evidencia de menor riesgo, lo que se refleja en las conversaciones de valoración y en las cotizaciones de primas.
Si vendes a compradores B2B en EE. UU., SOC 2 suele ser lo primero que importa. Si te estás expandiendo internacionalmente o apuntando a clientes empresariales e industrias reguladas, ISO 27001 tiende a abrir más puertas. La mayoría de las startups de alto crecimiento terminan persiguiendo ambas, en ese orden.
Conclusiones Clave
La certificación de seguridad acelera el crecimiento de las startups acortando los ciclos de venta, satisfaciendo el due diligence de los inversores y fomentando la disciplina operativa que reduce el riesgo de brechas y los costes de seguros.
| Punto | Detalles |
|---|---|
| Adapta la certificación al tipo de comprador | Elige SOC 2 para la compra B2B en EE. UU. e ISO 27001 para la expansión internacional o empresarial. |
| Empieza con un sprint concentrado | Un sprint de preparación para Type I puede llevar tan solo de tres a ocho semanas y desbloquear acuerdos estancados. |
| Reserva un presupuesto de contingencia | Añade entre un 15 y un 20 por ciento a las estimaciones iniciales de coste, ya que las evaluaciones de brechas suelen revelar trabajo inesperado. |
| Define un alcance reducido y automatiza la evidencia desde el principio | Limita el alcance a los sistemas que manejan datos de clientes y automatiza primero el registro, el SSO y la gestión de secretos. |
| Estima antes de comprometerte | Utiliza la verificación de preparación o el estimador de costes de Ismscalculator para convertir plazos genéricos en un presupuesto adaptado al tamaño y la madurez de tu empresa. |
Índice de Contenidos
- Por qué la certificación de seguridad importa a los fundadores para el crecimiento de la startup
- Qué cambia realmente una certificación dentro de tu empresa
- ¿Qué certificación deberías perseguir y cuándo?
- Cuánto cuesta realmente la certificación y cuánto tiempo lleva
- Prepararse: una lista de verificación práctica para este trimestre
- Dónde se equivocan las startups con la certificación
- Qué muestra realmente la investigación
- Cuándo merece la pena la certificación y cuándo puede esperar
- Presupuestar tu proyecto ISO 27001 antes de comprometerte
- Preguntas Frecuentes
- Fuentes
Por qué la certificación de seguridad importa a los fundadores para el crecimiento de la startup
Los fundadores suelen tratar la certificación como un problema de ingeniería que resolver más adelante. Es al revés. La certificación es un problema de ventas y captación de financiación con una solución de ingeniería asociada.
Esto es lo que cambia cuando se hace bien. Los equipos de compras de empresas medianas y grandes someten a cada proveedor a una revisión de seguridad antes de firmar. Sin una certificación, esa revisión implica un cuestionario de más de 40 preguntas, llamadas de seguimiento con tu CTO y semanas de ida y vuelta. Con un informe SOC 2 o un certificado ISO 27001 en mano, entregas un documento y pasas directamente a la negociación del contrato. Las guías para empresas de alto crecimiento sitúan la reducción del ciclo de ventas en aproximadamente un 30 a 40 por ciento una vez obtenida la certificación, principalmente porque el departamento de compras ya no tiene que construir su propio perfil de riesgo desde cero.
Los inversores leen la misma señal de forma diferente, pero la leen. Una startup con un SGSI en funcionamiento ya ha completado una parte del due diligence operativo que un adquirente o un inversor de Serie A solicitaría durante una operación. La certificación actúa como un control estratégico que traslada las conversaciones de "pretendemos ser seguros" a "aquí está nuestra evidencia", algo que tiene un impacto muy distinto en una reunión de consejo o en una negociación de term sheet.
También hay un ángulo de ahorro de costes. Los costes de una brecha de seguridad ascienden en promedio a millones, y una proporción significativa de los consumidores abandona a un proveedor tras un incidente de seguridad, según datos del sector referenciados en guías sobre confianza del cliente. Las empresas certificadas tienden a detectar y contener los incidentes más rápidamente porque ya disponen de procesos de registro, supervisión y respuesta a incidentes, no porque la certificación sea un escudo mágico.
Imagina una empresa SaaS en fase semilla con cinco personas que intenta cerrar su primer piloto empresarial. El equipo de seguridad del cliente potencial envía un cuestionario de 60 preguntas y solicita un informe SOC 2 que la startup no tiene. En lugar de construir un SGSI completo desde cero, el fundador realiza un sprint de preparación concentrado de seis semanas: políticas de contraseñas, controles de acceso, un plan básico de respuesta a incidentes y registro centralizado. Esto les permite obtener un informe Type I completado, que a menudo es suficiente para desbloquear el piloto mientras el período de observación Type II corre en paralelo. Este tipo de plazo comprimido es realista. Los playbooks orientados a startups describen sprints similares que alcanzan la preparación para Type I en tan solo tres a ocho semanas para equipos con foco.
Qué cambia realmente una certificación dentro de tu empresa
Una certificación no es una insignia que pegas en el pie de página de tu web. Cada una obliga a realizar cambios específicos y medibles en la forma en que opera tu empresa. Aquí está el desglose por categoría de beneficio.
1. Aceleración de ventas y compras
El mayor impulsor del ROI de la certificación son los acuerdos que dejan de estar bloqueados. El equipo de seguridad de cada comprador empresarial tiene una lista de verificación estándar, y la certificación responde a la mayor parte de ella antes de que empiece la conversación. Las startups que hacen un seguimiento adecuado de esto observan reducciones medibles en el tiempo que transcurre desde la revisión de seguridad hasta la firma.
Consejo práctico: Haz un seguimiento de cuántos acuerdos se bloquearon o murieron el trimestre pasado específicamente en la fase de revisión de seguridad. Multiplica ese número por el tamaño medio de tu acuerdo. Esa cifra es el potencial de ingresos de tu certificación, y suele ser mayor de lo que los fundadores esperan.
2. Confianza y fidelización de clientes
Los clientes existentes renuevan con más confianza cuando puedes señalar una auditoría independiente en lugar de tus propias garantías. Esto importa más en sectores donde una brecha en un proveedor pone nerviosos a los compradores respecto a todos los proveedores de esa categoría.
Consejo práctico: Pregunta a tu equipo de éxito de clientes con qué frecuencia aparecen "seguridad" o "cumplimiento" en las conversaciones de renovación. Si es un tema recurrente, la certificación está defendiendo ingresos que ya tienes, no solo persiguiendo nuevos ingresos.
3. Señales para inversores y M&A
Las listas de verificación de due diligence para rondas de Serie A y posteriores incluyen cada vez más una revisión de seguridad. Un proceso SOC 2 o ISO 27001 completado significa que tu sala de datos ya tiene la evidencia: políticas, evaluaciones de riesgos, registros de acceso, registros de respuesta a incidentes.
Consejo práctico: Pregunta al asociado de tu inversor principal qué documentación de seguridad suelen solicitar en el due diligence. Construye el alcance de tu certificación en torno a responder exactamente esas preguntas primero.
4. Resiliencia operativa
Construir un SGSI significa que por fin tienes procesos documentados para el control de acceso, el riesgo de proveedores, la gestión de cambios y la respuesta a incidentes. No son ejercicios de gobernanza abstractos. Reducen el tiempo necesario para saber qué ha ocurrido cuando algo falla, y disminuyen la probabilidad de que un empleado que se va todavía tenga acceso a los sistemas de producción seis meses después.
Consejo práctico: Mide cuánto tiempo tarda actualmente en responder a "¿quién tiene acceso a nuestra base de datos de producción y por qué?". Si la respuesta tarda más de unos minutos en recopilarse, esa es la brecha que tu trabajo con el SGSI cerrará primero.
5. Seguros y reducción de costes
Los aseguradores de ciberseguros valoran el riesgo en parte en función de los controles documentados. Las startups que obtienen la certificación ISO 27001 informan en algunos casos de reducciones en las primas de ciberseguro de entre un 25 y un 30 por ciento, junto con un acceso más fácil a procesos de compra internacionales que de otro modo requieren atestaciones de seguridad locales.
Consejo práctico: Solicita una cotización de ciberseguro antes y después de tu evaluación de brechas. Incluso una comparativa preliminar de cotizaciones te da un número real para incluir en un informe para el consejo.
¿Qué certificación deberías perseguir y cuándo?
No todas las startups necesitan todas las certificaciones, y perseguir la equivocada primero malgasta un presupuesto que todavía no tienes. Así es como se desglosan las cuatro más comunes.
SOC 2 demuestra que tus controles en materia de seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad funcionan según lo diseñado, evaluados por una firma de CPA independiente. Los compradores B2B en EE. UU., especialmente las empresas SaaS, son los que más la solicitan. Type I confirma que tus controles existen en un momento determinado; Type II confirma que operaron eficazmente durante un período de seguimiento, normalmente de tres a doce meses. Type I es la victoria más rápida; Type II es lo que la mayoría de los equipos de compras empresariales acaban queriendo ver. Las startups en fase inicial que venden a clientes del mercado medio y empresarial en EE. UU. deberían perseguir SOC 2 primero por lo general.
ISO 27001 es una norma reconocida internacionalmente para un sistema de gestión de seguridad de la información, que abarca los cuatro dominios de controles del Annex A bajo el Annex A, y requiere una auditoría de un organismo de certificación en lugar de una atestación de CPA. Los compradores internacionales, las industrias reguladas y las empresas que persiguen contratos gubernamentales o transfronterizos suelen requerirla. Es el movimiento correcto como segunda opción (o primera, si vendes en Europa o Asia desde el principio) para startups que planifican una expansión internacional.
PCI DSS se aplica específicamente a cualquier empresa que almacena, procesa o transmite datos de titulares de tarjetas. Si estás construyendo un producto de pagos o manejando números de tarjeta directamente en lugar de a través de un procesador como Stripe, esto se convierte en obligatorio, no opcional, y está impulsado por las redes de tarjetas, no por la discreción del comprador.
El cumplimiento de HIPAA (no es técnicamente una "certificación" en el sentido de ISO, pero funcionalmente los compradores lo tratan como tal) se aplica si manejas información de salud protegida para una entidad cubierta o como socio comercial. Las startups de healthtech necesitan esto mucho antes de su primer piloto con un sistema hospitalario o asegurador, ya que las infracciones de HIPAA conllevan penalizaciones regulatorias directas.
La heurística de decisión es simple: averigua quién te paga primero, luego dónde están ubicados, luego qué normativas específicas del sector se aplican, y solo entonces sopesa el coste frente al plazo. Un desglose práctico de la mecánica de certificación puede ayudarte a mapear tu perfil específico de comprador con el primer paso correcto. La mayoría de las empresas que necesitan tanto SOC 2 como ISO 27001 se benefician del hecho de que los dos marcos comparten un solapamiento de controles del 80 al 90 por ciento, por lo que perseguirlos juntos es mucho más eficiente que tratarlos como proyectos separados con años de diferencia.
Cuánto cuesta realmente la certificación y cuánto tiempo lleva
Los costes varían ampliamente en función del tamaño de la empresa, las herramientas existentes y el volumen de trabajo de remediación que necesitas antes de que un auditor empiece siquiera. Los principales factores de coste son los honorarios de consultoría o asesoramiento, la tarifa del propio auditor u organismo de certificación, las herramientas y plataformas de automatización para la recopilación de evidencias, el tiempo de ingeniería empleado en subsanar brechas y las pruebas de penetración cuando se requieren.
Un esfuerzo concentrado para SOC 2 Type I de una startup pequeña y nativa en la nube suele situarse en la franja baja a media de cinco cifras en USD dependiendo del alcance, lo que generalmente es mucho menos que el coste de contratar a un responsable sénior de seguridad a tiempo completo para construir el mismo conjunto inicial de controles. ISO 27001 generalmente tarda más y cuesta más debido al alcance más amplio que abarca los cuatro dominios de control de ISO/IEC 27001:2022 y las auditorías de seguimiento obligatorias del organismo de certificación en los años dos y tres.
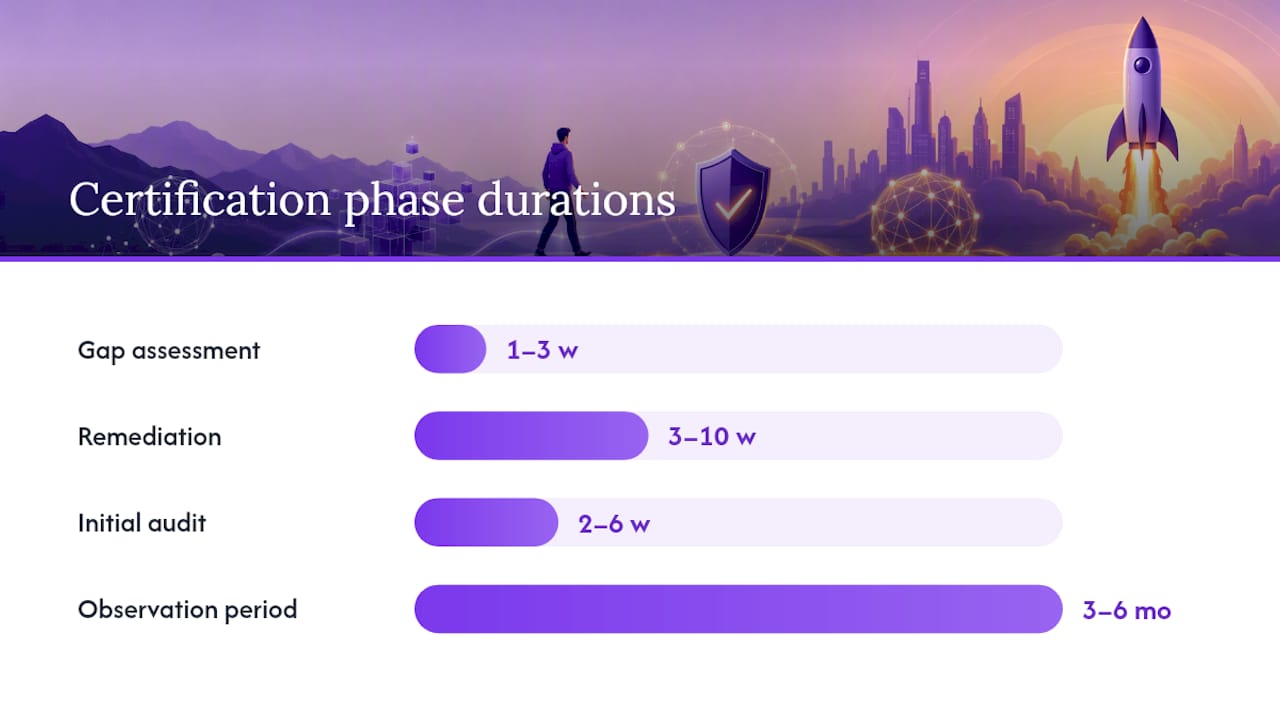
| Fase | Qué ocurre | Duración típica |
|---|---|---|
| Evaluación de brechas | Mapeo de los controles actuales frente al marco objetivo e identificación de evidencias faltantes | 1 a 3 semanas |
| Remediación | Creación o corrección de políticas, controles de acceso, registro y procesos de gestión de proveedores | 3 a 10 semanas |
| Auditoría inicial (SOC 2 Type I / auditoría de certificación ISO 27001) | El auditor independiente o el organismo de certificación revisa la evidencia y emite el informe o el certificado | 2 a 6 semanas |
| Período de observación (SOC 2 Type II) | El auditor supervisa el funcionamiento de los controles a lo largo del tiempo antes de emitir el informe Type II | 3 a 6 meses |
| Auditorías de seguimiento (ISO 27001) | El organismo de certificación revisa los controles anualmente para mantener la certificación | Continuo, anual |
Consejo práctico: Una fórmula rápida de ROI funciona mejor que un modelo financiero completo en esta etapa: toma los ingresos de los acuerdos actualmente bloqueados o ralentizados por revisiones de seguridad y divídelos entre el coste estimado de certificación. Si esa ratio está cómodamente por encima de 3 a 1, el caso de negocio se escribe solo para tu consejo.
En lugar de adivinar estos rangos, ejecútalos a través de un estimador de preparación y coste que se ajuste al tamaño de tu empresa, sector y madurez de seguridad actual, ya que una startup de diez personas y una empresa de 200 personas en Serie B se enfrentan a cargas de remediación muy diferentes incluso bajo el mismo marco.
Prepararse: una lista de verificación práctica para este trimestre
No necesitas un equipo de seguridad para avanzar de verdad este trimestre. Necesitas una lista priorizada y a alguien responsable de trabajar en ella.
- Inventaría tus sistemas y datos. Lista cada sistema que maneja datos de clientes, cada proveedor externo con acceso a ellos y cada empleado con privilegios administrativos.
- Redacta tus políticas principales. Las políticas de control de acceso, uso aceptable, respuesta a incidentes y gestión de proveedores son las que los auditores solicitan primero.
- Activa el registro centralizado. Necesitas un registro de quién accedió a qué y cuándo, en todo tu entorno de producción.
- Implementa inicio de sesión único y autenticación multifactor. Este es el control que auditores y cuestionarios de compras señalan con más frecuencia cuando falta.
- Realiza una revisión del riesgo de proveedores. Documenta qué datos toca cada subencargado y confirma que llevan sus propias atestaciones de seguridad.
- Realiza un ejercicio de simulacro de respuesta a incidentes. Recorre un escenario de brecha simulado con tu equipo para que el plan no sea puramente teórico cuando un auditor te pregunte sobre él.
Cuando empieces a solicitar presupuestos a auditores o consultores, haz preguntas directas: ¿cuál es su metodología de muestreo para la evidencia Type II? ¿Han certificado empresas en tu etapa e industria antes? ¿Qué cuenta exactamente como evidencia aceptable y en qué formato? Las respuestas vagas son una señal de alerta, ya que la competencia de los auditores varía significativamente y un auditor inadecuado es una de las razones más comunes por las que los proyectos de certificación se estancan.
Si tu presupuesto es ajustado, prioriza los controles que se corresponden con las preguntas de mayor peso en los cuestionarios de compras típicos: el control de acceso, el cifrado, la respuesta a incidentes y la gestión de proveedores ocupan sistemáticamente los primeros puestos en las revisiones de seguridad empresarial.
Consejo práctico: Automatiza el registro, el SSO y la gestión de secretos antes que cualquier otra cosa. Estos tres controles generan la evidencia que los auditores solicitan repetidamente en cada ciclo de auditoría, lo que significa que automatizarlos una vez te ahorra trabajo manual de recopilación de evidencias cada año que te recertifiques.
Una lista de verificación de certificación de 80 pasos puede ayudarte a secuenciar este trabajo si quieres más granularidad que la que te ofrece un plan trimestral.
Dónde se equivocan las startups con la certificación
El error más costoso es excederse en el alcance. Los fundadores a veces intentan certificar todos los sistemas de la empresa desde el primer día en lugar de limitar la certificación al producto y los sistemas que realmente manejan datos de clientes. Un alcance más reducido y bien definido te certifica más rápido y más barato, y puedes ampliar el alcance más adelante a medida que crece el negocio.
Contratar a un auditor poco cualificado o sin experiencia es el segundo fallo más común. La competencia de los auditores varía enormemente, y una revisión sistemática de la investigación sobre certificación señala específicamente la dependencia del auditor como uno de los desafíos principales del modelo de certificación, junto con el alto coste. Un auditor barato que no entiende la arquitectura SaaS pedirá la evidencia equivocada, te ralentizará y a veces emitirá un informe que de todos modos no satisface a los compradores empresariales más exigentes.
Tratar la certificación como un evento puntual en lugar de una práctica continua genera problemas un año después, cuando las auditorías de seguimiento o las renovaciones de Type II revelan que los controles documentados en papel dejaron de seguirse en el momento en que se fue el primer auditor. La recopilación de evidencias debe ser un hábito continuo y automatizado, no un ajetreo cada ciclo de auditoría.
Reserva una contingencia de remediación, aproximadamente entre un 15 y un 20 por ciento sobre tu estimación inicial, porque las evaluaciones de brechas casi siempre sacan a la luz problemas que nadie esperaba. Como regla general: pausa el trabajo de certificación si está consumiendo más de un cuarto de la capacidad de ingeniería sin que haya un acuerdo empresarial activo o una conversación con inversores que lo justifique. Sigue invirtiendo si hay un acuerdo concreto, un plazo regulatorio o una ronda de financiación en el calendario.
Qué muestra realmente la investigación
El hallazgo más sólido y consistente en la investigación sobre certificación es sencillo: la certificación produce una reducción de riesgos medible, genera confianza en los clientes y mejora la gobernanza de seguridad interna. Una revisión sistemática de la literatura sobre resultados de certificación confirma que estos tres beneficios aparecen con mayor frecuencia en los estudios examinados, al tiempo que señala el coste y la competencia del auditor como los inconvenientes más citados.
| Beneficio declarado | Evidencia de apoyo | Solidez de la evidencia |
|---|---|---|
| Ciclos de venta empresarial más cortos | Informes de proveedores y del sector citan reducciones de aproximadamente el 30 al 40 por ciento | Moderada, principalmente reportada por proveedores |
| Primas de ciberseguro más bajas | Los informes citan reducciones de aproximadamente el 25 al 30 por ciento tras la certificación | Moderada, depende del contexto |
| Reducción de costes relacionados con brechas | Informes del sector sobre costes de brechas más hallazgos académicos sobre reducción de riesgos | Coherente pero limitada, varía según el sector |
| Mejora de la confianza y fidelización de clientes | Datos sobre comportamiento de consumidores respecto al abandono de proveedores tras brechas | Moderada, correlacional |
| Gobernanza y madurez operativa | Hallazgo consistente en múltiples revisiones académicas | Sólida, bien replicada |
La investigación empírica sobre la certificación de seguridad de la información identifica de forma consistente la reducción de riesgos, el establecimiento de confianza y la mejora de la gestión de seguridad organizativa como los resultados más claros, mientras que el coste y la dependencia de la competencia del auditor siguen siendo las limitaciones más citadas del modelo de certificación.
Esa brecha importa. Las cifras sobre ciclos de venta y primas de seguros proceden en gran medida de casos de estudio de proveedores e informes del sector, no de investigación académica independiente, así que trátalas como indicativas, no como resultados garantizados para tu empresa en concreto. Los hallazgos sobre gobernanza y reducción de riesgos descansan sobre una base académica más sólida. Si estás construyendo un informe para el consejo, cita los beneficios de confianza y gobernanza con confianza y presenta las cifras de ingresos como rangos realistas, no como promesas.
Cuándo merece la pena la certificación y cuándo puede esperar
La certificación recupera su coste más rápidamente bajo un conjunto específico de condiciones: estás vendiendo a industrias reguladas o compradores empresariales que la exigen contractualmente, estás levantando una ronda de Serie A o posterior donde el due diligence de los inversores la pedirá, o te estás expandiendo a un mercado donde los compradores locales esperan una norma reconocida internacionalmente como ISO 27001. Fuera de estas condiciones, dedicar tiempo real de ingeniería a una certificación completa antes de tener product-market fit suele ser una mala asignación de recursos escasos.
La única regla de decisión que merece la pena llevar a una conversación con el consejo: si un acuerdo concreto, un inversor o un requisito de mercado está bloqueado específicamente por la falta de certificación, persíguela ahora; si la certificación es una ventaja hipotética futura sin ningún acuerdo concreto asociado, construye los controles subyacentes de forma oportunista y pospón la auditoría formal.
Las startups mejor gestionadas no tratan la certificación como un proyecto paralelo añadido al roadmap de ingeniería. Integran el control de acceso, el registro y la arquitectura segura por defecto en el propio producto desde el principio, que es exactamente la razón por la que la adopción temprana tiende a costar menos que añadir la seguridad de forma retroactiva a un producto que ya ha escalado más allá de unos pocos docenas de clientes. Integra los hábitos del SGSI ahora, y la auditoría se convierte en una formalidad en lugar de un simulacro de emergencia.
Presupuestar tu proyecto ISO 27001 antes de comprometerte
Adivinar los costes de certificación a partir de los rangos de un artículo de blog es la forma en que los fundadores acaban infrafinanciando el proyecto o asustando a su consejo con una cifra inflada. Una estimación personalizada supera siempre a un rango genérico, porque tu coste real depende del tamaño de tu empresa, el sector y la madurez de tus controles actuales.

El estimador de preparación y coste de Ismscalculator te proporciona un desglose construido en torno a esas variables específicas: una proyección de coste y esfuerzo personalizada, un cronograma de implementación tipo Gantt que puedes entregar a la dirección de ingeniería, puntuaciones de madurez por dominio en los cuatro dominios de control de ISO/IEC 27001:2022 y una exportación en PDF que puedes incluir directamente en una sala de datos para inversores o en una respuesta a una RFP de proveedor. Los fundadores usan estas estimaciones como un insumo de planificación para las conversaciones con el consejo y los decks de financiación, no como sustituto de una cotización final del auditor. Las tarifas reales del organismo de certificación variarán en función del alcance definitivo y el auditor que elijas.
Empieza con la verificación de preparación gratuita de 2 minutos para ver dónde se encuentra tu madurez actual, o realiza una evaluación completa de preparación para ISO 27001 para obtener una estimación detallada y compartible antes de tu próxima reunión de consejo o conversación con el auditor.
Preguntas Frecuentes
¿La certificación de seguridad realmente ayuda al crecimiento de una startup, o es principalmente un coste de cumplimiento? Funciona como ambas cosas, pero el efecto sobre el crecimiento es real y medible. Las startups certificadas informan de ciclos de venta empresarial más rápidos y menos acuerdos bloqueados en la fase de compras, razón por la cual los fundadores que venden a compradores del mercado medio o empresarial tratan cada vez más la certificación como una inversión que habilita ingresos en lugar de un puro centro de costes.
¿Qué certificación debería perseguir una startup primero: SOC 2 o ISO 27001? Empieza con el marco que tus clientes de pago realmente requieren. Las empresas SaaS B2B con sede en EE. UU. suelen necesitar SOC 2 primero porque los equipos de compras americanos son los que más la solicitan; las startups que venden internacionalmente o en industrias reguladas suelen necesitar ISO 27001 antes.
¿Cuánto cuesta típicamente la certificación SOC 2 o ISO 27001 para una startup? Los costes dependen en gran medida del tamaño de la empresa y la madurez de seguridad existente. Un esfuerzo concentrado para SOC 2 Type I de una startup pequeña suele situarse en la franja baja a media de cinco cifras, mientras que ISO 27001 generalmente cuesta más debido a su mayor alcance y a los requisitos de auditoría de seguimiento plurianual.
¿Cuánto tarda una startup en certificarse? Un informe SOC 2 Type I puede conseguirse en tres a ocho semanas para un equipo con foco, mientras que un informe Type II requiere un período de observación de tres a doce meses tras ese primer informe. Las auditorías de certificación ISO 27001 suelen seguir a una fase de evaluación de brechas y remediación que dura varios meses.
¿A los inversores les importa realmente la certificación de seguridad durante el due diligence? Sí, especialmente a partir de la Serie A. La certificación proporciona a los inversores evidencia documentada de madurez operativa y menor riesgo, lo que puede acortar los plazos de due diligence y reforzar tu posición en las conversaciones de valoración.
¿Cuál es el mayor error que cometen las startups al buscar la certificación? Excederse en el alcance de la certificación para cubrir sistemas que no manejan datos de clientes, y contratar auditores sin experiencia específica en startups. Ambos errores inflan el coste y el plazo sin mejorar el resultado real de seguridad.
Fuentes
- Revisión sistemática de la literatura sobre beneficios y desafíos de la certificación de seguridad de la información
- Por qué la certificación se ha convertido en un control estratégico para los CISO | CISO Collective
- El valor empresarial real de la certificación ISO 27001 - Más allá de la insignia | SecComply
- Guía de cumplimiento para startups: SOC 2, ISO 27001 y más | LowerPlane
- Construyendo la confianza del cliente a través de las certificaciones de seguridad | BPM
- Por qué las startups necesitan SOC2 antes de la Serie A | 100x Engineering
Recomendado
- El papel del CISO en la planificación de seguridad de startups: guía para fundadores | ISMS Calculator
- El papel de la seguridad en la nube en el SGSI de una startup: guía ISO 27001 | ISMS Calculator
- ISO 27001 para empresas SaaS y tecnológicas: una guía práctica | ISMS Calculator
- Construir un SGSI desde cero: guía para startups | ISMS Calculator