La plupart des organisations ont besoin d'un responsable SMSI dédié et de quelques rôles d'appui pour obtenir la certification ISO 27001, avec des effectifs allant d'un coordinateur à temps partiel pour les petites structures à une petite équipe interne dans les entreprises plus grandes. Le responsable SMSI consacre généralement une part substantielle de son temps à ce projet durant la phase de mise en œuvre, puis réduit son engagement après la certification. Le point de vigilance : l'effectif pris en compte à des fins d'audit inclut les prestataires et les indépendants travaillant dans le périmètre, et pas seulement les salariés de l'entreprise — ce seul fait modifie à la fois votre estimation pour le jour de l'audit et votre budget.
En résumé :
- L'intégration des prestataires et des indépendants travaillant sur des systèmes dans le périmètre peut augmenter votre effectif d'audit jusqu'à 60 %, ce qui a un impact significatif sur votre budget de certification.
- Les estimations de certification sont calculées sur la base de l'ensemble des personnes travaillant sous votre contrôle dans le périmètre, et non sur vos seuls effectifs salariés ; les décisions de périmètre et le glissement de périmètre peuvent donc modifier abruptement les besoins en effectifs.
- Les petites organisations de moins de 20 collaborateurs n'ont généralement besoin que d'un responsable SMSI à temps partiel, tandis que les entreprises de plus de 100 collaborateurs requièrent habituellement une équipe dédiée et une organisation des effectifs plus complexe.
- Les preuves de compétence, les engagements en ressources et les décisions documentées en matière de ressources sont essentiels pour réussir les audits ; les problèmes les plus fréquents concernent le personnel non formé en dehors de la DSI ou la dépendance exclusive à un seul expert en sécurité.
- Les prestataires et les sites multiples augmentent proportionnellement le nombre de jours d'audit ; clarifier le périmètre et recenser l'ensemble du personnel concerné avant de demander des devis évite les mauvaises surprises budgétaires en cours de projet.
Table des matières
- Comment les effectifs sont comptabilisés pour ISO 27001 (et pourquoi cela change votre référence)
- Références d'effectifs ISO 27001 par taille d'organisation
- Ce que les auditeurs vérifient réellement au titre de la clause 7
- Comment les prestataires et les sites multiples modifient votre estimation de jours d'audit
- Accompagnement consultant vs interne : références de temps et de coûts
- Convertir ces références en votre propre plan d'effectifs
- Ce qui prédit réellement une certification sans encombre
- Obtenez votre estimation d'effectifs en deux minutes
- Sources
- FAQ
Comment les effectifs sont comptabilisés pour ISO 27001 (et pourquoi cela change votre référence)
ISO/IEC 27006-1, la norme qui régit la façon dont les organismes de certification calculent le temps d'audit, définit les effectifs comme l'ensemble des personnes effectuant des travaux sous le contrôle de l'organisation dans le périmètre du SMSI. Cette définition n'a aucun rapport avec votre système de paie. Un prestataire qui accède à des systèmes dans le périmètre est comptabilisé de la même façon qu'un salarié à plein temps lorsqu'un organisme de certification dimensionne votre audit.
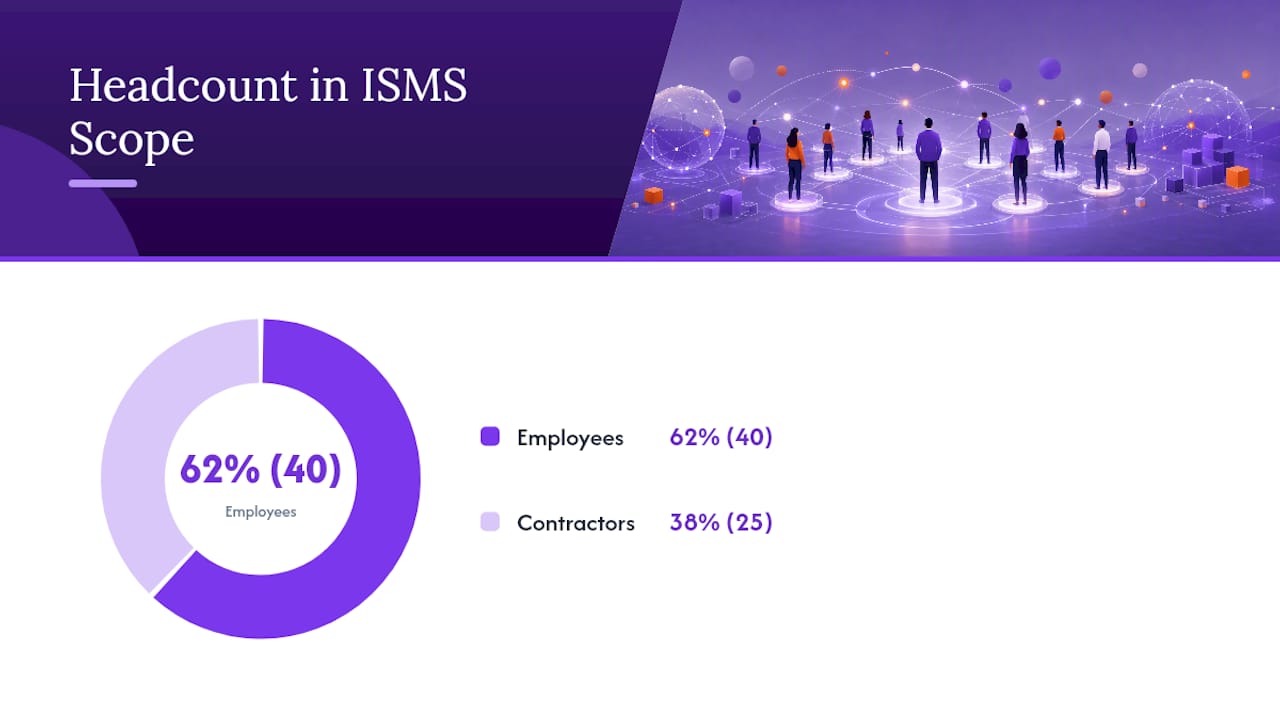
Ce point piège plus d'entreprises qu'on ne le croit. Une société de logiciels de 40 salariés avec 25 prestataires intervenant sur son environnement de production ne fait pas l'objet d'un audit pour 40 personnes. Il s'agit en réalité d'un audit pour 65 personnes, car ces prestataires effectuent des travaux à l'intérieur du périmètre du SMSI. Sous-estimer les prestataires avant de demander des devis est l'une des raisons les plus fréquentes pour lesquelles les budgets de certification dérapent en cours de projet. Vous obtenez un devis basé sur 40 personnes, le périmètre s'élargit pour inclure l'infrastructure gérée par les prestataires, et soudainement l'estimation des jours d'audit ne tient plus.
Avant de demander des devis à des prestataires ou à des organismes de certification, établissez un décompte d'effectifs qui reflète la réalité plutôt que la commodité. Cela signifie :
- Comptabiliser chaque prestataire, indépendant et membre du personnel d'un prestataire de services managés qui travaille dans le périmètre du SMSI, et pas seulement ceux qui figurent sur votre fiche de paie
- Documenter les systèmes, processus et sites inclus dans le périmètre, car un effectif n'a de sens qu'associé à une délimitation de périmètre
- Distinguer rapidement « dans le périmètre » de « contribue à l'activité mais hors périmètre », car cette décision détermine à la fois les jours d'audit et les références d'effectifs
- Tenir un registre simple (nom, type de contrat, systèmes dans le périmètre auxquels la personne accède) que vous pouvez remettre directement à un auditeur ou à une plateforme de conformité pour établir un devis
Les fourchettes de tarifs publiées par des plateformes de conformité comme Vanta, Drata et Secureframe cessent généralement d'évoluer de façon prévisible au-delà de 100 collaborateurs. Au-delà, vous êtes dans le domaine des offres sur mesure, et un décompte d'effectifs précis devient la différence entre un devis défendable et une estimation au doigt mouillé.
Références d'effectifs ISO 27001 par taille d'organisation
Les besoins en effectifs n'évoluent pas de façon linéaire avec le nombre de collaborateurs. Une entreprise de 15 personnes et une entreprise de 90 personnes peuvent toutes deux gérer ISO 27001 avec un seul coordinateur dédié, tandis que le passage de 100 à 500 collaborateurs impose généralement une véritable structure d'équipe. Voici comment les rôles et la charge de travail se répartissent généralement.
1. Moins de 20 collaborateurs : couverture minimale viable
À cette taille, vous aurez généralement un responsable SMSI à temps partiel — souvent le fondateur, le responsable technique ou le directeur des opérations — associé à un support informatique partagé. Il est rare qu'il y ait un ingénieur sécurité dédié. Le responsable SMSI consacrera un nombre d'heures significatif par semaine à la mise en œuvre, puis beaucoup moins une fois le SMSI stabilisé.
2. De 20 à 100 collaborateurs : un coordinateur dédié émerge
Les responsables de département contribuent à temps partiel pour leur propre périmètre de contrôle.
3. 100 collaborateurs et plus : une équipe SMSI opérationnelle
Au-delà de 100 collaborateurs, la plupart des organisations constituent une petite équipe dédiée : un responsable SMSI, un ou plusieurs ingénieurs sécurité, un chargé d'évaluation des risques et des auditeurs internes qui se relayent plutôt que d'exercer cette fonction en parallèle de leurs tâches habituelles. C'est également à ce stade que les références d'effectifs cessent d'être prévisibles à partir du seul décompte de collaborateurs. Le secteur d'activité, le nombre de sites et les chevauchements réglementaires commencent à peser davantage sur les ressources nécessaires que le simple nombre de salariés.
La répartition du temps évolue nettement entre la phase de mise en œuvre et la phase de maintenance.
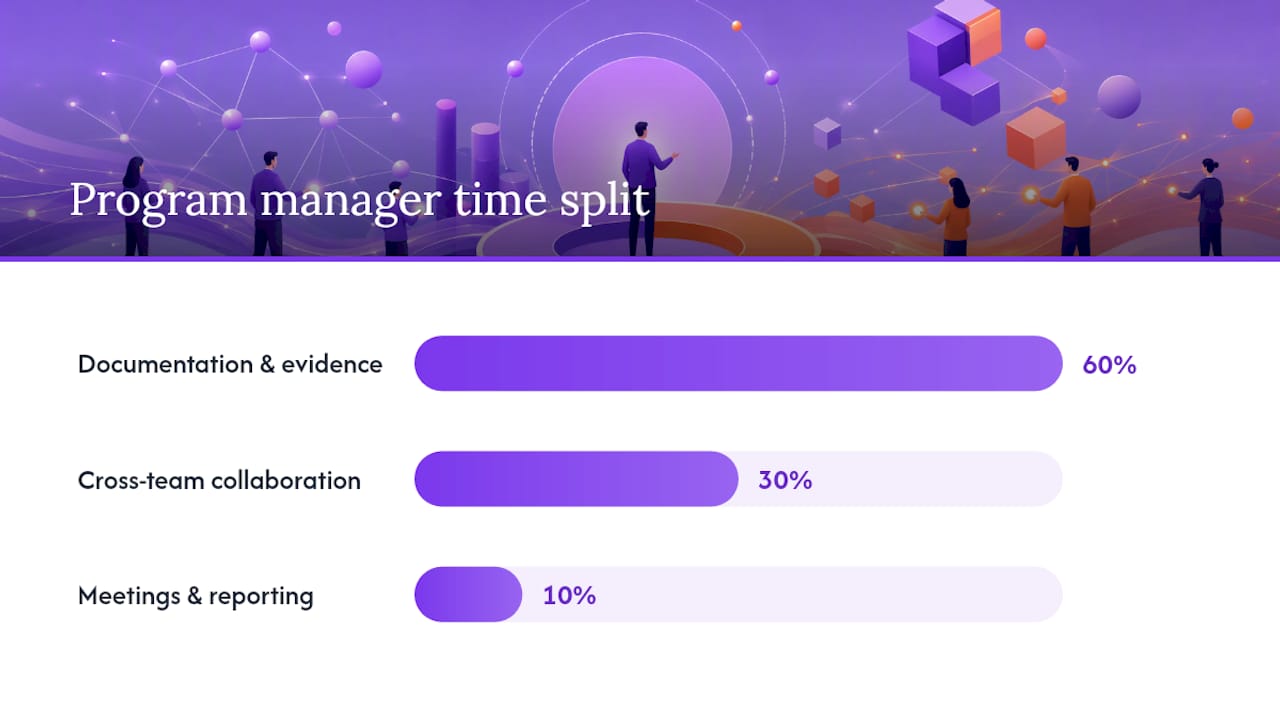
Illustration concrète : une offre d'emploi de responsable de programme ISO 27001 décompose le poste approximativement comme suit — 60 % de documentation opérationnelle et de préparation des preuves, 30 % de collaboration transversale et 10 % de réunions et de reporting. Cette répartition correspond à ce que la plupart des personnes impliquées dans la mise en œuvre observent en pratique : le travail consiste moins en architecture de sécurité qu'en collecte inlassable de preuves.
Conseil pratique : Ne recrutez pas d'auditeur interne dédié si vous avez moins de 50 collaborateurs. Formez plutôt quelqu'un déjà en place dans les services financiers ou opérationnels pour mener les audits internes. Les auditeurs s'intéressent à l'indépendance vis-à-vis du processus audité, pas à un intitulé de poste.
Chaque rôle justifie sa place pour une raison précise. Le responsable SMSI est propriétaire de la Déclaration d'Applicabilité, du registre des risques et du corpus documentaire, et répond directement à l'auditeur lors de la visite de certification. L'ingénieur sécurité met en œuvre et maintient les contrôles techniques : gestion des accès, journalisation, gestion des vulnérabilités. L'auditeur interne a pour mission spécifique de tester le SMSI de façon indépendante avant que l'organisme de certification ne le fasse. Les administrateurs informatiques gèrent la collecte des preuves pour les contrôles techniques qu'ils opèrent déjà au quotidien, ce qui explique que leur charge de travail reste relativement faible même si leurs systèmes génèrent la majeure partie des preuves d'audit.
Ce que les auditeurs vérifient réellement au titre de la clause 7
La clause 7 d'ISO 27001 exige que l'organisation détermine et fournisse des ressources adéquates, et démontre la compétence des personnes réalisant des travaux liés au SMSI. Les auditeurs ne prennent pas votre parole pour argent comptant. Ils demandent des preuves documentées, et les pièces justificatives spécifiques qu'ils demandent sont assez prévisibles.
Un organisme de certification est susceptible de demander :
- Les comptes rendus des revues de direction montrant que les décisions en matière de ressources ont effectivement été discutées et approuvées
- Les approbations budgétaires ou les validations liées aux initiatives de sécurité, et non une simple ligne noyée dans un budget informatique général
- Les descriptions de poste écrites pour toute personne ayant des responsabilités SMSI, y compris les auditeurs internes et les propriétaires de risques
- Une matrice de compétences reliant chaque rôle SMSI aux compétences requises et à la manière dont ces compétences ont été vérifiées
- Les registres de formation indiquant les dates de réalisation, et non seulement les dates d'inscription
- Les journaux de complétion du programme de sensibilisation couvrant l'ensemble de l'organisation, et non un sous-ensemble
Les auditeurs recherchent spécifiquement ce type de preuves parce que le seul décompte des effectifs ne prouve ni la compétence ni l'engagement. Le constat le plus fréquent lié aux effectifs est une formation de sensibilisation qui n'a touché que la DSI, laissant les équipes commerciales, RH et financières sans formation aux fondamentaux de la sécurité. Le deuxième plus fréquent : un unique « héros de la sécurité » qui détient à lui seul toute la connaissance du SMSI sans suppléant documenté — un risque de dépendance critique que les auditeurs signalent presque systématiquement lorsqu'ils le rencontrent.
Les petites organisations sans budget pour une grande équipe peuvent tout de même démontrer leur engagement en matière de ressources. Documentez explicitement la répartition du temps du responsable SMSI lors d'une revue de direction, obtenez une approbation budgétaire écrite même si le montant est modeste, et tenez un registre de formation simple. Des exemples de preuves détaillées sont utiles ici, car les auditeurs s'intéressent davantage à la traçabilité qu'au volume brut de documentation.
Comment les prestataires et les sites multiples modifient votre estimation de jours d'audit
Chaque prestataire ou site que vous ajoutez au périmètre allonge la durée d'audit, et le temps d'audit est facturé à la journée. Une entreprise monosite avec 60 collaborateurs et aucun prestataire dans le périmètre peut nécessiter deux ou trois jours d'audit pour un audit de phase 2. Ajoutez un deuxième site et 15 prestataires dans le périmètre, et cette estimation augmente — parfois au-delà de ce que le devis initial prévoyait.
Le périmètre, la proportion d'audit à distance par rapport à l'audit sur site, et le nombre de sites sont les leviers spécifiques qui déterminent les jours d'audit selon l'annexe C d'ISO/IEC 27006-1. Vous contrôlez la plupart de ces décisions avant même de parler à un organisme de certification.
Lorsque vous décidez de ce qui appartient au périmètre, évaluez honnêtement le compromis opérationnel : exclure un système ou une équipe du périmètre réduit les jours d'audit et la charge en effectifs, mais cela limite également ce que votre certificat couvre réellement — ce qui importe si des clients posent des questions précises lors des appels d'offres. Posez ces sept questions à votre organisme de certification avant d'accepter un devis :
- Combien de jours d'audit ce devis suppose-t-il, et sur quel effectif est-il basé ?
- Les prestataires et indépendants dans le périmètre sont-ils inclus dans cet effectif ?
- Combien de sites le devis couvre-t-il, et que se passe-t-il si un site est ajouté ultérieurement ?
- Quel pourcentage de l'audit sera réalisé à distance par rapport au présentiel ?
- Qu'est-ce qui déclenche une révision du devis en cours de cycle ?
- Comment les jours d'audit de surveillance sont-ils calculés après la première année ?
- Quelle documentation vous faut-il avant de finaliser l'estimation ?
Accompagnement consultant vs interne : références de temps et de coûts
La plupart des organisations sous-estiment largement les heures internes. L'effort interne typique représente 200 à 500 heures de temps de travail cumulé entre le responsable SMSI, l'ingénieur sécurité et les responsables de département, réparties sur la période de mise en œuvre.
La différence de calendrier est réelle et elle est liée aux heures, non au talent. Les organisations qui font appel à un consultant certifient généralement en 3 à 12 mois. Les mises en œuvre entièrement internes, conduites exclusivement par le personnel existant qui découvre la norme au fur et à mesure, s'étendent souvent sur 6 à 12 mois ou davantage. Les tarifs journaliers des consultants et les forfaits de prestation complète varient largement selon le périmètre et la région ; traitez donc tout chiffre isolé comme un point de départ pour la négociation plutôt que comme une référence fixe.
- Un consultant prend en charge le cadre, les modèles de documentation et la préparation à l'audit, réduisant ainsi le délai calendaire même si le personnel interne doit toujours effectuer le travail de collecte des preuves
- Les équipes 100 % internes consacrent une partie de leurs 200 à 500 heures à simplement apprendre la norme — une étape que les équipes accompagnées par un consultant passent entièrement
- Une estimation combinée approximative : 15 jours de conseil plus 300 heures internes permettent souvent à une entreprise de taille moyenne d'obtenir la certification en 6 à 8 mois, contre 10 à 12 mois pour le même périmètre réalisé en autonomie
Convertir ces références en votre propre plan d'effectifs
Les fourchettes génériques n'ont qu'une portée limitée. ISMS Calculator les convertit en un chiffre spécifique à votre organisation en vous demandant votre effectif réel, votre secteur d'activité et votre niveau de maturité en sécurité, puis en appliquant des comparaisons avec des références de modèle basées sur des hypothèses éditables que vous pouvez ajuster vous-même.
- Saisissez votre nombre de collaborateurs et ajoutez séparément les prestataires dans le périmètre, car l'outil les traite comme des entrées distinctes qui influencent l'estimation
- Sélectionnez vos options de périmètre (site unique, sites multiples, infrastructure cloud uniquement) pour voir comment chaque choix modifie la répartition du temps suggérée par rôle
- Comparez la ventilation générée par rôle et par temps aux références de cet article pour la valider
- Exportez l'estimation en PDF ou sous forme de lien partageable et envoyez-la aux achats ou à votre sponsor exécutif pour approbation budgétaire
Ce qui prédit réellement une certification sans encombre
Trois règles empiriques résistent à l'épreuve de la plupart des mises en œuvre : pourvoir le rôle de responsable SMSI avant tout autre, documenter les décisions en matière de ressources par écrit dès le premier jour, et comptabiliser honnêtement les prestataires avant de demander des devis. Deux signaux d'alerte annoncent fiablement des difficultés : un unique « héros de la sécurité » sans suppléant documenté, et une formation de sensibilisation qui n'a jamais quitté la DSI.
— Martin
Obtenez votre estimation d'effectifs en deux minutes
Lire des références, c'est une chose. Savoir où se situe réellement votre organisation, c'en est une autre. Ismscalculator vous fournit une estimation personnalisée en temps réel plutôt qu'une fourchette générique, en tenant compte de la taille de votre entreprise, de votre secteur et de votre maturité actuelle en sécurité, de sorte que les chiffres d'effectifs et de coûts reflètent votre situation et non une valeur de référence de modèle.

Chaque paramètre que vous avez vu dans les références ci-dessus (effectif, prestataires, périmètre, répartition du temps par rôle) est directement intégré dans les hypothèses du calculateur, et vous pouvez en modifier n'importe lequel si votre situation ne correspond pas aux valeurs par défaut. Aucune inscription n'est requise pour effectuer une première simulation, et la méthodologie qui sous-tend chaque chiffre reste entièrement visible, ce qui vous permet de remettre en question ou d'ajuster n'importe quelle hypothèse avant de la partager avec votre équipe. Commencez par le diagnostic de préparation gratuit en 2 minutes pour identifier vos lacunes, puis ouvrez le calculateur de coûts complet pour générer une estimation détaillée et exportable des effectifs et du budget que vous pourrez remettre directement aux achats.
Sources
Pour les mécanismes de calcul des jours d'audit qui sous-tendent ces références, ISO/IEC 27006-1 régit la façon dont les organismes de certification calculent le temps par mission — raison pour laquelle les devis varient selon l'organisme accrédité. Combinez cela avec une liste de contrôle de certification pour suivre les tâches liées aux effectifs par rapport à votre calendrier de mise en œuvre, et un diagnostic de préparation pour détecter les lacunes avant qu'un auditeur ne le fasse.
- Iso27001cost
- Iso27001
- ISO 27001 Consultant vs interne : temps et coûts (2026)
- Déterminer les effectifs dans le périmètre pour votre audit ISO 27001 (Sensiba)
FAQ
Qui est comptabilisé dans les effectifs ISO 27001 ?
Les effectifs incluent toutes les personnes effectuant des travaux sous le contrôle de votre organisation dans le périmètre du SMSI, et pas seulement les salariés figurant sur votre fiche de paie. Cela signifie que les prestataires et indépendants dans le périmètre sont pris en compte dans le total que votre organisme de certification utilise pour dimensionner l'audit.
Quelle est l'équipe minimale requise pour ISO 27001 ?
Une entreprise de moins de 20 collaborateurs peut souvent obtenir la certification avec un responsable SMSI à temps partiel et un support informatique partagé pour les contrôles techniques. Les organisations plus grandes ont besoin d'un coordinateur dédié ainsi que de ressources à temps partiel en ingénierie de sécurité et en audit interne à partir d'environ 20 à 100 collaborateurs.
Combien d'heures le personnel informatique consacre-t-il à ISO 27001 ?
Ce temps diminue encore davantage une fois que le SMSI atteint un régime de maintenance stabilisé.
Les prestataires augmentent-ils le coût de mon audit ?
Oui. Les prestataires travaillant dans le périmètre de votre SMSI sont comptabilisés dans les effectifs, et le périmètre ainsi que le nombre de sites sont des facteurs directs du nombre de jours d'audit selon ISO/IEC 27006-1. Les omettre de votre décompte initial est l'une des raisons courantes pour lesquelles les devis sont revus à la hausse en cours de projet.
Comment obtenir une estimation précise des effectifs et des coûts ?
Commencez par établir un décompte honnête des effectifs incluant les prestataires dans le périmètre, puis passez ce chiffre dans un outil comme ISMS Calculator, qui génère une estimation personnalisée des effectifs et des coûts basée sur votre taille, votre secteur et votre niveau de maturité. Le diagnostic de préparation gratuit prend environ deux minutes et vous fournit une référence de départ avant d'approcher des prestataires ou des organismes de certification.
À lire également
- Sélection de consultants ISO 27001 : construire un budget prêt pour un appel d'offres
- 90 à 900+ jours-hommes pour ISO 27001 : fourchettes et flux de travail
- Plan ISO 27001 sur 6 à 12 mois : budgétiser les coûts réels avant d'externaliser
- Rôles ISO 27001 pour les équipes de mise en œuvre : éviter trois constats d'audit