Le risque fournisseur correspond à l'exposition que votre startup accepte dès l'instant où vous accordez à un tiers l'accès à vos données, à vos systèmes ou à un processus dont dépendent vos clients. Si ce fournisseur est victime d'une violation, subit une interruption de service ou traite mal des données réglementées, les conséquences retombent sur vous, pas sur lui. La première action à entreprendre, dès aujourd'hui, en moins d'une heure : constituez un inventaire des fournisseurs et identifiez ceux qui sont critiques de niveau 1.
Ce seul geste sépare les startups capables de répondre au questionnaire de sécurité d'un client de celles qui s'affolent et perdent le contrat. Vous n'avez besoin ni d'une équipe conformité ni d'une plateforme GRC à six chiffres. Il vous faut une feuille de calcul, une heure et les idées claires sur les fournisseurs qui accèdent réellement à des données sensibles ou qui maintiennent votre produit en ligne.
Commencez l'inventaire avec quatre colonnes : nom du fournisseur, rôle, données ou systèmes concernés, et impact d'une indisponibilité d'une journée sur ce que remarquent vos clients. Tout ce qui touche aux données clients, aux flux de paiement, à l'authentification ou à l'infrastructure de production est classé niveau 1. Le reste attend.
- Recensez chaque fournisseur disposant d'un accès aux systèmes, au réseau ou aux données, y compris les outils « gratuits » connectés via des clés API.
- Classez en niveau 1 tout ce qui touche aux données clients, aux paiements ou à la disponibilité en production.
- Notez les dates de renouvellement des contrats pour éviter que les révisions ne soient oubliées pendant un an.
- Signalez tout fournisseur susceptible d'être cité nommément dans le questionnaire de sécurité d'un acheteur.
Les acheteurs exigent de plus en plus des preuves, pas des promesses. Lorsque les équipes achats d'entreprise demandent un rapport SOC 2 ou font référence à la certification ISO 27001, elles cherchent en réalité à savoir si vous connaissez les fournisseurs susceptibles de vous causer du tort et si vous les avez évalués. Le guide de gestion des risques liés à la chaîne d'approvisionnement du NIST considère cela comme une pratique fondamentale de gestion des risques, et non comme un supplément facultatif. Un inventaire réalisé en une heure est la meilleure assurance qui soit pour éviter de perdre un contrat lors d'un audit de sécurité.
Points clés à retenir
Un programme de gestion du risque fournisseur minimal viable, fondé sur l'inventaire, la classification par niveaux et la collecte proportionnée de preuves, protège les startups sans la lourdeur des dispositifs d'entreprise.
| Point | Détails |
|---|---|
| Commencer par l'inventaire | Recensez tous les fournisseurs ayant accès aux données, puis identifiez les fournisseurs critiques de niveau 1 en moins d'une heure. |
| Classer par exposition, pas par taille | Adaptez la profondeur de l'évaluation (SOC 2, questionnaire ou rien) à ce que chaque fournisseur touche réellement. |
| Prioriser deux clauses contractuelles | Négociez en priorité les délais de notification des violations et les droits à la portabilité des données. |
| Réévaluer sur déclencheurs, pas seulement sur dates | Une violation chez un fournisseur, un changement de propriété ou un manquement au SLA doivent déclencher une révision immédiate. |
| Dimensionner le travail avec un estimateur de maturité | Le diagnostic gratuit en deux minutes d'Ismscalculator indique où se situent les contrôles fournisseurs par rapport aux autres priorités ISO 27001. |
Sommaire
- Qu'est-ce que le risque fournisseur pour les startups, exactement ?
- Pourquoi le risque fournisseur est plus critique pour les startups que pour les grandes entreprises
- Construire un programme minimal viable de gestion du risque fournisseur
- Comment mener une évaluation du risque fournisseur sans ralentir l'activité
- Les clauses contractuelles qui réduisent vraiment le risque fournisseur
- Surveiller les fournisseurs après la signature du contrat
- Dimensionner le travail sur les contrôles fournisseurs avec un estimateur de maturité ISO 27001
- Obtenir une estimation claire de votre travail sur les contrôles fournisseurs
- Foire aux questions
- Sources
Qu'est-ce que le risque fournisseur pour les startups, exactement ?
Le risque fournisseur se décline en six catégories pratiques, et la plupart des startups se font surprendre par au moins deux d'entre elles avant même d'avoir recruté un responsable sécurité.
Le risque cybersécurité et chaîne d'approvisionnement arrive en tête. C'est le scénario où un fournisseur auquel vous pensez à peine — une plateforme e-mail, un outil de support client, un fournisseur de stockage cloud — est compromis, et où la violation se propage directement dans votre environnement. L'incident UnitedHealth, où le piratage d'une filiale technologique a exposé les données de 190 millions d'Américains, illustre la façon dont une seule compromission tierce peut se propager en cascade à travers tout un écosystème d'entreprises en aval. Les startups font rarement les manchettes à cette échelle, mais le mécanisme est identique : vous héritez du pire jour de votre fournisseur.
Le risque opérationnel se manifeste par des interruptions que vous ne contrôlez pas. Votre prestataire de paiement est indisponible le jour d'un lancement produit. Votre fournisseur d'identité tombe en panne et prive chaque collaborateur d'accès à tous les outils simultanément. Ce ne sont pas des hypothèses ; ce sont les événements qui transforment une bonne semaine en un problème de résiliation clients.
Le risque de conformité et réglementaire survient lorsqu'un fournisseur traite des données réglementées (dossiers médicaux, données de cartes de paiement, données personnelles européennes) sans les contrôles requis par la réglementation. Si vous êtes soumis au GDPR et que votre fournisseur traite mal une demande d'exercice de droits ou ne dispose pas d'un accord de traitement des données en bonne et due forme, l'amende et les retombées en termes de réputation sont à votre charge, pas à la sienne.
Le risque financier est celui du fournisseur qui disparaît en cours de contrat, vous laissant chercher un remplaçant sans préavis. Le risque réputationnel, c'est ce qui arrive quand votre nom est associé à la violation d'un fournisseur dans les médias, que ce soit justifié ou non.
Le risque lié aux fournisseurs d'IA est la catégorie la plus récente, et celle que la plupart des fondateurs sous-estiment. Lorsque vous envoyez des données à un outil d'IA pour de l'assistance au code, du support client ou de l'analytique, vous devez savoir : le fournisseur entraîne-t-il ses modèles sur vos données, où sont-elles stockées, et pouvez-vous en demander la suppression ? De nombreuses startups d'IA omettent totalement de publier cette information, ce qui constitue en soi un signal d'alerte.
- Cybersécurité/chaîne d'approvisionnement : une violation chez un fournisseur expose les données de vos clients sans que vous en soyez responsable.
- Opérationnel : une indisponibilité d'un prestataire de paiement ou d'un fournisseur d'identité paralyse votre produit.
- Conformité : un fournisseur traite des données réglementées sans contrôles adéquats, et la responsabilité vous incombe.
- Financier/réputationnel : l'insolvabilité ou la violation publique d'un fournisseur entraîne votre marque dans sa chute.
- Spécifique à l'IA : pratiques opaques d'entraînement, de rétention ou de suppression des données chez un fournisseur d'IA.
Pourquoi le risque fournisseur est plus critique pour les startups que pour les grandes entreprises
Les grandes entreprises répartissent leur dépendance aux fournisseurs sur des dizaines de systèmes redondants. Les startups, non. Vous fonctionnez avec une poignée d'outils, et si l'un d'eux tombe en panne ou laisse fuiter des données, aucun système de secours n'absorbe silencieusement le choc.
Cette concentration est précisément ce qui fait du risque fournisseur un problème de startup avant d'être un problème d'entreprise. Une entreprise du Fortune 500 qui perd son fournisseur de messagerie pendant une journée, c'est un inconvénient. Une startup de dix personnes qui perd son fournisseur d'identité le jour d'une démo produit peut perdre le contrat.
Les services achats des entreprises sont également devenus plus rigoureux sur ce point. Demandez à tout fondateur qui a essayé de conclure un contrat avec un client mid-market ou grand compte ces deux dernières années : le questionnaire de sécurité arrive avant le contrat. Les acheteurs demandent désormais couramment un rapport SOC 2, s'enquièrent des sous-traitants utilisés et veulent une réponse écrite sur la façon dont vous évaluez vos propres fournisseurs. Si vous ne pouvez pas fournir cette réponse pendant le cycle de vente, la transaction est bloquée — parfois définitivement —, tandis qu'un concurrent disposant d'une politique fournisseur d'une page avance sans encombre.
La dépendance à un fournisseur unique amplifie la fragilité. La plupart des entreprises en phase d'amorçage s'appuient sur un seul prestataire cloud, un seul processeur de paiement, un seul système d'identité et une seule plateforme de messagerie. Cette consolidation n'est pas mauvaise en soi ; c'est généralement le bon choix pour aller vite. Mais cela signifie qu'une défaillance sur un point unique ne provoque pas simplement un incident : elle peut immobiliser complètement l'activité pendant des heures, voire des jours. Les guides pratiques orientés startups soulignent systématiquement cette concentration comme la raison pour laquelle un programme de gestion du risque fournisseur (VRM) léger et proportionné est rentabilisé dès la première fois qu'il est sollicité, bien avant qu'un audit complet n'ait lieu.
Les investisseurs et les acquéreurs ont également pris conscience de cet enjeu. Les checklists de due diligence pour les tours de Série A et au-delà incluent désormais régulièrement une demande de liste de fournisseurs, d'accords de traitement des données et de preuves que vous avez évalué les fournisseurs accédant aux données clients. Un fondateur capable de remettre un inventaire fournisseurs propre en salle de données paraît bien plus solide que celui qui doit le construire de zéro sous pression de délais — et les calendriers de due diligence laissent rarement le temps d'une telle improvisation.
- Les acheteurs grands comptes demandent des preuves SOC 2 et une liste de fournisseurs avant de signer, pas après.
- La dépendance à un fournisseur unique signifie qu'une indisponibilité peut arrêter tout votre produit, pas seulement le ralentir.
- Les checklists de due diligence des investisseurs intègrent de plus en plus des questions sur les pratiques documentées de gestion du risque fournisseur.
- Un inventaire fournisseurs propre et à jour témoigne d'une maturité opérationnelle qu'un inventaire constitué dans l'urgence ne peut pas imiter.
Construire un programme minimal viable de gestion du risque fournisseur
Vous n'avez pas besoin d'un logiciel GRC d'entreprise pour mettre en place un programme de gestion du risque fournisseur crédible. Il vous faut quatre éléments : un inventaire, une grille de classification par niveaux, un budget-temps par niveau et un espace de stockage des preuves. Les guides pratiques pour startups construits autour de cette structure répondent régulièrement aux exigences de gestion des fournisseurs de SOC 2 (contrôle CC9.2) sans aucun outil d'entreprise dans la chaîne.
1. Renseigner les bons champs dans votre inventaire fournisseurs
Un inventaire utilisable ne se limite pas au nom du fournisseur. Suivez : nom du fournisseur et service rendu, données ou systèmes auxquels il accède, responsable interne de la relation, dates de début et de renouvellement du contrat, et les sous-traitants dont le fournisseur lui-même dépend. Ce dernier champ a plus d'importance que les fondateurs ne le supposent. Votre fournisseur de paie peut faire appel à un sous-traitant pour les vérifications d'antécédents, et ce sous-traitant représente désormais, de fait, votre risque également.
2. Classer les fournisseurs par exposition réelle, et non par taille
Une grille à trois niveaux fonctionne pour presque toutes les startups :
- Niveau 1, critique : accès aux données clients, aux flux de paiement, à l'infrastructure de production ou à l'authentification. Évaluation complète requise, preuves collectées, contrat examiné.
- Niveau 2, modéré : accès aux données internes ou aux systèmes non critiques, exposition client limitée. Questionnaire allégé, vérification documentaire de base.
- Niveau 3, faible : aucun accès aux données, aucune intégration système (fournitures de bureau ou abonnement marketing sans données clients). Pas d'évaluation formelle ; noter et passer.
La classification elle-même est le gain de temps. Les fondateurs qui essaient d'évaluer chaque fournisseur avec la même rigueur passent une semaine sur des fournisseurs qui ne présentent presque aucun risque, puis manquent de temps pour ceux qui comptent vraiment.
3. Budgétiser ses heures de manière réaliste
Pour une startup comptant 15 à 40 fournisseurs, un passage complet ressemble à ceci : un fournisseur de niveau 1 prend deux à quatre heures, principalement la lecture d'un rapport SOC 2 et un échange téléphonique avec un questionnaire court. Un fournisseur de niveau 2 prend 30 à 60 minutes, généralement un formulaire et une vérification rapide de documents. Les fournisseurs de niveau 3 prennent cinq minutes chacun, juste le temps de confirmer qu'ils appartiennent bien à ce niveau. Un fondateur ou un responsable des opérations travaillant seul peut réalistement traiter l'ensemble de l'inventaire en une à deux semaines de travail concentré, pas en plusieurs mois.
Conseil pratique : Désignez un responsable nominatif pour le risque fournisseur, même si c'est vous à temps partiel. Une responsabilité qui appartient à « l'équipe » n'est jamais réévaluée ; une responsabilité attribuée à un nom l'est selon le calendrier prévu.
4. Collecter des preuves proportionnelles au niveau
Les fournisseurs de niveau 1 doivent fournir un rapport SOC 2 à jour, un certificat ISO 27001 s'ils en disposent, ou a minima un résumé récent de test d'intrusion. Les fournisseurs de niveau 2 peuvent généralement satisfaire vos exigences avec un questionnaire de sécurité complété et un lien vers leur page sécurité publiée. Les fournisseurs de niveau 3 ne nécessitent rien d'autre que leur entrée dans l'inventaire.
L'objectif n'est pas une piste d'audit parfaite dès le premier jour. C'est une réponse défendable et documentée à la question « comment gérez-vous le risque fournisseur ? », qui tient la route lors d'un cycle de vente, en salle de données ou lors d'un incident réel. Des preuves objectives comme un rapport SOC 2 ou un résumé de test d'intrusion récent valident bien plus vite que les déclarations du fournisseur lui-même, et c'est la différence entre une revue de cinq minutes et une semaine d'échanges d'e-mails.
Comment mener une évaluation du risque fournisseur sans ralentir l'activité
Un processus d'évaluation reproductible surpasse à chaque fois une plongée approfondie ponctuelle, car les plongées approfondies ne passent pas à l'échelle au-delà du cinquième fournisseur, contrairement aux checklists reproductibles.
Commencez chaque évaluation de niveau 1 et 2 avec les mêmes questions fondamentales : quels types de données le fournisseur traite-t-il, qui chez le fournisseur y a accès, le fournisseur fait-il appel à des sous-traitants et sont-ils déclarés, à quoi ressemble concrètement son programme de sécurité, et quel est son processus de réponse aux incidents et de notification en cas de problème. Le modèle de gestion des risques liés à la chaîne d'approvisionnement de la CISA propose un ensemble de questions standardisées prêtes à l'emploi, conçues précisément pour cela, et librement adaptables à l'échelle d'une startup.
- Types et sensibilité des données : qu'est-ce que le fournisseur stocke, traite ou transmet exactement ?
- Périmètre d'accès : qui, chez le fournisseur, et quels systèmes peuvent accéder à vos données ?
- Déclaration des sous-traitants : le fournisseur nomme-t-il chaque partie en aval disposant d'un accès ?
- Bases du programme de sécurité : chiffrement au repos et en transit, contrôles d'accès, formation des collaborateurs.
- Réponse aux incidents : quel est leur délai de notification en cas de violation ?
En matière de preuves, ne vous contentez pas de collecter des documents : vérifiez-les. Un rapport SOC 2 comporte une section sur le périmètre ; lisez-la et assurez-vous qu'elle couvre bien le service que vous achetez, et non une autre ligne de produits. Un certificat ISO 27001 a une date d'expiration et un organisme certificateur ; vérifiez que les deux sont valides et légitimes. Un résumé de test d'intrusion doit indiquer une date de moins de 12 mois et au moins une liste de haut niveau des constats, pas seulement un bilan positif sans aucun détail.
- Demandez le document de preuve directement plutôt que d'accepter l'assurance verbale du fournisseur.
- Vérifiez le périmètre, la date et l'organisme certificateur avant de considérer tout document comme valide.
- Signalez tout document datant de plus de 12 à 18 mois pour une question de suivi, pas pour un rejet automatique.
Les signaux d'alerte qui doivent déclencher une vraie remise en question, voire la recherche d'un fournisseur alternatif : refus de partager toute documentation sécurité, absence de contact désigné pour les incidents de sécurité, sous-traitants non déclarés découverts après coup, ou antécédents de violation que le fournisseur n'a pas divulgués spontanément. Aucun de ces éléments n'est automatiquement éliminatoire en soi, mais deux ou plus réunis sur un fournisseur de niveau 1 devraient retarder la signature.
Les clauses contractuelles qui réduisent vraiment le risque fournisseur
L'évaluation vous indique où se situe le risque. Les clauses contractuelles sont ce qui transforme ce risque en problème contractuellement imputable à quelqu'un, plutôt qu'en simple mal de tête. Chaque lacune identifiée lors de votre évaluation doit se traduire par une clause spécifique, et non par une note que vous oublierez six mois plus tard.
Les clauses qui valent la peine d'être négociées, par ordre de priorité approximatif :
- Délais de notification des violations. Obtenez un nombre précis d'heures ou de jours, pas une « notification rapide ». Soixante-douze heures est une demande courante et raisonnable.
- Droits à la portabilité et à l'export des données. Vous devez pouvoir extraire vos données dans un format utilisable si vous changez de fournisseur ou si la relation se termine mal.
- Déclaration et approbation des sous-traitants. Le fournisseur doit vous notifier avant d'ajouter un nouveau sous-traitant ayant accès à vos données, pas après.
- SLA assortis de véritables conséquences. Une garantie de disponibilité sans crédit de service ni droit de résiliation attaché est une suggestion, pas un engagement.
- Droits d'audit et de preuve. Le droit de demander annuellement un rapport SOC 2 à jour ou un questionnaire de sécurité, stipulé dans le contrat lui-même.
Les startups en phase d'amorçage disposent de moins de levier de négociation qu'elles ne le souhaiteraient, mais elles en ont plus qu'elles ne le pensent sur les clauses ci-dessus. La plupart des fournisseurs qui vendent aux startups disposent d'avenants standard pour exactement ces demandes, car suffisamment de clients les formulent. Négociez en priorité la notification des violations et la portabilité des données ; elles ne coûtent presque rien au fournisseur à accorder et vous protègent le plus en cas de problème.
Surveiller les fournisseurs après la signature du contrat
Le risque fournisseur ne s'arrête pas à la signature. C'est une relation continue qui nécessite une cadence, sans quoi elle se dégrade silencieusement pour redevenir le même angle mort qu'au départ.
Définissez votre cadence de révision par niveau : les fournisseurs de niveau 1 sont réévalués au minimum annuellement, avec un contrôle allégé à chaque renouvellement de contrat. Les fournisseurs de niveau 2 sont réévalués tous les 18 à 24 mois. Les fournisseurs de niveau 3 font simplement l'objet d'une confirmation de leur faible risque au fil de vos constatations.
Les déclencheurs événementiels importent davantage que le calendrier, cependant. Réévaluez immédiatement si un fournisseur divulgue une violation, change de propriétaire suite à une acquisition, lance une nouvelle fonctionnalité majeure modifiant son traitement des données, ou manque suffisamment gravement à un SLA pour soulever des interrogations.
- Configurez des rappels dans l'agenda liés aux dates de renouvellement des contrats, pas seulement aux anniversaires annuels.
- Rédigez un guide de réponse aux incidents d'une page précisant qui contacte le fournisseur, qui notifie les clients concernés et qui documente la chronologie.
- Stockez chaque évaluation, réponse à questionnaire et document de preuve au même endroit, afin qu'une réévaluation reparte de la précédente et non de zéro.
Conseil pratique : Tenez un journal simple de chaque révision fournisseur, même une entrée datée d'une ligne. Les auditeurs et les acheteurs grands comptes se soucient moins de la sophistication apparente de votre processus que de votre capacité à prouver que vous l'avez réellement mis en œuvre.
Dimensionner le travail sur les contrôles fournisseurs avec un estimateur de maturité ISO 27001
La gestion du risque fournisseur recoupe largement les contrôles ISO 27001 relatifs aux relations avec les fournisseurs (domaine Annex A 5.19 à 5.23), ce qui signifie que le travail de classification des fournisseurs et de collecte de preuves n'est pas perdu, même si la certification n'est pas encore à l'ordre du jour. Ce sont les mêmes fondations, réutilisées.
Un estimateur de maturité ISO 27001 traduit ce recouvrement en un chiffre planifiable : le nombre de jours-personnes nécessaires pour documenter les politiques fournisseurs, constituer les dossiers d'évaluation et préparer les preuves pour un éventuel audit. Plutôt que de deviner si les contrôles fournisseurs prendront une semaine ou un mois, une estimation personnalisée basée sur la taille et la maturité actuelles de votre entreprise vous donne un chiffre réel sur lequel travailler.
- Des benchmarks montrent comment votre effort sur les contrôles fournisseurs se compare à celui d'entreprises de taille similaire dans votre secteur.
- Un livrable de type Gantt séquence le travail de documentation fournisseurs par rapport à l'ensemble du calendrier ISO 27001.
- Le diagnostic gratuit de maturité identifie lesquels des quatre thèmes de contrôles de l'Annex A, dont la gestion des fournisseurs, nécessitent une attention prioritaire.
Effectuez le diagnostic gratuit en deux minutes avant d'investir des heures réelles dans la documentation fournisseurs, et vous saurez en quelques minutes si ce travail doit figurer en tête de votre liste ou peut attendre.
Le vrai arbitrage d'un fondateur entre vitesse et contrôle
Tout fondateur veut aller vite, et tout acheteur sérieux veut la preuve que les coins n'ont pas été coupés. Aucun de ces deux instincts n'est mauvais. Ce qui fonctionne réellement, c'est le contrôle proportionnel : un système léger d'inventaire et de classification des fournisseurs qui coûte une semaine de concentration maintenant, puis s'étoffe en véritable processus à mesure que l'effectif, le chiffre d'affaires et la vigilance des acheteurs croissent. Sauter cette étape ne fait que reporter le coût à plus tard, avec des intérêts.
Obtenir une estimation claire de votre travail sur les contrôles fournisseurs
La plupart des conseils sur le risque fournisseur s'arrêtent à « constituez un inventaire et espérez que tout ira bien ». Ismscalculator vous donne à la place un chiffre réel : une estimation personnalisée de l'effort que représenteront vos contrôles ISO 27001 liés aux fournisseurs, calculée en fonction de la taille, du secteur et de la maturité sécurité actuelle de votre entreprise — pour planifier sur des données concrètes plutôt que sur des suppositions.
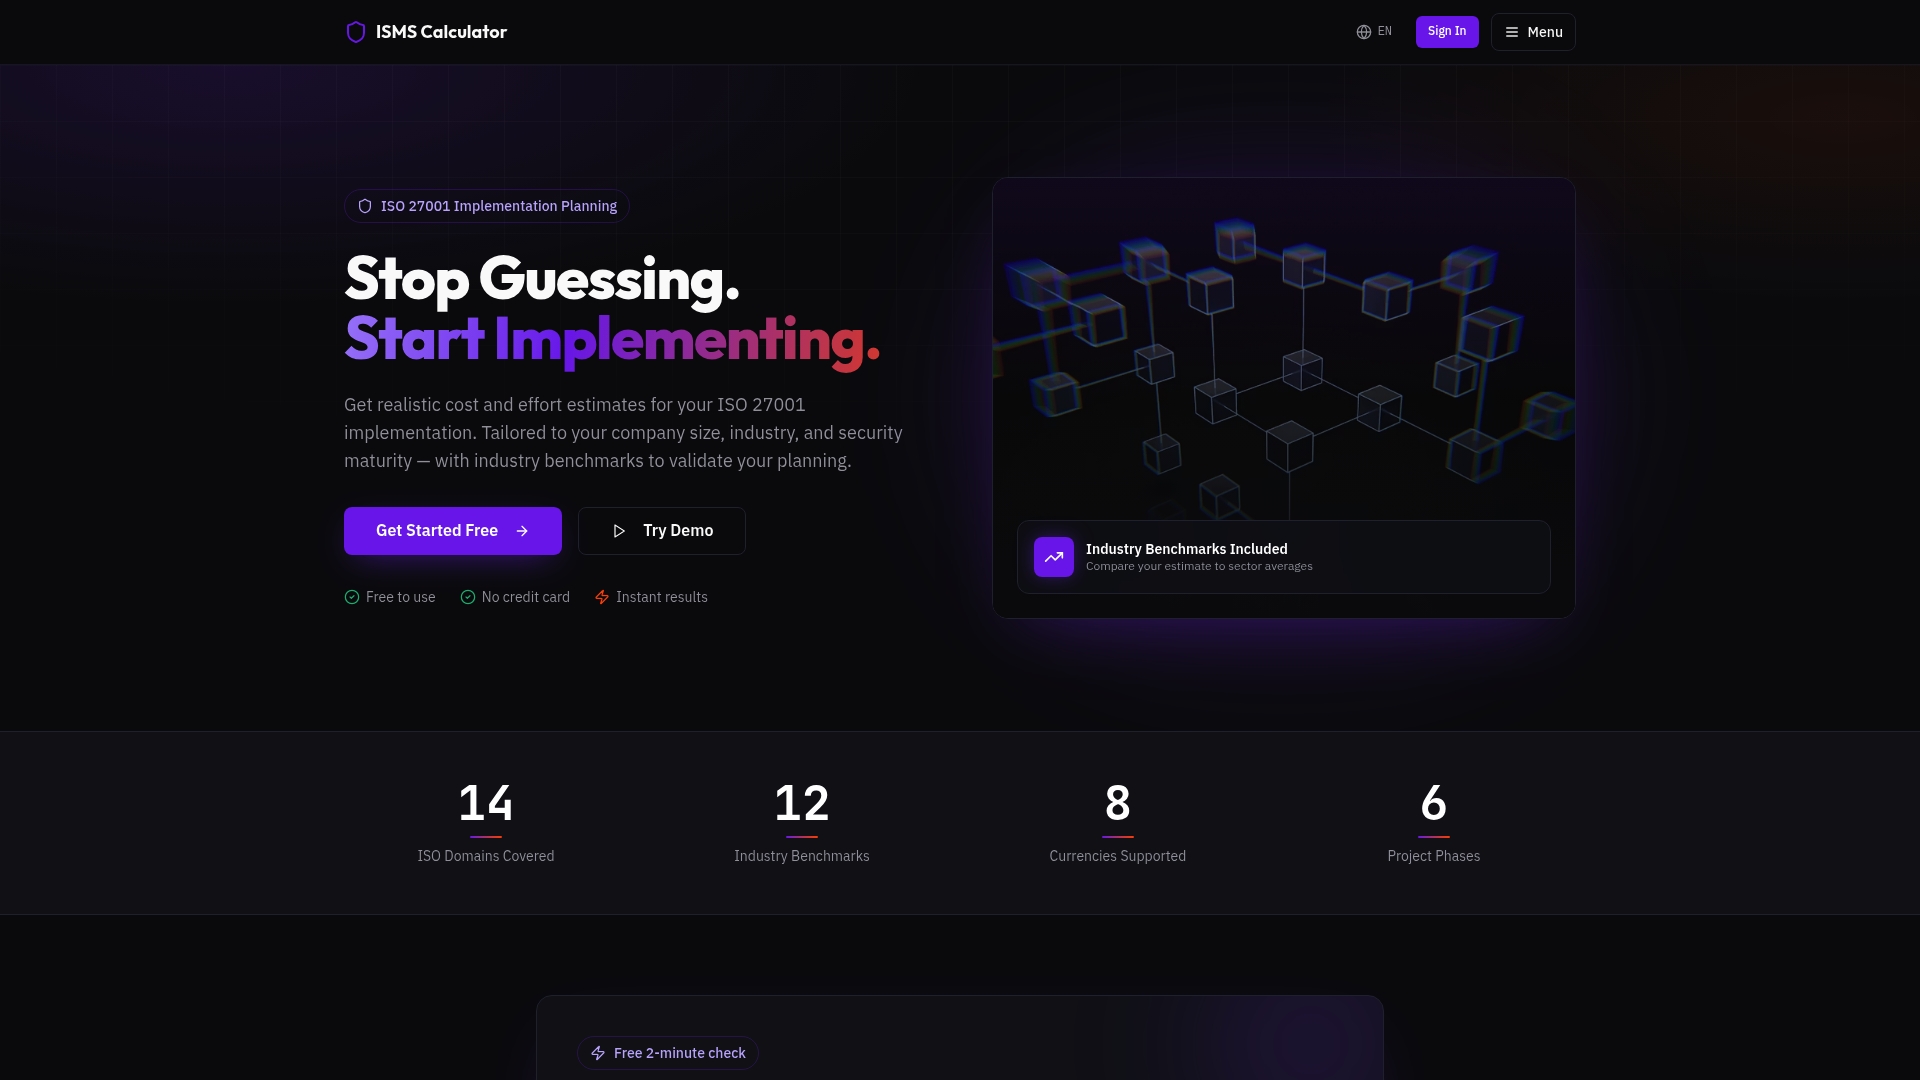
Commencez par le diagnostic gratuit en deux minutes pour voir où se situent les contrôles fournisseurs et prestataires par rapport aux 13 autres domaines ISO que vous devrez couvrir. À partir de là, l'évaluation complète de maturité décompose le travail en une estimation benchmarkée et un calendrier de type Gantt que vous pouvez remettre à un cofondateur, un investisseur ou un auditeur. Vous pouvez enregistrer plusieurs estimations, comparer des scénarios au fil de la croissance de votre équipe et exporter un rapport PDF dès qu'un questionnaire de sécurité d'acheteur arrive dans votre boîte de réception. Effectuez le diagnostic gratuit dès aujourd'hui et découvrez exactement combien de jours-personnes nécessite réellement votre programme de gestion du risque fournisseur.
Foire aux questions
Qu'est-ce que le risque fournisseur pour les startups, en une phrase ? Le risque fournisseur pour les startups est l'exposition créée lorsqu'un tiers a accès à vos données, à vos systèmes ou à un processus dont dépendent vos clients, et que quelque chose tourne mal de son côté et affecte votre activité.
Comment démarrer une évaluation du risque fournisseur sans équipe sécurité ? Constituez un inventaire des fournisseurs, classez-les par niveau selon l'accès aux données et l'impact métier, puis demandez un rapport SOC 2 ou un questionnaire complété pour tout ce qui figure en niveau 1. La plupart des fondateurs peuvent réaliser un premier passage en une à deux semaines.
Quels exemples de risques fournisseurs doivent préoccuper les startups en priorité ? Une violation de données chez un tiers exposant les enregistrements clients, une indisponibilité d'un processeur de paiement ou d'un fournisseur d'identité, et un fournisseur traitant des données réglementées sans contrôles adéquats sont les trois scénarios qui causent le plus de dommages le plus rapidement.
Les startups ont-elles vraiment besoin de preuves SOC 2 ou ISO 27001 de la part de leurs fournisseurs ? Oui, pour tout fournisseur de niveau 1 ayant accès aux données clients ou aux systèmes de production. C'est le moyen le plus rapide de valider les déclarations de sécurité d'un fournisseur sans mener votre propre audit.
À quelle fréquence les startups doivent-elles réévaluer le risque fournisseur ? Annuellement pour les fournisseurs critiques au minimum, plus tôt si le fournisseur divulgue une violation, change de propriétaire ou manque suffisamment gravement à un engagement de service pour susciter des interrogations.
Sources
- NIST SP 800-161 r1 : Pratiques de gestion des risques cybersécurité liés à la chaîne d'approvisionnement pour les systèmes et les organisations
- Modèle de gestion des risques fournisseurs et de la chaîne d'approvisionnement (SCRM) — CISA
- Gestion du risque fournisseur pour les startups — ThirdProof
Recommandé
- Rôle du CISO dans la planification sécurité des startups : le guide du fondateur | ISMS Calculator
- Certification sécurité : un véritable levier de croissance pour les startups | ISMS Calculator
- Construire un ISMS de zéro : guide pour les startups | ISMS Calculator
- Pourquoi les fondateurs de startups doivent comprendre l'ISMS | ISMS Calculator