La certification de sécurité par un tiers raccourcit les cycles de vente, ouvre les portes des processus d'achat des grandes entreprises et signale une maturité opérationnelle aux investisseurs. C'est l'argument central, et il tient la route que vous cherchiez à décrocher votre premier contrat à six chiffres ou que vous prépariez un dossier pour une levée de fonds en Série A. La certification n'est pas une taxe de conformité que l'on paie une fois pour toutes et que l'on oublie. C'est un mécanisme de croissance articulé autour de trois axes :
- Confiance et accès aux achats — les fournisseurs certifiés évitent des semaines de questionnaires de sécurité manuels, car les auditeurs ont déjà vérifié les contrôles.
- Discipline opérationnelle — la mise en place d'un système de management de la sécurité de l'information (SMSI) vous oblige à documenter, surveiller et améliorer des processus qui reposaient probablement sur des connaissances informelles auparavant.
- Attractivité pour les investisseurs et les assureurs — les équipes de due diligence et les souscripteurs en assurance interprètent la certification comme la preuve d'un risque moindre, ce qui se traduit concrètement lors des négociations de valorisation et des devis de primes.
Si vous vendez à des acheteurs B2B américains, SOC 2 est généralement la priorité. Si vous vous développez à l'international ou que vous ciblez des clients grands comptes ou des secteurs réglementés, ISO 27001 ouvre davantage de portes. La plupart des startups en forte croissance finissent par poursuivre les deux certifications, dans cet ordre.
Points clés à retenir
La certification de sécurité accélère la croissance des startups en raccourcissant les cycles de vente, en satisfaisant aux exigences de due diligence des investisseurs et en imposant la discipline opérationnelle qui réduit le risque de violation et les coûts d'assurance.
| Point | Détails |
|---|---|
| Adapter la certification au type d'acheteur | Choisir SOC 2 pour les achats B2B américains et ISO 27001 pour l'expansion internationale ou grands comptes. |
| Démarrer par un sprint ciblé | Un sprint de préparation au Type I peut prendre aussi peu de trois à huit semaines et débloquer des contrats en attente. |
| Prévoir une provision pour imprévus | Ajouter 15 à 20 % aux estimations de coûts initiales, car les évaluations des écarts font presque toujours surgir des travaux inattendus. |
| Définir un périmètre précis et automatiser la collecte de preuves dès le départ | Limiter le périmètre aux systèmes traitant des données clients, puis automatiser la journalisation, le SSO et la gestion des secrets en priorité. |
| Estimer avant de s'engager | Utiliser le contrôle de maturité ou l'estimateur de coûts d'Ismscalculator pour transformer des délais génériques en un budget adapté à la taille et à la maturité de votre entreprise. |
Sommaire
- Pourquoi la certification de sécurité est un enjeu de croissance crucial pour les fondateurs
- Ce qu'une certification change concrètement au sein de votre entreprise
- Quelle certification poursuivre, et à quel moment ?
- Ce que coûte vraiment une certification et combien de temps elle prend
- Se préparer : une liste de contrôle pratique pour ce trimestre
- Les erreurs que commettent les startups en matière de certification
- Ce que la recherche montre réellement
- Quand la certification en vaut la peine, et quand elle peut attendre
- Budgétiser votre projet ISO 27001 avant de vous engager
- Questions fréquemment posées
- Sources
Pourquoi la certification de sécurité est un enjeu de croissance crucial pour les fondateurs
Les fondateurs traitent souvent la certification comme un problème technique à résoudre plus tard. C'est une erreur de perspective. La certification est avant tout un enjeu commercial et de levée de fonds, auquel une solution technique est associée.
Voici ce qui change lorsque vous faites les choses correctement. Les équipes achats des entreprises de taille intermédiaire et des grands comptes soumettent chaque fournisseur à un audit de sécurité avant de signer. Sans certification, cet audit se traduit par un tableur de 40 questions ou plus, des appels de suivi avec votre directeur technique et des semaines d'échanges. En disposant d'un rapport SOC 2 ou d'un certificat ISO 27001, vous remettez un document et passez directement à la négociation du contrat. Les guides destinés aux entreprises à forte croissance estiment la réduction du cycle de vente à environ 30 à 40 % une fois la certification obtenue, principalement parce que les services achats n'ont plus à construire leur propre analyse de risque de zéro.
Les investisseurs lisent ce signal différemment, mais ils le lisent. Une startup dotée d'un SMSI fonctionnel a déjà accompli une partie du travail de due diligence opérationnelle qu'un acquéreur ou un investisseur de Série A demanderait autrement lors d'une transaction. La certification agit comme un contrôle stratégique qui fait basculer la conversation de « nous avons l'intention d'être sécurisés » à « voici nos preuves », ce qui est perçu très différemment lors d'une réunion de conseil d'administration ou d'une négociation de term sheet.
Il y a également un angle d'évitement des coûts. Les coûts liés aux violations de données se chiffrent en moyenne à plusieurs millions, et une part significative des consommateurs se détourne d'un fournisseur après un incident de sécurité, selon des données sectorielles citées dans des recommandations sur la confiance client. Les entreprises certifiées tendent à détecter et à contenir les incidents plus rapidement parce qu'elles disposent déjà de processus de journalisation, de surveillance et de réponse aux incidents — non pas parce que la certification est un bouclier magique.
Imaginez une startup SaaS en phase d'amorçage avec cinq personnes qui cherche à conclure son premier pilote grands comptes. L'équipe de sécurité du prospect envoie un questionnaire de 60 points et demande un rapport SOC 2 que la startup ne possède pas. Plutôt que de construire un SMSI complet de zéro, le fondateur organise un sprint de préparation ciblé sur six semaines : politiques de mots de passe, contrôles d'accès, plan de réponse aux incidents de base et journalisation centralisée. Cela lui permet d'obtenir un rapport de Type I complété, souvent suffisant pour débloquer le pilote pendant que la période d'observation du Type II se déroule en parallèle. Ce type de calendrier compressé est réaliste. Des guides pratiques orientés startups décrivent des sprints similaires atteignant la maturité requise pour un Type I en aussi peu de trois à huit semaines pour des équipes focalisées.
Ce qu'une certification change concrètement au sein de votre entreprise
Une certification n'est pas un badge que l'on colle dans le pied de page de son site web. Chacune impose des changements spécifiques et mesurables dans le fonctionnement de votre entreprise. Voici le détail par catégorie de bénéfice.
1. Accélération des ventes et des achats
Le principal moteur du retour sur investissement d'une certification est la réduction des contrats bloqués. L'équipe de sécurité de chaque acheteur grand compte dispose d'une liste de contrôle standard, et la certification y répond en grande partie avant même que la conversation ne commence. Les startups qui mesurent cela correctement constatent des réductions mesurables du délai entre la revue de sécurité et la signature du contrat.
Conseil pratique : Recensez combien de contrats ont stagné ou échoué le trimestre dernier précisément au stade de la revue de sécurité. Multipliez ce nombre par la valeur moyenne de vos contrats. Ce chiffre représente le potentiel de revenus que votre certification peut débloquer — et il est généralement plus élevé que ce que les fondateurs anticipent.
2. Confiance client et fidélisation
Les clients existants renouvellent plus sereinement lorsque vous pouvez vous appuyer sur un audit indépendant plutôt que sur vos propres assurances. Cela compte davantage dans les secteurs où une violation chez un fournisseur rend les acheteurs méfiants envers tous les fournisseurs de cette catégorie.
Conseil pratique : Demandez à votre équipe chargée de la relation client à quelle fréquence la « sécurité » ou la « conformité » est évoquée lors des conversations de renouvellement. Si c'est un thème récurrent, la certification défend des revenus que vous avez déjà, et pas seulement des nouveaux revenus à conquérir.
3. Signaux pour les investisseurs et les opérations de M&A
Les listes de contrôle de due diligence pour les tours de Série A et au-delà incluent de plus en plus une revue de sécurité. Un processus SOC 2 ou ISO 27001 abouti signifie que votre data room contient déjà les preuves requises : politiques, analyses de risques, journaux d'accès, registres de réponse aux incidents.
Conseil pratique : Demandez à l'associé de votre investisseur principal quels documents de sécurité il sollicite habituellement lors de la due diligence. Construisez le périmètre de votre certification en priorité autour des réponses à ces questions précises.
4. Résilience opérationnelle
Mettre en place un SMSI signifie que vous disposez enfin de processus documentés pour le contrôle d'accès, la gestion des risques fournisseurs, la gestion des changements et la réponse aux incidents. Ce ne sont pas des exercices de gouvernance abstraits. Ils réduisent le temps nécessaire pour comprendre ce qui s'est passé lorsqu'un problème survient, et diminuent le risque qu'un employé démissionnaire ait encore accès aux systèmes de production six mois plus tard.
Conseil pratique : Mesurez le temps qu'il faut actuellement pour répondre à la question « qui a accès à notre base de données de production et pourquoi ? ». Si la réponse prend plus de quelques minutes à compiler, c'est précisément l'écart que votre travail sur le SMSI comblera en premier.
5. Assurance et réduction des coûts
Les souscripteurs en assurance cyber évaluent le risque en partie sur la base des contrôles documentés. Les startups qui obtiennent ISO 27001 font état de réductions de primes d'assurance cyber de l'ordre de 25 à 30 % dans certains cas, ainsi que d'un accès facilité aux processus d'achats internationaux qui exigent par ailleurs des attestations de sécurité locales.
Conseil pratique : Obtenez un devis d'assurance cyber avant et après votre évaluation des écarts. Même une comparaison de devis préliminaires vous fournit un chiffre concret à présenter dans un tableau de bord pour votre conseil d'administration.
Quelle certification poursuivre, et à quel moment ?
Toutes les startups n'ont pas besoin de toutes les certifications, et poursuivre la mauvaise en premier gaspille un budget que vous n'avez pas encore. Voici comment se répartissent les quatre certifications les plus courantes.
SOC 2 atteste que vos contrôles en matière de sécurité, disponibilité, intégrité du traitement, confidentialité et protection de la vie privée fonctionnent comme prévu, évalués par un cabinet d'expertise comptable indépendant. Les acheteurs B2B américains, en particulier les éditeurs de logiciels SaaS, le demandent le plus souvent. Le Type I confirme l'existence de vos contrôles à un instant donné ; le Type II confirme qu'ils ont fonctionné efficacement sur une période d'observation, généralement de trois à douze mois. Le Type I est la victoire rapide ; le Type II est ce que la plupart des équipes achats grands comptes veulent finalement voir. Les startups en phase précoce qui vendent aux PME et aux grands comptes américains devraient généralement poursuivre SOC 2 en premier.
ISO 27001 est une norme internationalement reconnue pour un système de management de la sécurité de l'information, couvrant les quatre domaines de contrôles de l'Annexe A, et elle requiert un audit par un organisme de certification plutôt qu'une attestation par un expert-comptable. Les acheteurs internationaux, les secteurs réglementés et les entreprises qui visent des contrats gouvernementaux ou transfrontaliers ont tendance à l'exiger. C'est le bon deuxième choix (ou le premier, si vous vendez en Europe ou en Asie dès le départ) pour les startups envisageant une expansion internationale.
PCI DSS s'applique spécifiquement à toute entreprise qui stocke, traite ou transmet des données de titulaires de cartes. Si vous développez un produit de paiement ou gérez directement des numéros de carte plutôt que de passer par un prestataire comme Stripe, cela devient obligatoire — et non optionnel — et c'est imposé par les réseaux de cartes plutôt que par le choix discrétionnaire d'un acheteur.
La conformité HIPAA (techniquement pas une « certification » au sens ISO, mais traitée fonctionnellement comme telle par les acheteurs) s'applique si vous gérez des informations de santé protégées pour une entité couverte ou en tant qu'associé commercial. Les startups de la santé numérique en ont besoin bien avant leur premier pilote avec un système hospitalier ou un assureur, car les violations HIPAA entraînent des sanctions réglementaires directes.
L'heuristique de décision est simple : identifiez qui vous paie en premier, puis où ils sont localisés, puis quelles règles sectorielles spécifiques s'appliquent, et seulement ensuite pesez le coût par rapport au calendrier. Une analyse pratique des mécanismes de certification peut vous aider à faire correspondre votre profil d'acheteur spécifique au bon premier choix. La plupart des entreprises qui ont besoin à la fois de SOC 2 et d'ISO 27001 bénéficient du fait que les deux référentiels partagent un chevauchement de contrôles de 80 à 90 %, ce qui rend leur poursuite rapprochée bien plus efficiente que de les traiter comme deux projets distincts séparés par plusieurs années.
Ce que coûte vraiment une certification et combien de temps elle prend
Les coûts varient considérablement en fonction de la taille de l'entreprise, des outils existants et de l'ampleur des travaux de remédiation nécessaires avant même qu'un auditeur puisse commencer. Les principaux facteurs de coût sont les honoraires de conseil ou d'accompagnement, les frais d'audit ou de l'organisme de certification, les outils et plateformes d'automatisation pour la collecte de preuves, le temps d'ingénierie consacré à la remédiation des écarts, et les tests d'intrusion lorsqu'ils sont requis.
Un effort ciblé sur SOC 2 Type I pour une petite startup cloud-native se situe souvent entre quelques dizaines de milliers de dollars selon le périmètre, ce qui est généralement bien inférieur au coût d'un recrutement d'un responsable sécurité senior à temps plein pour constituer le même ensemble de contrôles initiaux. ISO 27001 prend généralement plus de temps et coûte davantage en raison du périmètre plus large couvrant les quatre domaines de contrôles d'ISO/IEC 27001:2022 et des audits de surveillance obligatoires de l'organisme de certification au cours des deuxième et troisième années.
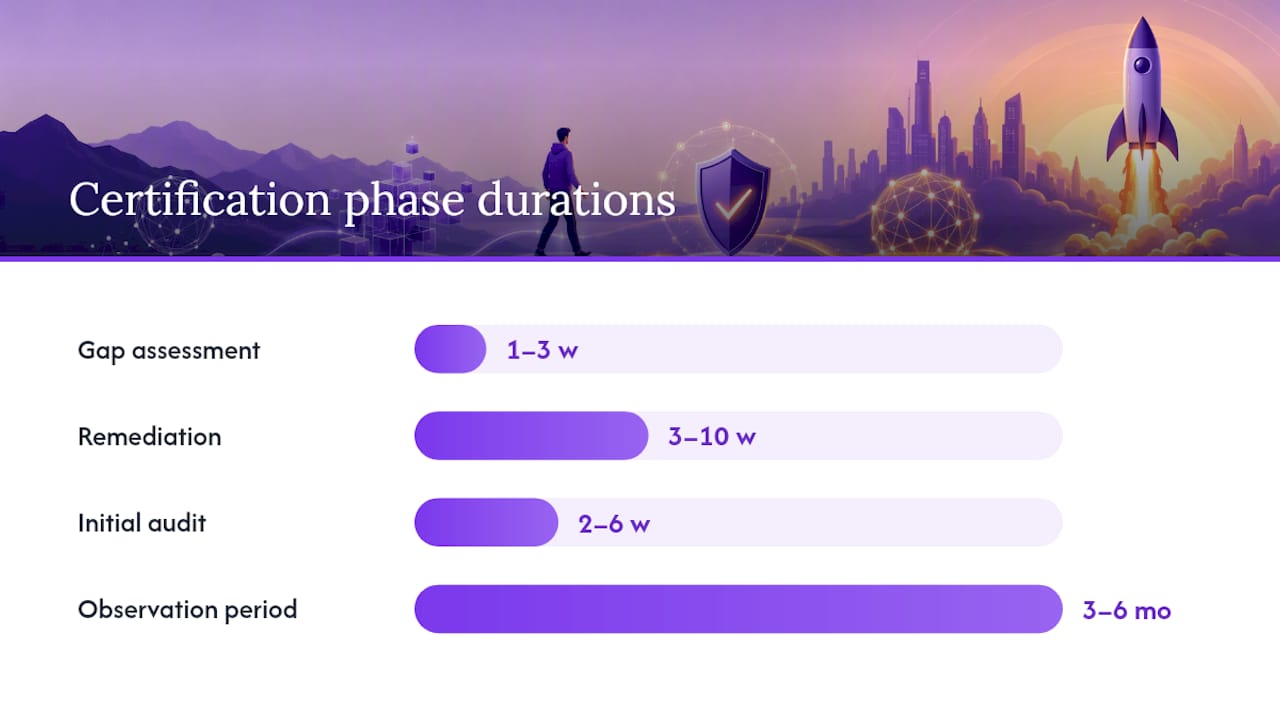
| Phase | Ce qui se passe | Durée typique |
|---|---|---|
| Évaluation des écarts | Cartographier les contrôles actuels par rapport au référentiel cible et identifier les preuves manquantes | 1 à 3 semaines |
| Remédiation | Élaborer ou corriger les politiques, les contrôles d'accès, la journalisation et les processus de gestion des fournisseurs | 3 à 10 semaines |
| Audit initial (SOC 2 Type I / audit de certification ISO 27001) | L'auditeur indépendant ou l'organisme de certification examine les preuves et émet le rapport ou le certificat | 2 à 6 semaines |
| Période d'observation (SOC 2 Type II) | L'auditeur surveille le fonctionnement des contrôles dans le temps avant d'émettre le rapport de Type II | 3 à 6 mois |
| Audits de surveillance (ISO 27001) | L'organisme de certification revérifie les contrôles annuellement pour maintenir la certification | Continu, annuel |
Conseil pratique : Une formule de ROI rapide est plus utile qu'un modèle financier complet à ce stade : prenez le chiffre d'affaires des contrats actuellement bloqués ou ralentis par les revues de sécurité, divisez-le par votre coût de certification estimé. Si ce ratio est confortablement supérieur à 3 pour 1, le dossier économique se justifie de lui-même auprès de votre conseil d'administration.
Plutôt que de deviner dans ces fourchettes, utilisez un estimateur de maturité et de coûts qui s'ajuste à la taille de votre entreprise, à votre secteur et à votre niveau de maturité sécurité actuel — car une startup de dix personnes et une entreprise de 200 personnes en Série B font face à des charges de remédiation très différentes, même pour le même référentiel.
Se préparer : une liste de contrôle pratique pour ce trimestre
Vous n'avez pas besoin d'une équipe sécurité pour progresser réellement ce trimestre. Vous avez besoin d'une liste de priorités et d'un responsable chargé de la mettre en œuvre.
- Inventoriez vos systèmes et vos données. Listez chaque système qui traite des données clients, chaque fournisseur tiers ayant accès à ces données, et chaque employé disposant de privilèges administrateurs.
- Rédigez vos politiques fondamentales. Les politiques de contrôle d'accès, d'utilisation acceptable, de réponse aux incidents et de gestion des fournisseurs sont celles que les auditeurs demandent en premier.
- Activez la journalisation centralisée. Vous avez besoin d'une trace de qui a accédé à quoi et quand, sur l'ensemble de votre environnement de production.
- Imposez l'authentification unique (SSO) et l'authentification multifacteur (MFA). C'est le contrôle que les auditeurs et les questionnaires d'achat signalent le plus souvent lorsqu'il est absent.
- Effectuez une revue des risques fournisseurs. Documentez les données auxquelles chaque sous-traitant accède et confirmez qu'ils disposent de leurs propres attestations de sécurité.
- Organisez un exercice de simulation de réponse aux incidents. Faites jouer à votre équipe un scénario de violation fictif afin que le plan ne soit pas purement théorique lorsqu'un auditeur l'interroge.
Lorsque vous sollicitez des devis auprès d'auditeurs ou de consultants, posez des questions directes : quelle est leur méthodologie d'échantillonnage pour les preuves du Type II ? Ont-ils déjà certifié des entreprises à votre stade de développement et dans votre secteur ? Qu'est-ce qui constitue exactement une preuve acceptable, et sous quelle forme ? Des réponses vagues à ce stade sont un signal d'alerte — la compétence des auditeurs varie considérablement et un auditeur inadapté est l'une des raisons les plus fréquentes de blocage des projets de certification.
Si votre budget est limité, priorisez les contrôles qui correspondent aux questions les plus pondérées dans les questionnaires d'achat typiques : le contrôle d'accès, le chiffrement, la réponse aux incidents et la gestion des fournisseurs se classent systématiquement en tête des revues de sécurité grands comptes.
Conseil pratique : Automatisez la journalisation, le SSO et la gestion des secrets avant toute autre chose. Ces trois contrôles génèrent les preuves que les auditeurs demandent à chaque cycle d'audit, ce qui signifie que les automatiser une seule fois vous épargne un travail manuel de collecte de preuves chaque année de recertification.
Une liste de contrôle de certification en 80 étapes peut vous aider à séquencer ce travail si vous souhaitez plus de granularité qu'un plan trimestriel ne vous en offre.
Les erreurs que commettent les startups en matière de certification
L'erreur la plus coûteuse est de définir un périmètre trop large. Les fondateurs tentent parfois de certifier l'ensemble des systèmes de l'entreprise dès le premier jour, au lieu de limiter la certification aux produits et systèmes qui traitent réellement des données clients. Un périmètre plus étroit et bien défini permet d'obtenir la certification plus rapidement et à moindre coût, et vous pouvez l'élargir ultérieurement à mesure que l'activité se développe.
Faire appel à un auditeur sous-qualifié ou inexpérimenté est la deuxième défaillance la plus courante. La compétence des auditeurs varie énormément, et une revue systématique de la recherche sur la certification identifie spécifiquement la dépendance à l'auditeur comme l'un des défis fondamentaux du modèle de certification, aux côtés du coût élevé. Un auditeur peu coûteux qui ne comprend pas les architectures SaaS demandera les mauvaises preuves, vous ralentira et émettra parfois un rapport qui ne satisfait de toute façon pas les acheteurs grands comptes les plus exigeants.
Traiter la certification comme un événement ponctuel plutôt que comme une pratique continue pose des problèmes un an plus tard, lorsque les audits de surveillance ou les renouvellements de Type II révèlent que les contrôles documentés sur le papier ont cessé d'être appliqués dès le départ du premier auditeur. La collecte de preuves doit être une habitude continue et automatisée, et non une course contre la montre à chaque cycle d'audit.
Prévoyez une provision pour remédiation, soit environ 15 à 20 % en plus de votre estimation initiale, car les évaluations des écarts font presque toujours surgir des problèmes que personne n'anticipait. En règle générale : suspendez les travaux de certification s'ils mobilisent plus d'un quart de la capacité de votre équipe d'ingénierie sans qu'un contrat grands comptes actif ou une conversation avec un investisseur n'en justifie l'urgence. Poursuivez l'investissement si un contrat spécifique, une échéance réglementaire ou un tour de financement sont planifiés.
Ce que la recherche montre réellement
Le résultat le plus solide et le plus régulièrement répété dans la recherche sur la certification est simple : la certification produit une réduction mesurable des risques, renforce la confiance des clients et améliore la gouvernance de la sécurité interne. Une revue systématique de la littérature sur les résultats de la certification confirme que ces trois bénéfices apparaissent le plus souvent dans les études analysées, tout en identifiant le coût et la compétence des auditeurs comme les inconvénients les plus souvent cités.
| Bénéfice allégué | Preuves à l'appui | Solidité des preuves |
|---|---|---|
| Cycles de vente grands comptes raccourcis | Rapports sectoriels et de fournisseurs citant des réductions d'environ 30 à 40 % | Modérée, principalement déclarée par les fournisseurs |
| Primes d'assurance cyber réduites | Rapports citant des réductions d'environ 25 à 30 % après certification | Modérée, selon le contexte |
| Réduction des coûts liés aux violations | Rapports sectoriels sur les coûts des violations et résultats académiques sur la réduction des risques | Cohérente mais limitée, variable selon le secteur |
| Amélioration de la confiance et de la fidélisation clients | Données sur le comportement des consommateurs concernant l'attrition post-violation | Modérée, corrélationnelle |
| Gouvernance et maturité opérationnelle | Résultat récurrent dans plusieurs revues académiques | Solide, bien répliqué |
La recherche empirique sur la certification en sécurité de l'information identifie de manière constante la réduction des risques, l'établissement de la confiance et l'amélioration du management de la sécurité organisationnelle comme les résultats les plus clairs, tandis que le coût et la dépendance à la compétence des auditeurs demeurent les limitations les plus citées du modèle de certification.
Cet écart est important. Les chiffres relatifs aux cycles de vente et aux primes d'assurance proviennent en grande partie d'études de cas de fournisseurs et de rapports sectoriels plutôt que de recherches académiques indépendantes : traitez-les donc comme des indicateurs directionnels utiles, et non comme des résultats garantis pour votre entreprise spécifique. Les résultats sur la gouvernance et la réduction des risques reposent sur des bases académiques plus solides. Si vous préparez une présentation pour votre conseil d'administration, citez les bénéfices en matière de confiance et de gouvernance avec assurance, et présentez les chiffres de revenus comme des fourchettes réalistes plutôt que comme des promesses.
Quand la certification en vaut la peine, et quand elle peut attendre
La certification rentabilise son coût le plus rapidement dans un ensemble de conditions précises : vous vendez à des secteurs réglementés ou à des grands comptes qui l'exigent contractuellement, vous levez des fonds en Série A ou au-delà lors d'une due diligence qui la demandera, ou vous vous développez dans un marché où les acheteurs locaux attendent une norme internationalement reconnue comme ISO 27001. En dehors de ces conditions, consacrer un temps d'ingénierie réel à une certification complète avant d'avoir atteint l'adéquation produit-marché est généralement une mauvaise allocation de ressources limitées.
La règle de décision unique qui mérite d'être amenée dans une conversation de conseil d'administration : si un contrat identifié, un investisseur ou une exigence de marché est spécifiquement bloqué par l'absence de certification, poursuivez-la maintenant ; si la certification est un avantage futur hypothétique sans contrat concret attaché, construisez les contrôles sous-jacents de manière opportuniste et différez l'audit formel.
Les startups les mieux gérées ne traitent pas la certification comme un flux de travail distinct greffé sur la feuille de route de l'ingénierie. Elles intègrent dès le départ le contrôle d'accès, la journalisation et une architecture sécurisée par défaut dans le produit lui-même, ce qui explique précisément pourquoi l'adoption précoce tend à coûter moins cher que de greffer la sécurité sur un produit qui a déjà scalé au-delà de quelques dizaines de clients. Ancrez dès maintenant les bonnes pratiques du SMSI, et l'audit deviendra une formalité plutôt qu'un exercice de gestion de crise.
Budgétiser votre projet ISO 27001 avant de vous engager
Deviner les coûts de certification à partir des fourchettes données dans des articles de blog, c'est la façon dont les fondateurs se retrouvent soit à sous-financer le projet, soit à effrayer leur conseil d'administration avec un chiffre gonflé. Une estimation sur mesure surpasse toujours une fourchette générique, car votre coût réel dépend de la taille de votre entreprise, de votre secteur et de la maturité de vos contrôles actuels.

L'estimateur de maturité et de coûts d'Ismscalculator vous fournit une analyse construite autour de ces variables spécifiques : une projection des coûts et des efforts sur mesure, un calendrier de mise en œuvre au format Gantt que vous pouvez remettre à la direction de l'ingénierie, des scores de maturité par domaine couvrant les quatre thèmes de contrôles d'ISO/IEC 27001:2022, et un export PDF que vous pouvez intégrer directement dans une data room pour investisseurs ou une réponse à un appel d'offres fournisseur. Les fondateurs utilisent ces estimations comme données de planification pour les conversations en conseil d'administration et les dossiers de levée de fonds, et non comme substitut à un devis final de l'organisme de certification. Les frais effectifs de l'organisme de certification varieront en fonction de votre périmètre définitif et de l'auditeur retenu.
Commencez par le diagnostic de maturité gratuit en 2 minutes pour évaluer votre niveau actuel, ou réalisez une évaluation complète de maturité ISO 27001 pour obtenir une estimation détaillée et partageable avant votre prochaine réunion de conseil d'administration ou conversation avec un auditeur.
Questions fréquemment posées
La certification de sécurité contribue-t-elle réellement à la croissance des startups, ou s'agit-il principalement d'un coût de conformité ? Elle fonctionne comme les deux, mais l'effet sur la croissance est réel et mesurable. Les startups certifiées font état de cycles de vente grands comptes plus rapides et de moins de contrats bloqués au stade de la revue de sécurité, ce qui explique pourquoi les fondateurs qui vendent aux PME ou aux grands comptes traitent de plus en plus la certification comme un investissement générateur de revenus plutôt qu'un simple centre de coûts.
Quelle certification une startup devrait-elle poursuivre en premier : SOC 2 ou ISO 27001 ? Commencez par le référentiel que vos clients payants exigent réellement. Les éditeurs SaaS B2B basés aux États-Unis ont généralement besoin de SOC 2 en premier, car les équipes achats américaines le demandent le plus souvent ; les startups qui vendent à l'international ou dans des secteurs réglementés ont typiquement besoin d'ISO 27001 plus tôt.
Combien coûte généralement une certification SOC 2 ou ISO 27001 pour une startup ? Les coûts dépendent fortement de la taille de l'entreprise et de la maturité sécurité existante. Un effort ciblé sur SOC 2 Type I pour une petite startup se situe souvent entre quelques dizaines de milliers d'euros, tandis qu'ISO 27001 coûte généralement plus en raison de son périmètre plus large et des exigences d'audits de surveillance pluriannuels.
Combien de temps faut-il à une startup pour être certifiée ? Un rapport SOC 2 Type I peut être obtenu en trois à huit semaines pour une équipe focalisée, tandis qu'un rapport de Type II nécessite une période d'observation de trois à douze mois après cela. Les audits de certification ISO 27001 font généralement suite à une phase d'évaluation des écarts et de remédiation s'étalant sur plusieurs mois.
Les investisseurs tiennent-ils vraiment compte de la certification de sécurité lors de la due diligence ? Oui, en particulier à partir de la Série A. La certification fournit aux investisseurs des preuves documentées de maturité opérationnelle et de risque réduit, ce qui peut raccourcir les délais de due diligence et renforcer votre position lors des négociations de valorisation.
Quelle est la principale erreur commise par les startups lorsqu'elles poursuivent une certification ? Définir un périmètre trop large couvrant des systèmes qui ne traitent pas de données clients, et recruter des auditeurs sans expérience spécifique aux startups. Ces deux erreurs gonflent les coûts et les délais sans améliorer le résultat réel en matière de sécurité.
Sources
- Revue systématique de la littérature sur les bénéfices et les défis de la certification en sécurité de l'information
- Why Certification Has Become a Strategic Control for CISOs | CISO Collective
- The Real Business Value of ISO 27001 Certification - Beyond the Badge | SecComply
- Startup Compliance Guide: SOC 2, ISO 27001 & Beyond | LowerPlane
- Building Customer Trust Through Security Certifications | BPM
- Why Startups Need SOC2 Before Series A | 100x Engineering