ISMS-projectmanagement betekent dat informatibeveiligingsvereisten worden behandeld als projectresultaten, niet als nagedachte compliance. Onder ISO/IEC 27001 vereist een ISMS (Information Security Management System) gedocumenteerde risicobeoordeling en -behandeling, en die vereisten sluiten direct aan op de standaard PMBOK-procesgroepen: initiatie, planning, uitvoering, bewaking en afsluiting. Zorg dat deze koppeling vroeg correct is opgezet en beveiliging voelt niet langer als een apart spoor dat aan uw planning wordt vastgeplakt.
Voordat u uw projectplan aanraakt, dient u deze vijf zaken te bevestigen:
- Definieer de ISMS-scope voor dit specifieke project (welke systemen, gegevens en processen vallen binnen de grenzen)
- Voer een gerichte risicobeoordeling uit voor nieuwe of gewijzigde assets
- Stel een risicobehandelplan op en bijbehorende Verklaring van Toepasselijkheid (SoA)-vermeldingen
- Wijs een benoemde eigenaar voor informatiebeveiliging aan, geen gedeelde verantwoordelijkheid
- Plan beveiligingstests en een formeel overdrachtmoment in vóór ingebruikname
Belangrijkste Conclusies
Het integreren van ISMS-vereisten in de standaard projectfasen, in plaats van certificering als een apart spoor te behandelen, is wat ISO 27001-werk op schema houdt en klaar maakt voor audit.
| Punt | Details |
|---|---|
| Scope eerst, altijd | Definieer de ISMS-scope voor het project tijdens de initiatiefase, voordat een risicobeoordeling begint. |
| Bouw de SoA incrementeel op | Voeg Verklaring van Toepasselijkheid-vermeldingen toe zodra elke maatregel relevant wordt, niet in één eindsprint van het project. |
| Benoem een beveiligingseigenaar | Wijs een afzonderlijke eigenaar voor informatiebeveiliging aan, los van de projectmanager, om verantwoordelijkheidsgaten te voorkomen. |
| Poort elke fase | Voer korte beveiligingscontroles uit aan de fasegrenzen in plaats van één auditspurt vóór de afsluiting. |
| Schat inspanning met echte cijfers | Tools zoals de ISMS Calculator gereedheidsassessment vertalen bedrijfsomvang en volwassenheid naar concrete uurinschattingen in plaats van giswerk. |
Inhoudsopgave
- ISMS Projectmanagement Basisprincipes: Wat ISO/IEC 27001 feitelijk vereist
- Waarom beveiligingsvereisten integreren in het projectplan?
- Wat moet er in elke projectfase gebeuren?
- Welke documenten en bewijsmateriaal heeft een ISMS-project nodig?
- Wie is verantwoordelijk voor wat in een ISMS-project?
- Hoeveel tijd voegt ISMS-werk feitelijk toe aan een project?
- Welke fouten ontsporen ISMS-projecten het vaakst?
- Een pragmatische aanpak voor het leiden van ISMS-conforme projecten
- Schat uw ISMS-inspanning in voordat u een planning vastlegt
- Waar verder lezen over ISMS en projectstandaarden?
- Veelgestelde vragen
- Bronnen
ISMS Projectmanagement Basisprincipes: Wat ISO/IEC 27001 feitelijk vereist
Een ISMS is het geheel van beleid, risicoprocessen en maatregelen dat een organisatie gebruikt om informatieassets doorlopend te beschermen. ISO/IEC 27001 is de internationale standaard die dat systeem certificeert, en vereist gedocumenteerde risicobeoordeling, een risicobehandelplan en bewijs dat gekozen maatregelen daadwerkelijk werken.
Binnen een project vertaalt dat zich naar specifieke verplichtingen die gekoppeld zijn aan specifieke clausules: uw risicobeoordeling moet de nieuwe assets omvatten die het project introduceert, uw SoA moet worden bijgewerkt wanneer het project wijzigt welke maatregelen van toepassing zijn, en elke leverancier die tijdens het project wordt ingeschakeld, heeft een gedocumenteerde beveiligingscheck nodig.
Stel dat uw team halverwege het project een externe betalingsintegratie toevoegt. Die ene beslissing triggert een leveranciersbeveiligingsbeoordeling, een nieuwe SoA-vermelding voor maatregelen rondom leveranciersrelaties en waarschijnlijk een nieuwe risicobeoordeling voor gegevens in transit. Dat is geen optioneel papierwerk. Het is wat een auditor later wil zien.
Een waarschuwing die hier de moeite waard is: het acroniem "ISM" duikt op in andere vakliteratuur met de betekenis "Interpretive Structural Modeling", een volledig andere systeemtechniek. Als u dit onderwerp onderzoekt en belandt op een artikel over structureel modelleren, heeft u de verkeerde ISM voor u.
Waarom beveiligingsvereisten integreren in het projectplan?
Beveiliging aan het einde toevoegen kost meer dan het vanaf dag één inbouwen. Integratie tijdens de planning, niet na oplevering, houdt een project op schema in plaats van vast te lopen in herstelwerk.
- Minder herwerk, omdat maatregelen worden ontworpen naast de functionaliteiten in plaats van achteraf worden ingepast
- Snellere certificeringsgereedheid, doordat bewijs zich op natuurlijke wijze opbouwt tijdens de realisatie
- Duidelijkere acceptatiecriteria, zodat "klaar" een beveiligingsgoedkeuring omvat, niet alleen een demo
- Lager operationeel risico na overdracht, omdat hiaten worden opgespoord tijdens testen, niet in productie
- Een audittrail dat al bestaat in plaats van één dat u achteraf moet reconstrueren
Voor een opdrachtgever die tijd, kosten en kwaliteit afweegt, is dit een helder verhaal: beveiligingstaken die parallel aan de oplevering worden uitgevoerd, voegen zelden netto plantijd toe, maar beveiligingstaken die na de oplevering worden uitgevoerd, doen dat bijna altijd wel. Eén factor telt hier meer dan welke checklist dan ook: zichtbare managementsteun. Projecten waarbij een opdrachtgever actief het risicobehandelplan ondersteunt en SoA-vermeldingen beoordeelt, doorlopen certificering doorgaans met veel minder verrassingen.
Wat moet er in elke projectfase gebeuren?
Standaard projectmanagement balanceert tijd, kosten en kwaliteit over initiatie, planning, uitvoering, bewaking en afsluiting. ISMS-werk past in dezelfde structuur. Hieronder staat wat er per fase hoort.
Initiatie
- Definieer de ISMS-scope voor het project: welke assets, systemen en gegevensstromen zijn feitelijk betrokken
- Identificeer de betrokken informatieassets en wie ze momenteel beheert
- Benoem een projectsponsor en een benoemde eigenaar voor informatiebeveiliging, los van de PM-rol
- Voeg ISMS-acceptatiecriteria toe aan het projectcharter zodat beveiligingsgoedkeuring een gedefinieerd resultaat is, geen late toevoeging
Planning
- Voer een gerichte risicobeoordeling uit die is afgebakend op wat dit project wijzigt, niet een volledige organisatiebrede beoordeling
- Stel een risicobehandelplan op en ontwerp de relevante SoA-vermeldingen
- Plan beveiligingstestvensters direct in de projecttijdlijn, niet als buffer aan het einde
- Voeg leveranciersbeveiligingsvereisten toe aan inkoopstukken voordat contracten worden ondertekend
- Neem trainings- en bewustwordingstaken op voor iedereen die het nieuwe systeem zal beheren
Uitvoering
- Implementeer de maatregelen die in de planningsfase zijn vastgesteld
- Voer beveiligingstests uit op componentniveau en opnieuw bij integratie
- Leg bewijsmateriaal vast terwijl u werkt: testlogs, scanresultaten, configuratieschermafdrukken
- Bewaak leveranciersresultaten aan de hand van de beveiligingsvereisten in hun contracten
Bewaking en sturing
- Houd een actueel risicoregister bij, niet een statisch document dat eenmalig wordt geschreven en vergeten
- Bewaak herstelacties voor maatregelen die zakken voor testen
- Voeg een korte beveiligingsstatusupdate toe aan stuurgroep-dashboards naast kosten- en planningsmetrieken
- Leid elke scopewijziging door formele wijzigingsbeheer, met een bijgevoegde beoordeling van de beveiligingsimpact
Afsluiting en overdracht
- Finaliseer het bewijspakket: voltooide SoA-vermeldingen, testrapporten, trainingsaanwezigheidsregisters
- Leg geleerde lessen vast die specifiek zijn voor beveiligingswerk, niet alleen opleveringslessen
- Draag operationeel eigenaarschap over aan het team voor informatiebeveiliging of operations, met een benoemde ontvangende eigenaar
- Plan de eerste vervolgaudit of verbeteringsbeoordeling in voordat het projectteam uiteengaat
Pro Tip: Bouw de SoA incrementeel op, één vermelding per maatregel zodra deze relevant wordt, en voer aan elke fasegrens een korte beveiligingspoortcontrole uit in plaats van één auditspurt aan het einde. Projecten die wachten tot de afsluiting om de SoA te reconciliëren, vinden bijna altijd hiaten die vereisen dat afgerond werk wordt heropend.
Welke documenten en bewijsmateriaal heeft een ISMS-project nodig?
Auditors nemen uw woord niet voor waar. Ze willen een papieren spoor, en een groot deel van dat spoor wordt opgebouwd tijdens het project zelf, niet overgeleverd vanuit het bestaande ISMS van de organisatie.
Sommige documenten behoren al toe aan de organisatie, zoals het overkoepelende ISMS-beleid en de SoA op het hoogste niveau. De taak van uw project is het produceren van de specifieke vermeldingen en het bewijsmateriaal dat in die structuur past: een afgebakende risicobeoordeling, een risicobehandelplan voor wijzigingen die dit project introduceert, bijgewerkte SoA-regels voor nieuwe of gewijzigde maatregelen, beveiligingstestrapporten, leveranciersbeveiligingsbewijs en opleidingsafrondindsregisters.
Voor één opgeleverde feature verwacht een auditor doorgaans het volgende te zien:
- De risicobeoordeling die de gegevensstromen van die feature omvat
- De SoA-regel die toont welke maatregel van toepassing is en waarom
- Testbewijs dat bevestigt dat de maatregel werkt zoals ontworpen
- Leveranciersdocumentatie, als een derde partij de feature heeft aangeraakt
- Een ondertekend acceptatierecord dat aantoont dat beveiligingsgoedkeuring heeft plaatsgevonden vóór de release
Onze certificeringschecklist werkt dit uit in een uitgebreidere stapsgewijze lijst als u deze wilt koppelen aan een lopend project.
Wie is verantwoordelijk voor wat in een ISMS-project?
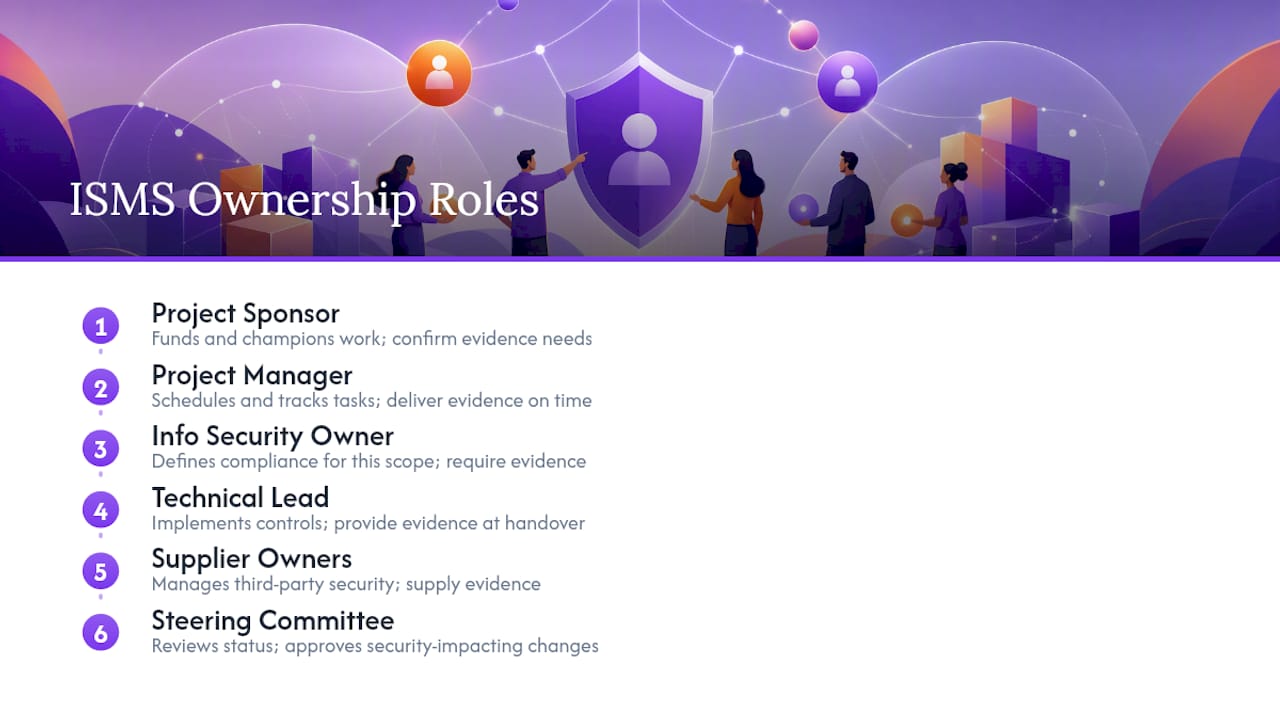
Onduidelijkheid over eigenaarschap is een van de meest voorkomende redenen waarom ISMS-taken in een project stagneren. Zes rollen dragen doorgaans verantwoordelijkheid: de projectsponsor (financiert en ondersteunt het werk), de projectmanager (plant en bewaakt het), de eigenaar van informatiebeveiliging of domeinverantwoordelijke (bepaalt wat "conform" betekent voor deze scope), de technisch lead (implementeert maatregelen), leverancierseigenaars (beheren verplichtingen voor beveiliging bij derden) en de stuurgroep (beoordeelt de status en keurt scopewijzigingen met beveiligingsimpact goed).
Governance in de praktijk betekent beveiligingspoorten uitvoeren op gedefinieerde controlepunten, elke scopewijziging met beveiligingsimpact door formeel wijzigingsbeheer leiden, een reguliere rapportagefrequentie naar de stuurgroep handhaven en expliciete goedkeuring verkrijgen op bewijsmateriaal vóór afsluiting. Vraag elke rolhouder vóór u het plan finaliseert direct: welk bewijs heeft u van mij nodig, wanneer heeft u het nodig en wie ontvangt dit werk bij overdracht? Het overslaan van dat gesprek is hoe verantwoordelijkheidsgaten opduiken drie weken voor de livegang. Onze gids over eigenaarschap voor IT-managers behandelt hoe dit in de praktijk doorgaans is verdeeld.
Hoeveel tijd voegt ISMS-werk feitelijk toe aan een project?
De inspanning schaalt met een handvol concrete factoren: hoeveel informatieassets het project raakt, hoeveel leveranciers betrokken zijn, hoe volwassen het bestaande ISMS van de organisatie al is, hoeveel testen en bewijsmateriaal de scope vereist, en of er naast ISO 27001 zelf ook regelgevende beperkingen gelden.
Als ruwe richtlijn geldt: een kleine, afgebakende feature met één of twee nieuwe maatregelen voegt doorgaans een dag of twee aan toegewijde beveiligingswerkzaamheden toe. Een middelgrote integratie, zoals het toevoegen van een nieuwe SaaS-leverancier of een betalingsverwerker, heeft doorgaans twee tot drie weken nodig voor beoordeling, testen en herstel. Grote projecten, waarbij ISMS-werk als een eigen parallel spoor naast de realisatie loopt, hebben een juiste schatter of organisatiebenchmark nodig in plaats van een vuistregel.
Pro Tip: Voer in de eerste week van de planning een lichtgewicht gap-analyse uit. Een ontbrekende maatregel vroeg ontdekken kost een planningsaanpassing. Hem tijdens de afsluiting ontdekken kost een heropende sprint en een gesprek met de sponsor dat niemand wil voeren.
Welke fouten ontsporen ISMS-projecten het vaakst?
Dezelfde mislukkingen doen zich voor bij de meeste eerste ISMS-projecten, en bijna allemaal zijn ze vermijdbaar met eerder plannen in plaats van meer inspanning.
De SoA behandelen als een document dat u eenmalig aan het einde schrijft, is de grootste. Op de voet gevolgd door: ontbrekend leveranciersbewijs omdat inkoop een contract heeft ondertekend voordat beveiligingsvereisten daarin waren opgenomen, het overslaan van formeel wijzigingsbeheer bij scopeverschuivingen, en het sluiten van het project zonder het vastleggen van geleerde lessen, wat betekent dat het volgende team dezelfde fouten herhaalt.
De oplossing zit vooral in de volgorde. Spreid beveiligingsactiviteiten naast de ontwikkeling in plaats van ze aan het einde te stapelen, keur SoA-vermeldingen goed zodra elke maatregel is geland, voer tests regelmatig uit in plaats van één grote ronde, en zorg dat operationele teams zijn getraind vóór overdracht, niet erna.
Pro Tip: Behandel de SoA als een levend document en voer aan elke fasegrens kleine beveiligingspoorten uit in plaats van één auditspurt aan de eindstreep. Een project dat wekelijks bewijsmateriaal reconcilieert, treft zelden een onaangename verrassing in week elf.
Een pragmatische aanpak voor het leiden van ISMS-conforme projecten
De meeste eerste ISMS-projectleiders investeren te veel in documentatie en te weinig in ontdekking. De scopeworkshop in week één telt meer dan welk sjabloon u ook downloadt, omdat een verkeerde scopegrens betekent dat elke risicobeoordeling die daarop is gebouwd later opnieuw moet worden gedaan.
Drie dingen komen eerst, in deze volgorde: een scopeworkshop met de eigenaar van informatiebeveiliging en de sponsor samen in de ruimte, een snelle risicoscan van de assets die dit project feitelijk raakt (niet de hele organisatie), en beveiligingspoorten die in de agenda worden gepland voordat de planning is afgerond, niet toegevoegd zodra de uitvoering begint.
De werkelijke afweging is snelheid tegenover controleerbaarheid. Snel bewegen zonder vastlegging van bewijsmateriaal bespaart weken vooraf en kost ze terug bij certificering. Wanneer die spanning scherp wordt, is dat precies het moment om het voor de sponsor te brengen, niet begraven in een statusrapport dat ze zullen doorbladeren.
Schat uw ISMS-inspanning in voordat u een planning vastlegt
Het grootste deel van het giswerk in ISMS-projectplanning komt neer op één vraag: hoeveel uur gaat dit feitelijk kosten? Een gereedheidsberekening beantwoordt dat door uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid om te zetten in een concrete schatting en een geprioriteerde takenlijst, in plaats van u te laten raden op basis van een generieke checklist.

De laagdrempeligste manier om te beginnen is een gratis, twee minuten durende gereedheidscheck, die u een momentopname geeft van waar uw hiaten zitten voordat u ook maar één projecttaak schrijft. Voor een uitgebreidere uitsplitsing produceert het ISO 27001 gereedheidsassessment geschatte uren per domein en een geprioriteerde lijst van SoA-items om als eerste aan te pakken, die u direct in uw projectplanning kunt verwerken. Als u nog bezig bent met het uitwerken van de volledige implementatietijdlijn, voer dan nu het assessment uit en bouw uw Gantt-diagram op basis van echte cijfers in plaats van een ruwe schatting.
Waar verder lezen over ISMS en projectstandaarden?
Raadpleeg voor exacte clausuleteksten de ISO/IEC 27001-norm rechtstreeks. Voor levenscyclusafstemming behandelt de PMBOK Guide procesgroepen en governance uitgebreid, en het SANS-whitepaper over ISO 27001 aanpakken als project bespreekt praktische implementatiekoppeling. Voor het inschatten van uw eigen tijdlijn, zie onze gids voor de implementatietijdlijn en de uitleg van de gap-analyse.
Veelgestelde vragen
Wat is ISMS in projectmanagement? Het betekent dat informatibeveiligingsvereisten, zoals risicobeoordeling, implementatie van maatregelen en vastlegging van bewijsmateriaal, worden behandeld als geplande projectresultaten in plaats van een afzonderlijke compliance-activiteit die na oplevering wordt afgehandeld.
Heb ik ISO 27001-certificering nodig om deze basisprincipes te gebruiken? Nee. De hier beschreven werkwijzen, scopebepaling, risicobeoordeling, SoA-vermeldingen en fasepoorten, zijn van toepassing of u nu formele certificering nastreeft of eenvoudigweg verbetert hoe uw organisatie informatiebeveiliging in projecten aanpakt.
Wie moet ISMS-taken binnen een project bezitten? Een benoemde eigenaar van informatiebeveiliging, los van de projectmanager, beheert doorgaans het risicobehandelplan en de SoA-vermeldingen, terwijl de PM de planning en integratie met het bredere projectplan beheert.
Hoeveel extra tijd kost het toevoegen van ISMS-werk? Dit hangt sterk af van de scope. Een kleine feature kan per maatregel een dag of twee toevoegen, terwijl een grotere integratie waarbij meerdere leveranciers betrokken zijn twee tot drie weken aan beoordeling en testen kan toevoegen, wat de reden is dat een vroege gap-analyse belangrijk is.
Wat is de meest gemaakte fout bij ISMS-projecten? De Verklaring van Toepasselijkheid behandelen als een document dat aan het einde wordt afgerond in plaats van het incrementeel op te bouwen naarmate maatregelen relevant worden tijdens de uitvoering.
Bronnen
- Project management 2nd edition — Hoofdstuk 1.3 Projectbeperkingen
- ISO/IEC 27001 — Informatiebeveiliging, cyberbeveiliging en privacybescherming — ISO
- ISO 27001 aanpakken: een project om een ISMS op te bouwen — SANS Institute
- Kennismanagement in projectmanagement: een ISM-aanpak