Tel iedere persoon die werkzaamheden verricht onder de controle van uw organisatie binnen de ISMS-scope, inclusief medewerkers, aannemers en relevante deeltijdmedewerkers. Certificatie-instellingen vertalen dat aantal naar auditordagen aan de hand van ISO/IEC 27006-1-tabellen en staan gedocumenteerde reducties toe voor groepen die identiek werk verrichten op basis van de vierkantswortelregel. Bevestig de telregels van uw certificeerder voordat u een offerte aanvraagt, want het totale personeelsbestand op de loonlijst alleen komt zelden overeen met wat er op de factuur verschijnt.
Samenvatting:
- Een nauwkeurig in-scope personeelsaantal omvat voltijdse, deeltijdse, ingehuurde en freelance medewerkers die werken aan systemen, gegevens of processen binnen de ISMS-grens, waarbij deeltijders als fracties worden meegeteld.
- Certificatie-instellingen hanteren aan het personeelsaantal gekoppelde, door de sector gestandaardiseerde tabellen voor audittijd, waarbij het overschrijden van bepaalde drempelwaarden het aantal vereiste auditordagen en de kosten aanzienlijk kan verhogen.
- Een verdedigbaar personeelsaantal opbouwen vereist dat u eerst de scopegrenzen vaststelt, rollen aan processen koppelt en aannames en groeperingen met ondersteunend bewijsmateriaal documenteert voordat u een offerte aanvraagt.
- Groeperingsreducties zijn mogelijk via de vierkantswortelregel voor identieke activiteiten, maar vereisen een gefundeerde steekproef en kunnen niet worden toegepast wanneer rollen gevarieerde taken of verhoogde risico's omvatten.
- Een correcte schatting van het personeelsaantal en de scope vanaf het begin verkort de projectdoorlooptijd, interne verstoringen en het risico op scopeverrassingen tijdens de audit.
Inhoudsopgave
- Wat betekent 'in-scope personeelsaantal' precies?
- Hoe certificatie-instellingen het personeelsaantal omzetten naar auditordagen
- Hoe u een verdedigbaar in-scope personeelsaantal opbouwt
- De vierkantswortelregel voor groeperingsreducties
- Veelgemaakte fouten bij personeelsaantallen en wat u uw certificeerder moet vragen
- Waarom een correct personeelsaantal uw planning beschermt
- Vertaal uw rollenlijst naar een concreet budgetbedrag
- Bronnen
- FAQ
Wat betekent 'in-scope personeelsaantal' precies?
Auditors hebben geen boodschap aan uw organogram. Zij kijken naar "personen die werkzaamheden verrichten onder de controle van de organisatie binnen de ISMS-scope" — een formulering rechtstreeks uit de methodologie van certificatie-instellingen die de moeite waard is om uit het hoofd te leren voordat u uw eerste offerte aanvraagt.
Die definitie omvat meer mensen dan de meeste compliance officers verwachten. Voltijdse medewerkers tellen vanzelfsprekend mee. Deeltijdse medewerkers tellen ook mee, doorgaans berekend pro rata als voltijdsequivalent. Aannemers, freelancers en tijdelijk personeel tellen mee als hun werk betrekking heeft op systemen, gegevens of processen binnen uw ISMS-grens, zelfs wanneer ze op de loonlijst van een leverancier staan in plaats van op die van u.
Hier volgt een snelle manier om rollen in te delen:
- Opnemen: ontwikkelaars die in-scope code aanraken, IT-operatiemedewerkers, beveiligingsanalisten, uitbestede monitoring- of helpdeskteams, HR-medewerkers die toegang tot in-scope systemen beheren.
- Uitsluiten: verkoop-, marketing- of facilitaire medewerkers die nooit in aanraking komen met in-scope systemen of klantgegevens die onder het ISMS vallen.
- Grijze zone: deeltijdse of gedeelde-dienst-medewerkers die een deel van hun tijd besteden aan in-scope werkzaamheden. Tel hen naar rato, niet als volledig personeelslid.
Een fout in beide richtingen zorgt ervoor dat uw offerte de werkelijke auditinspanning onderschat of opblaast met irrelevante afdelingen.
Hoe certificatie-instellingen het personeelsaantal omzetten naar auditordagen
Certificatie-instellingen onderhandelen niet van nul af over auditordagen. Ze starten vanuit een gepubliceerde aan het personeelsaantal gekoppelde audittijdtabel, waarna ze aanpassen voor scopecomplexiteit, aantal locaties en de kritikaliteit van wat u beschermt.
De totale offerte bestaat uit de audittijd van Fase 1 plus Fase 2, berekend op basis van een auditdag van acht uur. De personeelsaantalband waarin u valt, stelt de basislijn vast voordat er aanpassingen worden toegevoegd.
Auditordagbanden per personeelsaantal
Deze banden zijn afkomstig uit praktische audittijdtabellen die door de sector worden gebruikt, en ze zijn belangrijk voor budgettering omdat de sprong tussen banden niet geleidelijk verloopt. Stijg van 44 naar 47 medewerkers en u kunt terechtkomen in een materieel hoger dagenaantal, wat betekent een hogere factuur, nog voordat iemand heeft gesproken over complexiteitsaanpassingen. Dat is waarom een nauwkeurige telling voordat u offertes aanvraagt echt geld bespaart.
Hoe u een verdedigbaar in-scope personeelsaantal opbouwt
Een personeelsaantal dat de toets van een certificatie-instelling doorstaat, komt niet tot stand door te gokken. Volg deze stappen voordat u iemand om een offerte vraagt.
- Stel eerst uw ISMS-scopegrenzen vast. Definieer de systemen, diensten, locaties en bedrijfsonderdelen waarop de certificatie daadwerkelijk betrekking heeft. Het personeelsaantal is alleen zinvol als de scope is vastgesteld.
- Koppel processen aan rollen. Lijst elk proces binnen die grens op en bepaal vervolgens welke rollen er werkzaamheden op uitvoeren. Dit brengt indirecte bijdragers aan het licht, zoals een gedeelde IT-helpdesk, die een eenvoudige organogrombeoordeling kan missen.
- Tel personen die werkzaamheden verrichten onder uw controle. Reken deeltijdmedewerkers om naar VTE-fracties, voeg aannemers en freelancers toe die in-scope werkzaamheden uitvoeren, en houd een doorlopende lijst bij in plaats van één samenvattend getal.
- Identificeer groepen die identieke activiteiten uitvoeren. Als u meerdere personen heeft die dezelfde in-scope taak uitvoeren onder dezelfde omstandigheden, markeer ze dan als potentiële groeperingskandidaat en begin met het verzamelen van functiebeschrijvingen en activiteitenlogboeken als bewijs.
- Stel een personeelsaantalverklaring op. Documenteer uw aannames, uw scopegrens en uw groeperingsredenering op één pagina en overhandig deze aan de certificeerder samen met uw offerteaanvraag.
Pro-tip: Houd uw personeelsaantalverklaring als een levend document bij. Certificatie-instellingen verwachten dat deze bij elke surveillanceaudit wordt bijgewerkt, en beginnen vanuit een duidelijke basislijn bespaart uren wanneer het personeelsaantal tussen audits verschuift.
Een tool zoals de ISO 27001-kostencalculator kan helpen die rollenlijst om te zetten in een werkende schatting zodra u klaar bent met tellen.
De vierkantswortelregel voor groeperingsreducties
ISO/IEC 27006-1 staat een reductie toe van het in-scope personeelsaantal voor audittijdberekeningen voor groepen mensen die identieke activiteiten uitvoeren, maar de reductie moet worden verdiend, niet worden aangenomen. De regel neemt de vierkantswortel van het personeelsaantal binnen elke identieke-activiteitsgroep, naar boven afgerond, en dat wordt het effectieve aantal voor audittijddoeleinden in plaats van het ruwe getal.
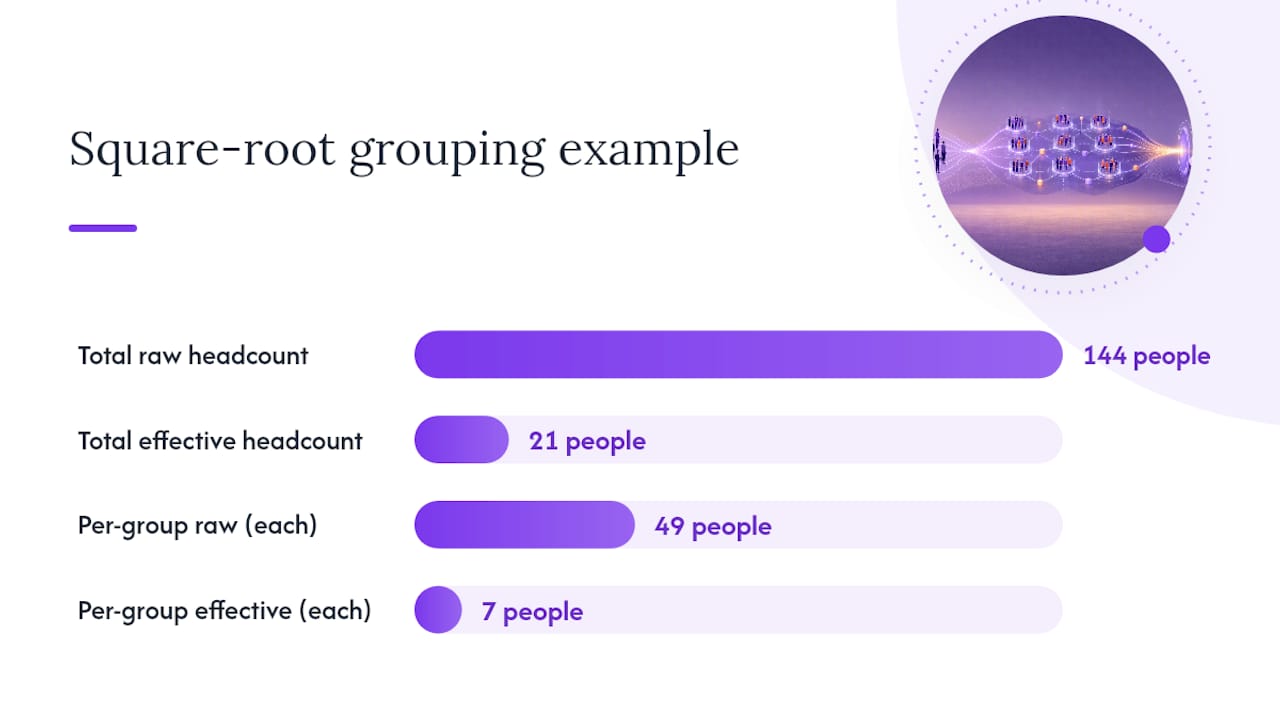
Hier volgt het uitgewerkte voorbeeld uit de leidraad van European Accreditation: een organisatie met 144 personen wordt opgesplitst in drie groepen van 49 personen, elk met werkelijk identiek werk.
| Groep | Ruwe personeelsaantal | Vierkantswortel (naar boven afgerond) |
|---|---|---|
| Groep 1 | 49 | 7 |
| Groep 2 | 49 | 7 |
| Groep 3 | 49 | 7 |
| Totaal effectief personeelsaantal | 144 | 21 |
Dat is een daling van 144 naar 21 voor audittijddoeleinden — een verschil dat groot genoeg is om een organisatie meerdere auditordagbanden naar beneden te verplaatsen. Maar deze reductie is een maximum, geen automatisch recht. Certificatie-instellingen zullen risicogebaseerde rechtvaardiging en steekproefbewijs eisen dat aantoont dat de groepen werkelijk identiek werk verrichten, niet slechts vergelijkbare functietitels. Groepering valt snel uiteen wanneer rollen gevarieerde taken, verschillende systeemtoegang of verhoogd risico omvatten — zoals beheerders met geprivilegieerde inloggegevens. Die personen worden doorgaans individueel geteld, ongeacht hoeveel collega's dezelfde titel delen.
Veelgemaakte fouten bij personeelsaantallen en wat u uw certificeerder moet vragen
De meeste offerteVerrassingen zijn terug te voeren op dezelfde paar telfouten, en ze zijn vermijdbaar met een kort gesprek voordat u iets ondertekent.
- Aannemers of uitbestede monitoringmedewerkers uitsluiten omdat ze niet op de loonlijst staan, terwijl hun werk duidelijk binnen de scope valt.
- Deeltijdmedewerkers als volledig personeelslid tellen in plaats van als VTE-fracties.
- Afdelingen opnemen die nooit in aanraking komen met in-scope systemen, waardoor uw aantal en uw offerte worden opgeblazen.
- Een groeperingsreductie claimen zonder gedocumenteerde functiebeschrijvingen of activiteitenlogboeken als onderbouwing.
Voordat u een offerte aanvraagt, vraag uw certificeerder rechtstreeks: Hoe telt u deeltijdse en ingehuurde medewerkers? Accepteert u groeperingsreducties, en welk bewijs vereist u daarvoor? Neemt u steekproeven over locaties of rollen tijdens de audit?
Neem een scopeverklaring mee, een rollenlijst met genoteerde VTE-fracties, een eventuele groeperingsrechtvaardiging met ondersteunende functiebeschrijvingen en een systeeminventaris. Een certificatiechecklist die deze deliverables vooraf afdekt, houdt het offertesgesprek kort en de uiteindelijke audit vrij van scopeverrassingen.
Waarom een correct personeelsaantal uw planning beschermt
Onjuiste personeelsaantallen verstoren niet alleen uw offerte. Ze verstoren uw gehele projectplanning. Een opgeblazen aantal plaatst uw audit in een hogere dagband, wat betekent dat er meer interne medewerkers worden ingezet voor het verzamelen van bewijsmateriaal, meer planningsproblemen ontstaan en de weg naar een certificaat dat u mogelijk niet had hoeven uit te rekken, langer wordt.
Organisaties die het snelst certificeren, houden hun scope doorgaans strak en hun personeelsaantalverklaring vanaf dag één waterdicht. Veel ISMS-taken, zoals het documenteren van beleid, schalen niet mee met het personeelsaantal, maar auditordagen doen dat wel, zodat een slanke, goed gedocumenteerde scope een van de weinige hefbomen is die zowel de audit als de interne verstoring daaromheen betrouwbaar verkort. Het aantal de eerste keer goed krijgen betekent ook minder ongemakkelijke correcties midden in de audit, iets wat auditors opmerken en certificatie-instellingen niet waarderen.
— Martin
Vertaal uw rollenlijst naar een concreet budgetbedrag
Een specifieke ISO 27001-planningstool biedt een snellere route van een gedocumenteerd personeelsaantal naar een schatting van auditordagen en kosten dan het koud doorlopen van het offerteproces van een certificeerder. Zodra u uw in-scope rollen heeft gekoppeld via de bovenstaande stappen, kunt u ze rechtstreeks invoeren in een calculator die speciaal is gebouwd voor ISO 27001-planning, in plaats van een generieke offerte te moeten ontcijferen.

Begin met de gratis ISO 27001-gereedheidsanalyse, een controle van twee minuten die aangeeft waar uw scope- en personeelsaantalannames moeten worden aangescherpt voordat u met een certificeerder spreekt. Vervolgens kunt u met de ISMS Calculator uw scope invoeren, uw rollen en aannemers vermelden, groeperingsaannames aanpassen en modelreferentievergelijkingen ophalen om uw cijfers te toetsen aan het modelreferentie. U kunt meerdere scenario's opslaan, ze zij aan zij vergelijken en een pdf-rapport exporteren om rechtstreeks aan certificatie-instellingen te overhandigen bij het aanvragen van offertes. Als uw organisatie ook bredere gegevensbeveiligingscontroles bijhoudt, is het de moeite waard om bronnen zoals Tax Form Hero's gids voor gegevensbeveiliging naast uw ISO 27001-planning te raadplegen. Voer uw cijfers in voor uw volgende offertegesprek.
Bronnen
Deel de vraag-en-antwoordpagina van European Accreditation over ISO/IEC 27006-1 bij het bespreken van groeperingsreducties, en raadpleeg praktische auditordag-tabellen of certificatiekostengidsen om elke offerte te toetsen aan modelreferentiewaarden voordat u tekent.
- Vraag 48.6 Bepaling van audittijd conform ISO/IEC 27006-1:2024, bepaling van het initiële aantal personen (C.3.4) - European Accreditation
- Hoeveel auditordagen een ISO 27001-certificering duurt, per personeelsaantal | StandardOS
FAQ
Waar staat ISO 27001 voor?
ISO/IEC 27001 is de internationale norm voor managementsystemen voor informatiebeveiliging, gezamenlijk gepubliceerd door de Internationale Organisatie voor Normalisatie en de Internationale Elektrotechnische Commissie.
Is ISO 27001-certificering moeilijk te behalen?
Certificering is haalbaar voor organisaties van elke omvang, maar de inspanning schaalt mee met de complexiteit van scope en personeelsaantal in plaats van met de moeilijkheidsgraad van de norm zelf. Een strakke, goed gedocumenteerde scope met een nauwkeurig in-scope personeelsaantal is de grootste bepalende factor voor een vlot certificeringsproces.
Wat kost een ISO 27001-auditor doorgaans?
De kosten van een auditor worden berekend als auditordagen vermenigvuldigd met een dagtarief, waarbij het aantal dagen voortkomt uit aan het personeelsaantal gekoppelde tabellen in plaats van een vast bedrag. Uw rollenlijst invoeren in een tool zoals de ISO 27001-kostencalculator geeft u een realistische beginschatting voordat u contact opneemt met certificatie-instellingen.
Hoeveel beveiligingsmaatregelen bevat ISO 27001?
Annex A bevat 93 beheersmaatregelen georganiseerd in vier thema's: organisatorisch, personeelsgerelateerd, fysiek en technologisch.
Tellen deeltijdmedewerkers mee voor het ISO 27001-personeelsaantal?
Ja, deeltijdmedewerkers tellen mee voor het in-scope personeelsaantal, doorgaans berekend als een fractie van een voltijdsequivalent op basis van hun werkelijke uren besteed aan in-scope activiteiten.