De meeste organisaties hebben één toegewijde ISMS-lead plus enkele ondersteunende rollen nodig om ISO 27001-certificering te behalen, waarbij de bezetting schaalt van een enkele parttime coördinator bij kleine organisaties tot een klein intern team bij grotere bedrijven. De ISMS-lead besteedt doorgaans een aanzienlijk deel van zijn of haar tijd aan de implementatie, waarna de tijdsinvestering na certificering afneemt. Het addertje onder het gras: uw effectieve personeelsbestand voor auditdoeleinden omvat ook contractors en freelancers die binnen de scope werken, niet alleen medewerkers op de loonlijst — en dat gegeven verandert zowel uw schatting voor de auditdag als uw budget.
Samenvatting:
- Het meenemen van contractors en freelancers die op in-scope systemen werken kan uw auditpersoneelsbestand met wel 60 procent verhogen, wat een aanzienlijke impact heeft op uw certificeringsbudget.
- Certificeringsschattingen zijn gebaseerd op het totale aantal personen dat onder uw toezicht binnen de scope werkt, niet alleen uw loonlijst — scopebeslissingen en scope creep kunnen de bezettingseisen dus abrupt wijzigen.
- Kleine organisaties met minder dan 20 medewerkers hebben doorgaans alleen een parttime ISMS-lead nodig, terwijl grotere bedrijven met meer dan 100 medewerkers gewoonlijk een toegewijd team en complexere bezetting vereisen.
- Bewijs van bekwaamheid, middelentoezeggingen en gedocumenteerde middelenbeslissingen zijn cruciaal om audits te doorstaan; veelvoorkomende problemen zijn ongetrainde medewerkers buiten IT en uitsluitende afhankelijkheid van één beveiligingsexpert.
- Contractors en meerdere locaties verhogen auditdagen evenredig, dus het verduidelijken van de scope en het opnemen van alle relevante personen vóór het opvragen van offertes voorkomt budgetverrassingen halverwege het project.
Inhoudsopgave
- Hoe Personeelsbestand Wordt Geteld voor ISO 27001 (en Waarom Dit Uw Norm Verandert)
- ISO 27001 Bezettingsnormen per Organisatieomvang
- Wat Auditors Daadwerkelijk Controleren onder Clausule 7
- Hoe Contractors en Meerdere Locaties Uw Auditdagschatting Veranderen
- Consultantondersteuning versus Intern: Tijd- en Kostennormen
- Deze Normen Omzetten naar Uw Eigen Bezettingsplan
- Wat een Soepele Certificering Daadwerkelijk Voorspelt
- Ontvang Uw Eigen Bezettingsschatting in Twee Minuten
- Bronnen
- FAQ
Hoe Personeelsbestand Wordt Geteld voor ISO 27001 (en Waarom Dit Uw Norm Verandert)
ISO/IEC 27006-1, de norm die bepaalt hoe certificerende instellingen audittijd berekenen, definieert personeelsbestand als personen die werk verrichten onder toezicht van de organisatie binnen de ISMS-scope. Die definitie heeft niets te maken met uw salarisadministratie. Een contractor die in-scope systemen beheert telt voor een certificerende instelling even zwaar mee als een vaste medewerker bij het bepalen van de auditomvang.
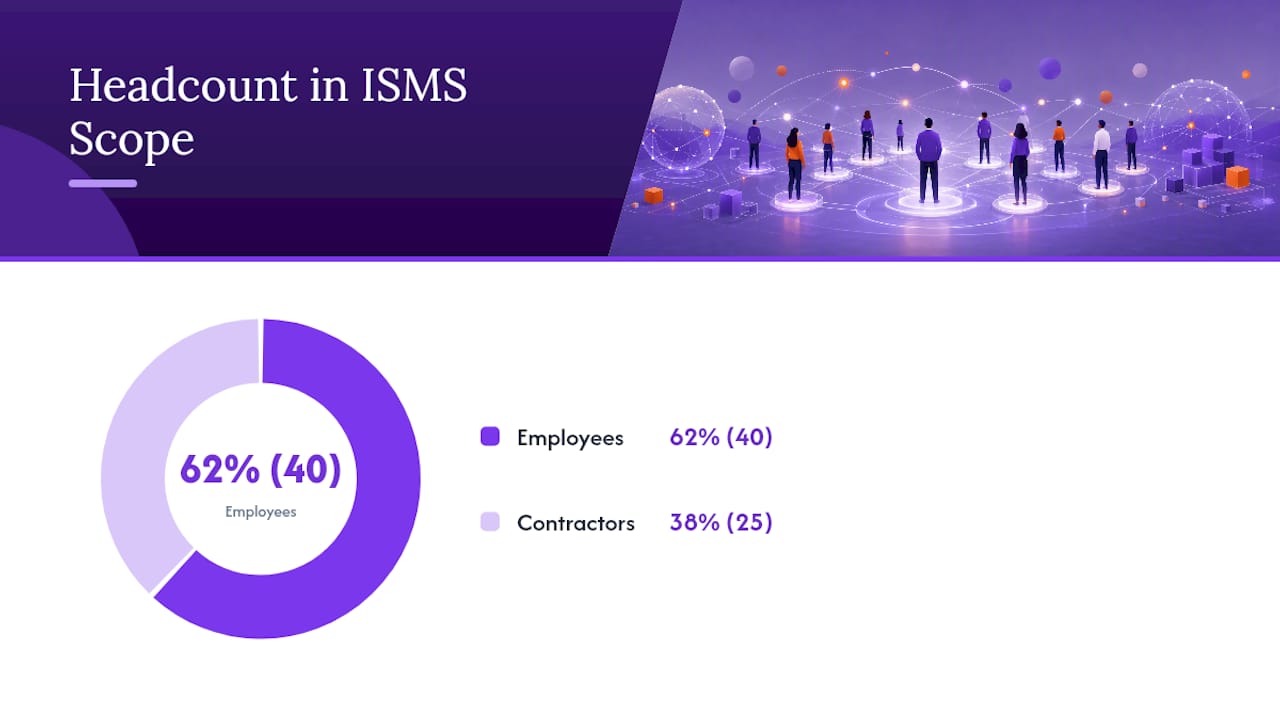
Dit overkomt meer bedrijven dan u zou verwachten. Een softwarebedrijf met 40 medewerkers en 25 contractors die de productieomgeving ondersteunen, is geen audit van 40 personen. Het is effectief een audit van 65 personen, omdat die contractors werk verrichten binnen de ISMS-grens. Onjuist tellen van contractors vóór het opvragen van offertes is een van de meest voorkomende redenen waarom certificeringsbudgetten halverwege het project oplopen. U krijgt een offerte op basis van 40 personen, de scope breidt zich uit om de door contractors beheerde infrastructuur op te nemen, en plotseling klopt de schatting van de auditdagen niet meer.
Voordat u offertes opvraagt bij leveranciers of certificerende instellingen, stelt u een personeelsbestand samen dat de werkelijkheid weerspiegelt in plaats van gemak. Dat betekent:
- Elke contractor, freelancer en medewerker van een managed-serviceprovider meerekenen die binnen de ISMS-scope werkt, niet alleen degenen op uw loonlijst
- Documenteren welke systemen, processen en locaties binnen de scope vallen, omdat personeelsbestand betekenisloos is zonder een bijbehorende scopegrens
- Vroeg onderscheid maken tussen "binnen scope" en "ondersteunt het bedrijf maar valt buiten de scope", omdat deze beslissing zowel auditdagen als bezettingsnormen bepaalt
- Een eenvoudig overzicht bijhouden (naam, dienstverband, in-scope systemen) dat u direct aan een auditor of een complianceplatform kunt overhandigen voor een offerte
Gepubliceerde prijsbanden van complianceplatforms zoals Vanta, Drata en Secureframe schalen doorgaans niet meer voorspelbaar boven de 100 medewerkers. Daarboven bevindt u zich in het domein van maatwerkaanbiedingen, en een nauwkeurig personeelsbestand wordt dan het verschil tussen een onderbouwde offerte en een gok.
ISO 27001 Bezettingsnormen per Organisatieomvang
Bezettingsbehoeften schalen niet lineair met het aantal medewerkers. Een bedrijf van 15 personen en een bedrijf van 90 personen kunnen allebei ISO 27001 runnen met één toegewijde coördinator, terwijl de stap van 100 naar 500 medewerkers doorgaans een echte teamstructuur vereist. Hieronder ziet u hoe rollen en tijdsinvestering typisch zijn verdeeld.
1. Minder dan 20 medewerkers: minimale levensvatbare bezetting
Bij deze omvang heeft u doorgaans een parttime ISMS-lead, vaak de oprichter, hoofd engineering of operations manager, in combinatie met gedeelde IT-ondersteuning. Er is zelden een toegewijde beveiligingsingenieur. Verwacht dat de ISMS-lead tijdens de implementatie wekelijks een aanzienlijk aantal uren besteedt, waarna dit sterk afneemt zodra het ISMS gestabiliseerd is.
2. 20 tot 100 medewerkers: een toegewijde coördinator komt naar voren
Afdelingsverantwoordelijken dragen een fractie van hun tijd bij voor hun eigen beheersingsgebieden.
3. 100+ medewerkers: een functionerend ISMS-team
Boven de 100 medewerkers runnen de meeste organisaties een klein toegewijd team: een ISMS-manager, een of meer beveiligingsingenieurs, een risicobeoordelaar en interne auditors die rouleren in plaats van dit als neventaak te doen. Dit is ook het punt waarop bezettingsnormen niet meer voorspelbaar zijn op basis van personeelsaantal alleen. Branche, aantal locaties en overlap met andere regelgeving gaan dan een grotere rol spelen bij de resourceverdeling dan het absolute aantal medewerkers.
De tijdsverdeling verschuift sterk tussen implementatie en onderhoud.
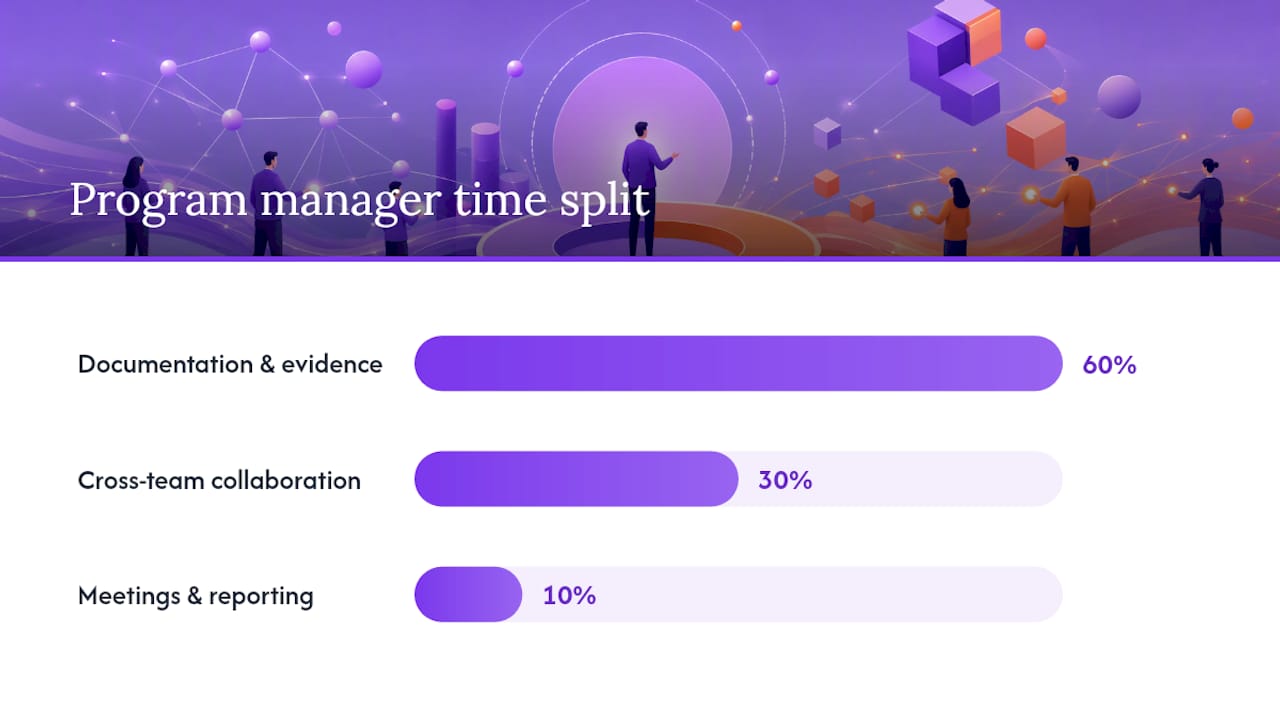
Een praktijkvoorbeeld: een vacature voor een ISO 27001-programmamanager beschrijft de rol als ruwweg 60% hands-on documentatie en bewijsvergaring, 30% samenwerking tussen teams en 10% vergaderingen en rapportage. Die verdeling komt overeen met wat de meeste implementatoren in de praktijk zien: de functie gaat minder over beveiligingsarchitectuur en meer over onophoudelijke bewijsvergaring.
Pro-tip: Neem geen toegewijde interne auditor aan als u minder dan 50 medewerkers heeft. Train in plaats daarvan iemand die al actief is in finance of operations om interne audits uit te voeren. Auditors hechten waarde aan onafhankelijkheid van het geauditeerde proces, niet aan een functietitel.
Elke rol verdient zijn plek om een specifieke reden. De ISMS-lead is eigenaar van de Verklaring van Toepasselijkheid, het risicoregister en de beleidsset, en beantwoordt rechtstreeks aan de auditor tijdens het certificeringsbezoek. De beveiligingsingenieur implementeert en onderhoudt technische beheersmaatregelen: toegangsbeheer, logging en kwetsbaarheidsbeheer. De interne auditor bestaat specifiek om het ISMS onafhankelijk te testen voordat de certificerende instelling dat doet. IT-beheerders verzorgen de bewijsvergaring voor technische beheersmaatregelen die ze dagelijks al beheren, wat verklaart waarom hun tijdsinvestering relatief laag blijft, ook al genereren hun systemen het meeste auditbewijs.
Wat Auditors Daadwerkelijk Controleren onder Clausule 7
Clausule 7 van ISO 27001 vereist dat de organisatie voldoende middelen bepaalt en beschikbaar stelt, en bekwaamheid aantoont voor personen die ISMS-werkzaamheden uitvoeren. Auditors nemen uw woord hier niet voor. Zij vragen gedocumenteerd bewijs, en de specifieke artefacten die zij opvragen zijn redelijk voorspelbaar.
Verwacht dat een certificerende instelling het volgende opvraagt:
- Notulen van managementreviews waaruit blijkt dat middelenbeslissingen daadwerkelijk zijn besproken en goedgekeurd
- Budgetgoedkeuringen of handtekeningen gekoppeld aan beveiligingsinitiatieven, niet slechts een post die verborgen zit in een algemeen IT-budget
- Schriftelijke rolbeschrijvingen voor iedereen met ISMS-verantwoordelijkheden, inclusief interne auditors en risico-eigenaren
- Een competentiematrix die elke ISMS-rol koppelt aan vereiste vaardigheden en hoe die vaardigheden zijn geverifieerd
- Trainingsregistraties met voltooiingsdata, niet alleen inschrijvingen
- Logboeken van bewustwordingsprogramma's met deelname van de gehele organisatie, niet slechts een deelgroep
Auditors zoeken specifiek naar dit soort bewijs omdat personeelsbestand op zich geen bekwaamheid of betrokkenheid aantoont. De meest voorkomende bevinding gerelateerd aan bezetting is bewustwordingstraining die alleen de IT-afdeling bereikte, waardoor medewerkers van sales, HR en finance ongetraind bleven op het gebied van beveiligingsbeginselen. De tweede meest voorkomende: een enkele "beveiligingsheld" die alle ISMS-kennis bezit zonder gedocumenteerde back-up, wat een bus-factor-risico is dat auditors vrijwel altijd signaleren wanneer zij dit tegenkomen.
Kleine organisaties zonder budget voor een groot team kunnen toch betrokkenheid bij middelen aantonen. Documenteer de tijdsverdeling van de ISMS-lead expliciet in een managementreview, zorg voor een schriftelijke budgetgoedkeuring — ook als het bedrag bescheiden is — en houd een eenvoudig trainingslogboek bij. Gedetailleerde bewijsvoorbeelden helpen hierbij, omdat auditors meer waarde hechten aan traceerbaarheid dan aan de hoeveelheid documentatie.
Hoe Contractors en Meerdere Locaties Uw Auditdagschatting Veranderen
Elke contractor of locatie die u aan de scope toevoegt, voegt audittijd toe, en audittijd wordt per dag gefactureerd. Een bedrijf op één locatie met 60 medewerkers en geen in-scope contractors heeft mogelijk twee of drie auditdagen nodig voor een fase-2-audit. Voeg een tweede kantoor en 15 in-scope contractors toe, en die schatting stijgt — soms voorbij wat de oorspronkelijke offerte aannam.
Scope, de verhouding remote versus on-site audit en het aantal locaties zijn de specifieke factoren die auditdagen bepalen onder ISO/IEC 27006-1 Annex C. U heeft de meeste van deze beslissingen in de hand voordat u ooit met een certificerende instelling spreekt.
Weeg bij het bepalen van wat binnen de scope valt eerlijk de operationele afweging: het uitsluiten van een systeem of team uit de scope vermindert auditdagen en bezettingslast, maar beperkt ook wat uw certificaat daadwerkelijk dekt — wat van belang is als klanten gerichte vragen stellen tijdens inkoopprocessen. Stel uw certificerende instelling deze zeven vragen voordat u een offerte accepteert:
- Hoeveel auditdagen bevat deze offerte, en op welk personeelsbestand is die gebaseerd?
- Zijn in-scope contractors en freelancers opgenomen in dat personeelsbestand?
- Hoeveel locaties dekt de offerte, en wat gebeurt er als later een locatie wordt toegevoegd?
- Welk percentage van de audit vindt remote plaats versus on-site?
- Wat leidt tot een herziening van de offerte halverwege de cyclus?
- Hoe worden surveillanceauditdagen berekend na jaar één?
- Welke documentatie heeft u nodig voordat de schatting definitief wordt?
Consultantondersteuning versus Intern: Tijd- en Kostennormen
De meeste organisaties onderschatten interne uren fors. Typische interne inspanning bedraagt 200 tot 500 uur personeelstijd verdeeld over de ISMS-lead, beveiligingsingenieur en afdelingsverantwoordelijken samen, gespreid over de implementatieperiode.
Het tijdsverschil is reëel en wordt bepaald door uren, niet door talent. Organisaties die een consultant inschakelen certificeren doorgaans binnen 3 tot 12 maanden. Interne implementaties, volledig uitgevoerd door bestaand personeel dat de norm al doende leert, lopen vaak uit tot 6 tot 12 maanden of langer. Dagtarieven van consultants en complete projectpakketten variëren sterk afhankelijk van scope en regio, dus behandel elk afzonderlijk getal als uitgangspunt voor onderhandeling in plaats van een vaste norm.
- Een consultant verzorgt het framework, documentatiesjablonen en auditvoorbereiding, waardoor de doorlooptijd wordt verkort, ook al moeten interne medewerkers nog steeds het bewijsvergaringswerk doen
- Interne teams besteden een deel van hun 200 tot 500 uur simpelweg aan het leren van de norm — tijd die een team met consultantondersteuning volledig overslaat
- Een ruwe gecombineerde schatting: 15 consultantdagen plus 300 interne uren brengt een middelgroot bedrijf vaak tot certificering in 6 tot 8 maanden, vergeleken met 10 tot 12 maanden bij dezelfde scope zonder externe hulp
Deze Normen Omzetten naar Uw Eigen Bezettingsplan
Generieke banden brengen u slechts tot een zeker punt. ISMS Calculator vertaalt deze naar een getal dat specifiek is voor uw organisatie door uw werkelijke personeelsbestand, branche en beveiligingsvolwassenheidsniveau op te vragen en vervolgens modelreferentievergelijkingen toe te passen op aanpasbare aannames die u zelf kunt wijzigen.
- Voer uw medewerkersa antal in en voeg in-scope contractors afzonderlijk toe, omdat de tool ze als aparte invoer behandelt die de schatting beïnvloedt
- Selecteer uw scopeopties (één locatie, meerdere locaties, cloud-only infrastructuur) om te zien hoe elke keuze de voorgestelde tijdsverdeling per rol verschuift
- Vergelijk de gegenereerde rollen- en tijdsverdelingsopstelling met de normen in dit artikel om deze te valideren
- Exporteer de schatting als pdf of deelbare link en stuur deze naar inkoop of uw executive sponsor voor budgetgoedkeuring
Wat een Soepele Certificering Daadwerkelijk Voorspelt
Drie vuistregels houden stand bij de meeste implementaties: bezet de ISMS-lead-rol vóór alles else, documenteer middelenbeslissingen schriftelijk vanaf dag één, en tel contractors eerlijk mee voordat u offertes opvraagt. Twee rode vlaggen voorspellen betrouwbaar problemen: een enkele beveiligingsheld zonder gedocumenteerde back-up, en bewustwordingstraining die nooit de IT-afdeling heeft verlaten.
— Martin
Ontvang Uw Eigen Bezettingsschatting in Twee Minuten
Normen lezen is één ding. Weten waar uw organisatie daadwerkelijk staat is een ander. Ismscalculator geeft u een realtime, op maat gemaakte schatting in plaats van een generieke bandbreedte, rekening houdend met uw bedrijfsomvang, branche en huidige beveiligingsvolwassenheid, zodat de bezettings- en kostencijfers uw situatie weerspiegelen en niet een modelreferentiewaarde.

Elke invoer die u in de bovenstaande normen zag (personeelsbestand, contractors, scope, tijdsverdeling per rol) wordt rechtstreeks vertaald naar de aannames van de calculator, en u kunt elk ervan aanpassen als uw situatie niet overeenkomt met de standaardwaarde. Er is geen aanmelding vereist om de eerste doorrekening te maken, en de methodologie achter elk getal blijft volledig zichtbaar, zodat u elke aanname kunt bevragen of aanpassen voordat u deze met uw team deelt. Begin met de gratis gereedheidscheck van 2 minuten om te zien waar uw hiaten liggen, en open vervolgens de volledige kostencalculator voor een gedetailleerde, exporteerbare bezettings- en budgetschatting die u direct aan inkoop kunt overhandigen.
Bronnen
Voor de auditdagmechanica achter deze normen regelt ISO/IEC 27006-1 hoe certificerende instellingen tijd per opdracht berekenen, wat verklaart waarom offertes per geaccrediteerde instelling verschillen. Combineer dit met een certificeringschecklist om bezettingstaken bij te houden aan de hand van uw implementatietijdlijn, en een gereedheidsbeoordeling om hiaten te identificeren voordat een auditor dat doet.
- Iso27001cost
- Iso27001
- ISO 27001 Consultant vs In-House: Tijd & Kosten (2026)
- In-scope personeelsbestand bepalen voor uw ISO 27001-audit (Sensiba)
FAQ
Wie Telt Mee voor het ISO 27001-personeelsbestand?
Het personeelsbestand omvat iedereen die werk verricht onder toezicht van uw organisatie binnen de ISMS-scope, niet alleen medewerkers op de loonlijst. Dat betekent dat in-scope contractors en freelancers meetellen in het totaal dat uw certificerende instelling gebruikt om de audit te bepalen.
Wat is het Minimale Team Dat Nodig is voor ISO 27001?
Een bedrijf met minder dan 20 medewerkers kan vaak certificeren met een parttime ISMS-lead en gedeelde IT-ondersteuning voor technische beheersmaatregelen. Grotere organisaties hebben een toegewijde coördinator nodig, aangevuld met parttime beveiligingstechnische en interne auditcapaciteit zodra zij de grens van ruwweg 20 tot 100 medewerkers passeren.
Hoeveel Uur Besteedt IT-personeel aan ISO 27001?
Dit neemt verder af zodra het ISMS de fase van stabiel onderhoud bereikt.
Verhogen Contractors Mijn Auditkosten?
Ja. Contractors die binnen uw ISMS-scope werken tellen mee in het personeelsbestand, en scope en aantal locaties zijn directe bepalende factoren voor auditdagen onder ISO/IEC 27006-1. Hen weglaten uit uw initiële personeelsbestand is een veelvoorkomende reden waarom offertes halverwege het project omhoog worden bijgesteld.
Hoe Krijg ik een Nauwkeurige Bezettings- en Kostenschatting?
Begin met het samenstellen van een eerlijk personeelsbestand inclusief in-scope contractors, voer dat getal vervolgens in via een tool als ISMS Calculator, die een op maat gemaakte bezettings- en kostenschatting genereert op basis van uw omvang, branche en volwassenheidsniveau. De gratis gereedheidscheck duurt ongeveer twee minuten en geeft u een eerste referentienorm voordat u leveranciers of certificerende instellingen benadert.