Externe beveiligingscertificering verkort verkooptrajecten, opent de deur bij enterprise-inkoopafdelingen en signaleert operationele volwassenheid aan investeerders. Dat is de kernstelling, en die houdt stand of u nu uw eerste zes-cijferig contract najaagt of een Series A-pitch voorbereidt. Certificering is geen compliance-belasting die u eenmalig betaalt en vergeet. Het is een groeimechanisme met drie onderdelen:
- Vertrouwen en toegang tot inkooptrajecten — gecertificeerde leveranciers slaan weken aan handmatige beveiligingsvragenlijsten over, omdat auditors de maatregelen al hebben geverifieerd.
- Operationele discipline — het opbouwen van een informatiebeveiligingsmanagementsysteem (ISMS) dwingt u processen te documenteren, te monitoren en te verbeteren die waarschijnlijk draaiden op ongedocumenteerde kennis.
- Voordelen voor investeerders en verzekeringen — due diligence-teams en verzekeringsacceptanten lezen certificering als bewijs van lager risico, wat zichtbaar wordt in waarderingsgesprekken en premieopgaven.
Als u verkoopt aan Amerikaanse B2B-kopers is SOC 2 doorgaans het eerste dat telt. Als u internationaal uitbreidt of enterprise- en gereguleerde sectoren benadert, opent ISO 27001 meer deuren. De meeste snelgroeiende startups streven uiteindelijk naar beide, in die volgorde.
Belangrijkste Inzichten
Beveiligingscertificering versnelt de groei van startups door verkooptrajecten te verkorten, aan investeerders-due diligence te voldoen en de operationele discipline af te dwingen die het risico op datalekken en verzekeringskosten vermindert.
| Punt | Details |
|---|---|
| Stem certificering af op het type koper | Kies SOC 2 voor Amerikaanse B2B-inkoop en ISO 27001 voor internationale of enterprise-expansie. |
| Begin met een gerichte sprint | Een Type I-gereedheidssprint kan zo min als drie tot acht weken duren en vastgelopen deals deblokkeren. |
| Reserveer een buffer | Voeg 15 tot 20 procent toe aan initiële kostenramingen, omdat gap-assessments doorgaans onverwacht werk aan het licht brengen. |
| Beperk de scope en automatiseer bewijsverzameling vroeg | Beperk de scope tot systemen die klantgegevens verwerken en automatiseer eerst logging, SSO en secrets management. |
| Maak een schatting vóór u zich vastlegt | Gebruik de gereedheidsscheck of kostenraming van Ismscalculator om generieke tijdlijnen om te zetten naar een budget op maat van uw bedrijfsgrootte en volwassenheidsniveau. |
Inhoudsopgave
- Waarom Beveiligingscertificering voor Startup-groei Belangrijk is voor Founders
- Wat een Certificering Daadwerkelijk Verandert Binnen Uw Bedrijf
- Welke Certificering Moet U Nastreven, en Wanneer?
- Wat Certificering Werkelijk Kost en Hoe Lang Het Duurt
- Voorbereiding: Een Praktische Checklist voor Dit Kwartaal
- Waar Startups de Fout Ingaan bij Certificering
- Wat het Onderzoek Daadwerkelijk Aantoont
- Wanneer Certificering de Moeite Waard is, en Wanneer het Kan Wachten
- Uw ISO 27001-project Budgetteren Vóór U zich Vastlegt
- Veelgestelde Vragen
- Bronnen
Waarom Beveiligingscertificering voor Startup-groei Belangrijk is voor Founders
Founders behandelen certificering vaak als een technisch probleem dat later opgelost kan worden. Dat is de omgekeerde wereld. Certificering is een verkoop- en financieringsprobleem met een technische oplossing eraan gekoppeld.
Dit is wat er verandert als u het goed aanpakt. Inkoopteams bij middelgrote en grote ondernemingen laten elke leverancier een beveiligingsreview ondergaan voordat ze tekenen. Zonder certificering betekent dat een spreadsheet met meer dan 40 vragen, follow-upgesprekken met uw CTO en weken van heen-en-weergeschrijf. Met een SOC 2-rapport of ISO 27001-certificaat in de hand overhandigt u een document en gaat u direct naar de contractonderhandeling. Handleidingen voor snelgroeiende bedrijven schatten de verkorting van de verkoopcyclus op ongeveer 30 tot 40 procent zodra certificering aanwezig is, grotendeels omdat inkoop geen eigen risicoanalyse meer hoeft op te bouwen.
Investeerders lezen hetzelfde signaal op een andere manier, maar ze lezen het. Een startup met een functionerend ISMS heeft al een deel van de operationele due diligence gedaan die een overnemende partij of Series A-investeerder anders zou opvragen tijdens een deal. Certificering werkt als een strategische maatregel die gesprekken verschuift van "wij zijn van plan veilig te zijn" naar "dit is ons bewijs", wat heel anders landt in een boardvergadering of een term sheet-onderhandeling.
Er is ook een kostenbesparingsaspect. Datalekken kosten gemiddeld miljoenen, en een aanzienlijk deel van de consumenten verlaat een leverancier na een beveiligingsincident, aldus branchegegevens waarnaar wordt verwezen in richtlijnen over klantvertrouwen. Gecertificeerde bedrijven detecteren en beperken incidenten sneller omdat ze al beschikken over logging, monitoring en incidentresponsprocessen — niet omdat certificering een magisch schild is.
Stel u een vijfkoppig SaaS-bedrijf in de seed-fase voor dat zijn eerste enterprise-pilot probeert te sluiten. Het beveiligingsteam van de prospect stuurt een vragenlijst met 60 punten en vraagt om een SOC 2-rapport dat de startup niet heeft. In plaats van een volledig ISMS van nul op te bouwen, voert de founder een gerichte sprint van zes weken uit voor Type I-gereedheid: wachtwoordbeleid, toegangscontroles, een basaal incidentresponsplan en gecentraliseerde logging. Dat levert een afgerond Type I-rapport op, wat vaak genoeg is om de pilot te deblokkeren terwijl de Type II-observatieperiode parallel loopt. Dit soort verkorte tijdlijn is realistisch. Startup-gerichte stappenplannen beschrijven vergelijkbare sprints die Type I-gereedheid bereiken in slechts drie tot acht weken voor gefocuste teams.
Wat een Certificering Daadwerkelijk Verandert Binnen Uw Bedrijf
Certificering is geen badge die u op de voettekst van uw website plakt. Elke certificering dwingt specifieke, meetbare veranderingen af in hoe uw bedrijf opereert. Hier volgt de uitsplitsing per voordeelcategorie.
1. Versnelling van verkoop en inkoop
De grootste aanjager van de ROI van certificering is minder vastgelopen deals. Het beveiligingsteam van elke enterprise-koper hanteert een standaard checklist, en certificering beantwoordt het grootste deel daarvan voordat het gesprek begint. Startups die dit goed bijhouden, zien meetbare reducties in de tijd tussen beveiligingsreview en handtekening.
Pro Tip: Houd bij hoeveel deals er afgelopen kwartaal specifiek in de beveiligingsreviewfase zijn vastgelopen of verloren zijn gegaan. Vermenigvuldig dat aantal met uw gemiddelde dealomvang. Dat getal is de omzetpotentie van uw certificering, en die is doorgaans groter dan founders verwachten.
2. Klantvertrouwen en -behoud
Bestaande klanten verlengen met meer vertrouwen als u kunt verwijzen naar een onafhankelijke audit in plaats van uw eigen assurances. Dit telt zwaarder in sectoren waar een lek bij één leverancier kopers nerveus maakt over alle leveranciers in die categorie.
Pro Tip: Vraag uw customer success-team hoe vaak "beveiliging" of "compliance" ter sprake komt in verlengingsgesprekken. Als dit een terugkerend thema is, beschermt certificering omzet die u al heeft, niet alleen nieuwe omzet die u najaagt.
3. Signalen voor investeerders en M&A
Due diligence-checklists voor Series A en latere rondes bevatten steeds vaker een beveiligingsreview. Een afgerond SOC 2- of ISO 27001-traject betekent dat uw dataroom al het bewijs bevat: beleidsdocumenten, risicobeoordelingen, toegangslogboeken, incidentresponsregistraties.
Pro Tip: Vraag de associate van uw lead-investeerder welke beveiligingsdocumentatie zij doorgaans opvragen tijdens due diligence. Bouw uw certificeringsscope primair rond het beantwoorden van precies die vragen.
4. Operationele weerbaarheid
Het opbouwen van een ISMS betekent dat u eindelijk gedocumenteerde processen heeft voor toegangscontrole, leveranciersrisico, wijzigingsbeheer en incidentrespons. Dit zijn geen abstracte governance-oefeningen. Ze verkorten de tijd die nodig is om uit te zoeken wat er is misgegaan als iets stukgaat, en ze verminderen de kans dat een vertrekkende medewerker zes maanden later nog toegang heeft tot productiesystemen.
Pro Tip: Meet hoe lang het momenteel duurt om de vraag "wie heeft toegang tot onze productiedatabase en waarom?" te beantwoorden. Als het antwoord meer dan een paar minuten kost om samen te stellen, is dat de kloof die uw ISMS-werk als eerste zal dichten.
5. Verzekering en kostenreductie
Acceptanten van cyberverzekeringen prijzen risico's mede op basis van gedocumenteerde beheersmaatregelen. Startups die ISO 27001 afronden, rapporteren in sommige gevallen reducties van cyberverzekeringspremies in de orde van 25 tot 30 procent, naast eenvoudigere toegang tot internationale inkooptrajecten die anders lokale beveiligingsattestaties vereisen.
Pro Tip: Vraag een cyberverzekeringspremie op vóór en na uw gap-assessment. Zelfs een voorlopige vergelijking geeft u een concreet getal voor een boardpresentatie.
Welke Certificering Moet U Nastreven, en Wanneer?
Niet elke startup heeft elke certificering nodig, en het als eerste nastreven van de verkeerde verspilt budget dat u nog niet heeft. Hier volgt een uitsplitsing van de vier meest voorkomende.
SOC 2 bewijst dat uw maatregelen rondom beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy functioneren zoals ontworpen, beoordeeld door een onafhankelijke accountantsorganisatie. Amerikaanse B2B-kopers, met name SaaS-bedrijven, vragen dit het vaakst op. Type I bevestigt dat uw maatregelen op een bepaald moment bestaan; Type II bevestigt dat ze effectief hebben gefunctioneerd gedurende een observatieperiode, doorgaans drie tot twaalf maanden. Type I is de snellere winst; Type II is wat de meeste enterprise-inkoopteams uiteindelijk willen zien. Vroegefasestartups die verkopen aan de Amerikaanse mid-market en enterprise-klanten moeten doorgaans eerst SOC 2 nastreven.
ISO 27001 is een internationaal erkende norm voor een informatiebeveiligingsmanagementsysteem, die de vier Annex A-beheersdomeinen omvat en een audit door een certificerende instelling vereist in plaats van een accountantsverklaring. Internationale kopers, gereguleerde sectoren en bedrijven die overheids- of grensoverschrijdende contracten nastreven, stellen dit doorgaans verplicht. Het is de juiste tweede stap (of eerste, als u vroeg in Europa of Azië verkoopt) voor startups die internationale expansie plannen.
PCI DSS is specifiek van toepassing op elk bedrijf dat kaarthoudergegevens opslaat, verwerkt of doorgeeft. Als u een betalingsproduct bouwt of kaartnummers rechtstreeks verwerkt in plaats van via een verwerker zoals Stripe, wordt dit verplicht — niet optioneel — en wordt het gestuurd door de kaartnetwerken in plaats van de keuze van een koper.
HIPAA-compliance (technisch gezien geen "certificering" in de ISO-zin, maar functioneel zo behandeld door kopers) is van toepassing als u beschermde gezondheidsinformatie verwerkt voor een covered entity of als business associate. Health tech-startups hebben dit ruim vóór hun eerste pilot met een ziekenhuissysteem of verzekeraar nodig, omdat HIPAA-overtredingen directe regelgevende sancties met zich meebrengen.
De beslissingsregel is eenvoudig: bepaal wie u als eerste betaalt, vervolgens waar ze gevestigd zijn, daarna welke sectorspecifieke regels van toepassing zijn, en weeg pas dan kosten af tegen tijdlijn. Een praktische uiteenzetting van certificeringsmechanismen kan u helpen uw specifieke kopersprofiel te koppelen aan de juiste eerste stap. De meeste bedrijven die zowel SOC 2 als ISO 27001 nodig hebben, profiteren ervan dat de twee frameworks 80 tot 90 procent overlapping in maatregelen hebben, waardoor het combineren van beide trajecten veel efficiënter is dan ze als afzonderlijke projecten jaren uit elkaar te behandelen.
Wat Certificering Werkelijk Kost en Hoe Lang Het Duurt
Kosten variëren sterk op basis van bedrijfsgrootte, bestaande tooling en hoeveel herstelwerk nodig is voordat een auditor überhaupt begint. De belangrijkste kostendrijvers zijn advieskosten, de audit- of certificeringsinstellingsvergoeding zelf, tooling en automatiseringsplatforms voor bewijsverzameling, engineeringtijd besteed aan het verhelpen van tekortkomingen, en penetratietesten waar vereist.
Een gerichte SOC 2 Type I-inspanning voor een kleine, cloud-native startup landt vaak in het lage tot midden vijfcijferige USD-bereik afhankelijk van de scope, wat doorgaans ver onder de kosten ligt van het inhuren van een fulltime senior beveiligingsleider om dezelfde initiële maatregelenset op te bouwen. ISO 27001 duurt over het algemeen langer en kost meer vanwege de bredere scope over alle vier de ISO/IEC 27001:2022-beheersdomeinen en de verplichte surveillanceaudits van de certificerende instelling in jaar twee en drie.
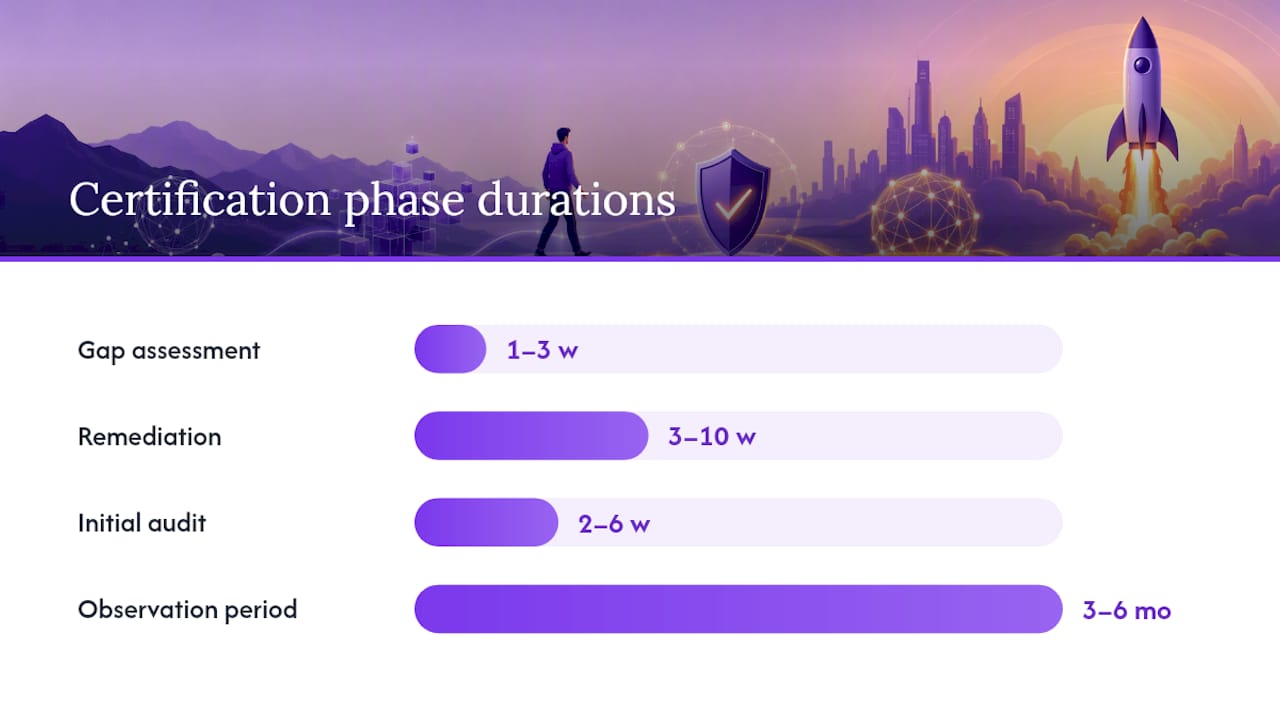
| Fase | Wat er gebeurt | Gebruikelijke duur |
|---|---|---|
| Gap-assessment | Breng huidige maatregelen in kaart ten opzichte van het doelframework en identificeer ontbrekend bewijs | 1 tot 3 weken |
| Herstelwerkzaamheden | Bouw of verbeter beleidsdocumenten, toegangscontroles, logging en leveranciersbeheersprocessen | 3 tot 10 weken |
| Initiële audit (SOC 2 Type I / ISO 27001-certificeringsaudit) | Onafhankelijke auditor of certificerende instelling beoordeelt het bewijs en geeft het rapport of certificaat uit | 2 tot 6 weken |
| Observatieperiode (SOC 2 Type II) | Auditor monitort de werking van maatregelen gedurende een periode voordat het Type II-rapport wordt afgegeven | 3 tot 6 maanden |
| Surveillanceaudits (ISO 27001) | Certificerende instelling controleert jaarlijks de maatregelen om de certificering te handhaven | Doorlopend, jaarlijks |
Pro Tip: Een snelle ROI-formule werkt in dit stadium beter dan een volledig financieel model: neem de omzet van deals die momenteel worden geblokkeerd of vertraagd door beveiligingsreviews, deel door uw geschatte certificeringskosten. Als die verhouding comfortabel boven 3 op 1 ligt, schrijft de business case zichzelf voor uw board.
In plaats van te gokken op deze bandbreedtes kunt u ze door een gereedheidsscheck en kostenraming laten lopen die zijn afgestemd op uw bedrijfsgrootte, sector en huidige beveiligingsvolwassenheid — omdat een startup van tien personen en een Series B-bedrijf van 200 personen zeer verschillende herstellasten hebben, zelfs onder hetzelfde framework.
Voorbereiding: Een Praktische Checklist voor Dit Kwartaal
U heeft geen beveiligingsteam nodig om dit kwartaal echte voortgang te boeken. U heeft een geprioriteerde lijst nodig en iemand die verantwoordelijk is voor het doorwerken ervan.
- Maak een inventaris van uw systemen en gegevens. Maak een lijst van elk systeem dat klantgegevens verwerkt, elke externe leverancier met toegang daartoe en elke medewerker met beheerdersrechten.
- Schrijf uw kernbeleidsdocumenten. Toegangscontrole, acceptabel gebruik, incidentrespons en leveranciersbeheersbeleid zijn de eerste waar auditors naar vragen.
- Zet gecentraliseerde logging aan. U heeft een registratie nodig van wie wat heeft benaderd en wanneer, in uw productieomgeving.
- Dwing single sign-on en meervoudige authenticatie af. Dit is de maatregel die auditors en inkoopvragenlijsten het vaakst markeren als die ontbreekt.
- Voer een leveranciersrisicoreview uit. Documenteer welke gegevens elke subverwerker verwerkt en bevestig dat zij hun eigen beveiligingsattestaties hebben.
- Voer een tabletop-oefening voor incidentrespons uit. Loop met uw team een gesimuleerd datalek-scenario door, zodat het plan niet puur theoretisch is als een auditor ernaar vraagt.
Wanneer u offertes opvraagt bij auditors of adviseurs, stel dan directe vragen: Wat is hun steekproefmethodologie voor Type II-bewijs? Hebben zij eerder bedrijven in uw fase en sector gecertificeerd? Wat telt precies als aanvaardbaar bewijs, en in welk format? Vage antwoorden zijn een waarschuwingssignaal, want de kwaliteit van auditors varieert aanzienlijk en een niet-passende auditor is een van de meest voorkomende redenen waarom certificeringsprojecten stagneren.
Als uw budget krap is, prioriteer dan de maatregelen die overeenkomen met de hoogst gewogen vragen op typische inkoopvragenlijsten: toegangscontrole, versleuteling, incidentrespons en leveranciersbeheer scoren consequent het hoogst bij enterprise-beveiligingsreviews.
Pro Tip: Automatiseer logging, SSO en secrets management vóór alles else. Deze drie maatregelen genereren het bewijs dat auditors herhaaldelijk opvragen in elke auditcyclus, wat betekent dat eenmalige automatisering u jaarlijks handmatig bewijsverzamelwerk bespaart bij elke hercertificering.
Een certificeringschecklist van 80 stappen kan u helpen dit werk te sequencen als u meer granulariteit wilt dan een kwartaalplan biedt.
Waar Startups de Fout Ingaan bij Certificering
De duurste fout is het te ruim afbakenen van de scope. Founders proberen soms op dag één elk systeem in het bedrijf te certificeren, in plaats van de certificering te beperken tot het product en de systemen die daadwerkelijk klantgegevens verwerken. Een smallere, goed gedefinieerde scope zorgt voor snellere en goedkopere certificering, en u kunt de scope later uitbreiden naarmate het bedrijf groeit.
Het inhuren van een ondergekwalificeerde of onervaren auditor is de tweede meest voorkomende oorzaak van mislukking. De kwaliteit van auditors varieert enorm, en een systematische review van certificeringsonderzoek wijst auditorafhankelijkheid specifiek aan als een van de kernuitdagingen van het certificeringsmodel, naast hoge kosten. Een goedkope auditor die SaaS-architectuur niet begrijpt, vraagt om het verkeerde bewijs, vertraagt u en geeft soms een rapport af dat geavanceerde enterprise-kopers toch niet tevreden stelt.
Certificering behandelen als een eenmalige gebeurtenis in plaats van een doorlopende praktijk veroorzaakt problemen een jaar later, wanneer surveillanceaudits of Type II-verlengingen onthullen dat maatregelen die op papier waren gedocumenteerd niet meer werden nageleefd zodra de eerste auditor was vertrokken. Bewijsverzameling moet een continue, geautomatiseerde gewoonte zijn, geen last-minute inspanning bij elke auditcyclus.
Reserveer een herstelcontingentie van ruwweg 15 tot 20 procent bovenop uw initiële schatting, omdat gap-assessments bijna altijd problemen blootleggen die niemand had verwacht. Als vuistregel: pauzeer certificeringswerkzaamheden als deze meer dan een kwart van uw engineeringcapaciteit verbruiken zonder dat er een actieve enterprise-deal of investeerdersgesprek de urgentie aandrijft. Blijf investeren als een specifieke deal, regelgevingsdeadline of financieringsronde op de agenda staat.
Wat het Onderzoek Daadwerkelijk Aantoont
De sterkste en meest consistent terugkerende bevinding in certificeringsonderzoek is eenvoudig: certificering levert meetbare risicobeperking op, bouwt klantvertrouwen en verbetert de interne beveiligingsgovernance. Een systematische literatuurreview van certificeringsresultaten bevestigt dat deze drie voordelen het vaakst voorkomen in de onderzochte studies, terwijl kosten en auditorcompetentie worden aangewezen als de meest genoemde nadelen.
| Geclaimd voordeel | Ondersteunend bewijs | Bewijskracht |
|---|---|---|
| Kortere enterprise-verkoopcycli | Leveranciers- en brancherapporten noemen reducties van circa 30 tot 40 procent | Matig, grotendeels gerapporteerd door leveranciers |
| Lagere cyberverzekeringspremies | Rapporten noemen reducties van circa 25 tot 30 procent na certificering | Matig, contextafhankelijk |
| Lagere kosten gerelateerd aan datalekken | Brancherapportages over datalek-kosten plus academische bevindingen over risicobeperking | Coherent maar beperkt, varieert per sector |
| Verbeterd klantvertrouwen en -behoud | Consumentengedragsdata over leveranciersverloop na een datalek | Matig, correlationeel |
| Governance en operationele volwassenheid | Consistente bevinding in meerdere academische reviews | Sterk, goed gerepliceerd |
Empirisch onderzoek naar informatiebeveiligingscertificering identificeert consistent risicobeperking, vertrouwensopbouw en verbeterd organisatorisch beveiligingsbeheer als de duidelijkste uitkomsten, terwijl kosten en afhankelijkheid van auditorcompetentie de meest genoemde beperkingen van het certificeringsmodel blijven.
Dat verschil is van belang. De cijfers over verkoopcycli en verzekeringspremies zijn grotendeels afkomstig uit leverancierscasestudies en brancherapporten in plaats van onafhankelijk academisch onderzoek, dus behandel ze als richtinggevend nuttig, niet als gegarandeerde uitkomsten voor uw specifieke bedrijf. De bevindingen over governance en risicobeperking rusten op steviger academische gronden. Als u een boardpresentatie opstelt, verwijs dan met vertrouwen naar de vertrouwens- en governancevoordelen en presenteer de omzetcijfers als realistische bandbreedtes in plaats van beloften.
Wanneer Certificering de Moeite Waard is, en Wanneer het Kan Wachten
Certificering verdient zijn kosten het snelst terug onder een specifieke set omstandigheden: u verkoopt aan gereguleerde sectoren of enterprise-kopers die het contractueel vereisen, u haalt een Series A of latere ronde op waarbij investeerders-due diligence ernaar zal vragen, of u breidt uit naar een markt waar lokale kopers een internationaal erkende norm zoals ISO 27001 verwachten. Buiten die omstandigheden is het besteden van significante engineeringtijd aan een volledige certificering vóórdat u product-market fit heeft doorgaans een verkeerde allocatie van schaarse middelen.
De beslissingsregel die de moeite waard is om in een boardgesprek te brengen: als een benoemde deal, investeerder of marktvereiste specifiek wordt geblokkeerd door het ontbreken van certificering, streef er dan nu naar; als certificering een hypothetisch toekomstig voordeel is zonder concrete deal eraan gekoppeld, bouw de onderliggende maatregelen dan opportunistisch op en stel de formele audit uit.
De best geleide startups behandelen certificering niet als een aparte workstream die aan de engineeringsroadmap is vastgeschroefd. Ze verwerken toegangscontrole, logging en secure-by-default-architectuur van het begin af aan in het product zelf, wat precies de reden is waarom vroege adoptie doorgaans minder kost dan beveiliging achteraf toevoegen aan een product dat al verder is opgeschaald dan een paar dozijn klanten. Bouw de ISMS-gewoonten nu in, en de audit wordt een formaliteit in plaats van een brandoefening.
Uw ISO 27001-project Budgetteren Vóór U zich Vastlegt
Gokken op certificeringskosten op basis van bandbreedtes uit blogposts is hoe founders uiteindelijk het project onderfin anci eren of hun board afschrikken met een opgeblazen getal. Een op maat gemaakte schatting verslaat een generieke bandbreedte altijd, omdat uw werkelijke kosten afhangen van uw bedrijfsgrootte, sector en hoe volwassen uw huidige maatregelen al zijn.

De gereedheidsscheck en kostenraming van Ismscalculator geeft u een uitsplitsing op basis van die specifieke variabelen: een op maat gemaakte kosten- en inspanningsprojectie, een Gantt-stijl implementatietijdlijn die u aan engineering leadership kunt overhandigen, volwassenheidsscores per domein over alle vier de ISO/IEC 27001:2022-beheersdomeinen en een PDF-export die u direct in een investeerdersdataroom of een leveranciers-RFP-reactie kunt opnemen. Founders gebruiken deze schattingen als planningsinput voor boardgesprekken en financieringsdecks, niet als vervanging voor een definitieve auditorofferte. De werkelijke vergoedingen van de certificerende instelling variëren op basis van uw definitieve scope en de auditor die u kiest.
Begin met de gratis gereedheidsscheck van 2 minuten om te zien waar uw huidige volwassenheidsniveau staat, of voer een volledige ISO 27001-gereedheidsbeoordeling uit voor een gedetailleerde, deelbare schatting vóór uw volgende boardvergadering of auditorsgesprek.
Veelgestelde Vragen
Helpt beveiligingscertificering startups daadwerkelijk te groeien, of is het vooral een compliance-kostenpost? Het functioneert als beide, maar het groeifect is reëel en meetbaar. Gecertificeerde startups rapporteren snellere enterprise-verkoopcycli en minder vastgelopen deals in de inkoopfase, wat de reden is waarom founders die aan mid-market of enterprise-kopers verkopen certificering steeds vaker behandelen als een omzetgenererende investering in plaats van een puur kostencentrum.
Welke certificering moet een startup als eerste nastreven: SOC 2 of ISO 27001? Begin met het framework dat uw betalende klanten daadwerkelijk vereisen. Amerikaanse B2B SaaS-bedrijven hebben doorgaans eerst SOC 2 nodig omdat Amerikaanse inkoopteams dit het vaakst opvragen; startups die internationaal of in gereguleerde sectoren verkopen, hebben doorgaans eerder ISO 27001 nodig.
Wat kost SOC 2- of ISO 27001-certificering een startup doorgaans? Kosten hangen sterk af van bedrijfsgrootte en bestaande beveiligingsvolwassenheid. Een gerichte SOC 2 Type I-inspanning voor een kleine startup valt vaak in het lage tot midden vijfcijferige bereik, terwijl ISO 27001 doorgaans meer kost vanwege de bredere scope en de meerjarige surveillanceauditvereisten.
Hoe lang duurt het voordat een startup gecertificeerd is? Een SOC 2 Type I-rapport kan voor een gefocust team haalbaar zijn in drie tot acht weken, terwijl een Type II-rapport een observatieperiode van drie tot twaalf maanden daarna vereist. ISO 27001-certificeringsaudits volgen doorgaans een gap-assessment en herstelfase van enkele maanden.
Geven investeerders echt om beveiligingscertificering tijdens due diligence? Ja, met name vanaf Series A. Certificering geeft investeerders gedocumenteerd bewijs van operationele volwassenheid en lager risico, wat due diligence-tijdlijnen kan verkorten en uw positie in waarderingsgesprekken kan versterken.
Wat is de grootste fout die startups maken bij het nastreven van certificering? De scope te ruim afbakenen om systemen te omvatten die geen klantgegevens verwerken, en auditors inhuren zonder startup-specifieke ervaring. Beide fouten verhogen kosten en tijdlijn zonder de daadwerkelijke beveiligingsuitkomst te verbeteren.
Bronnen
- Systematische literatuurreview over voordelen en uitdagingen van informatiebeveiligingscertificering
- Why Certification Has Become a Strategic Control for CISOs | CISO Collective
- The Real Business Value of ISO 27001 Certification - Beyond the Badge | SecComply
- Startup Compliance Guide: SOC 2, ISO 27001 & Beyond | LowerPlane
- Building Customer Trust Through Security Certifications | BPM
- Why Startups Need SOC2 Before Series A | 100x Engineering