La réponse aux incidents est l'ensemble de contrôles de votre SMSI ISO 27001 qui transforme la détection en résultats financiers défendables et en preuves prêtes pour les régulateurs. Pour les organisations financières, il ne s'agit pas d'un avantage théorique. C'est la différence entre un incident maîtrisé et un événement réglementaire se chiffrant en plusieurs millions de dollars.
Cette semaine, faites trois choses :
- Confirmez votre RACI pour les 72 premières heures, en désignant nommément qui autorise les notifications aux régulateurs dans le cadre des règles NYDFS, GLBA et SEC
- Vérifiez que la préservation des journaux forensiques est active et horodatée sur tous les systèmes dans le périmètre
- Effectuez le test de maturité gratuit en 2 minutes sur Ismscalculator pour établir votre niveau de maturité actuel par rapport à l'Annexe A.16 d'ISO 27001 (gestion des incidents de sécurité de l'information)
Table des matières
- Pourquoi la réponse aux violations est particulièrement critique pour les organisations financières
- Comment ISO 27001 intègre la réponse aux violations dans l'ensemble des contrôles de votre SMSI
- Gouvernance et prise de décision : qui est responsable de quoi lors d'une violation dans le secteur financier
- Composantes opérationnelles ayant le plus d'impact sur les résultats financiers
- Mesurer l'impact financier : KPI, catégories de coûts et exemple de modèle
- Comment planifier et budgétiser la mise en œuvre d'ISO 27001 pour renforcer la réponse aux violations
- Boucler la boucle : comment les enseignements post-incident mettent à jour votre SMSI
- Points clés à retenir
- Ce que les praticiens font systématiquement mal dans la planification de la réponse aux violations
- Ismscalculator transforme vos lacunes de maturité en budget défendable
- Sources de référence pour approfondir le sujet
Pourquoi la réponse aux violations est particulièrement critique pour les organisations financières
La préparation est le facteur le plus déterminant pour minimiser les répercussions financières d'une violation. Les plans documentés et les simulations interfonctionnelles réduisent le délai de confinement et les coûts en aval plus efficacement que n'importe quel contrôle technique isolé. Les organisations financières font face à une version plus complexe de ce problème que la plupart des secteurs.
Les coûts des violations dans les services financiers atteignent souvent plusieurs millions de dollars par incident, les longs délais de détection et de confinement constituant le principal facteur de coût, selon les benchmarks IBM/Ponemon.
L'horloge réglementaire amplifie la pression financière. Les établissements financiers sont soumis à des obligations de notification qui se chevauchent et comportent des délais stricts : NYDFS exige une notification sous 72 heures, la SEC impose une divulgation dans les quatre jours ouvrables suivant la détermination du caractère significatif, PCI DSS déclenche une notification aux marques sous 24 heures, et la FTC/GLBA peut imposer une notification dans un délai de 30 jours selon les conditions. Manquer ne serait-ce qu'une de ces fenêtres tout en gérant un incident actif, c'est la façon dont une violation maîtrisable se transforme en action d'enforcement réglementaire.
L'adoption de l'IA ajoute une nouvelle couche d'exposition. Une part significative des organisations ne dispose pas de politiques de gouvernance pour l'IA (https://www.ibm.com/downloads/documents/us-en/131cf87b20b31c91/), et la grande majorité des incidents liés à l'IA concernent des systèmes sans contrôles d'accès appropriés. Pour les équipes financières qui construisent ou mettent à jour leur SMSI, l'IA non gouvernée représente une surface d'attaque cachée que les contrôles standard de l'Annexe A ne couvrent pas automatiquement.
Comment ISO 27001 intègre la réponse aux violations dans l'ensemble des contrôles de votre SMSI
L'Annexe A.16 est le référentiel principal pour la gestion des incidents, mais elle n'est pas autonome. Les contrôles complémentaires issus de A.8 (classification des actifs et des données), A.12 (sécurité des opérations), A.13 (sécurité des communications) et A.18 (conformité) doivent tous être explicitement présents dans tout SMSI financier qui prétend maîtriser les coûts des violations. Une lacune dans l'un d'entre eux crée un vide documentaire que les régulateurs ne manqueront pas de repérer.
| Clause ISO 27001 | Activité de réponse aux violations | Preuves requises |
|---|---|---|
| — | Attribuer les rôles de réponse aux incidents et les chemins d'escalade | Matrice RACI, descriptions de rôles signées |
| — | Détecter et signaler les incidents suspectés | Ticket d'incident, entrée de journal horodatée |
| — | Triage et classification de la gravité de la violation | Journal de décision avec horodatage et approbateur |
| — | Contenir, éradiquer, reprendre | Registre de confinement, rapport forensique |
| — | Revue post-incident et mise à jour des contrôles | Enregistrement d'action corrective, DdA mis à jour |
| — | Périmètre des données financières par rapport aux DCP | Inventaire des données, politique de classification |
| — | Décisions de notification aux régulateurs | Lettres de notification, correspondance avec les régulateurs |
Sur le périmètre des données financières : votre Déclaration d'Applicabilité (DdA) doit distinguer les données de transactions financières (numéros de compte, enregistrements de paiements) des données à caractère personnel. Les régulateurs les traitent différemment. GLBA et NYDFS se concentrent sur les informations financières des clients ; PCI DSS porte spécifiquement sur les données des titulaires de cartes. Regrouper l'ensemble dans un seul panier « données sensibles » dans votre DdA crée une ambiguïté lors d'un audit.
- Référencez A.16.1.4 dans votre DdA comme « applicable » avec la justification : « Les obligations réglementaires financières exigent des décisions d'escalade documentées dans les 72 heures suivant la détection de l'incident. »
- Reliez A.18.1 explicitement à votre matrice de notification réglementaire afin que les auditeurs puissent retracer une décision de notification jusqu'à une clause spécifique.
Gouvernance et prise de décision : qui est responsable de quoi lors d'une violation dans le secteur financier
La participation du conseil d'administration aux simulations de violation et les structures d'autorité documentées améliorent sensiblement la défendabilité réglementaire. Un conseil silencieux crée des lacunes documentaires. Lorsque les régulateurs examinent votre réponse aux incidents, ils cherchent des preuves que les décisions ont été prises par les bonnes personnes au bon moment — pas seulement que des correctifs techniques ont été appliqués.
Le rôle du RSSI dans la conformité ISO 27001 financière est au cœur de cette structure, mais le RSSI ne peut pas détenir seul toutes les autorités décisionnelles.
RACI sur 72 heures (attributions principales) :
| Rôle | Responsable | Imputable | Consulté | Informé |
|---|---|---|---|---|
| Notification des régulateurs (NYDFS/SEC) | Conseiller juridique | RSSI/DSI | Président du conseil | PDG |
| Divulgation publique/clients | Communication | PDG | Juridique, RSSI | Conseil |
| Investigation forensique | Responsable RI | RSSI | Exploitation informatique | Juridique |
| Décision de rançon/paiement | DAF | PDG | Juridique, RSSI | Conseil |
| Préservation des preuves | Exploitation informatique | Responsable RI | Juridique | RSSI |
Conseil pratique : Horodatez chaque entrée du journal de décision avec le nom de l'approbateur, les informations disponibles à ce moment-là et la justification. Les régulateurs ne veulent pas seulement voir ce que vous avez décidé. Ils veulent voir que vous l'avez décidé délibérément, avec les bonnes personnes dans la salle. Organisez un exercice de simulation avec des observateurs du conseil au moins chaque trimestre afin que la structure d'autorité soit pratiquée, pas seulement documentée.
Composantes opérationnelles ayant le plus d'impact sur les résultats financiers
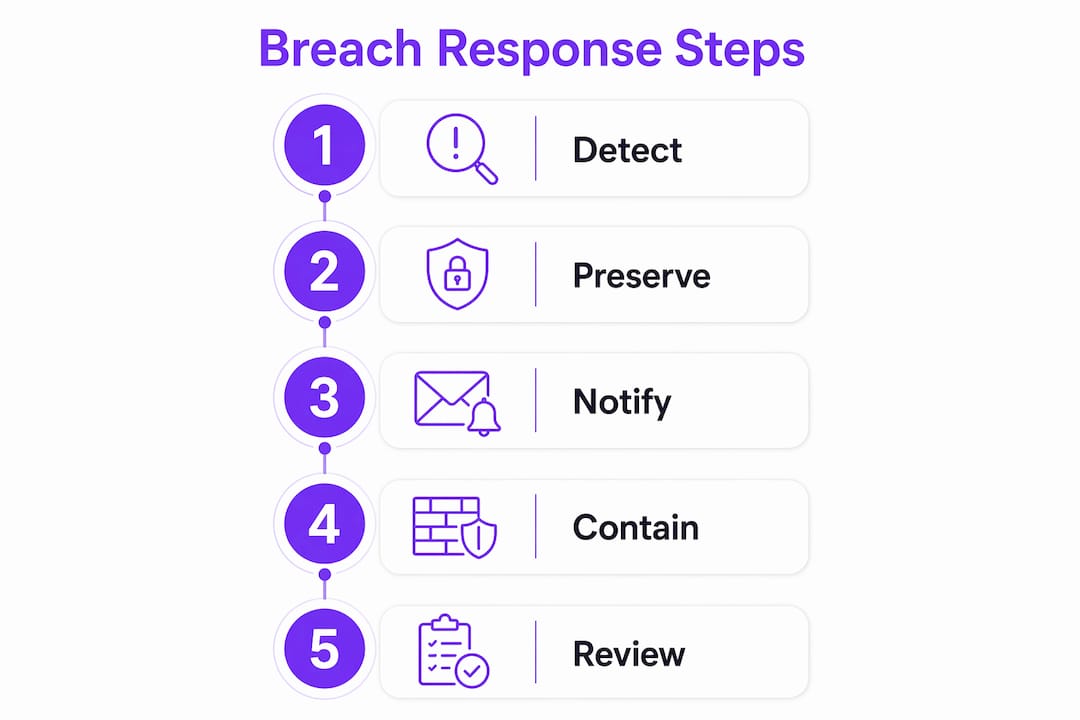
La détection rapide, la préservation des preuves et les communications coordonnées réduisent les postes de coûts les plus importants : détection et escalade, notification et perte d'activité. Les six premières heures déterminent la trajectoire de tout ce qui suivra.
Liste de contrôle pour la réponse aux incidents :
0–6 heures
- Isoler les systèmes affectés sans détruire la mémoire volatile (capturer d'abord les images RAM)
- Activer l'équipe de réponse aux incidents et notifier le RSSI et le conseiller juridique
- Ouvrir un journal de décision horodaté ; enregistrer chaque action et chaque approbateur
- Préserver tous les journaux pertinents avec une documentation de chaîne de custody
- Évaluer si l'incident atteint les seuils de notification réglementaire
6–72 heures 6. Faire appel à des experts forensiques externes si la capacité interne est insuffisante 7. Déposer les notifications réglementaires requises (notification NYDFS sous 72 heures, notification de marque PCI) 8. Notifier les établissements financiers concernés si des données de compte sont impliquées (conformément aux orientations de la FTC) 9. Préparer les projets de communication client ; mettre en attente jusqu'à la revue juridique 10. Documenter l'état du confinement avec des horodatages pour chaque étape clé
3–30 jours 11. Compléter l'analyse forensique et la détermination de la cause racine 12. Déposer la détermination du caractère significatif auprès de la SEC et la divulgation si applicable 13. Émettre les notifications aux clients avec des conseils spécifiques sur les mesures de protection 14. Entamer la remédiation des contrôles exploités ; mettre à jour la DdA du SMSI 15. Conduire la revue post-incident et intégrer les enseignements dans la prochaine revue de direction
Procédures forensiques protégeant la défendabilité financière :
- Maintenir une documentation de chaîne de custody pour toutes les preuves collectées
- Archiver les communications avec les régulateurs dans un référentiel dédié à accès contrôlé
- Appliquer des clauses de SLA de notification des fournisseurs formulées en « heures, pas jours » afin que les retards tiers ne fassent pas manquer vos propres fenêtres réglementaires
Mesurer l'impact financier : KPI, catégories de coûts et exemple de modèle
Décomposez le coût d'une violation en quatre catégories et suivez trois KPI. Tout le reste en est un dérivé.
KPI : Délai moyen de détection (MTTD), Délai moyen de confinement (MTTC) et délai de notification aux régulateurs. Le taux d'attrition des clients post-incident est l'indicateur retardé qui capture les pertes de réputation.
| Catégorie de coût | Fourchette typique (USD, États-Unis) | Principaux facteurs |
|---|---|---|
| Détection et escalade | 400 K–1,2 M $ | Forensique, heures de l'équipe RI, outillage |
| Notification | — | Revue juridique, surveillance du crédit, envois postaux |
| Remédiation post-violation | — | Renforcement des contrôles, requalification du personnel, audits |
| Perte d'activité | 1 M–3 M $+ | Attrition clients, interruption d'activité, atteinte à la réputation |
Les fourchettes sont indicatives, dérivées des benchmarks IBM/Ponemon pour les services financiers. Les chiffres réels varient selon la taille de la violation, la sensibilité des données et l'empreinte réglementaire.
Exemple de calcul (50 000 enregistrements, confinement en 10 jours) :
- Détection et escalade : ~600 K $ (forensique externe plus 10 jours de temps d'équipe RI)
- Notification : ~400 K $ (revue juridique, surveillance du crédit pour 50 000 personnes)
- Remédiation : ~750 K $ (lacunes de contrôles identifiées, requalification du personnel, honoraires d'audit)
- Perte d'activité : ~1,2 M $ (attrition et interruption d'activité estimées)
- Total modélisé : ~2,95 M $ avant amendes réglementaires ou compensations d'assurance
L'assurance cyber peut compenser les coûts de notification et de remédiation, mais les lacunes de couverture sont fréquentes. Vérifiez que votre police couvre séparément les amendes réglementaires, les coûts forensiques et les réclamations de tiers. Les benchmarks doivent alimenter les budgets mais ne remplacent pas une modélisation sur mesure ; ajustez en fonction de la valeur de vos données, de vos obligations contractuelles et de votre empreinte réglementaire avant de présenter des chiffres au conseil.
Comment planifier et budgétiser la mise en œuvre d'ISO 27001 pour renforcer la réponse aux violations
Priorisez les investissements qui raccourcissent la détection et le confinement et améliorent la documentation des décisions. Ces deux leviers offrent le meilleur retour par rapport aux benchmarks de coûts de violation, et ce sont également les domaines sur lesquels les investissements post-violation se concentrent systématiquement : détection des menaces, protection des données et planification de la réponse aux incidents.
Gantt de mise en œuvre en trois phases (typique pour un établissement financier américain de taille intermédiaire) :
| Phase | Calendrier | Principaux facteurs de coût |
|---|---|---|
| Préparer (analyse des écarts, périmètre, RACI) | Mois 1–3 | Honoraires de conseil, temps du personnel, audit de l'outillage |
| Mettre en œuvre les contrôles | Mois 3–8 | Outillage RI, contrat forensique, formation |
| Tester et certifier (simulations, audit, certification) | Mois 8–12 | Audit externe, animation de simulations, remédiation |
Postes budgétaires réduisant directement le coût des violations :
- Contrat de réponse aux incidents avec un cabinet forensique (SLA en heures, pas en jours)
- Outillage SIEM ou de gestion des journaux pour réduire le MTTD
- Formation du personnel à la classification des incidents et à l'escalade
- Conseiller juridique sous contrat pour les décisions de notification
Conseil pratique : Avant de finaliser votre budget, utilisez le test de maturité et l'outil de benchmarking d'Ismscalculator. Il cartographie votre maturité sur l'ensemble des quatre thèmes de contrôle ISO/IEC 27001:2022, génère un Gantt par phase et vous permet d'enregistrer et de comparer des estimations. Ce résultat vous donne un budget détaillé et défendable à présenter à la direction financière et au conseil, et non une simple estimation approximative.
Pour les contrôles liés à l'IA, une formation fondamentale sur la gouvernance Azure AI peut aider le personnel technique à comprendre les exigences en matière de contrôle d'accès avant que ces lacunes ne deviennent des vecteurs de violation.
Vérifiez également votre police d'assurance cyber par rapport au périmètre de votre SMSI. Lacunes fréquentes : polices excluant les amendes réglementaires, plafonnant les coûts forensiques en deçà des tarifs du marché, ou exigeant des prestataires RI pré-approuvés. Validez les délais de notification des fournisseurs dans les contrats avant un incident, pas pendant.
Boucler la boucle : comment les enseignements post-incident mettent à jour votre SMSI
Chaque incident doit alimenter un enregistrement d'action corrective horodaté et une amélioration mesurable des contrôles. Sans cela, votre SMSI est un document statique, et les régulateurs le traiteront comme tel.
Modèle d'action corrective :
| Champ | Contenu |
|---|---|
| Ce qui a échoué | Contrôle ou processus spécifique n'ayant pas fonctionné comme prévu |
| Cause racine | Défaillance technique, de processus ou de gouvernance (un niveau plus profond que le symptôme) |
| Remédiation | Action spécifique prise, responsable et date d'achèvement |
| Vérification | Comment vous avez confirmé que le correctif a fonctionné, avec la date |
Éléments d'entrée pour la revue de direction du prochain cycle SMSI :
- Registre des risques mis à jour reflétant les vecteurs exploités par l'incident
- Entrées de la DdA révisées pour tout contrôle jugé inadéquat
- Données de tendance MTTD et MTTC comparées aux périodes précédentes
- Correspondance réglementaire et délais de notification (comme preuves de conformité)
- Résultats des exercices de simulation et lacunes identifiées dans la structure d'autorité
Conseil pratique : Archivez le journal de décision sur 72 heures, les rapports forensiques et toutes les communications avec les régulateurs dans un dossier dédié à accès contrôlé au sein de votre système de documentation SMSI. Les durées de conservation varient selon la réglementation (NYDFS exige au moins trois ans pour certains enregistrements), mais tout centraliser signifie que vous pouvez produire un récit complet de l'incident en quelques heures, et non en quelques jours, lorsqu'un régulateur le demande.
Points clés à retenir
La réponse aux violations dans un SMSI financier n'est pas un plan autonome. C'est le mécanisme qui convertit chaque investissement dans les contrôles ISO 27001 en protection financière mesurable et en preuves prêtes pour les régulateurs.
| Point | Détails |
|---|---|
| Confirmez le RACI avant une violation | Attribuez des responsables nommés pour les notifications aux régulateurs, la forensique et les décisions de divulgation avant qu'un incident ne survienne. |
| Mappez l'Annexe A dans votre DdA | Référencez l'Annexe A explicitement, avec des justifications liées aux délais de notification NYDFS, SEC et PCI. |
| Suivez quatre catégories de coûts | Détection, notification, remédiation et perte d'activité sont les quatre postes qui déterminent le coût total d'une violation dans les services financiers. |
| Bouclez la boucle après chaque incident | Intégrez un enregistrement d'action corrective horodaté dans la prochaine revue de direction pour réduire les coûts de récurrence. |
| Utilisez Ismscalculator pour budgétiser | Effectuez le test de maturité et l'outil de benchmarking pour convertir les lacunes de maturité en postes budgétaires phasés que le conseil peut approuver. |
Ce que les praticiens font systématiquement mal dans la planification de la réponse aux violations
La plupart des équipes financières traitent la réponse aux violations comme un problème informatique auquel une étape de notification juridique est greffée à la fin. C'est dans cette logique que les vrais coûts s'accumulent.
La lacune documentaire est l'erreur la plus coûteuse. Les régulateurs du secteur financier attendent de plus en plus un enregistrement forensique horodaté des décisions, pas seulement des étapes techniques de remédiation. Une équipe qui a confiné une violation en 48 heures mais ne peut pas montrer qui a autorisé la notification au régulateur, quand et sur la base de quelles informations, subira un examen plus difficile qu'une équipe qui a mis 72 heures et a tout documenté. Le résultat technique importe moins que le récit de gouvernance.
La deuxième erreur consiste à traiter la mise en œuvre d'ISO 27001 comme un projet de certification ponctuel plutôt que comme l'épine dorsale opérationnelle de la réponse aux violations. Les contrôles de l'Annexe A.16 documentés mais non testés n'offrent pratiquement aucune protection financière. Les simulations trimestrielles avec des observateurs du conseil, les chemins d'escalade pratiqués et les SLA fournisseurs qui imposent réellement des délais de réponse en heures et non en jours, voilà ce qui distingue les organisations qui contiennent les violations à moindre coût de celles qui n'y parviennent pas. Les erreurs courantes dans les projets SMSI financiers remontent presque toujours à des lacunes de gouvernance, pas à des lacunes techniques.
Ismscalculator transforme vos lacunes de maturité en budget défendable
Savoir que votre SMSI a besoin de contrôles de réponse aux violations plus solides est une chose. Présenter un budget détaillé à votre DAF et à votre conseil en est une autre. Ismscalculator comble directement cet écart : son calculateur en temps réel cartographie votre maturité actuelle sur l'ensemble des quatre thèmes de contrôle ISO/IEC 27001:2022, compare vos lacunes à des valeurs de référence de modèles financiers et génère un Gantt par phase que vous pouvez remettre à un chef de projet le jour même.

Le test de maturité gratuit en 2 minutes vous donne une base de référence instantanée. La plateforme complète vous permet d'enregistrer et de comparer plusieurs estimations, d'exporter un rapport PDF pour les présentations au conseil et de demander une mise en relation avec des consultants ISO 27001 indépendants si vous avez besoin d'un accompagnement à la mise en œuvre. Pour les équipes nécessitant un engagement plus approfondi, l'évaluation de maturité ISO 27001 convertit la taille spécifique de votre entreprise, votre secteur et votre maturité en sécurité en un plan de mise en œuvre personnalisé avec des fourchettes de coûts réalistes. Commencez dès aujourd'hui avec le test de maturité et ayez un projet de budget prêt avant votre prochain conseil d'administration.
Sources de référence pour approfondir le sujet
- IBM Cost of a Data Breach Report 2025 — La principale référence pour les coûts de violation dans les services financiers, les catégories de coûts et le ROI des investissements en réponse aux incidents. Utilisez-le pour ancrer vos discussions budgétaires.
- EY : Pourquoi la réponse aux violations de données est un enjeu critique pour le conseil dans les BFSI — Orientations pratiques des experts forensiques sur la gouvernance du conseil, la documentation des décisions et la fenêtre de preuves sur 72 heures.
- Matrice réglementaire de réponse aux violations dans les services financiers (GLBA, NYDFS, SEC, PCI, FFIEC) — Cartographie chaque réglementation américaine avec son déclencheur de notification et son délai ; indispensable pour construire votre calendrier de réponse réglementaire.
- Guide FTC de réponse aux violations de données pour les entreprises — Orientations fédérales pratiques sur les obligations de notification, les étapes forensiques et la communication aux consommateurs.
- Plan de réponse aux violations de la FDIC — Le RACI documenté et les procédures de réponse aux violations de la FDIC elle-même ; une référence structurelle utile pour tout établissement financier américain qui construit ou audite son propre plan.
Cet article fournit des informations générales sur la mise en œuvre d'ISO 27001 et la planification de la réponse aux violations de données. Il ne constitue pas un avis juridique ou réglementaire. Confirmez les exigences de notification actuelles et les obligations de conformité auprès d'un conseiller juridique qualifié et des autorités réglementaires compétentes pour votre situation spécifique.
Recommandé
- Réponse aux incidents dans le SMSI bancaire : guide 2026 | ISMS Calculator
- Contrôles de sécurité des données pour les entreprises financières : guide 2026 | ISMS Calculator
- Construire un SMSI pour la protection des données financières : guide 2026 | ISMS Calculator
- Gestion des risques cloud dans le SMSI financier : guide 2026 | ISMS Calculator