Leveranciersrisico is de blootstelling die uw startup aangaat op het moment dat u een derde partij toegang geeft tot uw gegevens, uw systemen of een proces waarvan klanten afhankelijk zijn. Als die leverancier wordt gehackt, uitvalt of gereguleerde gegevens verkeerd behandelt, is de schade voor u, niet voor hen. De eerste actie die u vandaag kunt ondernemen, in minder dan een uur: maak een leveranciersinventaris en markeer welke leveranciers Tier 1-kritiek zijn.
Die ene stap scheidt startups die een beveiligingsvragenlijst van een klant kunnen beantwoorden van startups die in paniek raken en de deal verliezen. U heeft geen compliance-team of een GRC-platform van zes cijfers nodig. U heeft een spreadsheet, een uur, en een helder beeld van welke leveranciers daadwerkelijk gevoelige gegevens verwerken of uw product draaiende houden.
Begin de inventaris met vier kolommen: naam van de leverancier, wat ze doen, welke gegevens of systemen ze benaderen, en of een dag zonder hen iets zou breken dat klanten merken. Alles wat klantgegevens, betalingsstromen, authenticatie of productie-infrastructuur raakt, wordt gemarkeerd als Tier 1. Al het overige wacht.
- Lijst elke leverancier op met systeem-, netwerk- of gegevenstoegang, inclusief 'gratis' tools die via API-sleutels zijn verbonden.
- Markeer Tier 1 voor alles wat klantgegevens, betalingen of productie-uptime raakt.
- Noteer verlengingsdatums van contracten zodat beoordelingen niet een jaar worden uitgesteld.
- Markeer elke leverancier die een beveiligingsvragenlijst van een koper bij naam waarschijnlijk aan bod stelt.
Kopers verwachten steeds vaker bewijs, geen beloften. Wanneer enterprise-inkoopteams om een SOC 2-rapport vragen of verwijzen naar ISO 27001-certificering, vragen ze eigenlijk of u weet welke leveranciers u schade kunnen berokkenen en of u dat heeft gecontroleerd. De richtlijnen van NIST voor supply chain-risicobeheer beschouwen dit als een fundamentele risicomanagementpraktijk, niet als een optionele extra. Een inventaris van één uur is de goedkoopste verzekering die u ooit koopt tegen het verliezen van een deal bij een beveiligingsbeoordeling.
Belangrijkste Inzichten
Een minimum viabel leveranciersrisicoprogramma, gebaseerd op inventarisatie, tiering en proportionele bewijsverzameling, beschermt startups zonder enterprise-overhead.
| Punt | Details |
|---|---|
| Begin met de inventaris | Lijst elke leverancier met gegevenstoegang op en markeer binnen een uur de Tier 1-kritieke leveranciers. |
| Tier op basis van blootstelling, niet op basis van omvang | Stem de diepte van de beoordeling (SOC 2, vragenlijst of niets) af op wat elke leverancier daadwerkelijk raakt. |
| Prioriteer twee contractclausules | Zet het hardst in op meldingstermijnen bij datalekken en rechten op gegevensportabiliteit. |
| Herbeoordeel op triggers, niet alleen op datums | Een leveranciersincident, eigendomswijziging of gemiste SLA moet onmiddellijk leiden tot een herbeoordeling. |
| Schat het werk in met een gereedheidsschatter | De gratis controle van twee minuten van Ismscalculator laat zien waar leverancierscontroles staan ten opzichte van andere ISO 27001-prioriteiten. |
Inhoudsopgave
- Wat Is Leveranciersrisico voor Startups, Precies?
- Waarom Leveranciersrisico Meer van Belang Is voor Startups dan voor Grote Bedrijven
- Een Minimum Viabel Leveranciersrisicomanagementprogramma Opbouwen
- Hoe U een Leveranciersrisicobeoordeling Uitvoert Zonder de Bedrijfsvoering Te Vertragen
- Contractclausules Die Leveranciersrisico Daadwerkelijk Verminderen
- Leveranciers Monitoren Nadat U het Contract Heeft Ondertekend
- Het Leverancierscontrolewerk Inschatten met een ISO 27001-gereedheidsschatter
- Vraag een Duidelijke Schatting op voor Uw Leverancierscontrolewerk
- Veelgestelde Vragen
- Bronnen
Wat Is Leveranciersrisico voor Startups, Precies?
Leveranciersrisico valt uiteen in zes praktische categorieën, en de meeste startups worden door ten minste twee ervan verrast voordat ze een beveiligingsverantwoordelijke hebben aangenomen.
Cyberbeveiliging en supply chain-risico staat bovenaan de lijst. Dit is het scenario waarbij een leverancier waaraan u nauwelijks denkt, een e-mailplatform, een klantenservicetool, een cloudopslagaanbieder, wordt gecompromitteerd en het datalek rechtstreeks uw omgeving instroomt. Het UnitedHealth-incident, waarbij een hack bij een technologiedochteronderneming gegevens blootlegde van 190 miljoen Amerikanen, laat zien hoe één compromittering van een derde partij kan uitwaaieren over een heel ecosysteem van downstream-bedrijven. Startups halen zelden dit soort krantenkoppen, maar het mechanisme is identiek: u erft de slechtste dag van uw leverancier.
Operationeel risico manifesteert zich als uitval die u niet kunt beheersen. Uw betalingsverwerker heeft een storing tijdens een productlancering. Uw identiteitsprovider valt uit en vergrendelt elke medewerker van elk systeem tegelijk. Dit zijn geen hypothetische scenario's; het zijn het soort gebeurtenissen die van een goede week een probleem met klantverloop kunnen maken.
Compliance- en regelgevingsrisico doet zich voor wanneer een leverancier gereguleerde gegevens verwerkt (medische dossiers, betaalkaartgegevens, EU-persoonsgegevens) zonder de vereiste beheersmaatregelen. Als u onder de GDPR valt en uw leverancier een verzoek van een betrokkene verkeerd afhandelt of geen deugdelijke verwerkersovereenkomst heeft, zijn de boete en de reputatieschade voor u, niet voor hen.
Financieel risico is de leverancier die halverwege een contract failliet gaat en u zonder opzegtermijn op zoek laat naar een vervanger. Reputatierisico is wat er gebeurt wanneer uw naam naast die van een leverancier in een datalek-krantenkop verschijnt, terecht of niet.
AI-leveranciersrisico is de nieuwste categorie en de categorie die de meeste founders onderschatten. Wanneer u gegevens naar een AI-tool stuurt voor codeerondersteuning, klantenservice of analyses, moet u weten: traint de leverancier op uw invoer, waar worden de gegevens opgeslagen, en kunt u ze op verzoek laten verwijderen? Veel AI-startups slaan het publiceren van deze informatie volledig over, wat op zichzelf al een alarmsignaal is.
- Cyberbeveiliging/supply chain: een datalek bij een leverancier stelt uw klantgegevens bloot buiten uw eigen schuld om.
- Operationeel: een storing bij een betalingsverwerker of identiteitsprovider legt uw product volledig stil.
- Compliance: een leverancier verwerkt gereguleerde gegevens zonder toereikende beheersmaatregelen, en de aansprakelijkheid valt bij u.
- Financieel/reputationeel: het faillissement of een publiek datalek van een leverancier trekt uw merk mee omlaag.
- AI-specifiek: onduidelijke praktijken rond datatraining, bewaring of verwijdering bij een AI-tool-leverancier.
Waarom Leveranciersrisico Meer van Belang Is voor Startups dan voor Grote Bedrijven
Grote bedrijven spreiden leveranciersafhankelijkheid over tientallen redundante systemen. Startups niet. U draait op een handvol tools, en als er ook maar één ervan uitvalt of lekt, is er geen back-upsysteem dat de klap stilletjes opvangt.
Die concentratie is precies wat leveranciersrisico in de eerste plaats een startupsproobleem maakt en pas daarna een enterprise-probleem. Een Fortune 500-bedrijf dat een dag zonder zijn e-mailprovider zit, ervaart een ongemak. Een startup van tien personen die zijn identiteitsprovider verliest op de dag van een productdemo, kan de deal verliezen.
Enterprise-inkoop is ook scherper geworden op dit punt. Vraag het maar aan elke founder die de afgelopen twee jaar een mid-market of enterprise-klant heeft geprobeerd te sluiten: de beveiligingsvragenlijst arriveert vóór het contract. Kopers vragen tegenwoordig standaard om een SOC 2-rapport, informeren welke subverwerkers u gebruikt, en willen een schriftelijk antwoord over hoe u uw eigen leveranciers beoordeelt. Als u dat antwoord niet kunt geven tijdens de verkoopcyclus, loopt de deal vertraging op, soms definitief, terwijl een concurrent met een leveranciersbeleid van één pagina er vlot doorheen gaat.
Enkelvoudige leveranciersafhankelijkheid vergroot de kwetsbaarheid. De meeste vroegefasebedrijven draaien op één cloudprovider, één betalingsverwerker, één identiteitssysteem en één e-mailplatform. Daar is niets mis mee; het is doorgaans de juiste keuze voor snelheid. Maar het betekent dat een storing op één enkel punt niet alleen een incident veroorzaakt, maar de bedrijfsvoering urenlang of dagenlang volledig kan stilleggen. Op startups gerichte playbooks wijzen consistent op deze concentratie als reden waarom een lichtgewicht, proportioneel VRM-programma zichzelf terugverdient de eerste keer dat het nodig is, lang voordat een formele audit plaatsvindt.
Ook investeerders en overnemende partijen hebben dit doorgekregen. Due diligence-checklists voor Series A en verder bevatten tegenwoordig regelmatig een verzoek om uw leverancierslijst, uw verwerkersovereenkomsten en bewijs dat u de leveranciers die klantgegevens verwerken heeft beoordeeld. Een founder die een overzichtelijke leveranciersinventaris kan overhandigen in de datakamer ziet er materieel professioneler uit dan iemand die die inventaris onder tijdsdruk van nul af aan moet opbouwen, en due diligence-tijdlijnen laten zelden ruimte voor dat gehaast.
- Enterprise-kopers vragen vóór ondertekening om SOC 2-bewijs en een leverancierslijst, niet daarna.
- Enkelvoudige leveranciersafhankelijkheid betekent dat één storing uw volledige product kan stilleggen, niet alleen vertragen.
- Due diligence-checklists van investeerders vragen steeds vaker om gedocumenteerde leveranciersrisicopraktijken.
- Een overzichtelijke, actuele leveranciersinventaris signaleert operationele volwassenheid die een snel samengestelde inventaris niet kan nabootsen.
Een Minimum Viabel Leveranciersrisicomanagementprogramma Opbouwen
U heeft geen enterprise GRC-software nodig om een geloofwaardig leveranciersrisicomanagementprogramma te voeren. U heeft vier dingen nodig: een inventaris, een tieringsrubric, een tijdsbudget per tier en een plek om bewijs op te slaan. Op startups gerichte playbooks die exact op deze structuur zijn gebouwd, voldoen regelmatig aan de verwachtingen van SOC 2 ten aanzien van leveranciersbeheer (control CC9.2) zonder ook maar één enterprise-tool in de stack.
1. Leg de juiste velden vast in uw leveranciersinventaris
Een bruikbare inventaris heeft meer nodig dan alleen een leveranciersnaam. Leg vast: naam en dienst van de leverancier, welke gegevens of systemen ze benaderen, de interne eigenaar die verantwoordelijk is voor die relatie, start- en verlengingsdatums van contracten, en eventuele subverwerkers waarvan de leverancier zelf afhankelijk is. Dat laatste veld is belangrijker dan founders verwachten. Uw salarisleverancier kan een subverwerker gebruiken voor antecedentenonderzoek, en die subverwerker is functioneel gezien nu ook uw risico.
2. Tier leveranciers op basis van werkelijke blootstelling, niet op leveranciersomvang
Een drietraps-rubric werkt voor vrijwel elke startup:
- Tier 1, kritiek: raakt klantgegevens, betalingsstromen, productie-infrastructuur of authenticatie. Volledige beoordeling vereist, bewijs verzameld, contract beoordeeld.
- Tier 2, matig: raakt interne gegevens of niet-kritieke systemen, beperkte blootstelling van klanten. Lichte vragenlijst, basiscontrole van bewijs.
- Tier 3, laag: geen gegevenstoegang, geen systeemintegratie (denk aan kantoorbenodigdheden of een marketingabonnement zonder klantgegevens). Sla formele beoordeling over; noteer het en ga door.
De tiering zelf is de tijdsbesparing. Founders die elke leverancier met gelijke intensiteit proberen te beoordelen, verbranden een week aan leveranciers die vrijwel geen risico vormen en lopen dan de tijd tekort voor de leveranciers die ertoe doen.
3. Budgetteer uw uren realistisch
Voor een startup met 15 tot 40 leveranciers ziet een volledige doorloop er als volgt uit: een Tier 1-leverancier kost twee tot vier uur, voornamelijk het lezen van een SOC 2-rapport en een korte vragenlijstgesprek. Een Tier 2-leverancier kost 30 tot 60 minuten, doorgaans een formulier en een snelle documentcontrole. Tier 3-leveranciers kosten vijf minuten per stuk, net genoeg om te bevestigen dat ze in die tier thuishoren. Een founder of operations-verantwoordelijke die dit alleen doorwerkt, kan de volledige inventaris realistisch binnen één tot twee gerichte weken afwerken, niet maanden.
Pro Tip: Wijs één benoemde eigenaar aan voor leveranciersrisico, ook al bent u dat zelf op deeltijdbasis. Een verantwoordelijkheid die toebehoort aan "het team" wordt nooit opnieuw beoordeeld; een verantwoordelijkheid die toebehoort aan een naam wordt op schema opnieuw beoordeeld.
4. Verzamel bewijs dat schaalt met de tier
Tier 1-leveranciers moeten een actueel SOC 2-rapport, een ISO 27001-certificaat indien beschikbaar, of minimaal een recente samenvatting van een penetratietest kunnen overleggen. Tier 2-leveranciers kunnen u doorgaans tevreden stellen met een ingevulde beveiligingsvragenlijst en een link naar hun gepubliceerde beveiligingspagina. Tier 3-leveranciers hebben niets nodig buiten de inventarisboeking zelf.
Het doel is niet een perfecte audittrail op dag één. Het is een verdedigbaar, gedocumenteerd antwoord op "hoe beheert u leveranciersrisico" dat stand houdt in een verkoopcyclus, een datakamer of een daadwerkelijk incident. Objectief bewijs zoals een SOC 2-rapport of een recente samenvatting van een penetratietest valideert veel sneller dan de eigen claims van een leverancier, en het verschil is dat tussen een beoordeling van vijf minuten en een week van heen-en-weer-e-mailen.
Hoe U een Leveranciersrisicobeoordeling Uitvoert Zonder de Bedrijfsvoering Te Vertragen
Een herhaalbaar beoordelingsproces verslaat elke keer een eenmalige diepgaande analyse, omdat diepgaande analyses niet schaalbaar zijn voorbij uw vijfde leverancier, maar herhaalbare checklists wel.
Begin elke Tier 1- en Tier 2-beoordeling met dezelfde kernvragen: welke gegevenstypen raakt de leverancier, wie bij de leverancier heeft er toegang toe, gebruikt de leverancier subverwerkers en worden die bekendgemaakt, hoe ziet hun beveiligingsprogramma er daadwerkelijk uit, en wat is hun incidentrespons- en meldingsproces als er iets misgaat. De supply chain-risicomanagementsjabloon van CISA biedt een kant-en-klare set gestandaardiseerde vragen die precies hiervoor is gemaakt, en deze is gratis aan te passen naar startupsschaal.
- Gegevenstypen en gevoeligheid: wat slaat de leverancier precies op, verwerkt of verstuurt?
- Toegangsomvang: wie bij de leverancier, en welke systemen, kunnen uw gegevens bereiken?
- Bekendmaking van subverwerkers: noemt de leverancier elke downstream partij met toegang?
- Basisprincipes van het beveiligingsprogramma: versleuteling in rust en tijdens transport, toegangscontroles, medewerkerstraining.
- Incidentrespons: wat is hun meldingstermijn als ze worden gehackt?
Controleer documenten bij het verzamelen van bewijs niet alleen, maar ook inhoudelijk. Een SOC 2-rapport heeft een scopesectie; lees die en bevestig dat deze daadwerkelijk de dienst dekt die u afneemt, niet een andere productlijn. Een ISO 27001-certificaat heeft een vervaldatum en een certificerende instantie; controleer of beide actueel en legitiem zijn. Een samenvatting van een penetratietest moet een datum binnen de afgelopen 12 maanden tonen en minimaal een overzicht van bevindingen op hoog niveau, niet alleen een schone verklaring zonder enig detail.
- Vraag het bewijs rechtstreeks op in plaats van genoegen te nemen met mondelinge toezeggingen van een leverancier.
- Controleer de scope, datum en certificerende instantie voordat u een document als geldig beschouwt.
- Markeer alles ouder dan 12 tot 18 maanden voor een vervolgvraag, niet voor automatische afwijzing.
Alarmsignalen die tot echte bezwaren of een zoektocht naar een alternatieve leverancier zouden moeten leiden: weigering om beveiligingsdocumentatie te delen, geen benoemd contactpersoon voor beveiligingsincidenten, achteraf ontdekte niet-bekendgemaakte subverwerkers, of een incidentgeschiedenis die de leverancier niet proactief heeft gemeld. Geen van deze is op zichzelf automatisch diskwalificerend, maar twee of meer in combinatie bij een Tier 1-leverancier zou de ondertekening moeten vertragen.
Contractclausules Die Leveranciersrisico Daadwerkelijk Verminderen
Beoordeling vertelt u waar het risico zit. Contracttaal is wat dat risico iemands contractueel probleem maakt in plaats van alleen uw hoofdpijn. Elke lacune die uw beoordeling blootlegt, zou moeten worden omgezet in een specifieke clausule, niet in een notitie die u zes maanden later vergeet.
De clausules die het waard zijn om voor te strijden, in ruwe prioriteitsvolgorde:
- Meldingstermijnen bij datalekken. Leg een specifiek aantal uren of dagen vast, niet "tijdige melding." Tweeënzeventig uur is een gangelijke, redelijke eis.
- Rechten op gegevensportabiliteit en -export. U heeft de mogelijkheid nodig om uw gegevens in een bruikbaar formaat op te halen als u van leverancier wisselt of de relatie slecht afloopt.
- Bekendmaking en goedkeuring van subverwerkers. De leverancier moet u informeren vóórdat een nieuwe subverwerker toegang krijgt tot uw gegevens, niet daarna.
- SLA's met echte consequenties. Een uptime-garantie zonder bijbehorend servicekrediet of beëindigingsrecht is een suggestie, geen toezegging.
- Audit- en bewijs rechten. Het recht om jaarlijks een actueel SOC 2-rapport of beveiligingsvragenlijst op te vragen, schriftelijk vastgelegd in het contract zelf.
Vroegefasestartups hebben minder onderhandelingsruimte dan ze zouden willen, maar ze hebben meer dan ze denken op bovenstaande clausules. De meeste leveranciers die aan startups verkopen hebben standaardriders voor precies deze verzoeken, omdat genoeg klanten ernaar vragen. Zet het hardst in op melding bij datalekken en gegevensportabiliteit; ze kosten de leverancier vrijwel niets om toe te staan en beschermen u het meest als er iets misgaat.
Leveranciers Monitoren Nadat U het Contract Heeft Ondertekend
Leveranciersrisico eindigt niet bij de ondertekening. Het is een doorlopende relatie die een vaste cadans nodig heeft, anders raakt het stilletjes vervallen tot hetzelfde blinde vlak waarmee u begon.
Stel uw beoordelingscadans in per tier: Tier 1-leveranciers worden minimaal jaarlijks opnieuw beoordeeld, met een lichtere controle bij elke contractverlenging. Tier 2-leveranciers worden elke 18 tot 24 maanden opnieuw beoordeeld. Tier 3-leveranciers worden alleen bevestigd als nog steeds laag-risico zodra u ze toevallig opmerkt.
Gebeurtenisgestuurde triggers zijn echter belangrijker dan de kalender. Herbeoordeel onmiddellijk als een leverancier een datalek bekendmaakt, van eigenaar wisselt door een overname, een grote nieuwe productfunctie lanceert die hun gegevensverwerking verandert, of een SLA zo ernstig mist dat dit vragen oproept.
- Stel kalenderherinneringen in gekoppeld aan verlengingsdatums van contracten, niet alleen aan jaarlijkse jubilea.
- Maak een eenpagina incidentrunbook met daarin wie contact opneemt met de leverancier, wie getroffen klanten informeert en wie de tijdlijn documenteert.
- Sla elke beoordeling, vragenlijstrespons en bewijsdocument op één plek op, zodat een herbeoordeling begint bij de vorige, niet bij nul.
Pro Tip: Houd een eenvoudig logboek bij van elke leveranciersbeoordeling, zelfs een gedateerde regel van één zin. Auditors en enterprise-kopers zijn minder geïnteresseerd in hoe geavanceerd uw proces eruitziet, en meer in of u kunt bewijzen dat u het daadwerkelijk heeft gedaan.
Het Leverancierscontrolewerk Inschatten met een ISO 27001-gereedheidsschatter
Leveranciersrisicomanagement overlapt sterk met de leveranciersrelatie-controls van ISO 27001 (Annex A-domein 5.19 tot en met 5.23), wat betekent dat het werk dat u doet bij het tiering van leveranciers en het verzamelen van bewijs niet verloren gaat, zelfs als certificering nog niet op uw roadmap staat. Het is dezelfde basis, hergebruikt.
Een ISO-gereedheidsschatter zet die overlap om in een getal om op te plannen: het aantal persoonsdagen dat nodig is om leveranciersbeleid te documenteren, beoordelingsregisters op te bouwen en bewijs voor een eventuele audit voor te bereiden. In plaats van te gissen of leverancierscontroles een week of een maand in beslag nemen, geeft een op maat gemaakte schatting op basis van uw bedrijfsomvang en huidige volwassenheid een reëel getal om mee te werken.
- Benchmarks laten zien hoe uw inspanning voor leverancierscontroles zich verhoudt tot vergelijkbare bedrijven in uw sector.
- Een Gantt-achtige output ordent het documentatiewerk voor leveranciers ten opzichte van alles andere in een ISO 27001-tijdlijn.
- De gratis gereedheidscheck markeert welke van de vier Annex A-controlethema's, leveranciersbeheer daarbij inbegrepen, als eerste aandacht behoeven.
Voer de gratis gereedheidscheck van twee minuten uit voordat u echt uren investeert in leveranciersdocumentatie, en u weet binnen enkele minuten of dat werk bovenaan uw lijst hoort of kan wachten.
De eerlijke afweging van een founder: snelheid versus beheersing
Elke founder wil snel handelen, en elke serieuze koper wil bewijs dat er geen hoeken zijn afgesneden. Geen van beide instincten is verkeerd. Wat daadwerkelijk werkt is proportionele beheersing: een lichtgewicht leveranciersinventaris en tieringsysteem dat nu een week focus kost, en daarna uitgroeit tot een echt proces naarmate de headcount, omzet en kopersscrutinie toenemen. Het volledig overslaan verschuift de kosten alleen maar naar later, met rente.
Vraag een Duidelijke Schatting op voor Uw Leverancierscontrolewerk
De meeste adviezen over leveranciersrisico stoppen bij "bouw een inventaris en hoop op het beste." Ismscalculator geeft u in plaats daarvan een concreet getal: een op maat gemaakte schatting van hoeveel inspanning uw leveranciersgebonden ISO 27001-controls zullen vergen, op basis van de omvang, sector en huidige beveiligingsvolwassenheid van uw bedrijf, zodat u plant op basis van reële cijfers in plaats van een schatting.
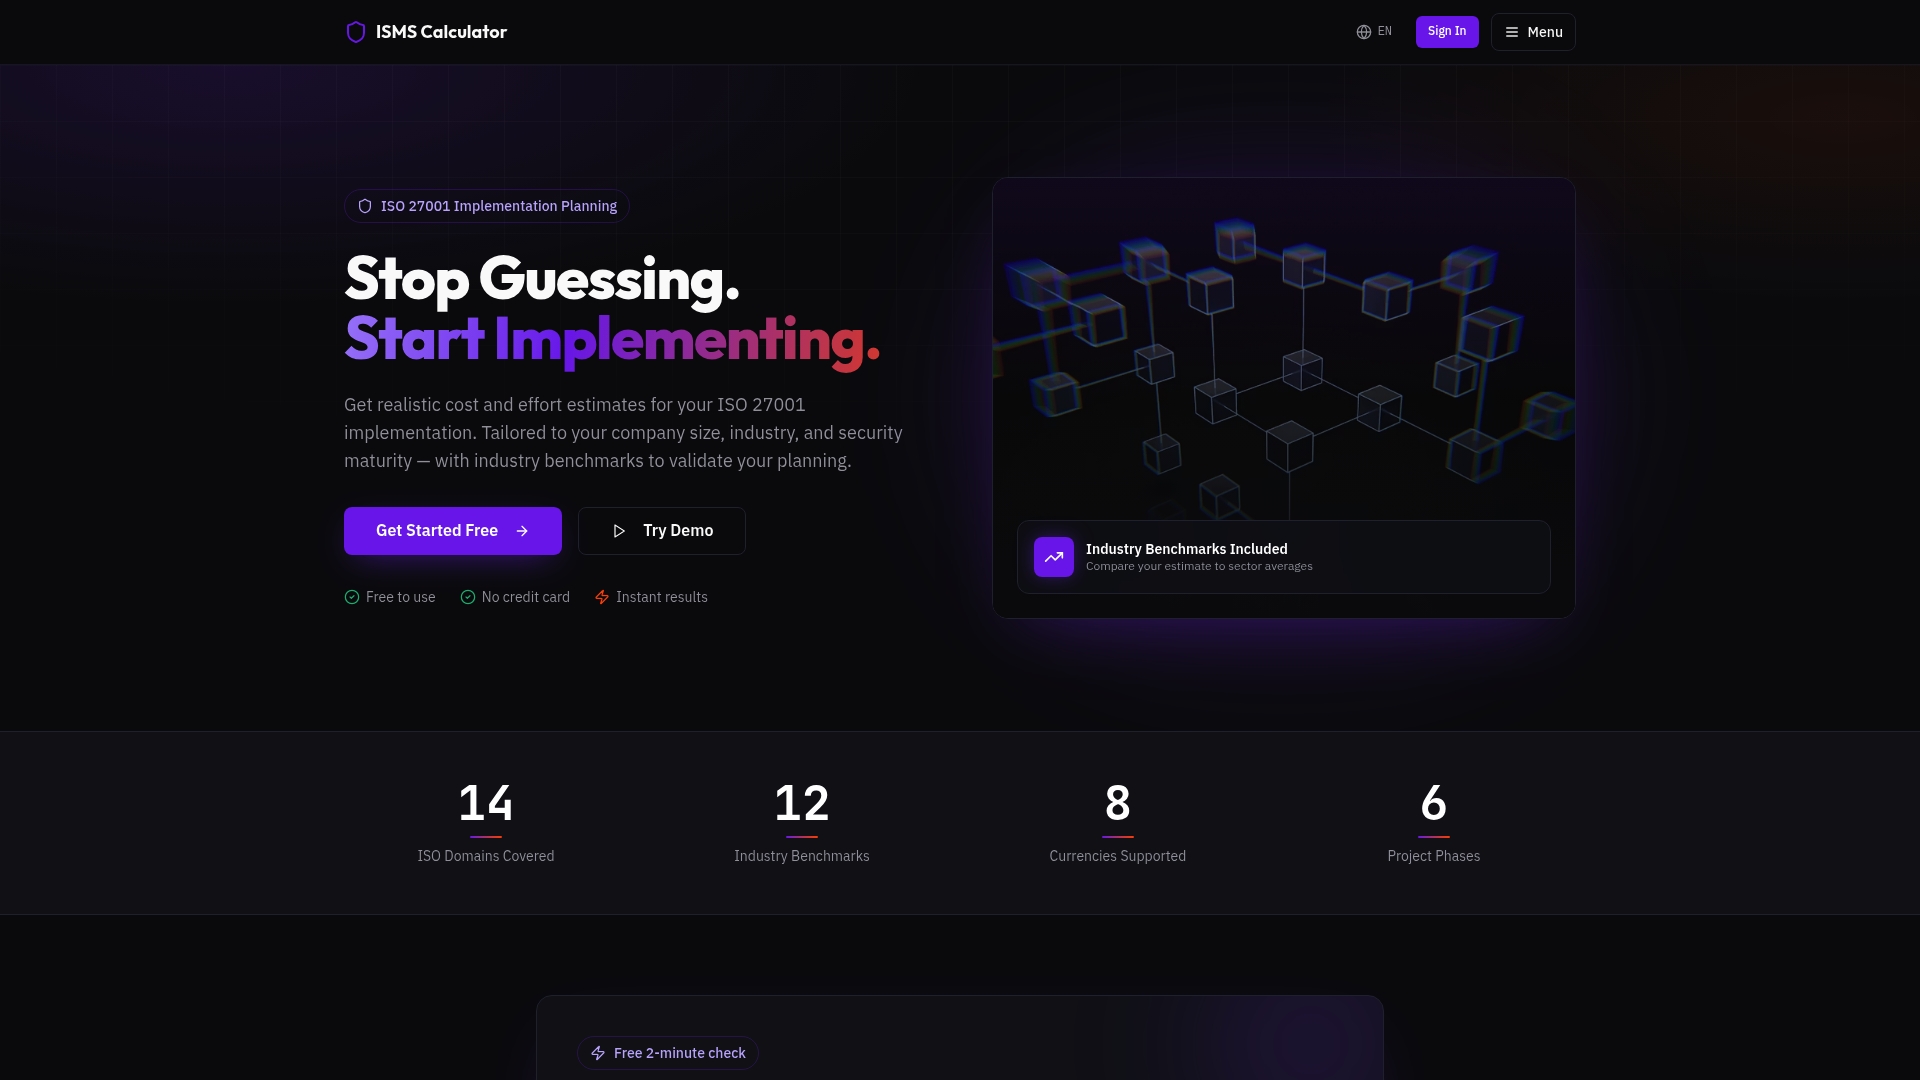
Begin met de gratis gereedheidscheck van twee minuten om te zien waar leveranciers- en toeleveringsketenscontroles staan ten opzichte van de andere 13 ISO-domeinen die u uiteindelijk zou moeten afdekken. Daarna breekt de volledige gereedheidsbeoordeling het werk op in een benchmarked schatting en een Gantt-achtige tijdlijn die u kunt overhandigen aan een medeoprichter, een investeerder of een auditor. U kunt meerdere schattingen opslaan, scenario's vergelijken naarmate uw team groeit, en een PDF-rapport exporteren op het moment dat een beveiligingsvragenlijst van een koper in uw inbox belandt. Voer de gratis check vandaag nog uit en ontdek exact hoeveel persoonsdagen uw leveranciersrisicoprogramma werkelijk nodig heeft.
Veelgestelde Vragen
Wat is leveranciersrisico voor startups, in één zin? Leveranciersrisico voor startups is de blootstelling die ontstaat wanneer een derde partij toegang heeft tot uw gegevens, systemen of een proces waarvan uw klanten afhankelijk zijn, en er aan hun kant iets misgaat dat uw bedrijf treft.
Hoe start ik een leveranciersrisicobeoordeling zonder beveiligingsteam? Bouw een leveranciersinventaris, tier leveranciers op basis van gegevenstoegang en zakelijke impact, en vraag vervolgens een SOC 2-rapport of ingevulde vragenlijst op voor alles in Tier 1. De meeste founders kunnen een eerste doorloop in één tot twee weken voltooien.
Welke voorbeelden van leveranciersrisico moeten startups het meest zorgen baren? Een datalek bij een derde partij dat klantrecords blootlegt, een storing bij een betalingsverwerker of identiteitsprovider, en een leverancier die gereguleerde gegevens verwerkt zonder toereikende beheersmaatregelen zijn de drie die het snelst de meeste schade aanrichten.
Hebben startups echt SOC 2- of ISO 27001-bewijs van leveranciers nodig? Ja, voor elke Tier 1-leverancier die klantgegevens of productiesystemen raakt. Het is de snelste manier om de beveiligingsclaims van een leverancier te valideren zonder zelf een audit uit te voeren.
Hoe vaak moeten startups leveranciersrisico opnieuw beoordelen? Minimaal jaarlijks voor kritieke leveranciers, eerder als de leverancier een datalek bekendmaakt, van eigenaar wisselt, of een serviceafspraak ernstig genoeg mist om zorgen te wekken.
Bronnen
- NIST SP 800-161 r1: Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations
- Vendor and supply chain risk management (SCRM) template — CISA
- Vendor risk management for startups — ThirdProof
Aanbevolen
- CISO-rol in Beveiligingsplanning voor Startups: Een Gids voor Founders | ISMS Calculator
- Beveiligingscertificering: Een Echte Groeihefboom voor Startups | ISMS Calculator
- Een ISMS van Nul Opbouwen: Startupshandleiding | ISMS Calculator
- Waarom Startup-founders het ISMS Moeten Begrijpen | ISMS Calculator